TGViewer
Channel Public Channel
🕷 BugBountyRu

🕷 BugBountyRu

@bugbountyru

info@bugbounty.ru
Subscribers
3K
Photos
251
Videos
25
Links
279

Showing posts older than #404 · Back to latest

Older Posts 13 shown
Post #403 1.24K
Раньше не принимали отчеты со сканеров, настало время запретить ИИ-галлюцинации (которые тоже могут быть своебразной атакой мусорными отчетами на триаж/дефектовщиков): https://daniel.haxx.se/blog/2025/07/14/death-by-a-thousand-slops/
daniel.haxx.se Death by a thousand slops I have previously blogged about the relatively new trend of AI slop in vulnerability reports submitted to curl and how it hurts and exhausts us. This trend does not seem to slow down. On the contrary, it seems that we have recently not only received more…
  • 👍 3
Post #402 787

Forwarded from Заметки Слонсера (Slonser)

Осознал что не все подписаны на меня в соц сети Илона Маска, поэтому возможно буду дублировать сюда некоторые посты
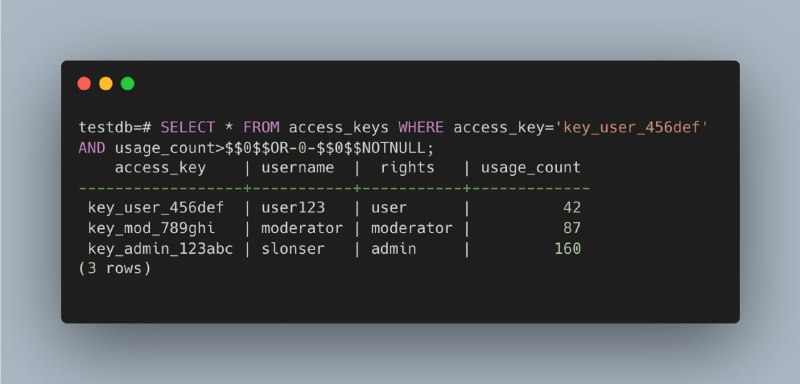
На выходных нашел SQLi в PostgreSQL приложении. Обычно я не пишу про такие находки, но этот случай показался достаточно интересным.

Инъекция была path-based (/api/v2/.../INJECTION_POINT/...), и путь не url декодился. Пробелы, слеши, кавычки и скобки приводили к 400 Bad Request.

Придумал обход используя dollar-quoting синтаксис PostgreSQL:

$$0$$OR-0-$$0$$NOTNULL


Как PostgreSQL это парсит:
1. $$0$$ - dollar-quoted строка, автоматически каститься в integer
2. OR - логический оператор
3. -0-$$0$$ - арифметическое выражение
4. NOTNULL - проверка на null (вернет true)

Для этого payload нужны всего два не alphanumeric символа: $ и - (минус можно заменить на +).

Может быть полезно для обхода WAF (например, Cloudflare это не блокирует) или при похожих ограничениях на символы.
  • 👍 2
Post #401 1.02K

Forwarded from AGI Security

BruteForceAI - AI-Powered Login Brute Force Tool

BruteForceAI — это передовой инструмент для тестирования на проникновение, который радикально меняет традиционные атаки методом подбора паролей, интегрируя большие языковые модели (LLM) для интеллектуального анализа форм. Инструмент автоматически определяет формы входа с помощью ИИ, а затем выполняет сложные многопоточные атаки с использованием моделей поведения, имитирующих человеческое.
  • 👍 3
Post #392 1.96K
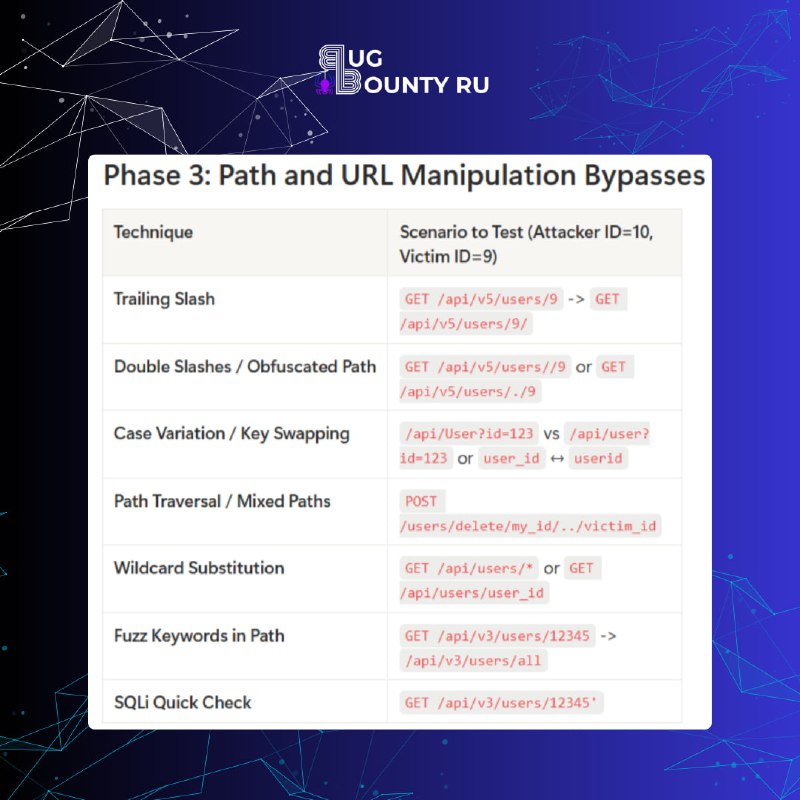
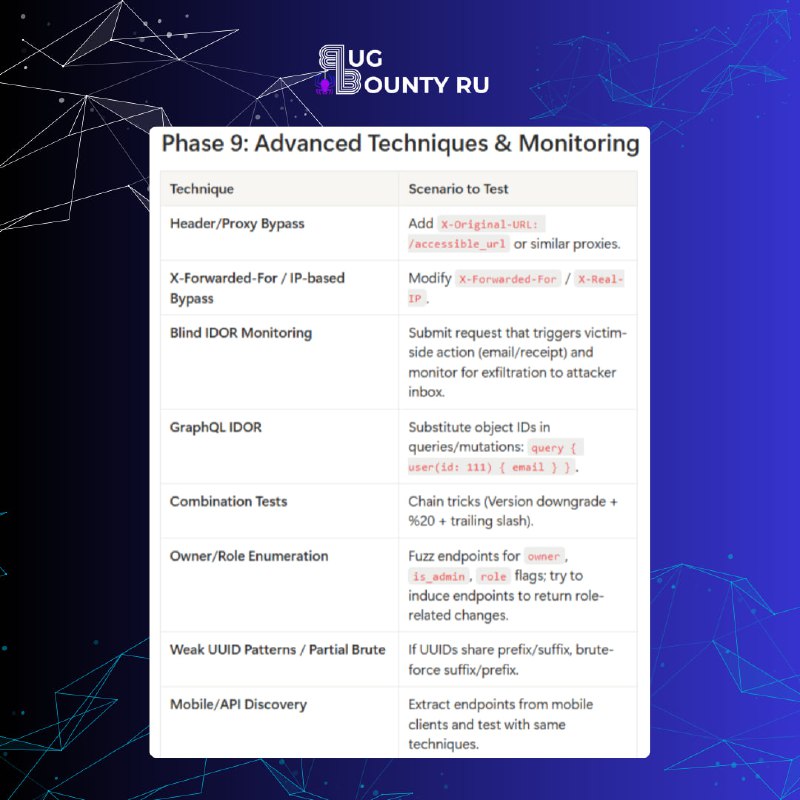
🕷 Чек-лист для поиска IDOR

IDOR — один из самых распространенных и простых багов. Но знаешь ли ты все фазы тестирования, после которых с уверенностью можно сказать «Здесь нет IDOR»?

Разобрали первую фазу, а остальные — в чек-листе ⬅️

1️⃣ Подготовка и идентификация целей

✅Создай тестовые аккаунты: заведи два профиля — чтобы безопасно проверять операции, изменяющие состояние (POST/PUT/DELETE).

✅Поиск API: определи JSON-эндпоинты, которые используются под капотом отрендеренного HTML.

✅Поиск чувствительных операций: в первую очередь проверяй критичные фичи — сброс пароля, восстановление доступа, финансовые операции, личные сообщения, управление пользователями.

✅Проверяй каждый ID: выясни, является ли эндпоинт приватным или публичным и содержит ли он ID-параметры любого типа.

✅Утечки идентификаторов: проверь, не раскрываются ли ID через другие API-эндпоинты или публичные страницы (публичные профили, списки).

✅Полная карта клиентов: собери все источники запросов — веб, мобильные приложения, публичные/скрытые API. Для мобилок — извлеки запросы из декомпилированного приложения. Если есть swagger/openapi — добавь их в карту.
  • 👍 12
Post #391 1.84K
🐸 Новый комбайн для автоматизации разведки

Frogy 2.0 — автоматизированный набор инструментов для внешней разведки и управления поверхностью атаки.

Он строит «карту» целевой организации: активы, IP, веб-приложения и метаданные. Затем всё приоритизируется — от «самого вкусного» для багхантера до наименее интересного.

🕷 Основные фичи:

▪️Полная разведка: сбор поддоменов и активов с помощью популярных инструментов.

▪️Проверка живых активов: подтверждение доступности через DNS-резолв и скан портов.

▪️Глубокая веб-разведка: заголовки, стек, коды ответов, длина контента и прочее.

▪️Умная приоритизация: скоринг с учётом стартовой страницы, логинов, стека, DNS и т.д. — помогает начать с самых перспективных целей.

▪️В конце — красивый HTML-дашборд.
  • 👍 9
Post #389 1.57K
  • 👍 20
  • 👎 6
Post #388 1.87K
  • 👍 16
Post #387 1.87K
🕷 При краулинге целевого веб-приложения всегда выполняй обход с двумя отдельными заголовками User-Agent

Один для десктопов, другой — для мобильных устройств. После этого проанализируй изменения в ответах 👀

Некоторые приложения имеют несколько версий для разных платформ — они часто содержат разные фичи, эндпоинты или даже механизмы аутентификации.
  • 👍 14
Post #386 1.8K
🕷 Мониторингr, перехват и отладка JavaScript sinks

С DomLogger++ отслеживать взаимодействия с DOM при тестировании DOM XSS еще никогда не было так просто! Под капотом:

✅Настраиваемые правила через регулярки
✅Гибкая поддержка хуков (class, function, attribute, event)
✅Фильтры по аргументам и стектрейсу
✅Возможность изменять аргументы функций через hookFunction
✅Удобный UI в DevTools
✅Удаленное логирование через вебхуки
✅Отладочные точки останова по запросу

Браузерное расширение регистрирует изменения в DOM в режиме реального времени, помогая точно определить уязвимые элементы и выявить интересное поведение.

🌐 Firefox
🌐 Chrome
  • 👍 6
Post #384 1.25K

Forwarded from Pentest Notes

Подготовил для вас подробное руководство по тестированию на проникновение Outlook Web Access (OWA). 😈

➡️ В статье я разобрал все основные атаки и уязвимости OWA. Собрал и структурировал самое полезное в одном месте.

➡️ Также материал идеально подойдет для тех, кто все еще путает между собой OWA, Outlook и MS Exchange :)

Даже если вы раньше не сталкивались с почтовыми сервисами Microsoft, после прочтения смело можете бежать проверять их на безопасность. 🥤

Ссылка на статью

💫 @pentestnotes | #pentest #OWA #Exchange
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →