TGViewer
Channel Public Channel
Standoff 365

Standoff 365

@bugbounty

Платформа, где хакеры помогают бизнесу стать безопаснее: standoff365.com

Чат @standoff_365_chat

Вопросы по Bug Bounty: t.me/standoff_365/54

Техподдержка
BB: @stf_bugbounty_support_bot
Для красных: @red_team_support_bot
Для синих: @stf_def_support_bot
Subscribers
8.35K
Photos
975
Videos
117
Links
696

Showing posts older than #1274 · Back to latest

Older Posts 17 shown
Post #1270 2.29K
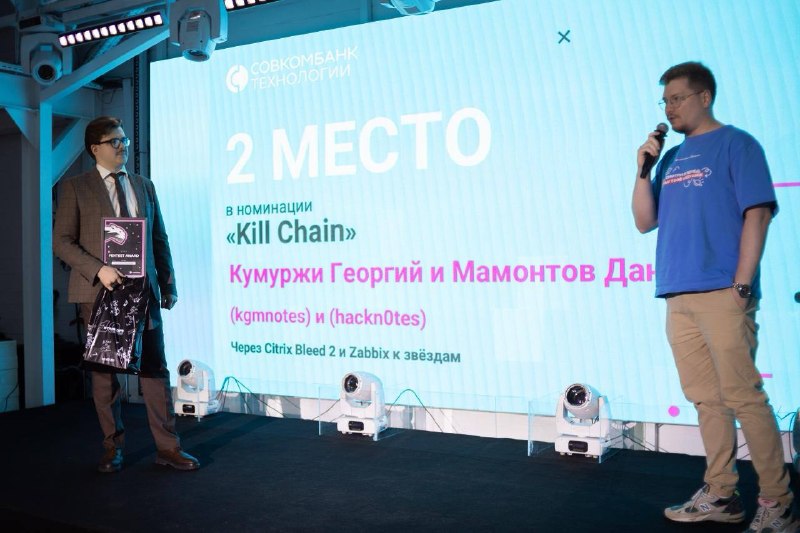
Вспоминаем, как прошел Pentest Award 2026 🔥

Ежегодная премия от Awillix уже прогремела! А теперь предлагаем ненадолго вернуться в этот день: посмотреть, кто забрал свои награды, и еще раз поздравить победителей.

Нам было особенно приятно видеть ребят из комьюнити Standoff 365.

А вот и наши герои:
🏆 Kill Chain — cotsom и kumurzhi
🏆 Системный взлом (Web & Logic) — S4ar, remembernamer, Алексей Соловьев и Никита Свешников, Antart

Поздравляем с заслуженной победой!

Спасибо всем, кто подавал заявки, делился своими кейсами и показывал, как можно мыслить за пределами привычных сценариев. Благодаря вам пентест не стоит на месте!

А Standoff 365 будет рядом, чтобы поддерживать ваши идеи, начинания и победы 🤝
  • ❤ 20
  • 🔥 9
  • ❤‍🔥 5
Post #1269 2.06K
Рецепт на миллион 💪

В программе кибериспытаний от «НЕОФАРМ» — одной из ведущих российских фармацевтических компаний — тебе предстоит реализовать 2 недопустимых события:

🟢 Уничтожение самостоятельного критического актива
🟢 Уничтожение совокупности критичных активов

За них ты можешь получить 1 000 000 ₽ 🪙

Программа действует до 3 октября.

Успей за месяц прокачать безопасность «НЕОФАРМ» и свой баланс на карте на Standoff Bug Bounty 💚
  • 👍 11
  • ❤‍🔥 7
  • 🔥 7
Post #1268 4.78K
Ученье — свет, а неученье — error 404 😍

Возвращаемся в хардкорный режим! Желаем интересных задач и мощной прокачки скиллов.

Сегодня приятное совпало с полезным: день знаний и новая ИТ-отрасль для взлома! Интересные цели, уязвимости и критические события — все, чтобы испытать свои навыки и набрать как можно больше баллов до конца сезона.

Заходи ломать на Standoff Hackbase 🖱️
Telegram Standoff 365 В планах на осень — ломать новую IT-отрасль на Standoff Hackbase 👩‍💻 Мы регулярно добавляем на платформу новые Standalone-тачки, а теперь пора разнообразить сезон и выкатить IT-отрасль со своей инфраструктурой, критическими событиями и большим количеством…
  • 🔥 11
  • ❤‍🔥 2
  • 👍 1
Post #1267 2.94K
Пятничным вечером смотрим новый выпуск подкаста «Спасибо за репорт» от команды VK 🍿

Гостем стал багхантер, топ-2 Standoff Bug Bounty, исследователь — и просто хороший человек freeman.

В видосе — реальные кейсы, обсуждение раскрытия отчетов, поиска новых идей для ресерча и того, что помогает не сдаваться после неудачных поисков.
Telegram InfoSec VK Hub Новый выпуск подкаста «Спасибо за репорт» уже в VK Видео! В выпуске обсудили: ⚡ зачем багхантеру раскрывать свои отчёты и что это даёт сообществу; ⚡ как понять, какой репорт стоит публиковать и какие детали можно показывать; ⚡ почему чужие раскрытые отчёты…
  • ❤ 13
  • 👍 9
  • ❤‍🔥 6
  • 🔥 3
  • 💩 2
Post #1266 2.64K
pwned by VON: путь к дефейсу банковского сегмента 🪅

Вышел райтап от grizzzer, где автор подробно разбирает реализацию критического события в банковском сегменте на Standoff Hackbase — подмену страницы авторизации ДБО First Partner Bank.

Внутри ты найдешь всю цепочку атаки: от DNS zone transfer и фаззинга параметров до обнаружения SSTI в Pug, получения Node.js RCE и финального результата — надписи «pwned by VON», которую увидели все пользователи страницы авторизации.

Переходи на Хабр, чтобы узнать, как расписаться на странице банка 😎

#райтап@standoff_365
  • ❤ 11
  • 🔥 6
  • ❤‍🔥 3
Post #1265 4.26K
Хет-крит-полтинник 🔥

r0hack первым на Standoff Bug Bounty получает ачивку за 50 найденных критических уязвимостей.

Причем пока мы готовили этот пост, критов стало уже 51, а еще несколько — на подходе.

Такой результат нашего амбассадора и одного из лидеров рейтинга точно заслуживает отдельного внимания. Поздравляем r0hack с мощным достижением!

А следующим к ачивке за 50 критических уязвимостей приближается kedr 💪

Продолжаем охоту на баги и набираем криты!
  • 🔥 44
  • 👍 22
  • ❤ 13
  • 🥱 2
  • 🤡 1
Post #1264 2.52K
В планах на осень — ломать новую IT-отрасль на Standoff Hackbase 👩‍💻

Мы регулярно добавляем на платформу новые Standalone-тачки, а теперь пора разнообразить сезон и выкатить IT-отрасль со своей инфраструктурой, критическими событиями и большим количеством интересных целей.

Целая отрасль появляется всего 2 раза за сезон. Так что пропускать точно не стоит.

В Государстве F 1 сентября в 11:00 в сезоне появится крупная IT-компания, на инфраструктуре которой работают облачные сервисы, дата-центры, корпоративное ПО и образовательные системы.

А внутри нее тебя ждут:

1️⃣ XSS и NoSQLi
Впервые в Industry.

2️⃣ Критическое событие в SCADA
Попробуй нарушить работу системы охлаждения дата-центра.

5️⃣ Необычные тачки
Например, одна из них — korobki — полностью написана на русском языке.

3️⃣ И немного китайского
Для реализации критического события «утечка материалов единого экзамена» придется покопаться в документах на китайском.

Увидимся 1 сентября! Готовься много ломать 💻

UPD: ссылка на месте
  • ❤ 11
  • 👍 8
  • 🔥 8
Post #1263 2.41K
Не останавливайся на баге — ищи, куда он ведет 🧠

В новом выпуске «Начинаем в багбаунти: превращаем баги в криты» мы продолжаем перенимать опыт багхантеров со всего мира.

На этот раз говорим о bug chaining — подходе, который помогает находить связи между уязвимостями и использовать их вместе, чтобы развивать атаку и получать более серьезный импакт.

Разберутся в теме:
⏺ Ведущий Олег Уланов aka brain, амбассадор Standoff Bug Bounty и топ-исследователь платформы
⏺ Гость Мухамед Дахер aka m0m0x01d, багхантер и один из топовых исследователей Standoff Bug Bounty

И на реальных примерах за 10 лет багхантинга узнаем:
➖ как понять, что отдельные уязвимости можно объединить в цепочку
➖ где искать следующий шаг атаки
➖ как превратить несколько небольших багов в один серьезный сценарий

Видео на английском языке — можно включить автоматический перевод на русский в настройках YouTube.

Смотри, перенимай опыт у исследователей со всего мира и прокачивай багхантинг 😎

📷 Youtube | 😄 VK | 📹 Rutube

#начинаемвбагбаунти@standoff_365
  • ❤ 13
  • ❤‍🔥 7
  • 👍 7
  • 😁 1
Post #1262 2.94K
Карт-бланш на взлом 👨‍💻

На Standoff 17 мы сделали специальную hands-on зону, где шесть специально приглашенных команд могли попробовать обойти защиту ранней версии MaxPatrol Endpoint Security, и назвали ее Endpoint Hack Zone.

Мы решили проверить, что будет, если вообще не ставить белым хакерам рамок и дать все необходимое: доступ к продукту, интернет и свои инструменты.
Только представь: ты, тулзы и полная свобода действий.


Что получилось:
🔤 За 3,5 часа команды суммарно реализовали пять из девяти сценариев атаки. Кто-то не смог пробить защиту вовсе, а кому-то удалось реализовать один или несколько сценариев. Ребята отключили самозащиту агента, атаковали физический ноутбук и обошли защиты от руткитов на Linux.

Часть найденных уязвимостей мы устранили сразу, а остальные пофиксили в новой версии продукта.

Как это было:
🔜 Мы разобрали, что именно делали исследователи, как им удалось обойти защиту и какие находки отправились в разработку. Подробнее обо всем рассказываем в новой статье на Хабре 📖

Заглядывай, чтобы узнать, какими получились итоги нашего эксперимента!
  • ❤ 16
  • 🔥 11
  • 👍 6
  • 🤡 3
  • 🤩 1
Post #1261 3.12K
Обновляем кубок кибербитвы Standoff 🏆

Пришло время для нового дизайна главного трофея!

Теперь хотим услышать, каким ты видишь его. Принимаем все идеи без ограничений! Без мозгового штурма тут не обойтись 😎

А если именно твой вариант станет основой будущей награды — мы обязательно свяжемся с тобой и отблагодарим.

Делись своими задумками в комментариях ✌️
  • ❤ 7
  • 😁 7
  • 🏆 3
  • 👍 2
  • 🔥 2
  • 🥴 1
Post #1260 2.96K
Начинаем в багбаунти: рекон 🔎

Ищем баги, которые другие не заметили. А первый шаг на пути к редким находкам — рекон.

В новом выпуске мы разберем один из ключевых этапов багхантинга: как исследовать инфраструктуру и находить потенциальные точки входа.

Ведущий — Олег Уланов aka brain, амбассадор Standoff Bug Bounty и топ-исследователь платформы.
Гость — Хуссейн Дахер aka hussein98d, один из топовых исследователей Standoff Bug Bounty.

В выпуске собрали всю базу: поиск поддоменов и хостов, анализ сетей и ASN, доркинг, составление словарей, поиск скрытых параметров, favicon recon, Reverse DNS и реальные кейсы из практики.

🏴󠁧󠁢󠁥󠁮󠁧󠁿 А заодно можно прокачать английский — выпуск записан именно на нём. Если что-то пропустили, на YouTube можно включить автоозвучку и субтитры на русском.

Теперь погнали смотреть и учиться находить точки входа, о которых другие даже не догадываются 😎

💙 VK | 😉 YouTube | 📹 Rutube

#начинаемвбагбаунти@standoff_365
  • ❤ 18
  • 🔥 10
  • 😎 6
  • 👍 3
Post #1259 2.6K
Подводим итоги конкурса Standoff Hacks 🏆

Две насыщенные недели подошли к концу. Настало время узнать победителей!

Встречаем победителей:
1️⃣ Lanyac (145900)
2️⃣ pozeslamix (63700)

Поздравляем! Спасибо всем, кто участвовал в конкурсе инвайтов на Standoff Hacks. Вы сделали его по-настоящему крутым 🔥

Скоро свяжемся с лидерами для уточнения деталей.

Если не видишь себя в списке — не расстраивайся! Впереди тебя ждут новые конкурсы, ивенты и возможности попробовать снова 🥰
  • ❤‍🔥 14
  • 🔥 11
  • ❤ 6
  • 👍 3
Post #1258 2.54K
Вы точно готовы к новым тачкам на Standoff Hackbase 💪

Они появятся в сезоне 13 августа в 11:00 (мск).

⚡️ bets.standalone.stf
Критическое событие: Финансовые потери в букмекерской конторе
Сложность: Medium

OffBet Sports — крупнейшая букмекерская компания Государства F, ежедневно обрабатывающая сотни тысяч ставок на спортивные события.


OffBet Sports подверглась кибератаке, а ущерб оценивается в $100 млн. Во время популярного чемпионата по MMA злоумышленники изменили коэффициенты.


⚡️ cinema.standalone.stf
Критическое событие: Утечка персональных данных клиентов
Сложность: Easy

Cinema — стриминговая платформа нового поколения с собственными алгоритмами рекомендаций и генеративным подбором контента.


Пользователи Cinema начали сообщать о подозрительных списаниях и попытках входа в аккаунты. В сеть утекли email-адреса, пароли и данные банковских карт, в том числе CVV-коды.


Спасибо участнику комьюнити @kevindunachan за новое задание!

13 августа поделимся ссылками здесь и в комментариях под постом ⛳️

P.S. Часть старых хостов покинет сезон: Tickytask, Hospital, Outdrive, Unlovable и Wickedin.

Stay tuned 🌟

Update: линки на месте ⬇️

cinema.standalone.stf
bets.standalone.stf
  • ❤ 15
  • 🔥 9
  • 👍 7
  • 😁 1
Post #1257 2.38K
Standoff 365 В Малайзии всегда солнечно 😄 А на Standoff Hacks всегда много отчетов. Самое время сдать еще больше! Открывай Burp и иди за баллами, чтобы отправиться в страну гор 💼 С 27 июля, 11:00 по 9 августа, 23:59 (мск) тебя будут ждать эти программы конкурса: ⏺️…
Конкурс инвайтов подошел к концу ❗️

Спасибо всем, кто принял участие!

Ушли считать баллы. Уже совсем скоро вернемся с именами победителей, которые получат приглашение на Standoff Hacks в Малайзию 🔥
  • ❤ 11
  • 👍 4
  • ❤‍🔥 3
  • 😢 1
  • 😭 1
Post #1256 2.93K
Твой опыт поможет будущим исследователям 🤵

Мы активно работаем над улучшением Bootcamp на Standoff Hackbase. Поэтому создали опрос, в котором предлагаем поделиться мнением о полигоне для начинающих.

Расскажи, где возникли сложности и что помогло бы двигаться дальше.

Опрос займет не больше 5 минут. Среди прошедших разыграем пятюню от Тембулата (но это не точно) 🫥

Твои ответы помогут сделать Bootcamp еще полезнее для всего комьюнити. Проходи, не стесняйся.
  • ❤ 7
  • 👍 5
  • 👌 4
Post #1255 7.36K
Без этого гайда Одиссей искал решение тачки 20 лет 😮

А тебе столько времени не придется тратить.

Наш амбассадор — Александра Антипина aka N3M351DA — собрала в одном месте все, что поможет быстро разобраться в платформе, пройти первые задания и освоить практическую безопасность.

👍 Гайд особенно пригодится тем, кто только начинает знакомство со Standoff Hackbase. И поможет опытным участникам освежить знания.

Внутри тебя ждут:
— основные разделы
— полезные материалы
— советы и ссылки, которые помогут быстрее освоиться и перейти к практике

Сохраняй пост, чтобы в любой момент вернуться к гайду и начать ломать тачки быстрее 😎
  • 🔥 20
  • ❤‍🔥 11
  • 👍 9
  • ❤ 4
  • 🤡 1
Post #1254 2.96K
Проверь Логику молока на прочность 💪

Тебе предстоит реализовать недопустимое событие и проверить, насколько надежно защищена инфраструктура одного из крупнейших производителей молочной продукции.

За выполнение трех ключевых сценариев можно получить 14,9 млн рублей!

Твои цели:
🟢 нарушение целостности или доступности резервных копий;
🟢 нарушение целостности или доступности критических систем;
🟢 кража денежных средств со счета компании.

Проверь, насколько надежна защита компании на Standoff Bug Bounty.
  • ❤ 11
  • 🔥 6
  • 👍 4
  • 👏 1
  • 🗿 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →