TGViewer
Channel Public Channel
Standoff 365

Standoff 365

@bugbounty

Платформа, где хакеры помогают бизнесу стать безопаснее: standoff365.com

Чат @standoff_365_chat

Вопросы по Bug Bounty: t.me/standoff_365/54

Техподдержка
BB: @stf_bugbounty_support_bot
Для красных: @red_team_support_bot
Для синих: @stf_def_support_bot
Subscribers
8.35K
Photos
975
Videos
117
Links
696

Showing posts older than #1254 · Back to latest

Older Posts 12 shown
Post #1253 3.07K
Промежуточные итоги конкурса инвайтов на Standoff Hacks Malaysia 🇲🇾

Всего четыре дня после старта, а за инвайты уже развернулась настоящая кибербитва.

Сейчас в топ-5 багхантеров:

1️⃣ Casual (21 500 баллов)
2️⃣ Doom (15 000 баллов)
3️⃣ Lanyac (9200 баллов)
4️⃣ marcinho11 (5500 баллов)
5️⃣ vd_danilov (5300 баллов)

По итогам конкурса двое лучших получат свой заветный билет. Но изменить топ — в твоих силах: конкурс продлится до 9 августа (23:59 мск).

А искать баги надо в этих программах:

▶️Flowwow
▶️Setka от HeadHunter
▶️Консоль
▶️Wildberries

Semoga berjaya! 🔤🔤
  • 🔥 12
  • ❤‍🔥 9
  • ❤ 7
  • 👏 2
  • ⚡ 1
  • 👍 1
Post #1252 2.76K
🙄 Музыка, под которую хочется багхантить и сдавать отчеты

Сегодня тебе предстоит заценить плейлист от rolegiv — исследователя из топа Standoff Bug Bounty, постоянного лидера квартальных рейтингов и неоднократного участника Standoff Hacks.

Он уверен, что 50% успеха в раскрутке сложных багов и в том, чтобы сдать кучу отчетов и не сойти при этом с ума, зависят от музыки 🎵 Вот как выглядит его аудиодопинг.

«Мой плейлист построен на контрастах и делится на два режима.


🤘«Терминатор» — когда нужно резко переключиться с рутины на тренировку, а потом снова засесть за баг, который не давал покоя неделями. Тут нужна тяжелая артиллерия.


😌 «Чилловый крит» — когда все идет по плану, можно откинуться в кресле, поймать вайб и спокойно оформлять очередной отчет.


🎤 И, конечно, есть бонус-трек. Многие из топовых исследователей слышали его в моем живом исполнении на офлайн-финалах Standoff Hacks. Это был отдельный вайб!» — вспоминает rolegiv.


Слушай плейлист на YouTube или Яндекс Музыке и угадывай в комментариях, какой из треков — тот самый бонусный. А если хочешь — тоже делись музыкой, под которую тебе вайбово багхантить.
  • ❤ 15
  • 🔥 12
  • 😎 8
  • 💩 3
  • 🥴 2
  • 🤣 1
  • 🗿 1
Post #1251 2.62K
Ты не поверишь, но Т-банк снова это сделал

Запустил две новые программы на Standoff Bug Bounty. Максимальное вознаграждение за баг по каждой — до 100 000 ₽. Выбрать есть из чего, потому что скоупы вообще совсем разные.

💳 Программа 1 — Т-БКИ 

А если проще — автоматизированная система, которая хранит, обрабатывает и использует кредитные истории и другие данные в соответствии с 218-ФЗ «О кредитных историях». Крепкий орешек для багхантера, потому что защищена почти как Форт-Нокс из-за обработки чувствительных данных.

👉 Перейти в программу

🤓 Программа 2 — Центральный университет

Первый российский вуз, построенный на STEM-модели, то есть нестандартном методе обучения, который объединяет науку, технологии, инженерию и математику. Предметы изучают не по отдельности и в теории, а сразу вместе, используя для решения практических задач. То есть, и тут технологии на высоте, а ты можешь исследовать цифровые ресурсы универа, чтобы сделать их еще безопаснее.

👉 Перейти в программу

Решай, что тебе интереснее и пробуй ломать. Удачи ✨
  • ❤ 11
  • 🔥 8
  • 🤣 4
  • 😎 3
  • 👍 2
  • 💩 1
Post #1250 2.46K
Обновляем практические кейсы на Standoff Defend ✨

Готовим новую версию наших практических кейсов. Это часть продукта Standoff Defend, которой мы делимся в открытом доступе, чтобы можно было попробовать и разобраться, как он работает.

3 августа кейсы уйдут на небольшую паузу — мы обновим контент, добавим новые задания и уже 4 августа вернемся с улучшенной версией!

Следи за новостями и готовься снова прокачивать свои навыки на практике 🤝
  • ❤ 17
  • 🔥 9
  • 🆒 4
Post #1249 3.19K
Классный. Познавательный. Интересный.

Это все про него — про райтап от MN3STRASHN0 🌟

В нем автор разбирает решение машины Rawmatex и показывает, как пройти путь от первичной разведки до получения финального флага.

По легенде, компания MetalliKO использует внутренний портал Rawmatex для отслеживания поставок сырья, заказов и связанных документов.


Цель решения — получить доступ к учетной записи администратора портала, изучить документы о поставках и экспортных контрактах, а затем найти флаг в одном из файлов.

В процессе проведем разведку хоста, найдем SQL Injection, добудем данные из базы, восстановим пароль из bcrypt-хэша и исследуем документы внутри портала 🔍

Продолжение и все подробности — в источнике на Хабре.

А после заходи на Standoff Hackbase и применяй полученные знания на практике 🤔

#райтап@standoff_365
  • 🤩 16
  • ❤ 15
  • 🔥 15
  • 🌚 1
Post #1248 2.56K
Стартовала программа Росфинмониторинга 🚀

У каждой разведки свои цели. Кто-то ищет подозрительные денежные потоки, а кто-то — уязвимости в системах.

На этот раз багхантеры отправляются на разведку в программу Росфинмониторинга 🔽

В скоупе:
📌 сайт: https://new.fedsfm.ru:7443

Ты можешь получить вознаграждение до 200 000 рублей! 💻

⏩ Заходи на Standoff Bug Bounty и первым забирай выплаты.
  • ❤ 10
  • 🔥 9
  • 👍 7
Post #1247 2.69K
В Малайзии всегда солнечно 😄

А на Standoff Hacks всегда много отчетов. Самое время сдать еще больше! Открывай Burp и иди за баллами, чтобы отправиться в страну гор 💼

С 27 июля, 11:00 по 9 августа, 23:59 (мск) тебя будут ждать эти программы конкурса:

⏺️ Flowwow
⏺️ Setka от HeadHunter
⏺️ Консоль
⏺️ Wildberries

Правила просты:
🟢 Исследуй программы и отправляй валидные отчеты
🟢 Зарабатывай баллы в течение конкурса
🟢 Два исследователя, набравшие больше всего баллов, получат инвайты на самый атмосферный закрытый багхантерский ивент — Standoff Hacks Malaysia.

После его завершения мы подведем итоги и объявим победителей.

Пора использовать каждую минуту — ищи баги, набирай баллы и врывайся в топ рейтинга 🔝
  • 🔥 11
  • ❤ 9
  • ❤‍🔥 7
  • 👍 1
  • 🤝 1
Post #1246 2.71K
Теперь можно ломать Standoff Market 😏

Специально для вас открываем краткосрочную программу — она продлится всего неделю.

Это — первая возможность заработать эффки вне битвы! Находи валидную уязвимость и получай баллы. О других способах пополнить кошелек расскажем позже 🤩

Скоуп:
https://market.stf365.com/

Вознаграждение:
За каждый принятый отчет начислим эффки, которые можно будет обменять на фирменный мерч и другие классные лоты.

Погнали делать Standoff Market еще безопаснее, фармить баллы и пополнять свою коллекцию мерча 👾
  • ❤ 16
  • 🔥 9
  • 👍 7
  • 👏 1
Post #1238 2.41K
365 дней — тысячи решенных заданий 🤩

В июле обновленный Standoff Hackbase отметил первый день рождения! Мы решили вспомнить, каким был этот год, и собрать его главные итоги в цифрах.

За это время вы решали задания, искали уязвимости, прокачивали свои навыки и помогали нам развивать онлайн-полигон.

Спасибо каждому, кто был с нами этот год! Благодаря вам платформа растет, развивается и становится еще интереснее.

Открывайте карточки, смотрите статистику и вдохновляйтесь на новые решения 👀

А дальше — еще больше крутых идей, новых инфраструктур и задач!
  • ❤ 17
  • 🔥 14
  • ❤‍🔥 8
Post #1236 1.66K

Forwarded from Positive Technologies

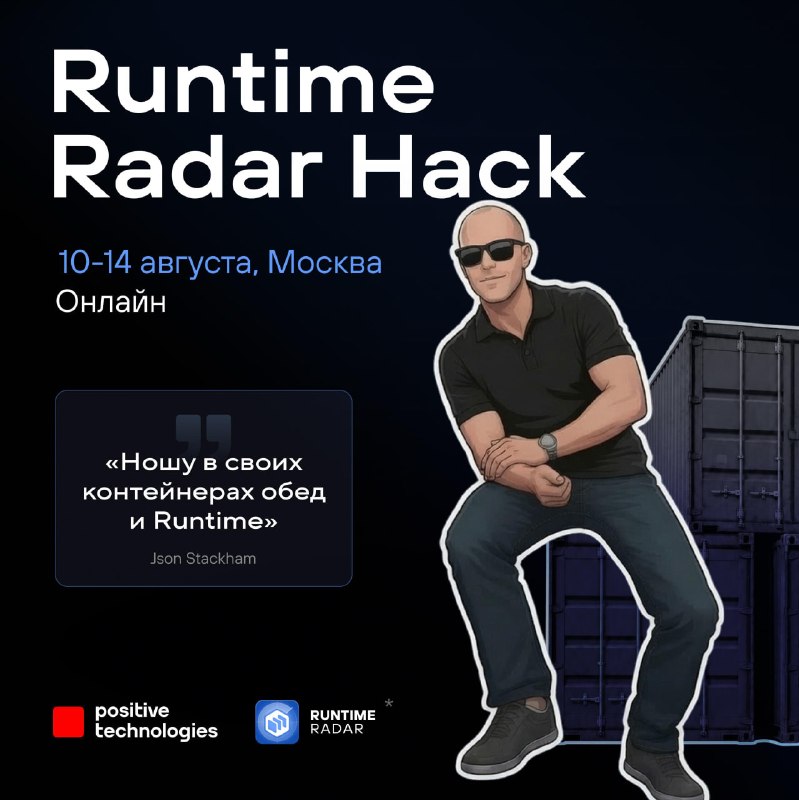
Контейнеры видите? Я разгрузил защитил. Теперь ваша очередь

Если вы любите контейнеры — даже когда они не отвечают вам взаимностью, — приходите 10–14 августа. Будет хакатон по runtime security, безопасности контейнеров и Kubernetes.

Берите толковых пацанов или девчонок. Не больше пятерых. Расследуйте события безопасности в кластерах. Придете один — тоже вариант. Соберем команду на месте.

На играх без правил — играйте без правил. С правилами — по правилам

Тема такая: сначала регистрация на Standoff 365. Сделайте это сейчас. Не завтра. Сейчас.

В начале — у всех все одинаково: найти нужное событие в Runtime Radar, понять контекст, накидать детектор. Но сложность выбираете сами, как в бою игре:

🟢 На изи — ищите событие стандартными фильтрами.
🟡 На нормале — добавьте аналитику, контекстный поиск и дополнительные атрибуты.
🟣На харде — создайте или измените политику мониторинга.

Для тех, кто не в теме: *Runtime Radar — наше опенсорсное решение для защиты контейнеров и мониторинга в реальном времени. Недавно рассказывали, как работает.


Справитесь — шлите все нашим экспертам. Они проверят все. Вообще все. И выберут лучших.

Кто победил — тот и победитель. Без вариантов

Хакатонить можно где угодно. Под одеялом. В домике в лесу. В хипстерской кофейне. Стоя на двух грузовиках. Но финал — только в офисе Позитива.

14 августа соберем вас там на офлайн-тусовку. Расскажем, кто чего нарешал. Наградим победителей. И просто норм проведем время.

Если участвуете — значит, вы участник. Можете выиграть лимитированный мерч и главный приз — цифровой мультитул Flipper Zero.

Я сказал (с) Json S.

@Positive_Technologies
  • 👍 8
  • ❤‍🔥 5
  • 🔥 5
  • ❤ 2
Post #1235 2.29K
Что такое 1-day и как их использовать 🤔

Разберем в новом выпуске «Начинаем в багбаунти».

Поговорим об уязвимостях 0-day и 1-day: чем они различаются, где искать 1-day и как применять их в багбаунти.

Вместе с ведущим Олегом Улановым aka brain и гостем — Михаилом Ключниковым aka n1, Software Research Group Team Lead, PT SWARM — узнаем все самое интересное!

Внутри выпуска:
🔴 жизненный цикл уязвимости;
🔴 что такое 0-day и 1-day;
🔴 как отслеживать и воспроизводить уязвимости;
🔴 какие инструменты использовать при анализе уязвимостей;
🔴 как репортить 1-day. 

Смотри на любой удобной платформе 📺

💙 VK | 😉 YouTube | 📹 Rutube

#начинаемвбагбаунти@standoff_365
  • 🔥 17
  • ❤‍🔥 9
  • 👍 9
  • ❤ 1
Post #1234 2.14K
Это мы смотрим 😎

Делимся видеоотчетом с финала российского Standoff Hacks!

После просмотра ты гарантированно получишь:
⏺ мотивацию хакать
⏺ прилив дофамина
⏺ немного FOMO

Уже в понедельник откроем конкурс инвайтов на международный Standoff Hacks!

А самые внимательные узнают, где пройдет следующий ивент. Так что досматривай видео до конца 😼
  • ❤ 20
  • 🔥 12
  • ❤‍🔥 10
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →