TGViewer
Channel Public Channel
BELYAEV_SECURITY

BELYAEV_SECURITY

@belyaevsec

🔥[Belyaev_Security] - твой проводник в мир защищенной информации 🤝

🛡 Кибербезопасность просто: хакеры, утечки, фишинг, разборы инцидентов.
📰 Новости каждый день.
🪙 В чате - BeCoin за ИБ квизы.
Subscribers
3.11K
Photos
2.3K
Videos
468
Links
3.7K

Showing posts older than #5140 · Back to latest

Older Posts 20 shown
Post #5138 342
TrojPix: данные утекают с изолированного компьютера через пиксели на экране

Иногда исследования звучат так, что Нолан бы прослезился. Изолированный от сети компьютер - это «воздушный зазор», святая святых. И вот учёные показали, как украсть с него данные через... незаметные изменения картинки на экране.

Что произошло. Исследователи из Шаньдунского университета представили технологию TrojPix. Малварь на целевой машине микроскопически изменяет пиксели - например, младший бит синего канала, - так что видеокабель начинает излучать слабый радиосигнал, который улавливает приёмник неподалёку. Человеческому глазу изменения не видны. По их тестам, пиковая скорость составляет около 8,1 Мбит/с, а дальность - до 208 метров (измеряли по отдельности). Это в сотни раз быстрее, чем у предыдущих подобных каналов, таких как TEMPEST-LoRa. При такой скорости файл размером 100 МБ скачивается за пару минут.

Важные оговорки, чтобы эксперт не закатил глаза. Во-первых, TrojPix - это канал вывода данных, а не способ проникновения: малварь уже должна быть на компьютере. Во-вторых, это пока что лабораторная работа. Реальные атаки на «воздушный зазор» - от Stuxnet до Agent.BTZ - осуществлялись через USB, а не по радиоканалу. TrojPix показывает, что возможно, а не то, что уже поймано.

Аналогия. Представьте себе заключенного в камере без окон и связи. А он моргает лампочкой в коридор азбукой Морзе так, что охрана не замечает - слишком тонко. Стены целы, а секрет уже снаружи.

Выводы. Обычным пользователям это неактуально - у вас дома нет секретных изолированных систем (надеюсь).

Бизнесу и тем, у кого реально есть изолированные сегменты (оборонка, АСУ ТП, критичная инфраструктура): софтом это не исправить, потому что это физика. Что обсудить с директором по информационной безопасности: оптоволокно вместо медных видеокабелей (не излучает), экранирование по стандартам TEMPEST для по-настоящему чувствительных зон и, главное, - не пускать малварь на машину, ведь без этого TrojPix бессилен.

Мой комментарий. Люблю такие работы за то, что они расширяют кругозор защитника. В продакшн это не хлынет - слишком узкоспециализировано. Но тренд «побочные каналы» будет тихо жить в академической среде и всплывать в спецсценариях. В ближайший год ждите не эпидемии, а пары красивых докладов на конференциях. И это нормально.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#airgap #TrojPix #TEMPEST #иб #кибербезопасность
  • 👍 2
  • 🔥 1
Post #5137 348
Двойная атака на npm: цель - не блокчейн, а разработчик

В июле экосистема npm подверглась двум атакам с разницей в несколько дней. Примечательно, что обе атаки были направлены не на криптовалюту напрямую, а на компьютер разработчика. Потому что там - настоящие ключи.

Что произошло. 8 июля, по данным StepSecurity, злоумышленник добавил вредоносный коммит в репозиторий пакета @injectivelabs/sdk-ts - это TypeScript SDK для блокчейна Injective, который скачивают около 175 тысяч раз в месяц. Заражённая версия успела распространиться 310 раз и автоматически подтянулась в 18 связанных пакетов. Цель - кража ключей от кошельков.

Через пару дней, 11 июля, был скомпрометирован пакет jscrambler и его плагины: злоумышленник, воспользовавшись украденными учетными данными для публикации, опубликовал версии с нативными бинарниками, которые запускались при установке и охотились за секретными данными, облачными токенами, криптокошельками и данными ИИ-помощников. Радует, что вендоры (Socket, StepSecurity, сам Jscrambler) обнаружили это за считаные минуты и в тот же вечер выпустили чистую версию.

И на этом фоне - хорошая новость: npm v12, по сообщениям, выйдет в июле и по умолчанию будет блокировать install-скрипты, git-зависимости и удалённые источники. Именно те postinstall-хуки, через которые весь год и проникали в систему.

Аналогия. Вы заказали кирпичи для дома, а в одном поддоне оказался человек, который ночью тихо вынес из вашего гаража всё ценное. Дом ещё не построен, а вас уже обокрали на этапе строительства.

Выводы. Обычным пользователям криптовалют: храните крупные суммы в аппаратных кошельках, а не в программных на компьютере, где выполняется npm install.

Бизнесу и директорам по информационной безопасности: атаки на цепочку поставок ПО - системная проблема. Что обсудить: привязку версий и lock-файлы, изоляцию CI/CD, запрет install-скриптов (в помощь npm v12), ротацию токенов, мониторинг зависимостей. И правило гигиены: npm install на компьютере с реальными секретными данными - это доверие ко всей цепочке, которую один украденный токен делает враждебной.

Мой комментарий. Цепочка поставок - это марафон без финиша. Тренд никуда не денется, но защита становится более зрелой: то, что npm наконец-то по умолчанию отключает install-скрипты, - маленькая тихая победа. В ближайший год ждите перехода к принципу «безопасность по умолчанию» в пакетных менеджерах. Давно пора.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#supplychain #npm #devsecops #криптовалюта #кибербезопасность
  • 👍 1
  • 🤔 1
Post #5136 316
Рекордный «Вторник патчей»: два 0-day в бою, а CVSS вас обманывает

Июльский «Вторник патчей» у Microsoft выдался рекордным - счет CVE идет на сотни (по разным подсчетам, от 569 до 622, разница в том, что именно учитывать). Но дело не в количестве. Дело в том, что одна из уже эксплуатируемых уязвимостей имеет оценку «средне» - и это ловушка.

Что произошло. Активно эксплуатируются две уязвимости нулевого дня: CVE-2026-56164 в локальном SharePoint Server и CVE-2026-56155 в AD FS. И вот парадокс: уязвимость в SharePoint Microsoft оценила в 5,3 балла по шкале CVSS («умеренно»), а Национальная база уязвимостей США - в 9,8 балла («критично»). Почему так? Потому что по сути это pre-auth: без логина, без действий пользователя, по сети.

По данным Microsoft, ее обнаружили специалисты по реагированию на инциденты из Mandiant/Google FLARE прямо во время реальных атак. По данным CISA, злоумышленники используют эту уязвимость в сочетании со старыми уязвимостями SharePoint, чтобы украсть машинные ключи IIS и закрепиться в системе.

Баг в Active Directory Federation Services (CVE-2026-56155) - это повышение привилегий, но он бьет по инфраструктуре, которая «подписывает» все ваши логины. То есть по самому сердцу доверия в сети.

Аналогия. Термометр показывает 37,0 и говорит: «Ну, почти норма». А у пациента при этом уже отказывает какой-то орган, просто прибор измеряет не то. Оценка «средне» усыпляет бдительность, пока сервер уже вскрыт.


Выводы. Обычным пользователям: если в вашей компании есть внутренний портал на SharePoint, не удивляйтесь срочным работам. Это не прихоть администраторов.

Бизнесу и директорам по информационной безопасности: главный урок недели - не расставляйте патчи по приоритетности по одной цифре CVSS. Вопросы к команде: есть ли у нас внешние SharePoint и AD FS, обновлены ли они в первую очередь, включен ли AMSI в полном режиме в качестве временной меры. И отдельно: те, кто работает на SharePoint 2016/2019, отключите его от интернета на время миграции.

Мой комментарий. Меня радует, что тема «CVSS не равно приоритету» наконец становится мейнстримом. Тенденция усилится: при расстановке приоритетов все больше внимания будет уделяться факту эксплуатации уязвимости (KEV, EPSS), а не статичному баллу. В ближайший год фраза «мы исправляем уязвимости по шкале CVSS сверху вниз» станет постыдной.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#патчтв #SharePoint #zeroday #vm #кибербезопасность
  • 👍 1
  • 🔥 1
  • 👏 1
Post #5133
BELYAEV_SECURITY pinned «Кто-то сделал бота под наш канал, но это не мы - https://t.me/kapibara_podkastbot Накидайте жалоб если не сложно 😈»
Post #5131 323
Поддержим коллег в их просьбе 🤝
Post #5130 346
В вишинге работает не голос, а сценарий

Все боятся дипфейков голоса. А свежее исследование (17 июля, Help Net Security) намекает: вы боитесь не того. Проблема не в том, что синтетика звучит идеально. Проблема в том, что вы все равно ей помогаете.

Что произошло. Исследователи из Гарвардской школы Кеннеди, Meta и других компаний протестировали сценарий на 4100 взрослых американцах: шесть коммерческих голосовых систем плюс живые люди в качестве контрольной группы. Классическая завязка - звонок в 16:40 в пятницу, «руководитель» вежливо и срочно просит сбросить пароль перед вылетом, знает последние цифры бейджа.

Результат отрезвляющий. Синтетический голос люди распознают в большинстве случаев - около 70% (по данным исследования). Звучит как надежная защита, да? А теперь посмотрите, что те же люди делали с живыми звонившими. Детектор голоса выявляет подделку, но не улавливает главное - готовность человека выполнить убедительную просьбу под давлением срочности и авторитета.

Аналогия. Вы поставили сигнализацию на окна, а грабитель вошёл через дверь, которую вы сами открыли, потому что он представился курьером и очень торопился. Замок тут ни при чём.

Вывод исследования читается между строк: индустрия продает «детекторы дипфейков», а настоящий контроль - это процесс. Сбить сценарий звонка: задать неожиданный вопрос, перезвонить самому, сменить тему.

Выводы. Обычным пользователям: договоритесь с близкими о «стоп-слове» на случай «мама, я в беде, срочно переведи». И правило: любой срочный денежный запрос - перезвонить самому по известному номеру.
Бизнесменам и руководителям: не вкладывайтесь только в модный детектор. Вопросы к директору по информационной безопасности: есть ли процедура колбэка для сброса паролей и платежей, обучены ли службы поддержки и бухгалтерия «взламывать сценарий», внедрены ли FIDO2-ключи вместо голосовой «проверки». Голосовая биометрия - это дополнительный, но не основной контроль.

Мой комментарий. Мне нравится это исследование, потому что оно развенчивает маркетинговый миф. Тренд сместится: от гонки «детектор против генератора» к скучной, но рабочей дисциплине процессов. В ближайший год выиграют те, у кого есть колбэк и стоп-слово, а не те, у кого самый дорогой антидипфейк.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#вишинг #дипфейк #социальная_инженерия #мошенничество #кибербезопасность
  • 🤔 2
  • 👍 1
  • 🔥 1
Post #5129 323
Учимся защищать банкоматы -правильно 😏
  • 😁 5
Post #5128 316
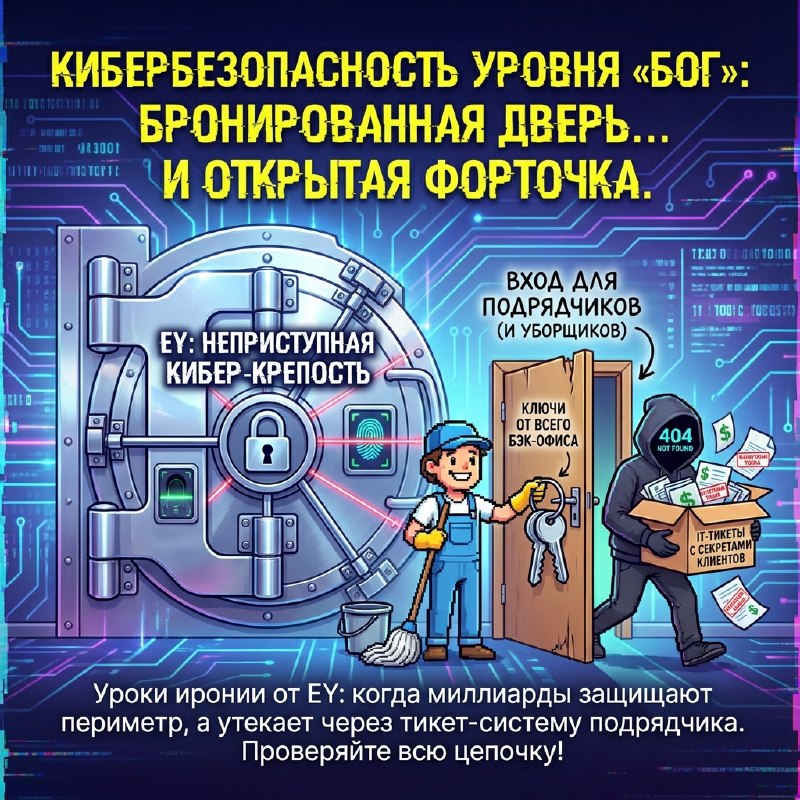
EY: «Большая четверка» спалилась не на своем периметре, а на подрядчике

Можно построить неприступную крепость, нанять лучших специалистов, отладить процессы - и все равно утекать через дверь, которую держит кто-то другой. История EY именно об этом.

Что произошло. Ernst & Young уведомляет клиентов: неавторизованное третье лицо получило доступ к сторонней платформе управления ИТ-тикетами, которой пользовался их ИТ-персонал для поддержки налоговой практики. Согласно уведомлениям (датированы 13 июля, поданы в регулирующие органы Калифорнии 15 июля и Вермонта 16 июля), доступ был открыт с 28 марта по 12 апреля 2026 года, аномалию заметили 23 апреля. Загвоздка в том, что к тикетам часто прилагались документы с налоговой и финансовой информацией клиентов - вот они и утекли.

Масштабы самой фирмы впечатляют: EY работает более чем в 150 странах, в ней трудятся около 406 тысяч сотрудников, а годовая выручка составляет порядка 53 миллиардов долларов (по их отчетности). Пострадавшим предлагают 24 месяца мониторинга через Experian. На момент публикации ни одна группировка не взяла на себя ответственность.

Аналогия. Вы храните ценности в банке с бронированными дверями. А ключи от бэк-офиса отдали клининговой фирме - потому что так удобнее убираться. Угадайте, где образовалась брешь.

Отдельно отмечу иронию: утечка произошла не из-за хакерского шедевра, а из-за тикет-системы, куда люди по привычке кидают вложения «чтобы быстрее решили».

Выводы. Обычным пользователям и клиентам: если вы попали в рассылку, подключите мониторинг и будьте начеку, если вам позвонят из налоговой. Данные для убедительного фишинга у кого-то уже есть.

Для бизнеса и генерального директора: это чистейший риск, связанный с третьими сторонами, любимая слепая зона. Вопросы к директору по информационной безопасности: есть ли у нас реестр подрядчиков с доступом к данным, как мы оцениваем их безопасность и, главное, почему конфиденциальные документы вообще оказываются во вложениях к тикетам? Иногда лучший контроль - это просто не допускать попадания данных в такие места.

Мой комментарий. Нарушения безопасности, связанные с третьими сторонами, - самый скучный и недооцененный тренд. Он не исчезнет, он станет фоном. В ближайший год ждите шквала подобных историй: атакуют не гигантов, а их подрядчиков, потому что там все тоньше. Проверяйте всю цепочку, а не только свой замок.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#databreach #риск #цепочка_поставок #GDPR #кибербезопасность
  • 🔥 3
  • 🤔 2
Post #5127 378
OpenClaw: одно сообщение в WhatsApp - и код запускается на вашем хосте

Мы дружно наделили ИИ-агентов правами запускать код, читать файлы и лазить по почте. Что могло пойти не так? Да примерно всё.
Что случилось. Исследователь Чинмохан Наяк показал, как связать три уязвимости в OpenClaw - это ИИ-агент на собственном хостинге с 381 тысячей звёзд на GitHub, которому пишешь в мессенджер, как коллеге.

Он подключается к WhatsApp, Slack, Telegram, Discord, пишет код и выполняет shell-команды. И вот с помощью одного сообщения в WhatsApp удалось добиться выполнения кода прямо на хосте (подтверждено на версии 2026.6.1, исправлено в версии 2026.6.6).
Как.

- Во-первых, внедрение переменных окружения: фильтр отсекал утечку токенов и ключей, но пропускал стартовые переменные интерпретаторов вроде NODE_OPTIONS и PYTHONSTARTUP, что позволяло загрузить код до запуска скрипта.
- Во-вторых, злоупотребление git-транспортом.
- В-третьих, обход песочницы: проверка смотрела, находится ли путь внутри запрещенной папки, но не наоборот. Отдельная деталь, которая меня позабавила: очевидные пейлоады вроде reverse shell иногда отсеивались защитными фильтрами модели, а вот запросы в стиле «помоги воспроизвести ошибку в CI» проходили. Социнженерия, но уже против ИИ.

Аналогия. Вы наняли гениального стажера, у которого есть ключи от всего офиса. Ему можно писать в личные сообщения. И любой прохожий тоже может написать ему в личные сообщения: «Сделай вот это». Стажер вежлив и исполнительен.

Выводы. Обычным пользователям, которые балуются автономными ИИ-агентами дома: не разрешайте им принимать сообщения от кого угодно, обновляйте их и не давайте права администратора без необходимости.

Для бизнеса и директоров по информационной безопасности: это теневой ИИ с привилегиями. Сотрудники подключают агентов к корпоративным SaaS без ведома службы безопасности. Что обсудить: инвентаризацию ИИ-агентов, принцип наименьших привилегий, изоляцию исполнения от хоста, обязательное подтверждение человеком опасных операций.

Мой комментарий. На мой взгляд, это главная набирающая популярность тема этого года. Мы повторяем ошибки эпохи ранних веб-приложений, только теперь исполнитель еще и «умный». Тенденция точно усилится - ИИ-агенты распространяются быстрее, чем политики для них. Приготовьтесь относиться к агенту как к недоверенному пользователю с правами root.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#безопасностьИИ #внедрениепромптов #shadowAI #RCE #кибербезопасность
  • ❤ 1
  • 👍 1
  • 🔥 1
  • 🤔 1
Post #5126 1.39K
Друзья, всем привет!

💬 Меня зовут Дмитрий Беляев, я основатель клуба КМБ (Кибер-Медиа-Блогеры) — сообщества медийных экспертов в области кибербезопасности.

🔈 О клубе:
КМБ — это объединение блогеров и лидеров мнений из ИБ. Сегодня в клубе уже более 60 участников, среди которых:
- Денис Батранков
- Александр Антипов
- Алексей Фидулаев
- Роман Панин
- Лев Палей
- Ника Комарова
➡️И многие другие известные представители индустрии.

👥Совокупная аудитория каналов участников превышает 450 000 подписчиков.

❓ Что дальше:

Если вам интересна эта активность - обязательно откликайтесь и голосуйте в чате «#ПоИБэшечка».

🗓Уже 20 августа мы раскроем все подробности о клубе и ответим на ключевые вопросы.

До встречи!
Telegram #ПоИБэшечка Сообщество творческих #ПоИБэшников. Места где мы собираемся: https://telegra.ph/Mesta-nastoyashchih-PoIBehshnikov-10-10 Каналы #ПоИБэшников: https://telegra.ph/Kanaly-PoIBehshnikov-10-11
  • 👍 3
  • 🔥 1
  • 😁 1
  • 🏆 1
Post #5125 377
GodDamn и PoisonX: когда защиту не обходят, а вырубают рубильником

Мы привыкли, что вредоносное ПО прячется от антивируса. А тут другая философия: зачем прятаться, если можно просто вырубить свет. 9 июля компания Symantec (Broadcom) описала кампанию, которая, по их словам, раньше не встречалась в таком виде.

Что произошло. Группировка, которую Symantec отслеживает как Hyadina, использовала программу-вымогатель под названием GodDamn и драйвер PoisonX. И вот ключевая деталь: этот драйвер имел действительную подпись Microsoft Hardware Compatibility Publisher. То есть Windows без вопросов пустила его в ядро. Оказавшись в нулевом кольце, драйвер отключил защиту как минимум на 10 хостах в одной организации - вплоть до единственного файла шифрования. По данным Symantec, за GodDamn тянется шлейф: Beast в 2024 году, а до него - программа-вымогатель Monster с 2022 года. Один и тот же разработчик четыре года переделывает одну и ту же операцию.

Это подвид BYOVD (Bring Your Own Vulnerable Driver, «принеси свой собственный уязвимый драйвер»). По данным анализа ESET за март 2026 года, уже насчитывается 54 инструмента-«убийцы» EDR, использующих 35 подписанных драйверов. Пока блок-листы догоняют новый драйвер, кампания уже отработала.

Аналогия. Грабитель не пробирается мимо камер. Он приходит в форме электрика, показывает пропуск, и охрана сама ведет его к щитовой. Свет гаснет - и дальше делай что хочешь.

Выводы. Обычным пользователям: здесь мало рычагов воздействия, но урок универсален - фраза «у меня антивирус, все в порядке» больше не работает как единственная защита.

Бизнесу и директорам по информационной безопасности: это структурный риск, а не тактический. Один вопрос к команде решает половину проблемы - включен ли HVCI (Hypervisor-Protected Code Integrity). Он перемещает контроль целостности кода в уровень Ring 0 и блокирует ядерный код, который явно не разрешен, даже если у него есть действительная подпись. Плюс - мониторинг загрузки драйверов и правило: EDR не должен быть единственным уровнем защиты.

Мой комментарий. По-моему, это самая недооцененная тема недели. «Отключение защиты» стало отдельным этапом атаки, и оно масштабируется. Эта тенденция усилится: программы-вымогатели как услуга уже включают такие драйверы в свой комплект. В ближайший год HVCI из категории «желательно» перейдет в категорию «объясните, почему у вас выключено».

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#программы #BYOVD #EDR #HVCI #кибербезопасность
  • 👍 2
  • 🔥 1
  • 🤔 1
  • 🐳 1
Post #5123 363
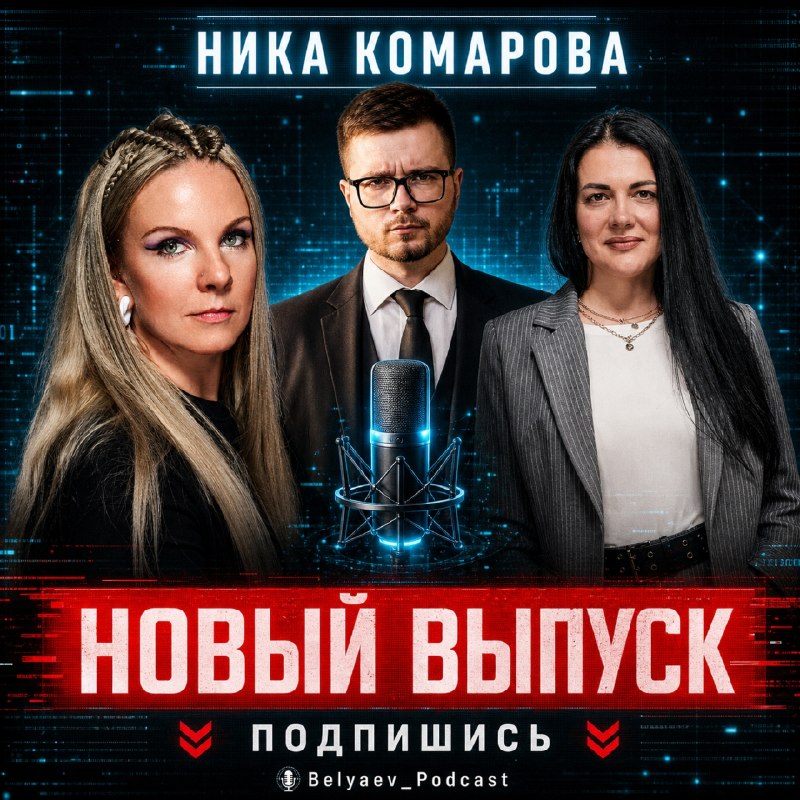
🔥[Belyaev_Podcast]🔥 - Выпуск №21: «Построение стратегии коммуникаций для компаний и CISO»

🔜🔜🔜🔜🔜
🤝🤝🤝
📺 [Смотреть]
💙 [Смотреть]
🎵 [Слушать]
💬 [Слушать]
📺 [Смотреть] - Нажми кнопку «В ТОП🚀»

🎬 [Другие платформы]

🔜🔜🔜🔜🔜
🤝 [О партнерах]:

1️⃣Генеральный медиа-партнер: 😎КИБЕР Медиа
2️⃣ Медиа-партнер: 🔊Global Digital Space
3️⃣ Медиа-партнер: КОД ИБ
4️⃣ Медиа-партнер: 🙂CISOCLUB
5️⃣Медиа-партнер: ☁️Компьютерра

〰️〰️〰️〰️〰️
💌 Стать партнером
〰️〰️〰️〰️〰️

Ведущий: Беляев Дмитрий

🏆 CISO года, по версии комьюнити (Сайберус и КиберДом) | 25
🔜🔜🔜🔜🔜
🏆 ТОП‑100 Лидеров ИТ (GlobalCIO) 23|25|26
🔜🔜🔜🔜🔜
🏆 ТОП‑25 директоров по кибербезопасности России (АМР и Коммерсантъ) | 25
🔜🔜🔜🔜🔜
🏆«Кибергерой года» (премия «Время инноваций») | 25
🔜🔜🔜🔜🔜
🤡 Победитель Премии «Киберпросвет-2026», в номинации «ИБ-инфлюенсер - за инициативы, повышающие доверие и прозрачность в безопасности»
🔜🔜🔜🔜🔜
Гость: 🔥 Ника Комарова (PR machine) и ex.Group-IB
Основатель первого в России консалтингового проекта "PR machine", системно развивающего экспертизу антикризисных коммуникаций до, во время и после кибератаки.

Ника ведет одноименный супер-популярный канал «PR Machine», где делится экпертизой по стратегическим коммуникациям в ИТ и кибербезопасности, с фокусом на антикризисный PR.

🌐Сайт
👋👋👉⤵️
📲Канал

🔜🔜🔜🔜🔜
🔥 Соведущий: Юлия Чурикова (ex.Гарда)

PR‑эксперт, которая несколько лет целенаправленно развивает коммуникации именно в кибербезопасности, в том числе в компании «Гарда Технологии», где отвечала за связи с общественностью и позиционирование бренда на рынке ИБ‑решений, и теперь является независимым PR-экспертом.

〰️〰️〰️
🔥 ТОП цитат с выпуска:


1. 💬 «Пиар на чужой беде — это всегда не самая хорошая история. Потому что сегодня у соседа, завтра целью будете вы.»
— Ника Комарова (гостья)

2. 💬 «Когда отключается весь маркетинг, все инструменты приобретения охватов — вот то, что остаётся после этого и есть пиар»
— Ника Комарова (гостья)

3. 💬 «Первой должна появляться не продуктовая, не sales-стратегия и уж тем более не стратегия коммуникаций — а бизнес-стратегия.»
— Ника Комарова (гостья)

4. 💬 «Любая проблема по линии кибербезопасности очень быстро из технической плоскости превратится в управленческую. А оттуда недалеко до репутационной.»
— Ника Комарова (гостья) — о том, почему CISO нужен PR

5. 💬 «Паника лишает нас возможности вдумчиво оценивать ситуацию. Первое действие, которое убивает доверие за 24 часа, — это паника.»
— Ника Комарова (гостья)

6. 💬 «Комментарий ради комментария — нет. Публичность ради публичности — нет.»
— Ника Комарова (гостья)

7. 💬 «Лишь 18% брендов остаются в сознании пользователей. Остальные просто отфильтровываются.»
— Ника Комарова (гостья)

8. 💬 «Из целого болота зла ты выбираешь что-то. Хорошего решения иногда просто может не быть.»
— Ника Комарова (гостья) — о кризисных решениях

9. 💬 «Возможно, именно после этого разговора в вашей команде впервые честно обсудят построение долгосрочной стратегии коммуникаций.»
— Дмитрий Беляев (ведущий)

〰️〰️〰️
📝 Связаться с Дмитрием
↘️ [Все проекты]
💪 [Стикеры]
〰️〰️〰️
💥 Почему нужно попасть на проект [Belyaev_Security]💥
〰️〰️〰️
Поддержите мой труд реакциями и подписками на каналы🔥

#BelyaevPodcast
  • ❤ 4
  • 🔥 4
  • 👏 3
  • 👍 2
Post #5122 320
Abbott: один звонок - и вскрылась онкодиагностика за 21 миллиард

Есть сделки, при которых вместе с бизнесом покупаешь и его будущие проблемы. В марте Abbott закрыла сделку по покупке Exact Sciences (по данным их же отчетности - около 20–21 миллиарда долларов). А 17 июля призналась, что в устаревшей системе онкодиагностики был неавторизованный доступ.

Что произошло. Abbott расследует сразу два инцидента: доступ к внутренним системам подразделения Cancer Diagnostics (это как раз Exact Sciences, которое производит тесты вроде Cologuard) и отдельно - заявленный взлом внешнего портала LabCentral. Группировка ShinyHunters добавила Abbott на свой сайт с требованиями выкупа.

Сначала они угрожали опубликовать данные после 18 июля, а потом перенесли дедлайн на 21 июля. По словам самих злоумышленников (это их версия, а не подтверждение компании), они получили доступ через вишинг сотрудников в середине июня - выманили у них доступ к учетной записи Microsoft Entra SSO.

Эбботт говорит, что это не повлияло на работу компании, а в LabCentral хранились только общедоступные руководства и спецификации, без конфиденциальных данных клиентов. Материального ущерба не ожидается.

Аналогия. Ты купил красивый особняк, а через месяц выясняется, что у прежних жильцов был запасной ключ под ковриком, и им уже кто-то воспользовался. Твой дом - тоже проблема.
Мини-история в жанре «как всегда»: не эксплойт нулевого дня, не гений в капюшоне. Просто звонок. Вежливый голос, немного срочности - и человек сам отдает ключи от единого входа. Дальше техника уже не нужна.

Выводы. Обычным пользователям, которые сдавали тесты: следите за письмами о мониторинге и не ведитесь на «звонки из клиники» с просьбой подтвердить данные - на волне утечек это классика вторичного фишинга.

Для бизнеса и генеральных директоров: два урока. Первый: комплексная проверка при слияниях и поглощениях должна включать кибер-аудит, а не только финансовый. Второй: вишинг снова оказался входной дверью. Вопрос к директору по информационной безопасности: устоит ли ваш хелпдеск и процесс многофакторной аутентификации перед хорошим актером на телефоне?

Мой комментарий. Меня не удивляет, что вход осуществляется через голосовой интерфейс и систему единого входа. Это самый рентабельный вектор в 2026 году. Тренд на «атаки на человека, а не на систему» будет только усиливаться, особенно в отношении недавно купленных активов, где процессы ещё не налажены. Готовьтесь заранее, а не после получения письма с требованием выкупа.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#databreach #вишинг #здравоохранение #ShinyHunters #кибербезопасность
  • 🔥 1
  • 🤔 1
Post #5121 373
😄
  • 😁 3
Post #5120 409
SonicWall SMA1000: десятка из десяти и уже в бою

Если у уязвимости CVSS 10.0, это как диагноз «максимально плохо». А если при этом её уже используют в реальных условиях - это уже не диагноз, а скорая помощь с мигалками у подъезда.

Что произошло. 14 июля компания SonicWall выпустила предупреждение о двух уязвимостях в SMA1000 - это шлюзы удалённого доступа, через которые сотрудники заходят во внутренние системы. CVE-2026-15409 (CVSS 10.0) - подделка запросов на стороне сервера в веб-интерфейсе Work Place: удаленный злоумышленник без логина заставляет устройство отправлять запросы куда не следует. Вторая уязвимость, CVE-2026-15410 (CVSS 7.2), - внедрение команд в консоль управления. По данным Rapid7 и SonicWall, обе уязвимости уже используются, а издание Help Net Security пишет, что в наблюдаемых атаках их применяют в связке для полного захвата устройства (сам вендор официально не подтвердил, что это чейнинг, - помечаю как обсуждаемую версию).

Хуже всего то, что обходных путей нет. Только патч. А если устройство уже скомпрометировано - переустановка образа, смена всех паролей и сброс TOTP-токенов. CISA включила обе уязвимости в KEV, федеральным агентствам дали срок до 17 июля.

Аналогия. Представьте домофон, который открывает не только дверь подъезда, но и по просьбе незнакомца - все квартиры разом. И заклеить его скотчем нельзя, только заменить.

Выводы. Обычным пользователям тут делать нечего, но если ваш работодатель использует SMA1000, не удивляйтесь внезапным переустановкам VPN и просьбам сменить пароль. Это не бюрократия, а гигиена.

Для бизнеса и директоров по информационной безопасности: пограничные устройства - это не «поставил и забыл», это самый лакомый вход. Вопросы к команде простые: стоит ли патч, есть ли устройство на выходе, проверяли ли его на признаки компрометации из адвайзери. И да, пора обсудить, почему периметр держится на железке, которую нельзя быстро закрыть.

Мой комментарий. Год за годом одна и та же песня: VPN-шлюзы и брандмауэры - излюбленная мишень. Этот тренд не сойдет на нет, он усилится, потому что все перешли на удаленку и повесили бизнес на эти устройства. К концу года ждите еще десяток подобных уязвимостей нулевого дня и держите наготове план «переустановить за ночь».

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥

#кибербезопасность #zeroday #SonicWall #VPN #ciso
  • 🔥 1
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →