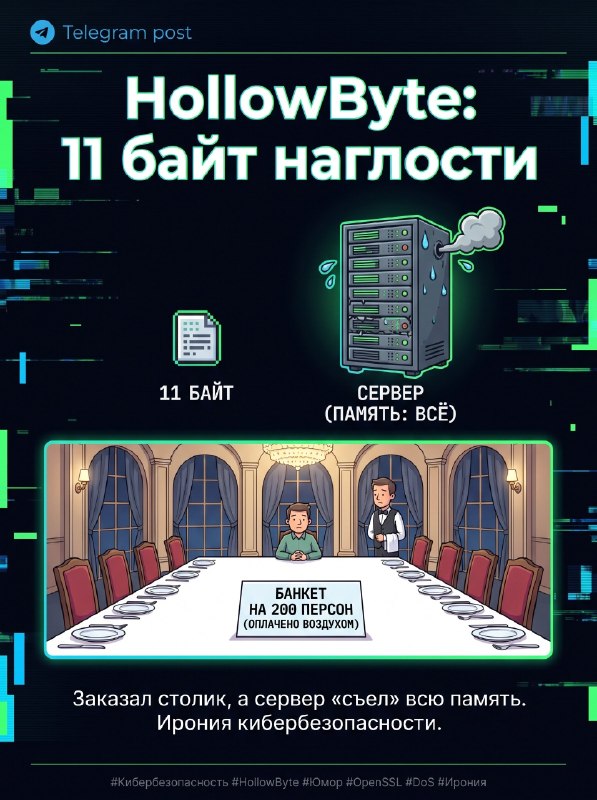
HollowByte: 11 байт, и сервер задыхаетсяЕсть уязвимости, которые красивы своей наглостью. HollowByte - одна из таких. Одиннадцать байт. Меньше, чем в слове «безопасность». И этого достаточно, чтобы сервер начал бесконтрольно пожирать память.
Что нашли. Red Team Okta выяснила, что старые версии OpenSSL выделяют буфер под размер, указанный в 4-байтовом заголовке, ещё до того, как реально приходят данные. То есть злоумышленник отправляет крошечный пакет, говорит: «Жду огромное сообщение», - и сервер послушно резервирует память под то, что никогда не придет. Аутентификации еще не было. Проверки нет. Просто malloc в никуда.
Дальше - неприятность с glibc. После разрыва соединения OpenSSL освобождает буфер, но glibc не спешит возвращать память системе, приберегая ее для повторного использования. Волны соединений со случайными «размерами» фрагментируют кучу, и RSS-сервер продолжает расти даже после того, как атакующий отключился. Помогает только перезапуск процесса.
Аналогия. Представьте ресторан, где официант бронирует банкетный зал на 200 человек, едва вы говорите: «Нас, наверное, будет много». Приходит один. Зал занят. Повторите это сто раз - и заведение простаивает, хотя внутри пусто.
Масштаб. OpenSSL встроен в NGINX, Apache, рантаймы Node.js, Python, Ruby, PHP, базы данных MySQL и PostgreSQL. По сути, он лежит в основе половины интернета. При этом, что характерно, исправление было выпущено без присвоения CVE, как «улучшение стабильности», и тихо бэкпортировано в версии 4.0.1, 3.6.3, 3.5.7, 3.4.6 и 3.0.21.
Выводы. Обычным пользователям паниковать не стоит: это не кража данных, а «сайт прилёг». Но если ваш любимый сервис вдруг начал тормозить - теперь вы знаете, что такое бывает.
Для бизнеса и директора по информационной безопасности: это скрытый риск, связанный с доступностью. Узнайте у команды, на какой версии OpenSSL работает периметр и проводится ли вообще инвентаризация библиотек. DoS не крадет секреты, но отлично портит репутацию и SLA.
Мой комментарий. Я почти люблю такие баги - они напоминают, что фундамент важнее фасада. Тренд на «асимметричные атаки» (мало усилий, много ущерба) будет только усиливаться. В ближайший год я жду еще больше историй о библиотеках, о которых никто не вспоминает, пока они не выйдут из строя.
Автор: Беляев Дмитрий〰️〰️〰️
📝
Связаться с Дмитрием〰️〰️〰️
👆👆👆👆👆
✔️
Подпишись на канал🔥
🕒 [
Ранний доступ к подкастам]
🔥▶️ [
Чат]
🛒 [
Все проекты]
🔥
🟡
[Менторство] 🔥
⚡️
[Буст BS]
🤔 [Стикеры]
🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]💥#кибербезопасность #cybersecurity #OpenSSL #DoS #appsec