TGViewer
Channel Public Channel
Бастион

Бастион

@bastiontech

Бастион — эксперт в области информационной безопасности

Оказываем полный спектр услуг по ИБ: от пентеста до комплексных ИТ/ИБ-аудитов

https://bastion-tech.ru/
Subscribers
1.04K
Photos
332
Videos
12
Links
234

Showing posts older than #169 · Back to latest

Older Posts 12 shown
Post #168 453
✅ Совместные поездки и возврат переплат: как обманывают злоумышленники в начале 2026 года

👤 Константин Ларин, руководитель департамента киберразведки Бастиона, прокомментировал СМИ две мошеннических схемы обмана граждан, набирающих популярность в начале года.

➡️ «Возврат» переплат

Злоумышленники спекулируют с темой возврата переплат, в том числе за услуги ЖКХ. Атакующие представляются сотрудниками легитимных организаций, сообщают о переплате за услуги и предлагают оформить возврат средств, после чего направляют на фишинговые сайты или пытаются получить код для авторизации на Госуслугах.

Схема опирается на понятный каждому мотив — возвращение уже потраченных денег, рассказал в беседе с «Известиями» эксперт. Сообщения о перерасчете средств не вызывают настороженности и воспринимаются как законное действие со стороны ведомств или поставщиков услуг.

➡️ Совместные поездки

Злоумышленники создают фейковые объявления о поездках, выбирая редкие или труднодоступные маршруты. После отклика общение переводится в мессенджеры, где для оплаты поездки потенциальным пострадавшим присылают ссылку на фишинговый сайт, через который крадут данные и денежные средства.

В этой схеме играют роль срочность и высокий спрос — человеку сложнее взвесить все за и против, если его просят ответить оперативно, поделился с «Известиями» эксперт. Также такие «предложения» привлекательны с финансовой точки зрения, что является еще одним рычагом психологического давления.

#Эксперты

@bastiontech подписаться
  • ❤ 4
  • 👍 1
Post #167 519
🗡 Сегодня изучаем командную строку Linux и базовые команды для управления ОС

👤 Иван Глинкин, руководитель группы аппаратных исследований Бастиона, продолжает цикл статей для начинающих white hat. В предыдущих материалах читатели цикла узнали, как выбрать дистрибутив для хакинга, успешно установили его и изучили внутреннюю структуру.

В новой статье эксперт научит управлять Linux при помощи командной строки: выполнять скрипты, запускать команды, управлять папками и файлами, настраивать операционную систему и пр.

🔗 Читать на Tproger.

#Эксперты_объясняют

@bastiontech подписаться
  • 😁 7
  • 👍 6
  • 🔥 3
Post #166 483
✅ По мере приближения дачного сезона злоумышленники активизируют «загородные» схемы

Злоумышленники связываются с потенциальными пострадавшими и пытаются получить средства под предлогом сбора платежей за газ, воду, уборку снега и деревьев, ремонт электросетей и других регулярных взносов, привычных для владельцев загородной недвижимости.

👤 Константин Ларин, руководитель департамента киберразведки Бастиона, рассказал читателям «Известий», что собственников загородных участков отличает высокая вовлеченность в бытовые вопросы, а также доверие к различным «председателям сообществ» и «управляющим».

Этим уже не первый год активно пользуются злоумышленники. В прошлые сезоны они активно пускали в ход поддельные квитанции на оплату взносов, фейковые сборы на ремонт дорог или линий электропередачи, звонки от «представителей СНТ», мошенничество при продаже участков и подключении коммуникаций. Также встречались схемы со «штрафами» якобы за нарушения земельного законодательства.

🔗 Подробности в материале «Известий».

#Эксперты

@bastiontech подписаться
  • ❤ 1
Post #165 482
❤️ Бастион примет участие в Уральском форуме «Кибербезопасность в финансах» 18–20 февраля

В этом году участники форума обсудят стратегические направления развития и тренды в области защиты информации, меры по борьбе с кибермошенниками, вопросы безопасности внедрения цифровых и платежных технологий и другие актуальные темы. Традиционно гостями мероприятия станут: руководство Банка России, представители федеральных органов власти, эксперты финансовых организаций и ведущих компаний ИБ-сферы.

👤 Николай Клендар, директор по информационной безопасности в Бастионе, примет участие в сессии «За кулисами утечек», посвященной обсуждению причин массовых утечек данных клиентов, CRM-систем, трансграничным рискам для финансового сектора, погружению в вопросы идентификации через ЕБС и другим смежным вопросам.

🕒 Когда и где: 19 февраля, Зал 1, 11:40–12:55 МСК

Гостей форума приглашаем в перерывах между докладами посетить стенд Бастиона (стенд №9), где можно будет узнать больше о нашей компании, встретиться с коллегами и принять участие в розыгрыше приятных призов.

#Мероприятия

@bastiontech подписаться
  • 🔥 11
  • ❤ 8
Post #164 515
👀 Злоумышленникам проще обманывать доверчивых людей, чем атаковать биометрические системы

Биометрия считается одним из самых надежных и продвинутых способов идентификации личности. Вместо простого знания пары «логин/пароль» системы авторизации опираются на уникальные физиологические или поведенческие маркеры человека.

Но даже самые продвинутые решения все еще уязвимы перед методами социальной инженерии, позволяющей обойти механизмы контроля без прямого воздействия на камеры, микрофоны и другие средства распознавания личности.

👤 Мария Сергеева, специалист группы социально-технического тестирования Бастиона, рассказала, какие сценарии атак на биометрию создают наибольшие риски, почему социальная инженерия остается эффективным инструментом обхода защиты, и какие меры действительно снижают вероятность компрометации.

🔗 Читайте в материале «Компьютерра»

#Эксперты

@bastiontech подписаться
  • ❤ 14
  • 🔥 10
Post #163 521
❤️ Поделились экспертизой на митапе «Физический пентест: кейсы, инструменты, практика»

29 января в Москве прошел первый митап сообщества Райтапы по CTF и компании «Солар», посвященный физическому пентесту. Гости мероприятия слушали тематические доклады, занимались физическим взломом замков и обменивались профессиональным опытом.

👤 Андрей Зенин, старший специалист департамента по работе с уязвимости и инцидентами в Бастионе и обладатель сертификата OSWE, выступил на мероприятии с докладом «Физический пентест: этапы, практика и реальные кейсы».

Эксперт подробно рассказал про пять этапов физического пентеста: определение целей и условий, разведка, планирование сценариев, проведение тестирования и документирование результатов.

🔗 Смотрите запись доклада на канале Ретайпы по CTF.

#Эксперты #Мероприятия

@bastiontech подписаться
  • ❤ 8
  • 🔥 1
Post #162 509
✅ Фишеры активно переходят к таргетированным атакам на сотрудников компаний

В 2025 году злоумышленники реже использовали массовые фишинговые рассылки, предпочитая проводить целевые атаки на отдельных сотрудников внутри организаций. Такой персонифицированный и продуманный фишинг серьезно повышает шансы на успешную компрометацию инфраструктуры.

Перед атакой злоумышленники собирают информацию о сотрудниках цели: соцсети, должности и контакты коллег, информацию о проектах и другие данные, помогающие выбрать наиболее важную цель. Чем выше должность или полномочия пострадавшего, тем интереснее она для фишеров.

👤 Мария Сергеева, специалист группы социально-технического тестирования Бастиона, рассказала читателям «Российской газеты», что современные злоумышленники предпочитают готовить единичные сообщения, имитирующие внутренние процессы компании. Когда письмо визуально совпадает с корпоративным стилем, человеку проще принять неточности за опечатку коллеги, а также пропустить другие важные признаки вредоносного письма. Также немаловажную роль играют доверие к отправителю и необходимость ответить срочно, что снижает внимательность и критическую оценку.

🔗 Подробности читайте в материале «Российской газеты».

#Эксперты

@bastiontech подписаться
  • 🔥 9
  • ❤ 8
Post #161 528
❤️ Бастион получил специализацию OT CyberSecurity в рамках партнерской программы «Лаборатории Касперского»

Специализация подтверждает опыт специалистов Бастиона в области защиты промышленных и технологических инфраструктур, а также высокий уровень экспертизы в проектировании, внедрении и сопровождении решений для обеспечения кибербезопасности промышленных предприятий и объектов КИИ, включая системы АСУ ТП и SCADA.

Кроме того, полученный статус свидетельствует о компетенциях Бастиона в обеспечении комплексной безопасности OT-систем с помощью XDR-платформы «Лаборатории Касперского» для промышленности Kaspersky Industrial CyberSecurity (KICS).

«В условиях постоянно меняющегося ландшафта киберугроз и роста числа целевых атак на предприятия особенно важно поддерживать актуальный уровень экспертизы и системно его развивать. На сегодняшний день данной специализацией обладают лишь пять партнеров, и мы гордимся тем, что входим в их число. Сочетание специализированных защитных технологий, актуальной информации об угрозах и аналитики уязвимостей позволяет обеспечивать устойчивость критически важных промышленных и инфраструктурных систем без влияния на непрерывность технологических процессов», — отметила Анна Оборкина, ведущий менеджер по работе с партнерами Бастиона.


#Новости

@bastiontech подписаться
  • 👍 13
  • ❤ 7
  • 🔥 3
Post #158 507
❤️ Рассказали в Музее криптографии про главные ИБ-тренды 2025 года

👤Алексей Гришин, директор по развитию сервисов кибербезопасности Бастиона, 29 января выступил в Музее криптографии с докладом в рамках цикла познавательных лекций «Как устроен мир сегодня: главные тренды науки и технологий».

Эксперт рассказал слушателям об актуальных киберугрозах и современных тактиках злоумышленников. Отдельная часть доклада касалась проблем безопасного использования ИИ в повседневной жизни и утечек персональных и чувствительных данных.

В конце доклада Алексей дал слушателям несколько советов, как обезопасить себя и близких в современном цифровом мире, после чего ответил на вопросы гостей. Пять слушателей с самыми увлекательными вопросами получили в подарок второй выпуск журнала «Бастион» с полезными и интересными статьями на тему информационной безопасности, написанными нашими специалистами.

#Эксперты #Мероприятия

@bastiontech подписаться
  • 🔥 8
Post #157 610
👀 Терминатор подождет: eval() и хакеры все еще страшнее восстания машин

Мы выросли на трех законах робототехники Азимова. Но что они значат в мире, где злоумышленник может заставить робота нарушить любой из этих законов?

Стоило Илону Маску пообещать нам создание умных помощников вроде C-3PO, как безопасники тут же решили проверить аналогичные модели на прочность. Исследователи Dark Navy приобрели популярного робота-гуманоида Unitree G1 за $16 тысяч, взломали и с пугающей легкостью превратили его в хакерскую марионетку.

Команда специалистов Бастиона проанализировала это нашумевшее исследование Dark Navy. Эксперты детально разобрали цепочку уязвимостей: от перехвата нестандартного радиопротокола через SDR до инъекций кода в LLM-мозги робота и получения root-доступа.

🔗 Читайте в статье на Хабре, как удалось обойти защиту кода, выполнить джейлбрейк робота и захватить над ним полный контроль.

#Хабр

@bastiontech подписаться
  • 🔥 7
  • ❤ 2
Post #150 1.21K
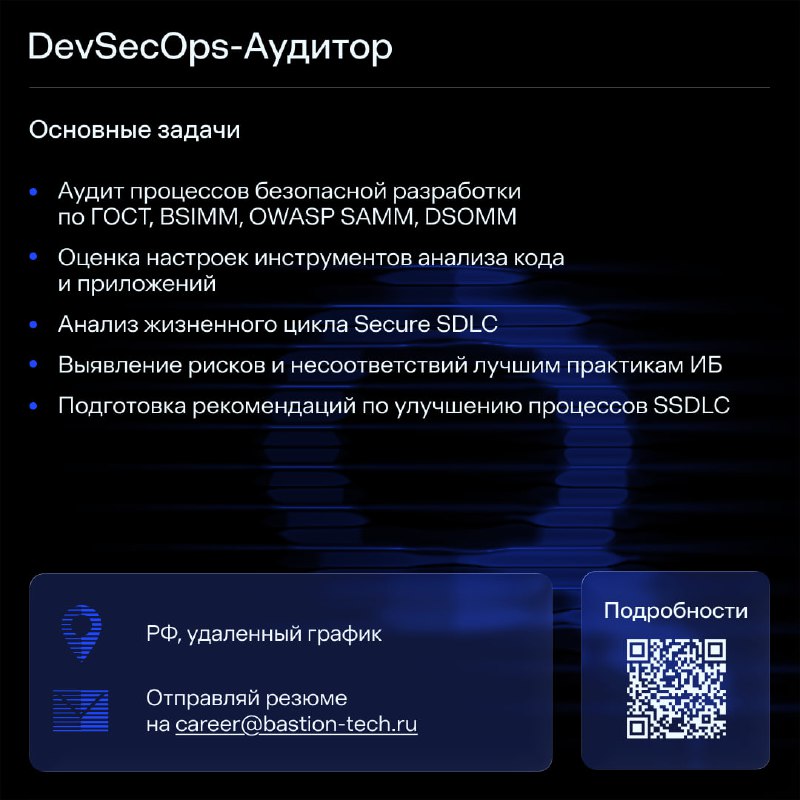
❤️ Ты или твой друг ищете работу в ИБ? Присмотритесь к вакансиям в Бастионе!

Выбирайте вакансию по душе и связывайтесь с нашими рекрутерами по почте career@bastion-tech.ru или по прямому контакту из описания вакансий.

Эти и другие #Вакансии в Бастионе смотрите на сайте.

@bastiontech подписаться
  • 🔥 1
Post #149 651
🗡 Белый фишинг — полноценный инструмент прогнозирования и снижения рисков ИБ

Он позволяет не просто фиксировать ошибки, но и системно снижать вероятность реальных инцидентов безопасности. Имитация кибератак на сотрудников дает надежные измеримые результаты: кто открыл письмо, кто перешел по ссылке, кто ввел учетные данные, а кто сообщил в службу безопасности.

При этом цель белого фишинга — не поймать сотрудника на ошибке и систематически пугать коллектив ответственностью за выявленные проколы. Эффективные программы строятся вокруг обучения, прозрачных правил и корректной интерпретации результатов. Ошибка пользователя — это не провал, а сигнал о том, где процессы, интерфейсы или коммуникации создают избыточную нагрузку и повышают риск компрометации.

👤 Всеволод Овчинников, специалист группы социально-технического тестирования Бастиона, рассказал читателям журнала Information Security об организации фишинговых учений: как их корректно провести, как повысить правдоподобность рассылок с помощью психологических приемов, а также учесть юридические и этические ограничения.

🔗 Подробности в материале Information Security.

#Эксперты_объясняют

@bastiontech подписаться
  • 😁 8
  • 👎 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →