TGViewer
Channel Public Channel
Б-152: защита персональных данных

Б-152: защита персональных данных

@b152privacy

Полезные материалы по защите персональных данных и всему, что с связано с 152-ФЗ.

Ссылка на канал: https://t.me/+ImUnnk-zeq81ZGZi

Чат для обсуждений: https://t.me/+n6upbpqxZXxjMThi

Чтобы заказать услуги консалтинга, пишите: @b_152_request_bot
Subscribers
8.8K
Photos
1.7K
Videos
74
Links
1.4K
Recent Posts 10 shown
Post #2800 327
БОЛЬШИНСТВО ИНЦИДЕНТОВ НАЧИНАЕТСЯ ИМЕННО С СОТРУДНИКА 🚨

Когда говорят об информационной безопасности, многие в первую очередь думают о хакерских атаках, вредоносном ПО и сложных технических уязвимостях.
На практике причиной многих инцидентов становятся вполне обычные действия сотрудников.

... Кто-то открыл вложение из письма, не обратив внимания на адрес отправителя.
... Кто-то отправил файл не тому получателю.
... Кто-то предоставил доступ к данным подрядчику, не уточнив, действительно ли он необходим.

Почти всегда такие ситуации происходят без злого умысла. Человек просто не знает, как правильно поступить в конкретной ситуации.
Даже самая надежная техническая защита не может полностью исключить такие риски. Если сотрудники не понимают, как действовать в повседневной работе, вероятность ошибки остается высокой.


Проверить это довольно просто. Попробуйте ответить на три вопроса:

👉знают ли сотрудники, как отличить подозрительное письмо от обычного?
👉понимают ли руководители подразделений, какие действия с персональными данными требуют согласования?
👉проходят ли новые сотрудники обучение по информационной безопасности и защите персональных данных сразу после выхода на работу?

❗️Если хотя бы на один вопрос сложно уверенно ответить ДА, обучение уже становится практической необходимостью, а не формальным требованием.


Мы помогаем закрыть именно этот разрыв: когда сотрудники технически защищены, но не понимают, как действовать в конкретной ситуации.

Для этого у нас есть образовательная платформа с курсами, построенными на реальных рабочих кейсах, а не на теории закона: от того, как распознать подозрительное письмо, до того, какие действия с персональными данными требуют согласования.

Если вы хотите снизить вероятность инцидентов, начинать стоит не только с технических средств защиты. Во многих случаях достаточно помочь сотрудникам понять, какие действия действительно могут создать риск для компании и как его избежать.

Если нужно обучить сотрудников или выстроить систему обучения, поможем подобрать формат 😎

А как у вас сейчас организовано обучение сотрудников по инфобезопасности — разовый инструктаж при найме или регулярные программы? Пишите в комментариях.

😎
  • ❤ 2
  • 👏 2
Post #2798 534
⚡️ УЖЕ ЗАВТРА: ЧТО ПРИДЕТ НА СМЕНУ ПРИКАЗУ ФСТЭК № 21

Проект нового приказа уже опубликован. Мы направили вопросы во ФСТЭК России и получили два официальных письменных ответа за подписью начальника 2-го управления.

22 сентября в 12:00 на открытом вебинаре разберем проект и позицию регулятора.

Обсудим:
✔️ нужно ли заново оценивать эффективность защиты тем, кто уже выполнил требования приказа № 21;
✔️ когда вступят в силу новые требования;
✔️ что будет с действующими договорами и проектами;
✔️ как изменится выбор мер защиты;
✔️ что означают требования к ИИ, API, контейнерам, IoT, подрядчикам, ГосСОПКА и другим технологиям;
✔️ что можно делать уже сейчас, а чего лучше дождаться финальной редакции.


Это особенно важно компаниям, которые планируют бюджеты на ИБ в 2027 году: изменения затронут архитектуру защиты, договоры, ответственность подрядчиков и состав мер.

Завтра будем разбирать не пересказ проекта, а практические последствия и официальную позицию ФСТЭК.

👉ЗАРЕГИСТРИРОВАТЬСЯ НА ВЕБИНАР

Вопросы можно прислать заранее, самые интересные ситуации включим в разбор.

😎
  • ❤ 1
Post #2797 519
100 млн кибератак — цифра, которую легко вынести в заголовок и на этом закончить. Нас больше зацепило другое: в дни голосования одну и ту же инфраструктуру атаковали сразу по нескольким направлениям.

Были DDoS-атаки, фишинг на теме выборов, дипфейки, атаки на системы электронного голосования и, по сообщениям ЦИК, на единую биометрическую систему. В ЦИК заявили, что число кибератак на избирательную инфраструктуру выросло с 1,2 млн на президентских выборах 2024 года до 100 млн в 2026-м. При этом сообщалось, что атаки не повлияли на ход голосования, а ДЭГ продолжал работать штатно.

Для нас здесь интересен именно набор инструментов. Серверы можно удержать в строю, а атака в это время переедет в соседний контур: в идентификацию, письмо сотруднику, поддельное видео или украденные учетные данные. Защищать приходится уже не одну систему, а доверие к тому, кто находится по другую сторону экрана.

ВЫБОРЫ
Аналитики сообщили о популярных фишинговых схемах на тему выборов
В Москве выявили масштабные кибератаки на систему электронного голосования
В ЦИК РФ заявили о шокирующих цифрах увеличения числа кибератак на избирательную инфраструктуру
РКН зафиксировал более 1,5 тыс. DDoS-атак на ресурсы ЦИК
Памфилова сообщила о распространении дипфейков на выборах
Памфилова об атаке на ресурсы избирательной системы
Памфилова рассказала о кибератаках на единую биометрическую систему
В МГИК заявили о масштабных хакерских атаках на систему столичного электронного голосования

ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ
Мошенники обманом заставили финтех-компанию предоставить ПД владельцев криптоактивов
Мошенники маскируются под сайты с ГДЗ и похищают данные пользователей
В Москве менеджер салона связи в ТЦ попался на "сливе" персональных данных
МВД посоветовало детям не указывать персональные данные в онлайн-играх
В СФ сообщили, что IT-компании РФ смогут получать больше данных с "Госуслуг"

ИССЛЕДОВАНИЯ
Эксперты DLBI выяснили, что треть россиян не меняет пароли после утечек данных
В Петербурге зафиксировали более 200 кибератак на предприятия за 1,5 года

ИИ
Эксперт предупредил о рисках передачи личных данных нейросетям
Сотни подрядчиков OpenAI читают переписки пользователей ChatGPT

СТАТЬИ
11 организаций за 26 секунд. Так выглядит массовая кибератака с ИИ-агентами
Hive0117 вооружилась FMVT RAT и устроила бизнесу месяц дорогих атак

НОВОСТИ
Испанский регулятор заявил о первой кибератаке посредством ИИ-агента
Как в ЕС предполагается контролировать возраст пользователей онлайн-сервисов – опубликованы документы
В IDScan подтвердили утечку 153 млн водительских удостоверений

После этого выпуска мы бы, например, поискали внутри компании процессы, где решение до сих пор принимается по принципу выглядит правдоподобно. Письмо знакомого отправителя, голос руководителя, привычная форма входа, просьба партнера прислать данные. Когда подделать контекст становится все проще, само узнавание перестает быть нормальным способом проверки.

#ДайджестНовостей

😎
  • ❤ 1
  • 👏 1
  • 🤔 1
  • 😱 1
Post #2796 699
Сентябрь часто воспринимается как маленькое начало года: после лета хочется что-то пересмотреть, поменять и наконец заняться тем, что откладывалось месяцами. В том числе и работу.

Поэтому оставляем здесь вакансии из нашей сферы, если вы как раз присматриваетесь к новым вариантам:

🔃 Стажер в направление по работе с персональными данными и ИБ [МТС Веб Сервисы] в «МТС» Безопасность
🔃 Юрист в ООО Дальпромрыба
🔃 Специалист по защите персональных данных (DPO) / Юрист в ООО ТТ-БЕЛ / FUN&SUN
🔃 Эксперт по организации обработки персональных данных в "Полюс". Офис
🔃 Руководитель направления (персональные данные) в Финансовый Дом «Солид»
🔃 Специалист по защите персональных данных (DPO) в АНО СОЮЗЭКСПЕРТИЗА ТПП РФ
🔃 Специалист по защите персональных данных в ООО Контакт
🔃 Юрист по работе с персональными данными (DPL) в Вебзайм
🔃 Ведущий специалист по информационной безопасности и защите персональных данных в ООО Морской порт Суходол

А если менять работу в ближайшее время не входит в планы, можно просто посмотреть, что сейчас предлагают компании и какие специалисты им нужны. Иногда и этого достаточно, чтобы поймать какую-нибудь полезную мысль для себя. А сейчас желаем вам хороших выходных 🍃

#Вакансии

😎
  • 👏 2
  • ❤ 1
Post #2791 743
Спасибо всем, кто прошел с нами всю серию «Открытый сезон проверок» 🙌

Если пропустили сегодняшний эфир, запись пришлем всем зарегистрированным.

От «делаю все с нуля» до DPO с ростом дохода⤵️

Иван, юрист с 5-летним стажем:

С законодательством о защите персональных данных раньше почти не сталкивался. Три месяца назад его назначили ответственным за обработку ПДн (DPO) в компании на 170 человек, так как соответствие 152-ФЗ было условием контракта с крупным контрагентом. Внутренней документации по ПДн не было, уведомления в Роскомнадзор не поданы. Начинать нужно было с нуля.

После курса Иван:
✅ получил ответы на конкретные вопросы от специалистов Б-152 с многолетней практикой,

✅ разобрался в правовых основаниях обработки ПДн и предложил руководству план оптимизации нескольких бизнес-процессов, снизив трудовые и финансовые затраты на сбор избыточных согласий,

✅ разработал пакет внутренней документации и провел аудит, в ходе которого нашел и устранил нарушения на несколько сотен тысяч рублей потенциального штрафа.


«На курсе я получил новое понимание и подход к решению вопросов, связанных с обработкой персональных данных. Это позволило мне оптимизировать несколько бизнес-процессов и устранить нарушения, обнаружение которых надзорным органом обошлось бы компании довольно дорого. Теперь все вопросы по ПДн доверили мне».

Сейчас Иван уверенно выполняет роль DPO, доход вырос.

Еще четыре похожие истории, от смены профессии до 60+ найденных недочетов у внешних консультантов, читайте в карточках!

❗️Если у вас уже есть рабочий кейс, который давно пора довести до ума, курс построен ровно под это: 8 недель, один сквозной процесс от описания обработки до итоговой защиты, с разбором именно вашей ситуации, а не абстрактных примеров.

Участникам серии вебинаров дарим промокод на скидку 5000 ₽: BASIS17 (действует до 23 сентября)

Подробнее

😎
  • ❤ 4
  • 👏 1
Post #2790 755
🚨 Встречаемся сегодня в 12:00!

Вебинар «Согласие устарело? Как рынок переходит на другие основания обработки»

Разберем:

1️⃣Когда согласие единственный законный вариант, а когда есть основания заменить его без риска: закон, договор, законный интерес;
2️⃣Практика на реальных примерах: клиентские базы, программы лояльности, подписки, внутренние процессы компании;
3️⃣Что делать с уже собранными согласиями, если вы меняете основание обработки. Не всё нужно собирать заново.

С Максимом Лагутиным, основателем Б-152 и членом рабочих групп Роскомнадзора.

👉ПОДКЛЮЧИТЬСЯ В 12:00

Запись будет отправлена всем зарегистрированным!

Поддержка

😎
  • ❤ 1
  • 👏 1
Post #2788 746
📎Полтора месяца работы двух-трех человек на переподписание бумаг, которые можно было не собирать вообще...

Компания с большой филиальной сетью и производством, тысячи сотрудников. Каждый раз, когда меняются требования к согласиям на обработку персональных данных работников, HR и юристы садятся переподписывать документы заново. В последнем таком цикле это заняло у 2-3 человек около полутора месяцев оперативной работы.

Почему так долго? Сотрудники на производстве сильно отличаются по возрасту и цифровым навыкам. Переподписание не сводится к рассылке одной ссылки — это огромный цикл, состоящий из инструктажей, повторных попыток и работы с отказами.
При этом почти все это можно было не делать вообще.

Есть подтвержденная практика Роскомнадзора: в кадровых процессах можно отказаться примерно от 95% согласий, если правильно прописать основание в трудовом или гражданском законодательстве: в договоре, ПВТР, положении об оплате труда.
Согласие не является единственным законным основанием для обработки. Часто это самый привычный, но не самый эффективный выбор.


Что это дает на практике:

1️⃣Экономит время и деньги. Не нужно переподписывать документы при каждом изменении позиции регулятора.
2️⃣Снижает юридический риск. Меньше зависимость от формулировок согласия, которые Роскомнадзор регулярно пересматривает.
3️⃣Освобождает юристов и HR для задач, которые реально двигают бизнес, а не для механического сбора подписей.

Именно поэтому третий, заключительный вебинар серии «Открытый сезон проверок» как раз про это: «Согласие устарело? Как рынок переходит на другие основания обработки». Разберем, когда согласие действительно нужно, а когда есть законная альтернатива, и что делать с уже собранными согласиями при смене основания.

📅 17 сентября, завтра в 12:00 (мск) · Онлайн · Бесплатно

РЕГИСТРАЦИЯ

😎
  • ❤ 2
Post #2779 810
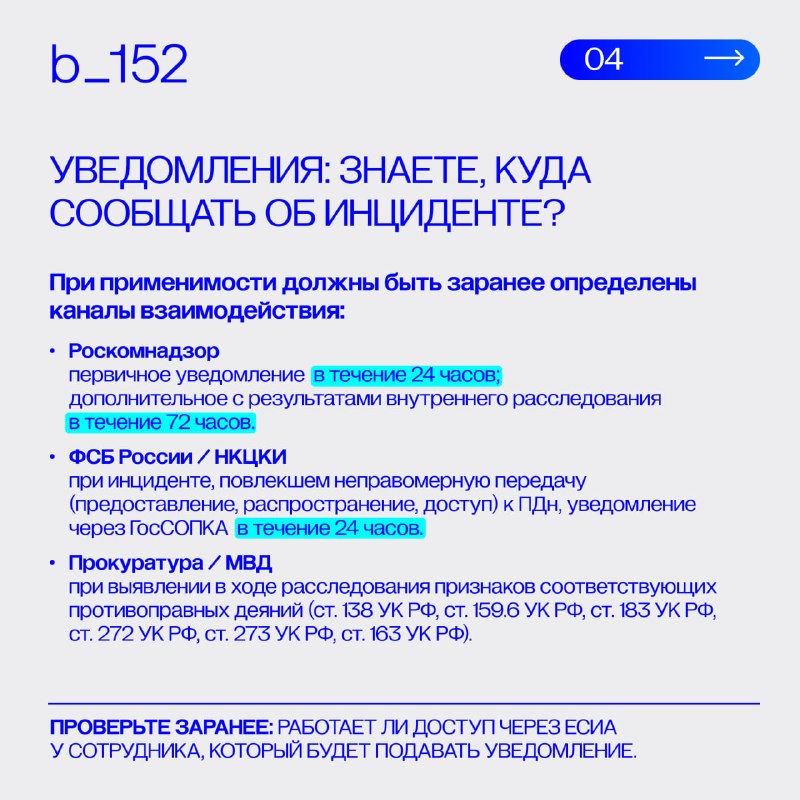
🚨 ИНЦИДЕНТ УЖЕ ПРОИЗОШЕЛ

А доступ к логам внезапно оказался только у человека в отпуске


Во время ИБ-инцидента время часто теряется на организационные вопросы: где искать логи, кто может изолировать систему, кому звонить, кто принимает решение об отключении и у кого есть доступ для подачи уведомления.

❗️Если ответы приходится искать уже после обнаружения инцидента, реагирование начинается с хаоса.

Поэтому готовность к инциденту должна включать заранее собранные логи, контакты, роли, шаблоны документов, технические доступы и понятная схема эскалации.

Наши эксперты собрали чек-лист из 7 зон, по которым можно быстро проверить свою готовность.
Сохраните его и пройдитесь вместе с ИТ-командой: некоторые пробелы проще обнаружить сейчас, чем в первые часы реального инцидента.

#CTO #РуководителиИБ #Комплаенс

😎
  • ❤ 5
Older posts →

About this channel

How can I read @b152privacy without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Б-152: защита персональных данных: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Б-152: защита персональных данных have?
Б-152: защита персональных данных (@b152privacy) has 8.8K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Б-152: защита персональных данных know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →