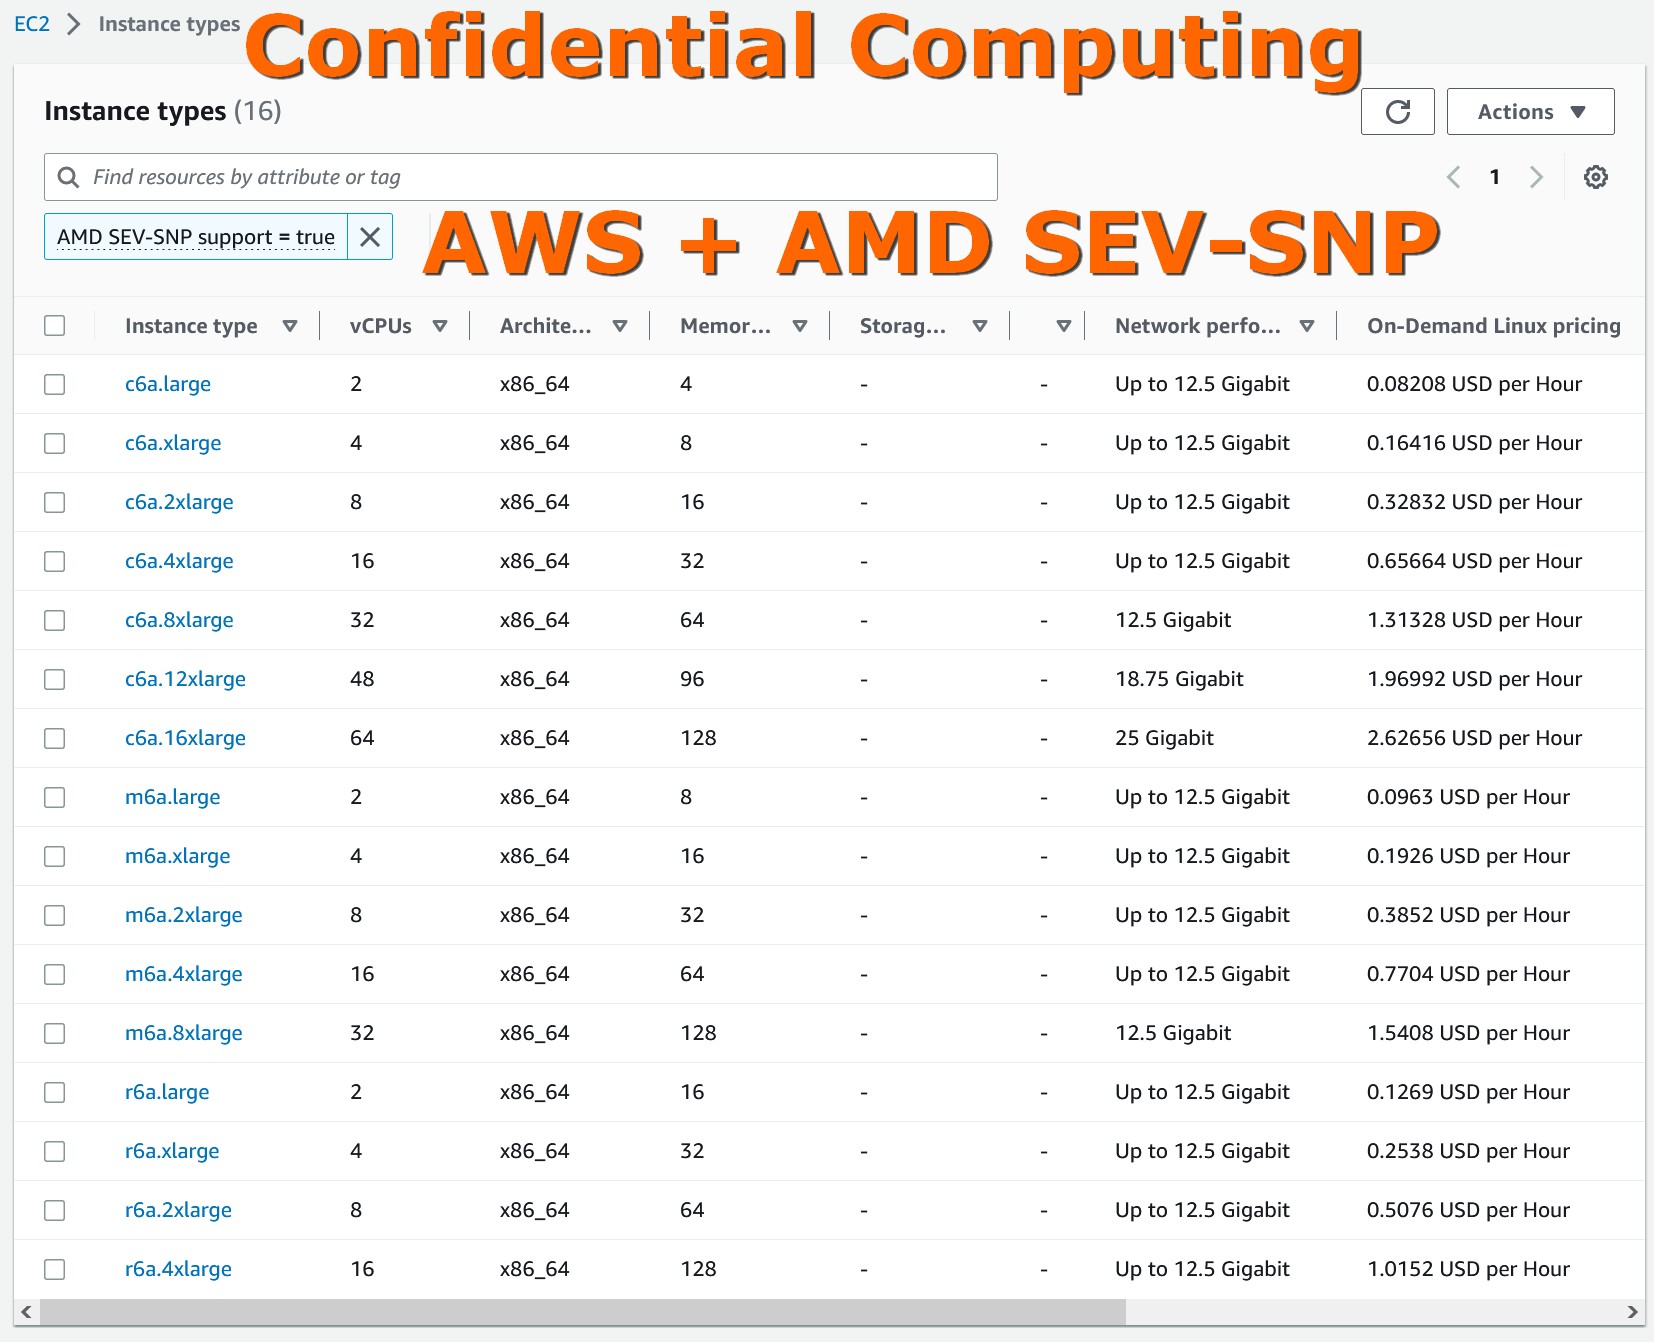
29 апреля 2023 компания AWS официально вступила в клуб Confidential Computing.https://aws.amazon.com/about-aws/whats-new/2023/04/amazon-ec2-amd-sev-snp/
Многие годы скептики переезда в облака и, в частности, в AWS, имели три железных аргумента:
1️⃣ Не доверяю этим вашим облакам, которые где-то там. Только настоящее железо у себя в серверной!
Появление AWS Outposts закрыло этот аргумент — можно поставить себе в серверную кусочек собственного и при этом настоящего AWS.
https://aws.amazon.com/outposts/
2️⃣ А ключи шифрования-то лежат у облачного провайдера, захочет — расшифрует!
Появление AWS XKS закрыло и этот аргумент — теперь в качестве AWS KMS можно использовать собственный ключ, который не будет покидать вашей серверной.
https://aws.amazon.com/blogs/aws/announcing-aws-kms-external-key-store-xks/
3️⃣ Всё равно провайдер, если захочет или если от него потребуют — получит доступ к вашим данным!
Появление поддержки AMD SEV-SNP закрыло и этот аргумент — создав виртуалку
c6a/m6a/r6a в Ирландии или Огайо, её можно аттестовать и убедиться, что AWS не имеет доступа к данным в ней на аппаратном уровне.https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/snp-attestation.html
И это реально круто. 💪
💰 Круто и недорого — за поддержку AMD SEV-SNP придётся доплатить 10% от стоимости виртуалки, а значит минимальная обойдётся в 60$/месяц. Теперь можно выполнять даже самые жестокие требования регуляторов.
🌤️ Но главное, повторюсь, у скептиков переезда в AWS из-за опасений по части безопасности не осталось аргументов — есть любые варианты. Можно спорить о цене и других моментах, но вопрос с безопасностью железно закрыт во всех смыслах.
👉 Продолжение следует
Часть 1 - Confidential Computing
#ConfidentialComputing