
Confidential Computing
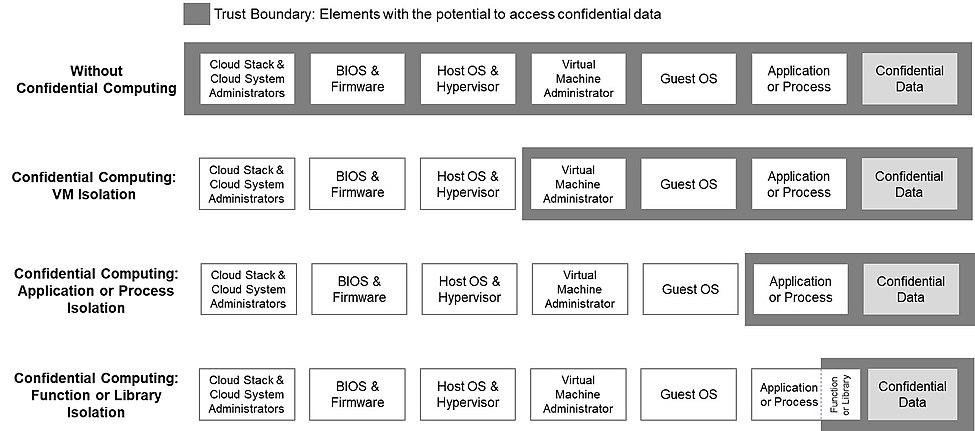
Confidential Computing, если говорить упрощённо, это способ запуска своей виртуалки или приложения таким образом, что остальные части — гипервизор, хостовая ОС или условный BIOS (в общем, всё, что "выше" и можно подвести под термин "Cloud Provider") — не имеют доступа к вашей информации. Реализуется это на уровне процессора, когда память шифруется на лету, т.е. в DRAM сохраняется уже в зашифрованном виде и расшифровывается при чтении. Ключи шифрования не покидают процессор и вы можете проконтролировать этот процесс.
История
Intel в 2015-м году выпустил первые процессоры с Intel SGX, технологией, позволяющей на программном уровне внутри ОС или виртуалки создать шифрованную область, которая аппаратно защищена от любых других процессов.
AMD выбрала другой путь и в 2016-м выпустила процессоры с AMD SEV, шифрующие всю память на уровне виртуалки. Это намного удобней — нет специальных драйверов и разработки на уровне приложений. Кроме того такой подход позволяет обезопасить уже имеющиеся нагрузки (легаси) да и просто "облачней".
Каждый из конкурирующих вариантов имел проблемы. Intel SGX ломали столько раз, что Intel даже задеприкейтила эту технологию, начиная с десктопных процессоров 11-го поколения. AMD SEV не шифровал регистры при переключении, потому через год появился AMD SEV-ES. Проигрывая Intel по части отсутствия контроля целостности памяти, в 20-м году с выходом Zen3 появился функционал AMD SEV-SNP, который закрыл эту проблему.
Intel тоже активно работал, штопая дыры и клепая версии Intel SGX. Первая позволяла защитить лишь маленькую область данных 128/256МБ, потому появилась Intel SGX Scalable, увеличив объём до 1 ТБ. Технология Intel SGX осталась в серверных процессорах и имеет на текущий момент уже третью версию драйвера. Догоняя AMD в популярном подходе шифрования на уровне виртуалки, она выпустила Intel TDX, доступный в последнем поколении серверных процессоров.
Итого на сегодня для реализации Confidential Computing для x86 имеем:
▫️ AMD SEV-SNP, построенная на базе AMD SEV и AMD SEV-ES — начиная с Zen3 (2021)
▫️ Intel TDX, построенная на базе Intel SGX — начиная с 4th Gen Intel Xeon Scalable processors (2022)
▪️ А что же для ARM? У ARM давно есть технология TrustZone, однако она имеет ограничения схожие с Intel SGX. В будущих процессорах ARM v9 это будет реализовано с помощью ARM CCA (Confidential Computing Architecture), то есть на текущий момент это лишь планы (2023+).
▪️ Наконец, Nvidia тоже с недавнего времени старается решить этот вопрос и год назад реализовала функционал Confidential Computing в NVIDIA H100 Tensor Core GPU (2022).
Итого, четыре крупных игрока, три из которых уже имеют решения для Confidential Computing.
А что же AWS? Амазон пошёл другим путём, по принципу сходным с Intel SGX, реализовав технологию AWS Nitro Enclaves, позволяющую создать защищённую область внутри EC2 виртуалки. Её тоже можно удалённо аттестировать, однако в отличие от Intel, у AWS имеется техническая возможность получить доступ к данным внутри, поэтому реализовать ZeroTrust подход невозможно, т.к. в трастовых всегда будет AWS как провайдер. В том числе поэтому спектр применения AWS Nitro Enclaves достаточно узкий.
👉 Продолжение следует.
#ConfidentialComputing
Post #2426
2.2K
- ❤ 10
- 👍 4