Mina и Mesa: апгрейд как отдельный риск, а не витринная фича
Свежий сигнал пришёл от Mina Protocol: Mesa Devnet Upgrade назначен на 19 августа, и команда выложила подробный разбор процесса. На первый взгляд это обычный технический апгрейд. Но мне здесь интереснее другое: Mina отдельно показывает, как именно сеть будет проходить hard fork.
Что удалось подтвердить по первичным источникам. В посте Mina Mesa описан как следующий major hard fork: slot time уменьшается до 90 секунд, on-chain state fields расширяются с 8 до 32, увеличиваются лимиты events/actions и account updates для zkApp-транзакций. Отдельно добавлен механизм hard fork automation.
Важная граница: это ещё не mainnet. Сейчас речь про Devnet 19 августа и подготовку к финальному mainnet upgrade позже. Поэтому я бы не читал это как инвестиционный сигнал по MINA. Это скорее чек на операционную зрелость сети.
Самая полезная часть для аудита - не список MIP6-MIP9, а процедура. Mina пишет, что перед форком большинству active stake нужно обновиться на pre-upgrade build. Будет stop transaction slot, потом stop network slot, ожидаемое окно простоя около 8 часов, миграция archive node schema, отдельные инструкции для exchanges, а депозиты/выводы во время downtime должны быть остановлены.
Плюс o1Labs объясняет, зачем нужен automode: узел заранее держит текущий и мигрированный ledger, сам генерирует post-fork configuration и перезапускается на новой цепи без ручного скачивания внешних snapshots. Это снижает зависимость от централизованной координации, но не убирает риск полностью.
Вот что я бы проверял, если использовать Mina-инфраструктуру или держать активы на бирже во время такого апгрейда:
• какая доля active stake реально обновилась до pre-upgrade build;
• есть ли у биржи/кастодиана явная пауза депозитов и выводов на время окна;
• как прошла archive schema migration у индексеров и сервисов;
• не осталось ли после fork расхождений между nodes, explorers, wallets и exchanges;
• какие операторы выбрали automode, а какие идут вручную.
Для меня это хороший пример, где слово «апгрейд» нельзя оценивать только по обещанным возможностям. Новая скорость блока и лимиты для zkApps важны, но главный тест здесь - сама процедура перехода: stake readiness, downtime, архивы, биржи, мониторинг и первый Mesa block.
Channel Public Channel
 АН
Аналитика проектов из X
@auditsfromx
- Subscribers
- 13
- Photos
- 13
- Videos
- 0
- Links
- 147
Showing posts older than #151 · Back to latest
Older Posts 20 shown
Orbs сообщил, что голосование по OIP-9 набрало кворум: на промежуточном этапе было больше 190 млн staked ORBS, а итоговая запись в Snapshot показывает 351,97 млн голосов за approve при нуле против.
На заголовке это выглядит просто: “запускаем DAO”. Но я бы смотрела не на слово DAO, а на то, какие именно права куда переезжают.
В тексте OIP-9 Orbs описывает первый слой управления: DAO получает власть над частью сетевых операций, над Guardian certification, крупными апгрейдами, новыми протокольными модулями и некоторыми параметрами PoS, включая возможность менять reward rates. Будущие OIP могут расширить это до revenue, burn mechanisms, liquidity strategies, grants и tokenomics design.
Но есть важная граница. Это не “полная децентрализация завтра”. На старте два multisig - DAO Parameters Multisig и DAO Certification Multisig - создаёт команда Orbs, и приватные ключи изначально тоже управляются командой. По спецификации, кошельки должны действовать только по итогам Snapshot-голосований. Но emergency carve-out остаётся: если есть риск финансового ущерба или существенного вреда проекту, core team может действовать сама, а потом вынести действие на ратификацию.
Для аналитика это нормальная проверочная рамка:
• кто реально подписывает multisig;
• какие параметры PoS можно менять без миграции контрактов;
• как делегаторы могут голосовать отдельно от Guardian;
• какой кворум нужен для следующих решений;
• что считается emergency и как быстро потом идёт ратификация;
• будут ли Season 1 tokenomics proposals менять доходы, burn или ликвидность.
Мой вывод спокойный: OIP-9 - это не финальный ответ на вопрос “децентрализован ли Orbs”, а появление конкретной поверхности аудита. Раньше нужно было больше верить в дорожную карту. Теперь можно проверять процедуры: Snapshot, кворум, делегирование, multisig, emergency-исключения и следующие OIP.
Если проект пишет “DAO”, я бы не останавливалась на названии. Первый вопрос проще: кто может нажать кнопку, какую именно кнопку, и что должно произойти до и после нажатия.
X (formerly Twitter) Orbs (@orbs_network) on X Voting is live on OIP-9, the proposal to establish the Orbs DAO
With just over 3 days remaining, over 190M staked $ORBS have voted, surpassing the 100M quorum
Current result: APPROVE OIP-9 ✅
Cast your vote 👇
https://t.co/UwD1xsEOtr На заголовке это выглядит просто: “запускаем DAO”. Но я бы смотрела не на слово DAO, а на то, какие именно права куда переезжают.
В тексте OIP-9 Orbs описывает первый слой управления: DAO получает власть над частью сетевых операций, над Guardian certification, крупными апгрейдами, новыми протокольными модулями и некоторыми параметрами PoS, включая возможность менять reward rates. Будущие OIP могут расширить это до revenue, burn mechanisms, liquidity strategies, grants и tokenomics design.
Но есть важная граница. Это не “полная децентрализация завтра”. На старте два multisig - DAO Parameters Multisig и DAO Certification Multisig - создаёт команда Orbs, и приватные ключи изначально тоже управляются командой. По спецификации, кошельки должны действовать только по итогам Snapshot-голосований. Но emergency carve-out остаётся: если есть риск финансового ущерба или существенного вреда проекту, core team может действовать сама, а потом вынести действие на ратификацию.
Для аналитика это нормальная проверочная рамка:
• кто реально подписывает multisig;
• какие параметры PoS можно менять без миграции контрактов;
• как делегаторы могут голосовать отдельно от Guardian;
• какой кворум нужен для следующих решений;
• что считается emergency и как быстро потом идёт ратификация;
• будут ли Season 1 tokenomics proposals менять доходы, burn или ликвидность.
Мой вывод спокойный: OIP-9 - это не финальный ответ на вопрос “децентрализован ли Orbs”, а появление конкретной поверхности аудита. Раньше нужно было больше верить в дорожную карту. Теперь можно проверять процедуры: Snapshot, кворум, делегирование, multisig, emergency-исключения и следующие OIP.
Если проект пишет “DAO”, я бы не останавливалась на названии. Первый вопрос проще: кто может нажать кнопку, какую именно кнопку, и что должно произойти до и после нажатия.
Seamless: как выглядит нормальное закрытие DeFi-проблемы
⠀
У Seamless Protocol вышел не громкий, но полезный сигнал: команда сообщила, что remediation по Seamless USDC vault на Morpho Base завершён.
⠀
По их словам, в хранилище напрямую внесли 381 822 USDC: 190 925 USDC от Seamless DAO по SIP-51 и ещё 190 897 USDC по соглашению Resolv и Gauntlet. Поэтому отдельный claim-процесс для пользователей этого vault не нужен - позиции можно выводить напрямую из хранилища.
⠀
Я проверила первичные следы. В Tally SIP-51 действительно помечен как executed: 2.63M голосов For, 0 Against, quorum 2.63M из 1.5M. В тексте предложения прямо указано: конвертировать казначейские активы в USDC, покрыть bad debt Seamless USDC Vault на Morpho после Resolv/USR-инцидента, профинансировать wind-down и распределить остаток держателям SEAM/stkSEAM.
⠀
Отдельная деталь: в форумном описании bad debt был указан как 381 904.41592 USDC. Финальный апдейт говорит о 381 822 USDC, внесённых в vault, и о том, что bad debt больше нет. Разница небольшая, но я бы не превращал это в вывод “всё идеально сошлось до цента”. Здесь честнее сказать: публично подтверждён сам механизм и порядок величины, а точную бухгалтерию надо смотреть уже по vault/транзакциям.
⠀
Почему это вообще интересно для анализа проекта?
⠀
Обычно после эксплойта все смотрят на слово “recovery”. Но recovery бывает разным: кто платит, где деньги лежат, нужен ли claim, кто исключён, можно ли реально вывести, закрыта ли дыра в балансе или просто опубликован план.
⠀
В этом кейсе полезна не романтика “DAO спас пользователей”, а проверяемая схема:
⠀
1. есть onchain proposal;
2. proposal executed;
3. сумма bad debt названа в governance-тексте;
4. часть закрывает DAO treasury;
5. часть идёт по соглашению Resolv/Gauntlet;
6. деньги внесены прямо в vault, а не обещаны отдельной раздачей когда-нибудь потом.
⠀
Но это не значит, что SEAM становится хорошей инвестидеей. Сам Seamless ещё в апреле объявил wind-down: UI должен был уйти офлайн, Leverage Tokens не нашли product-market fit, а у протокола, по словам команды, не было ясного пути к устойчивой выручке.
⠀
Для меня вывод такой: когда проект закрывается или чинит последствия чужого инцидента, смотреть надо не на тон объявления, а на route денег. Governance vote, execution tx, vault balance, claim mechanics, исключения для CEX/DEX/smart-contract wallets, дедлайны и кто фактически несёт остаточный убыток.
⠀
Если этих точек нет, “full recovery” остаётся красивой фразой. Если они есть, уже можно спокойно проверять, где факт, а где ещё обещание.
X (formerly Twitter) Seamless Protocol (@SeamlessFi) on X Community Update 📣: Remediation for the Seamless USDC vault on Morpho's Base deployment is now complete.
As approved under SIP-51, the Seamless DAO has contributed 190,925 USDC toward remediation of the incident related to the USR exploit. An additional… ⠀
У Seamless Protocol вышел не громкий, но полезный сигнал: команда сообщила, что remediation по Seamless USDC vault на Morpho Base завершён.
⠀
По их словам, в хранилище напрямую внесли 381 822 USDC: 190 925 USDC от Seamless DAO по SIP-51 и ещё 190 897 USDC по соглашению Resolv и Gauntlet. Поэтому отдельный claim-процесс для пользователей этого vault не нужен - позиции можно выводить напрямую из хранилища.
⠀
Я проверила первичные следы. В Tally SIP-51 действительно помечен как executed: 2.63M голосов For, 0 Against, quorum 2.63M из 1.5M. В тексте предложения прямо указано: конвертировать казначейские активы в USDC, покрыть bad debt Seamless USDC Vault на Morpho после Resolv/USR-инцидента, профинансировать wind-down и распределить остаток держателям SEAM/stkSEAM.
⠀
Отдельная деталь: в форумном описании bad debt был указан как 381 904.41592 USDC. Финальный апдейт говорит о 381 822 USDC, внесённых в vault, и о том, что bad debt больше нет. Разница небольшая, но я бы не превращал это в вывод “всё идеально сошлось до цента”. Здесь честнее сказать: публично подтверждён сам механизм и порядок величины, а точную бухгалтерию надо смотреть уже по vault/транзакциям.
⠀
Почему это вообще интересно для анализа проекта?
⠀
Обычно после эксплойта все смотрят на слово “recovery”. Но recovery бывает разным: кто платит, где деньги лежат, нужен ли claim, кто исключён, можно ли реально вывести, закрыта ли дыра в балансе или просто опубликован план.
⠀
В этом кейсе полезна не романтика “DAO спас пользователей”, а проверяемая схема:
⠀
1. есть onchain proposal;
2. proposal executed;
3. сумма bad debt названа в governance-тексте;
4. часть закрывает DAO treasury;
5. часть идёт по соглашению Resolv/Gauntlet;
6. деньги внесены прямо в vault, а не обещаны отдельной раздачей когда-нибудь потом.
⠀
Но это не значит, что SEAM становится хорошей инвестидеей. Сам Seamless ещё в апреле объявил wind-down: UI должен был уйти офлайн, Leverage Tokens не нашли product-market fit, а у протокола, по словам команды, не было ясного пути к устойчивой выручке.
⠀
Для меня вывод такой: когда проект закрывается или чинит последствия чужого инцидента, смотреть надо не на тон объявления, а на route денег. Governance vote, execution tx, vault balance, claim mechanics, исключения для CEX/DEX/smart-contract wallets, дедлайны и кто фактически несёт остаточный убыток.
⠀
Если этих точек нет, “full recovery” остаётся красивой фразой. Если они есть, уже можно спокойно проверять, где факт, а где ещё обещание.
Ethereum: EIP-8363 — это не “ETH станет дефляционным”, а спор о том, кто платит за безопасность
Свежий сигнал из X: Marc Arjoon из Messari/Blockworks разобрал EIP-8363 — Tapered Issuance Burn. И важная деталь: это пока draft proposal, а не принятое изменение Ethereum.
Что можно подтвердить:
• в PR ethereum/EIPs #12081 предложение действительно добавлено как Core EIP draft;
• идея — не менять базовые rewards/penalties напрямую, а сжигать часть validator rewards;
• доля сжигания растёт вместе со staking ratio и в модели доходит до 100% примерно у 50% ETH supply в стейкинге;
• переход предлагается растянуть на 18 месяцев;
• по состоянию на проверку PR остаётся в review/discussion, с labels draft/core/consensus review, а не “approved for fork”.
Почему это важно для аналитика.
Обычно такие темы быстро сводят к простому лозунгу: “меньше эмиссии — хорошо для ETH”. Но тут проверять надо не лозунг, а перераспределение риска.
Если валидаторная доходность падает, вместе с supply narrative меняется экономика LST, lending loop’ов, институциональных staking-продуктов и домашних валидаторов. Для одних это снижение “лишней” dilution. Для других — удар по yield, на котором уже построены продукты, залоги и ожидания клиентов.
Отдельный риск: proposal может снижать общий стимул стейкать, но не гарантирует лучшую децентрализацию. Крупные LST/custody-операторы могут пережить низкую базовую доходность за счёт масштаба, интеграций, MEV и distribution. Маленьким валидаторам такую просадку компенсировать сложнее.
Что отсюда честно следует: EIP-8363 нельзя читать как готовый roadmap Ethereum и нельзя превращать в инвестиционный сигнал “ETH теперь точно…”. Пока это предмет спора о monetary policy, security budget и DeFi-побочных эффектах.
Практический чек-лист:
1. Смотреть статус PR/EIP, а не заголовки медиа.
2. Проверять, кто авторы и какие objections пришли от core/dev/review процесса.
3. Отдельно считать влияние на LST, lending markets и ETH-denominated leverage.
4. Не путать “ниже эмиссия” с “выше спрос”. Спрос должен появиться из использования, fee burn, L1/L2 economics, а не из красивой фразы про scarcity.
5. Если тема вернётся в fork scope — смотреть параметры burn, переходный период, validator diversity и реакцию staking-инфраструктуры.
Пока лучший вывод спокойный: это не повод торопиться с позицией, а хороший тест для Ethereum governance. Сеть снова спорит, что такое staking yield: расход на безопасность, денежная политика или базовая ставка для DeFi.
X (formerly Twitter) Marc Arjoon, CFA 🟪 (@marcarjoon) on X Should Ethereum implement EIP-8363 Свежий сигнал из X: Marc Arjoon из Messari/Blockworks разобрал EIP-8363 — Tapered Issuance Burn. И важная деталь: это пока draft proposal, а не принятое изменение Ethereum.
Что можно подтвердить:
• в PR ethereum/EIPs #12081 предложение действительно добавлено как Core EIP draft;
• идея — не менять базовые rewards/penalties напрямую, а сжигать часть validator rewards;
• доля сжигания растёт вместе со staking ratio и в модели доходит до 100% примерно у 50% ETH supply в стейкинге;
• переход предлагается растянуть на 18 месяцев;
• по состоянию на проверку PR остаётся в review/discussion, с labels draft/core/consensus review, а не “approved for fork”.
Почему это важно для аналитика.
Обычно такие темы быстро сводят к простому лозунгу: “меньше эмиссии — хорошо для ETH”. Но тут проверять надо не лозунг, а перераспределение риска.
Если валидаторная доходность падает, вместе с supply narrative меняется экономика LST, lending loop’ов, институциональных staking-продуктов и домашних валидаторов. Для одних это снижение “лишней” dilution. Для других — удар по yield, на котором уже построены продукты, залоги и ожидания клиентов.
Отдельный риск: proposal может снижать общий стимул стейкать, но не гарантирует лучшую децентрализацию. Крупные LST/custody-операторы могут пережить низкую базовую доходность за счёт масштаба, интеграций, MEV и distribution. Маленьким валидаторам такую просадку компенсировать сложнее.
Что отсюда честно следует: EIP-8363 нельзя читать как готовый roadmap Ethereum и нельзя превращать в инвестиционный сигнал “ETH теперь точно…”. Пока это предмет спора о monetary policy, security budget и DeFi-побочных эффектах.
Практический чек-лист:
1. Смотреть статус PR/EIP, а не заголовки медиа.
2. Проверять, кто авторы и какие objections пришли от core/dev/review процесса.
3. Отдельно считать влияние на LST, lending markets и ETH-denominated leverage.
4. Не путать “ниже эмиссия” с “выше спрос”. Спрос должен появиться из использования, fee burn, L1/L2 economics, а не из красивой фразы про scarcity.
5. Если тема вернётся в fork scope — смотреть параметры burn, переходный период, validator diversity и реакцию staking-инфраструктуры.
Пока лучший вывод спокойный: это не повод торопиться с позицией, а хороший тест для Ethereum governance. Сеть снова спорит, что такое staking yield: расход на безопасность, денежная политика или базовая ставка для DeFi.
BTCPay: проблема была не в Bitcoin, а в доступе к LND-ноде
⠀
Свежий сигнал пришёл из X от BTCPay Server: если у вас LND и BTCPay Server ниже 2.4.2, включая release candidate 2.4.2, нужно обновляться сразу. Проект пишет, что уязвимость могла дать удалённому неавторизованному атакующему доступ к
⠀
Что удалось подтвердить.
BTCPay сам признал активную эксплуатацию: пользователи пострадали, средства были украдены, технические детали пока не раскрывают, чтобы операторы успели обновиться. В релизе 2.4.2 тоже прямо сказано, что исправлена критическая уязвимость, которая активно эксплуатируется.
⠀
Граница важная: по заявлению BTCPay, риск относится именно к LND. Другие реализации Lightning и установки без Lightning не попадают в этот конкретный LND credential risk. Стандартные on-chain кошельки BTCPay, включая hot wallets, команда тоже отделяет от проблемы. Но средства внутри LND-ноды и её on-chain wallet всё равно могут быть под риском.
⠀
В X уже есть реальные отчёты операторов. Zach Herbert из Foundation пишет, что hot wallet не тронули, а Lightning-ноду вычистили: каналы закрыли, средства вывели. Citadel21 через hodlonaut сообщил о похожем swept node. Суммарный ущерб и число затронутых операторов публично не названы.
⠀
Для меня главный вывод здесь не «Lightning плохой» и не «самохостинг умер». Вывод проще: если сервис может достать bearer-credentials к платёжной ноде, то внешний периметр сервера становится частью custody-модели. Даже если базовый протокол жив, деньги могут уйти через админский доступ к инфраструктуре вокруг него.
⠀
Что я бы проверял в таком кейсе:
• версия BTCPay Server и LND;
• была ли нода доступна через домен BTCPay, Tor onion, reverse proxy или проброшенный порт;
• обновление до 2.4.2 и LND 0.21.1;
• ротация macaroons, особенно если LND открыт не только через стандартный BTCPay Docker path;
• неожиданные платежи, закрытия каналов, незнакомые peers и расхождения балансов.
⠀
Пока полного postmortem нет, нельзя честно утверждать точный путь атаки и масштаб потерь. Но уже понятно, где проходит проверка: не по лозунгу «self-hosted значит безопаснее», а по тому, какие credential-файлы доступны снаружи и кто фактически может управлять нодой.
⠀
Свежий сигнал пришёл из X от BTCPay Server: если у вас LND и BTCPay Server ниже 2.4.2, включая release candidate 2.4.2, нужно обновляться сразу. Проект пишет, что уязвимость могла дать удалённому неавторизованному атакующему доступ к
.macaroon-файлам LND. Это не «ещё один баг в кошельке», а утечка ключей управления Lightning-нодой.⠀
Что удалось подтвердить.
BTCPay сам признал активную эксплуатацию: пользователи пострадали, средства были украдены, технические детали пока не раскрывают, чтобы операторы успели обновиться. В релизе 2.4.2 тоже прямо сказано, что исправлена критическая уязвимость, которая активно эксплуатируется.
⠀
Граница важная: по заявлению BTCPay, риск относится именно к LND. Другие реализации Lightning и установки без Lightning не попадают в этот конкретный LND credential risk. Стандартные on-chain кошельки BTCPay, включая hot wallets, команда тоже отделяет от проблемы. Но средства внутри LND-ноды и её on-chain wallet всё равно могут быть под риском.
⠀
В X уже есть реальные отчёты операторов. Zach Herbert из Foundation пишет, что hot wallet не тронули, а Lightning-ноду вычистили: каналы закрыли, средства вывели. Citadel21 через hodlonaut сообщил о похожем swept node. Суммарный ущерб и число затронутых операторов публично не названы.
⠀
Для меня главный вывод здесь не «Lightning плохой» и не «самохостинг умер». Вывод проще: если сервис может достать bearer-credentials к платёжной ноде, то внешний периметр сервера становится частью custody-модели. Даже если базовый протокол жив, деньги могут уйти через админский доступ к инфраструктуре вокруг него.
⠀
Что я бы проверял в таком кейсе:
• версия BTCPay Server и LND;
• была ли нода доступна через домен BTCPay, Tor onion, reverse proxy или проброшенный порт;
• обновление до 2.4.2 и LND 0.21.1;
• ротация macaroons, особенно если LND открыт не только через стандартный BTCPay Docker path;
• неожиданные платежи, закрытия каналов, незнакомые peers и расхождения балансов.
⠀
Пока полного postmortem нет, нельзя честно утверждать точный путь атаки и масштаб потерь. Но уже понятно, где проходит проверка: не по лозунгу «self-hosted значит безопаснее», а по тому, какие credential-файлы доступны снаружи и кто фактически может управлять нодой.

- 👍 1
Babylon и Aave V4: нативный BTC как залог без моста - но не без новых проверок
⠀
У Babylon появился хороший X-сигнал: команда снова продвигает Trustless Bitcoin Vaults как инфраструктуру для BTC-залога и прямо связывает это с будущим borrowing на Aave V4. В посте звучит сильный тезис: BTC остаётся на Bitcoin, без wrapped-актива, моста, кастодиана или threshold-signature группы.
⠀
Я бы здесь не спешил читать это как «Bitcoin наконец пришёл в DeFi без риска». Скорее наоборот: если убрать маркетинг, появляется новая карта рисков, которую надо проверять отдельно.
⠀
Что подтверждается по первичке. В Temp Check на форуме Aave Babylon предлагает две V4 Spokes: Babylon Core Lending Spoke для займов под BTC и BTC Vault Swap Spoke для пост-ликвидационного расчёта. BTC должен блокироваться в Taproot UTXO на Bitcoin, а на host chain появляется vault record. Для совместимости с Aave это представляют как transfer-restricted ERC-20 vaultBTC.
⠀
Важная деталь: vaultBTC в предложении описан не как свободно торгуемый wrapper, а как внутренний учётный актив. Mint/burn должен идти через adapter contract, а переводы ограничены allowlist: Hub, Spoke и adapter.
⠀
Но именно здесь и начинается работа аналитика. Если залог не лежит у кастодиана и не завернут в обычный мост, это не значит, что доверия больше нигде нет. Оно переезжает в другие места: Taproot-условия, ZK-proof проверку, fraud-proof window, challenger economics, adapter contracts, oracle/risk parameters, liquidation flow и permissioned arbitrageurs, которые выкупают escrowed BTC vaults после ликвидации.
⠀
Сам форум Aave это тоже ограничивает: risk parameters, oracle configuration, supply/borrow caps, interest rate strategy, trust assumptions и challenger economics должны идти в следующем ARFC. То есть это не финальное on-chain approval и не готовый live-market. Сейчас подтверждён уровень Temp Check / архитектурного предложения и публичного партнёрского направления.
⠀
Для меня главный вопрос к такой конструкции простой: где именно проходит аварийный контур, если proof/challenge/redemption или post-liquidation settlement ломается не идеально, а в реальной нагрузке и с рыночным стрессом.
⠀
Если следить за этой темой, я бы смотрел не на фразу «без моста», а на конкретные проверки:
⠀
1. кто может быть challenger и хватает ли у него экономического стимула;
2. сколько длится fraud-proof окно и что это делает с ликвидациями;
3. кто входит в permissioned arbitrageur set и как он меняется;
4. какие caps поставит Aave DAO на vaultBTC;
5. какие аудиты реально закрыты, а какие ещё ongoing;
6. можно ли независимо проверить соответствие vaultBTC supply и BTC в активных vaults;
7. что происходит при сбое adapter-а или спорной redemption-ситуации.
⠀
Тема интересная не потому, что она обещает доходность. Интересно другое: Bitcoin-collateral DeFi пытается уйти от старой модели «завернули BTC и поверили мосту» к модели «закодировали условия на Bitcoin и доказываем состояние другой цепи».
⠀
Это может быть сильнее старого wrapper-подхода. Но проверять надо не лозунг, а всю цепочку исполнения: от Taproot-скрипта до Aave risk parameters и реальной ликвидации.
⠀
Источники: X-сигнал Babylon, Temp Check на Aave Governance, пост Babylon Labs про партнёрство с Aave Labs.
Aave [TEMP CHECK] Babylon Trustless BTC Vault Integration on Aave V4 Author: Babylon Labs Date: 25-5-26 Simple Summary This Temperature Check seeks community input on the deployment of two new Aave V4 Spokes (Babylon Core Lending Spoke and BTC Vault Swap Spoke) to onboard native BTC as collateral, via the Trustless Bitcoin… ⠀
У Babylon появился хороший X-сигнал: команда снова продвигает Trustless Bitcoin Vaults как инфраструктуру для BTC-залога и прямо связывает это с будущим borrowing на Aave V4. В посте звучит сильный тезис: BTC остаётся на Bitcoin, без wrapped-актива, моста, кастодиана или threshold-signature группы.
⠀
Я бы здесь не спешил читать это как «Bitcoin наконец пришёл в DeFi без риска». Скорее наоборот: если убрать маркетинг, появляется новая карта рисков, которую надо проверять отдельно.
⠀
Что подтверждается по первичке. В Temp Check на форуме Aave Babylon предлагает две V4 Spokes: Babylon Core Lending Spoke для займов под BTC и BTC Vault Swap Spoke для пост-ликвидационного расчёта. BTC должен блокироваться в Taproot UTXO на Bitcoin, а на host chain появляется vault record. Для совместимости с Aave это представляют как transfer-restricted ERC-20 vaultBTC.
⠀
Важная деталь: vaultBTC в предложении описан не как свободно торгуемый wrapper, а как внутренний учётный актив. Mint/burn должен идти через adapter contract, а переводы ограничены allowlist: Hub, Spoke и adapter.
⠀
Но именно здесь и начинается работа аналитика. Если залог не лежит у кастодиана и не завернут в обычный мост, это не значит, что доверия больше нигде нет. Оно переезжает в другие места: Taproot-условия, ZK-proof проверку, fraud-proof window, challenger economics, adapter contracts, oracle/risk parameters, liquidation flow и permissioned arbitrageurs, которые выкупают escrowed BTC vaults после ликвидации.
⠀
Сам форум Aave это тоже ограничивает: risk parameters, oracle configuration, supply/borrow caps, interest rate strategy, trust assumptions и challenger economics должны идти в следующем ARFC. То есть это не финальное on-chain approval и не готовый live-market. Сейчас подтверждён уровень Temp Check / архитектурного предложения и публичного партнёрского направления.
⠀
Для меня главный вопрос к такой конструкции простой: где именно проходит аварийный контур, если proof/challenge/redemption или post-liquidation settlement ломается не идеально, а в реальной нагрузке и с рыночным стрессом.
⠀
Если следить за этой темой, я бы смотрел не на фразу «без моста», а на конкретные проверки:
⠀
1. кто может быть challenger и хватает ли у него экономического стимула;
2. сколько длится fraud-proof окно и что это делает с ликвидациями;
3. кто входит в permissioned arbitrageur set и как он меняется;
4. какие caps поставит Aave DAO на vaultBTC;
5. какие аудиты реально закрыты, а какие ещё ongoing;
6. можно ли независимо проверить соответствие vaultBTC supply и BTC в активных vaults;
7. что происходит при сбое adapter-а или спорной redemption-ситуации.
⠀
Тема интересная не потому, что она обещает доходность. Интересно другое: Bitcoin-collateral DeFi пытается уйти от старой модели «завернули BTC и поверили мосту» к модели «закодировали условия на Bitcoin и доказываем состояние другой цепи».
⠀
Это может быть сильнее старого wrapper-подхода. Но проверять надо не лозунг, а всю цепочку исполнения: от Taproot-скрипта до Aave risk parameters и реальной ликвидации.
⠀
Источники: X-сигнал Babylon, Temp Check на Aave Governance, пост Babylon Labs про партнёрство с Aave Labs.
DFK Chain закрывают. Для игрока это не «миграция где-то в фоне»
⠀
У DeFi Kingdoms появился проверяемый сигнал из X: команда объявила, что DFKChain выключат 28 августа 2026. Через несколько дней они отдельно напомнили игрокам: не-нативные токены надо выводить с DFK Chain как можно раньше.
⠀
Базовая рамка подтверждается. Команда пишет, что работает с Avalanche и готовит перенос DFK-активов на Avalanche C-Chain. Но JEWEL, BTC, USDC, ETH, AVAX и другие не-DFK активы она прямо выводит за пределы своей миграции: команда не может мигрировать, реминтить или контролировать эти токены.
⠀
Для меня это главная граница. Если у проекта есть свой appchain/subnet, пользовательский риск живёт не только в токене и самой игре. Он живёт в мостах, LP-позициях, smart wallet, внешних токенах, RPC, эксплорерах и в том, кто вообще может восстановить состояние после выключения сети.
⠀
Что я бы проверял в такой ситуации:
• какие активы команда мигрирует сама, а какие должен выводить пользователь;
• что будет с LP, ордерами, NFT, героями, питомцами и предметами;
• какой мост используется и где его лимиты, паузы и комиссии;
• есть ли финальный снимок состояния, публичный список контрактов и инструкция для smart-wallet пользователей;
• что будет после 28 августа: readonly-доступ, архив RPC, саппорт, ручные кейсы.
⠀
В документации DFK Chain всё ещё описана как отдельная Avalanche Subnet: она обслуживает Crystalvale, DEX и использует JEWEL как газ. Поэтому shutdown здесь не выглядит как косметическая смена сайта. Это смена инфраструктурного периметра проекта.
⠀
DeFi Kingdoms не объявляет конец игры, но объявляет конец отдельной сети. Для аналитика тут важнее не слово «миграция», а таблица ответственности: что переносит команда, что обязан сделать пользователь, и что невозможно восстановить после дедлайна.
X (formerly Twitter) DeFi Kingdoms 🔺🌿 (@DeFiKingdoms) on X DFK Chain Sunset & The Road Ahead
Today, we want to share an important update about the future of DeFi Kingdoms.
After careful consideration, DFKChain will officially sunset on August 28th, … ⠀
У DeFi Kingdoms появился проверяемый сигнал из X: команда объявила, что DFKChain выключат 28 августа 2026. Через несколько дней они отдельно напомнили игрокам: не-нативные токены надо выводить с DFK Chain как можно раньше.
⠀
Базовая рамка подтверждается. Команда пишет, что работает с Avalanche и готовит перенос DFK-активов на Avalanche C-Chain. Но JEWEL, BTC, USDC, ETH, AVAX и другие не-DFK активы она прямо выводит за пределы своей миграции: команда не может мигрировать, реминтить или контролировать эти токены.
⠀
Для меня это главная граница. Если у проекта есть свой appchain/subnet, пользовательский риск живёт не только в токене и самой игре. Он живёт в мостах, LP-позициях, smart wallet, внешних токенах, RPC, эксплорерах и в том, кто вообще может восстановить состояние после выключения сети.
⠀
Что я бы проверял в такой ситуации:
• какие активы команда мигрирует сама, а какие должен выводить пользователь;
• что будет с LP, ордерами, NFT, героями, питомцами и предметами;
• какой мост используется и где его лимиты, паузы и комиссии;
• есть ли финальный снимок состояния, публичный список контрактов и инструкция для smart-wallet пользователей;
• что будет после 28 августа: readonly-доступ, архив RPC, саппорт, ручные кейсы.
⠀
В документации DFK Chain всё ещё описана как отдельная Avalanche Subnet: она обслуживает Crystalvale, DEX и использует JEWEL как газ. Поэтому shutdown здесь не выглядит как косметическая смена сайта. Это смена инфраструктурного периметра проекта.
⠀
DeFi Kingdoms не объявляет конец игры, но объявляет конец отдельной сети. Для аналитика тут важнее не слово «миграция», а таблица ответственности: что переносит команда, что обязан сделать пользователь, и что невозможно восстановить после дедлайна.
Wanchain и NIGHT: мост можно сломать без взлома подписи
⠀
У Wanchain есть хороший пример, почему в мостах нельзя проверять только «подпись валидна или нет».
⠀
Wanchain 30 июля написал публичное обращение к атакующему: вернуть 90% украденных NIGHT до 6 августа 12:00 UTC и оставить 10% как white-hat bounty. Если деньги возвращены в срок, команда обещала не идти с гражданскими исками. На момент проверки я не нашла публичного подтверждения, что возврат состоялся.
⠀
Сам инцидент произошёл 20 июля на Wanchain Bridge для Cardano. По разбору BlockSec Phalcon, из bridge treasury вывели примерно 515 млн NIGHT. Дальше в источниках есть разброс по оценке в долларах: BlockSec в недельном отчёте ставит около $500k, The Crypto Times и CoinGape пишут примерно $10-13 млн. Поэтому я бы не делала вывод из суммы. Гораздо важнее механизм.
⠀
BlockSec описывает root cause как non-injective signed-message encoding в TreasuryCheck validator. Проще: 14 полей redeemer склеивались в одну строку байтов без разделителей и length-prefix. Из-за этого разные наборы полей могли дать один и тот же hash, а значит - одну и ту же валидную подпись.
⠀
В их примере легитимная подпись, которая разрешала около 3,110 NIGHT, была переиспользована на Cardano для вывода 203,001,692 NIGHT. Криптография не «сломалась». Сломалась канонизация сообщения: контракт проверял правильную подпись к неоднозначно собранным данным.
⠀
Вот что я бы здесь проверял как инвестор или интегратор мостов:
⠀
1. Как именно собирается сообщение для подписи: есть ли типизация, CBOR/ABI/SerialiseData, длины полей, доменный разделитель.
2. Можно ли одну подпись переиспользовать в другом контексте: другая сеть, другой asset, другой amount, другой recipient.
3. Есть ли лимиты на treasury withdrawal и пауза не только «после атаки», а на уровне размера/частоты вывода.
4. Кто отвечает за postmortem, компенсацию и перезапуск моста, если core-протокол токена не был взломан, а сломалась сторонняя инфраструктура.
⠀
Это не доказывает, что Midnight или Cardano были скомпрометированы. Midnight Foundation отдельно писала, что проблема относится к Wanchain bridge, а не к базовой сети. Но для держателя bridged asset это слабое утешение: риск сидит в месте, где токен переходит между мирами.
⠀
После таких историй я бы смотрела не на логотипы сетей и историю бренда моста, а на скучную механику: как кодируется сообщение, что именно подписывают валидаторы, можно ли это неоднозначно распарсить и что происходит, когда deadline по white-hat recovery уже прошёл.
X (formerly Twitter) Wanchain (@wanchain_org) on X To the party who executed the exploit of the Wanchain Bridge on Cardano on July 20, 2026, resulting in the theft of NIGHT tokens:
We are opening a channel to resolve this as a white-hat matter.
… ⠀
У Wanchain есть хороший пример, почему в мостах нельзя проверять только «подпись валидна или нет».
⠀
Wanchain 30 июля написал публичное обращение к атакующему: вернуть 90% украденных NIGHT до 6 августа 12:00 UTC и оставить 10% как white-hat bounty. Если деньги возвращены в срок, команда обещала не идти с гражданскими исками. На момент проверки я не нашла публичного подтверждения, что возврат состоялся.
⠀
Сам инцидент произошёл 20 июля на Wanchain Bridge для Cardano. По разбору BlockSec Phalcon, из bridge treasury вывели примерно 515 млн NIGHT. Дальше в источниках есть разброс по оценке в долларах: BlockSec в недельном отчёте ставит около $500k, The Crypto Times и CoinGape пишут примерно $10-13 млн. Поэтому я бы не делала вывод из суммы. Гораздо важнее механизм.
⠀
BlockSec описывает root cause как non-injective signed-message encoding в TreasuryCheck validator. Проще: 14 полей redeemer склеивались в одну строку байтов без разделителей и length-prefix. Из-за этого разные наборы полей могли дать один и тот же hash, а значит - одну и ту же валидную подпись.
⠀
В их примере легитимная подпись, которая разрешала около 3,110 NIGHT, была переиспользована на Cardano для вывода 203,001,692 NIGHT. Криптография не «сломалась». Сломалась канонизация сообщения: контракт проверял правильную подпись к неоднозначно собранным данным.
⠀
Вот что я бы здесь проверял как инвестор или интегратор мостов:
⠀
1. Как именно собирается сообщение для подписи: есть ли типизация, CBOR/ABI/SerialiseData, длины полей, доменный разделитель.
2. Можно ли одну подпись переиспользовать в другом контексте: другая сеть, другой asset, другой amount, другой recipient.
3. Есть ли лимиты на treasury withdrawal и пауза не только «после атаки», а на уровне размера/частоты вывода.
4. Кто отвечает за postmortem, компенсацию и перезапуск моста, если core-протокол токена не был взломан, а сломалась сторонняя инфраструктура.
⠀
Это не доказывает, что Midnight или Cardano были скомпрометированы. Midnight Foundation отдельно писала, что проблема относится к Wanchain bridge, а не к базовой сети. Но для держателя bridged asset это слабое утешение: риск сидит в месте, где токен переходит между мирами.
⠀
После таких историй я бы смотрела не на логотипы сетей и историю бренда моста, а на скучную механику: как кодируется сообщение, что именно подписывают валидаторы, можно ли это неоднозначно распарсить и что происходит, когда deadline по white-hat recovery уже прошёл.
Arc идёт в mainnet: здесь важен не список логотипов, а кто реально держит сеть
⠀
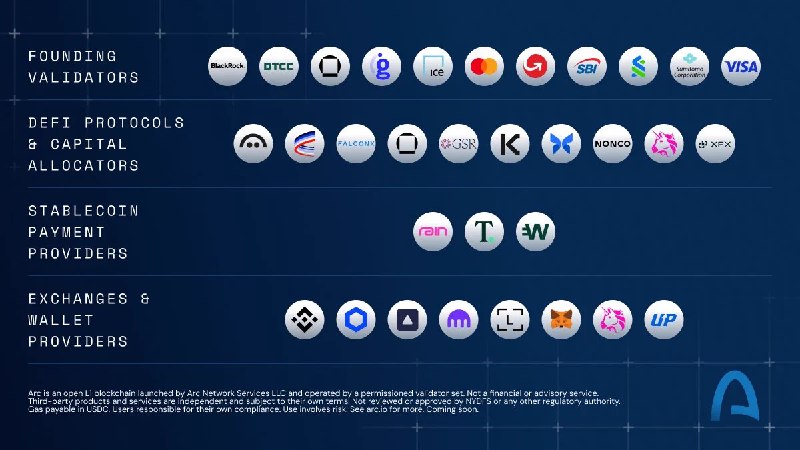
У Arc появился свежий X-сигнал: публичный mainnet назначен на 16 сентября. Circle отдельно подтвердил founding validator cohort: BlackRock, DTCC, Galaxy, Global Payments, ICE, Mastercard, MoneyGram, SBI Group, Standard Chartered, Sumitomo, Visa и сама Circle.
⠀
Я уже разбирал Arc на стадии тестнета, но это другой факт. Тогда вопрос был про v0.7.2, memos, batch transactions и готовность интеграций. Теперь вопрос жёстче: что меняется, когда stablecoin-L1 выходит к публичному mainnet с валидаторами из традиционных финансов.
⠀
На бумаге тезис сильный: USDC как gas, private mainnet с 100+ builders, ожидаемые day-one integrations, BlackRock BUIDL на Arc, DTCC-tokenized assets с планом на вторую половину 2027 года. Но это не делает сеть автоматически «безопасной» или «децентрализованной».
⠀
Я бы проверял Arc через несколько простых точек:
⠀
1. Кто может стать валидатором после запуска, кто меняет набор валидаторов и что происходит при споре или остановке.
2. Где граница между Arc как сетью, Circle как компанией и сторонними приложениями, потому что в дисклеймере прямо сказано: ответственность за third-party apps не лежит на Arc LLC или permissioned validators.
3. Как устроены мосты, custody и выпуск активов: токенизированная ценная бумага на Arc не равна прямому владению бумажным активом без юридической цепочки.
4. Что происходит, если USDC-gas, комплаенс-ограничения или приложение ломают пользовательский сценарий.
⠀
Мой вывод осторожный: Arc может стать важной институциональной сетью для stablecoin-settlement, RWA и агентских платежей. Но список валидаторов сам по себе не заменяет проверку прав, операторов, правил доступа, отказов, мостов и юридической ответственности.
⠀
Для инвестора или интегратора это не пост про «Circle всё заберёт». Это напоминание: когда сеть строится под финансовые рынки, открытость EVM надо проверять вместе с контуром управления и ответственности.
⠀
У Arc появился свежий X-сигнал: публичный mainnet назначен на 16 сентября. Circle отдельно подтвердил founding validator cohort: BlackRock, DTCC, Galaxy, Global Payments, ICE, Mastercard, MoneyGram, SBI Group, Standard Chartered, Sumitomo, Visa и сама Circle.
⠀
Я уже разбирал Arc на стадии тестнета, но это другой факт. Тогда вопрос был про v0.7.2, memos, batch transactions и готовность интеграций. Теперь вопрос жёстче: что меняется, когда stablecoin-L1 выходит к публичному mainnet с валидаторами из традиционных финансов.
⠀
На бумаге тезис сильный: USDC как gas, private mainnet с 100+ builders, ожидаемые day-one integrations, BlackRock BUIDL на Arc, DTCC-tokenized assets с планом на вторую половину 2027 года. Но это не делает сеть автоматически «безопасной» или «децентрализованной».
⠀
Я бы проверял Arc через несколько простых точек:
⠀
1. Кто может стать валидатором после запуска, кто меняет набор валидаторов и что происходит при споре или остановке.
2. Где граница между Arc как сетью, Circle как компанией и сторонними приложениями, потому что в дисклеймере прямо сказано: ответственность за third-party apps не лежит на Arc LLC или permissioned validators.
3. Как устроены мосты, custody и выпуск активов: токенизированная ценная бумага на Arc не равна прямому владению бумажным активом без юридической цепочки.
4. Что происходит, если USDC-gas, комплаенс-ограничения или приложение ломают пользовательский сценарий.
⠀
Мой вывод осторожный: Arc может стать важной институциональной сетью для stablecoin-settlement, RWA и агентских платежей. Но список валидаторов сам по себе не заменяет проверку прав, операторов, правил доступа, отказов, мостов и юридической ответственности.
⠀
Для инвестора или интегратора это не пост про «Circle всё заберёт». Это напоминание: когда сеть строится под финансовые рынки, открытость EVM надо проверять вместе с контуром управления и ответственности.
BIP-110: уже не спор про OP_RETURN, а дедлайн по расколу правил
⠀
Это follow-up к прошлому разбору BIP-110. Тогда главным вопросом была сама граница: стоит ли Bitcoin менять consensus rules ради ограничения arbitrary data, inscriptions и Runes. Сейчас появился новый факт: окно принудительного сигналинга почти дошло до высоты 961,632, а поддержки майнеров, судя по свежему статусу Michael Saylor, всё ещё около 2.7%: 38 signaling blocks на высоте 961,022.
⠀
Что подтверждается отдельно: в BIP-110 действительно прописан временный soft fork с ограничениями на scriptPubKey, OP_RETURN, data pushes и часть Taproot-конструкций. Если добровольный threshold 55% не набран, узлы с BIP-110 начинают отвергать non-signaling blocks с высоты 961,632.
⠀
Поэтому спор уже вышел за рамку “нужны ли inscriptions”. Для бирж, кастодианов, кошельков и крупных держателей важнее другой вопрос: может ли появиться момент, когда разные участники сети признают разные истории Bitcoin. Crypto Finance формулирует это как custody problem: надо смотреть split height, replay risk, остановку выводов, reconciliation, поддержку двух веток и ответственность за возможный второй актив.
⠀
Я бы не успокаивался только из-за низкого сигналинга. Если BIP-110 останется меньшинством, риск для обычного держателя может быть не в “новом Bitcoin”, а в операционной путанице вокруг дедлайна: кто какую ветку отслеживает, что делают биржи, как кошельки и custodians защищают транзакции от replay и есть ли у них понятный план.
⠀
Я бы сейчас смотрел не на лозунги за или против BIP-110, а на три вещи: фактический miner signaling перед 961,632, публичные заявления крупных pools/exchanges/custodians и технические меры вокруг withdrawals/replay. Если этого нет, “мы поддерживаем Bitcoin” звучит слишком общо.
X (formerly Twitter) Michael Saylor (@saylor) on X At 961,022, BIP-110 has 38 signals (2.70%). Its 55% voluntary threshold is impossible. At 961,632, BIP-110 nodes reject non-signaling blocks. Unless major miners reverse, Bitcoin continues normall… ⠀
Это follow-up к прошлому разбору BIP-110. Тогда главным вопросом была сама граница: стоит ли Bitcoin менять consensus rules ради ограничения arbitrary data, inscriptions и Runes. Сейчас появился новый факт: окно принудительного сигналинга почти дошло до высоты 961,632, а поддержки майнеров, судя по свежему статусу Michael Saylor, всё ещё около 2.7%: 38 signaling blocks на высоте 961,022.
⠀
Что подтверждается отдельно: в BIP-110 действительно прописан временный soft fork с ограничениями на scriptPubKey, OP_RETURN, data pushes и часть Taproot-конструкций. Если добровольный threshold 55% не набран, узлы с BIP-110 начинают отвергать non-signaling blocks с высоты 961,632.
⠀
Поэтому спор уже вышел за рамку “нужны ли inscriptions”. Для бирж, кастодианов, кошельков и крупных держателей важнее другой вопрос: может ли появиться момент, когда разные участники сети признают разные истории Bitcoin. Crypto Finance формулирует это как custody problem: надо смотреть split height, replay risk, остановку выводов, reconciliation, поддержку двух веток и ответственность за возможный второй актив.
⠀
Я бы не успокаивался только из-за низкого сигналинга. Если BIP-110 останется меньшинством, риск для обычного держателя может быть не в “новом Bitcoin”, а в операционной путанице вокруг дедлайна: кто какую ветку отслеживает, что делают биржи, как кошельки и custodians защищают транзакции от replay и есть ли у них понятный план.
⠀
Я бы сейчас смотрел не на лозунги за или против BIP-110, а на три вещи: фактический miner signaling перед 961,632, публичные заявления крупных pools/exchanges/custodians и технические меры вокруг withdrawals/replay. Если этого нет, “мы поддерживаем Bitcoin” звучит слишком общо.
RISEx: когда лимит вывода не спасает
⠀
У RISEx появился неприятный, но полезный для разбора кейс. В официальном X-посте команда пишет, что 3 августа в 07:21 UTC из RWA-стратегии, связанной с XLP vault, прошёл неавторизованный вывод на 673 011,56 USDC.
⠀
По версии команды, причина — misconfiguration в стратегии, которая была там с деплоя 13 июля. Проблему нашли в течение минут, закрыли к 08:09 UTC, а XLP depositors сделали whole за счёт части июльских комиссий RISEx. В посте отдельно сказано: это не novel attack и не dependency failure. Транзакция указана в explorer.
⠀
Самая важная деталь здесь не сумма. У RISEx, RISE bridge и XLP vault, по словам команды, есть withdrawal throttles на случай exploit event. Но конкретный вывод оказался ниже этих порогов. То есть защитный механизм существовал, но не поймал сценарий, потому что лимит был настроен выше размера операции.
⠀
Это хороший reminder для любых vault/perps/RWA-стратегий: наличие лимита ещё не значит, что риск ограничен практически. Надо смотреть, что именно лимитируется, по какой единице времени, кто может менять параметры, есть ли per-strategy cap, отдельные allowlist/role checks, пауза, мониторинг и понятная процедура компенсации.
⠀
Что можно подтвердить сейчас: официальный RISEx status, сумму, заявленную причину, время patch, факт компенсации по заявлению команды, transaction hash, привлечение SEAL 911 и обещание postmortem. Что пока нельзя подтвердить из этого поста: полный root cause, качество исправления, нет ли похожего класса ошибок в будущих стратегиях и достаточно ли новые пороги защищают XLP при другом размере вывода.
⠀
Вывод спокойный: если vault зарабатывает на внешних стратегиях, проверять надо не только APR и общий бренд площадки. Проверка начинается с operational controls: лимиты, роли, стратегии, независимость treasury, emergency path и отчёт после инцидента. Пока postmortem не вышел, это именно incident-response case, а не доказательство, что всё уже безопасно.
X (formerly Twitter) RISEx (@risextrade) on X Today at 07:21 UTC an unauthorized withdrawal occurred from the RWA strategy associated with the XLP vault. The issue has been patched and XLP depositors have been made whole, with the full amount… ⠀
У RISEx появился неприятный, но полезный для разбора кейс. В официальном X-посте команда пишет, что 3 августа в 07:21 UTC из RWA-стратегии, связанной с XLP vault, прошёл неавторизованный вывод на 673 011,56 USDC.
⠀
По версии команды, причина — misconfiguration в стратегии, которая была там с деплоя 13 июля. Проблему нашли в течение минут, закрыли к 08:09 UTC, а XLP depositors сделали whole за счёт части июльских комиссий RISEx. В посте отдельно сказано: это не novel attack и не dependency failure. Транзакция указана в explorer.
⠀
Самая важная деталь здесь не сумма. У RISEx, RISE bridge и XLP vault, по словам команды, есть withdrawal throttles на случай exploit event. Но конкретный вывод оказался ниже этих порогов. То есть защитный механизм существовал, но не поймал сценарий, потому что лимит был настроен выше размера операции.
⠀
Это хороший reminder для любых vault/perps/RWA-стратегий: наличие лимита ещё не значит, что риск ограничен практически. Надо смотреть, что именно лимитируется, по какой единице времени, кто может менять параметры, есть ли per-strategy cap, отдельные allowlist/role checks, пауза, мониторинг и понятная процедура компенсации.
⠀
Что можно подтвердить сейчас: официальный RISEx status, сумму, заявленную причину, время patch, факт компенсации по заявлению команды, transaction hash, привлечение SEAL 911 и обещание postmortem. Что пока нельзя подтвердить из этого поста: полный root cause, качество исправления, нет ли похожего класса ошибок в будущих стратегиях и достаточно ли новые пороги защищают XLP при другом размере вывода.
⠀
Вывод спокойный: если vault зарабатывает на внешних стратегиях, проверять надо не только APR и общий бренд площадки. Проверка начинается с operational controls: лимиты, роли, стратегии, независимость treasury, emergency path и отчёт после инцидента. Пока postmortem не вышел, это именно incident-response case, а не доказательство, что всё уже безопасно.
Zcash Ironwood: follow-up к истории с Orchard
⠀
В июне главный вопрос по Zcash был неприятный: если в приватном пуле был counterfeiting bug, как потом доказать, что с supply всё в порядке?
⠀
Сейчас появился новый факт. Zcash Open Development Lab написал в X, что Ironwood уже live. Через обновлённый community-thread это проверяется конкретнее: NU6.3 активировался 28 июля на блоке 3,428,143, Orchard закрыт для новых входов, новых Orchard outputs и Orchard-to-Orchard переводов больше быть не должно.
⠀
Дальше старые Orchard-средства могут выйти только через turnstile в Ironwood или в transparent-адрес. Это важная механика: сумма и высота блока при переходе публичны, а значит у пользователя появляется проверяемый маршрут восстановления supply-accounting, а не только обещание, что патч поставили.
⠀
Но это не магическая кнопка «всё стало безопасно». В том же треде видно, что риск теперь съехал в операционную часть: кошельки по-разному поддерживают миграцию, старые ноды могут остановиться на высоте активации и выглядеть живыми, а privacy-aware migration зависит от нормальных denominated amounts и поддержки ZIP 318.
⠀
Для аналитика здесь хороший урок: в приватных протоколах после серьёзной уязвимости надо проверять весь путь возврата к проверяемости. Consensus rule, новый pool, migration path, wallet support, node/indexer readiness и понятные ограничения для пользователей.
⠀
По Zcash вывод аккуратный: Ironwood - это сильный execution checkpoint после Orchard-инцидента. Но качество восстановления теперь проверяется не лозунгом «supply verifiable», а тем, насколько кошельки, ноды, индексеры и пользователи реально проходят миграцию без новых дыр по приватности и инфраструктуре.
⠀
В июне главный вопрос по Zcash был неприятный: если в приватном пуле был counterfeiting bug, как потом доказать, что с supply всё в порядке?
⠀
Сейчас появился новый факт. Zcash Open Development Lab написал в X, что Ironwood уже live. Через обновлённый community-thread это проверяется конкретнее: NU6.3 активировался 28 июля на блоке 3,428,143, Orchard закрыт для новых входов, новых Orchard outputs и Orchard-to-Orchard переводов больше быть не должно.
⠀
Дальше старые Orchard-средства могут выйти только через turnstile в Ironwood или в transparent-адрес. Это важная механика: сумма и высота блока при переходе публичны, а значит у пользователя появляется проверяемый маршрут восстановления supply-accounting, а не только обещание, что патч поставили.
⠀
Но это не магическая кнопка «всё стало безопасно». В том же треде видно, что риск теперь съехал в операционную часть: кошельки по-разному поддерживают миграцию, старые ноды могут остановиться на высоте активации и выглядеть живыми, а privacy-aware migration зависит от нормальных denominated amounts и поддержки ZIP 318.
⠀
Для аналитика здесь хороший урок: в приватных протоколах после серьёзной уязвимости надо проверять весь путь возврата к проверяемости. Consensus rule, новый pool, migration path, wallet support, node/indexer readiness и понятные ограничения для пользователей.
⠀
По Zcash вывод аккуратный: Ironwood - это сильный execution checkpoint после Orchard-инцидента. Но качество восстановления теперь проверяется не лозунгом «supply verifiable», а тем, насколько кошельки, ноды, индексеры и пользователи реально проходят миграцию без новых дыр по приватности и инфраструктуре.
Zilliqa выбрала не «разморозить и продолжить», а закрыть legacy-сторону
⠀
Свежий сигнал — тред Zilliqa от 31 июля: в Ledger incident hub добавили план восстановления. Смысл короткий: legacy non-EVM часть Zilliqa не будут просто открывать обратно. Восстановление хотят вести через миграцию на Zilliqa EVM.
⠀
Это началось не как обычный апгрейд сети. В официальном incident hub Zilliqa пишет, что flaw был в Zilliqa Ledger app для legacy-транзакций. Каждая такая подпись раскрывала небольшой кусок информации о ключе; после нескольких подписей, по их оценке примерно от четырёх, ключ отдельного legacy-аккаунта можно было восстановить из публичных данных. Recovery phrase и сам Ledger целиком, по их словам, не раскрывались. Zilliqa EVM тоже указана как не затронутая.
⠀
Поэтому главный факт здесь шире, чем «был баг в кошельке». Команда поставила на паузу все legacy-транзакции, включая тех, кто Ledger не использовал, и теперь описывает universal migration: legacy wallet holders должны получить путь на Zilliqa EVM, а для затронутых аккаунтов строится отдельный recovery route. Address checker ещё не готов, legacy-транзакции остаются paused.
⠀
Для держателя или интегратора это другой тип риска. Смотреть нужно на весь план перехода: кто попадает в affected set, как будет доказано владение без seed phrase, что будет со staking/legacy contracts, как восстановят балансы на retired side, какие сроки и кто сможет двигать средства до миграции.
⠀
По опубликованным материалам можно подтвердить решение уйти от legacy-side reopen к EVM migration и текущую паузу legacy-транзакций. Но нельзя честно сказать, что все пользователи уже восстановлены или что recovery path проверен в бою. Пока это не финал инцидента, а точка, где технический баг превратился в управляемую миграцию сети.
⠀
Свежий сигнал — тред Zilliqa от 31 июля: в Ledger incident hub добавили план восстановления. Смысл короткий: legacy non-EVM часть Zilliqa не будут просто открывать обратно. Восстановление хотят вести через миграцию на Zilliqa EVM.
⠀
Это началось не как обычный апгрейд сети. В официальном incident hub Zilliqa пишет, что flaw был в Zilliqa Ledger app для legacy-транзакций. Каждая такая подпись раскрывала небольшой кусок информации о ключе; после нескольких подписей, по их оценке примерно от четырёх, ключ отдельного legacy-аккаунта можно было восстановить из публичных данных. Recovery phrase и сам Ledger целиком, по их словам, не раскрывались. Zilliqa EVM тоже указана как не затронутая.
⠀
Поэтому главный факт здесь шире, чем «был баг в кошельке». Команда поставила на паузу все legacy-транзакции, включая тех, кто Ledger не использовал, и теперь описывает universal migration: legacy wallet holders должны получить путь на Zilliqa EVM, а для затронутых аккаунтов строится отдельный recovery route. Address checker ещё не готов, legacy-транзакции остаются paused.
⠀
Для держателя или интегратора это другой тип риска. Смотреть нужно на весь план перехода: кто попадает в affected set, как будет доказано владение без seed phrase, что будет со staking/legacy contracts, как восстановят балансы на retired side, какие сроки и кто сможет двигать средства до миграции.
⠀
По опубликованным материалам можно подтвердить решение уйти от legacy-side reopen к EVM migration и текущую паузу legacy-транзакций. Но нельзя честно сказать, что все пользователи уже восстановлены или что recovery path проверен в бою. Пока это не финал инцидента, а точка, где технический баг превратился в управляемую миграцию сети.

DTCC показал, где у tokenization заканчивается крипто-маркетинг
⠀
В X у DTCC 15 июля был короткий сигнал: «Today». За ним не мем и не обещание новой монеты, а запуск live production trades с DTC-tokenized assets.
⠀
По релизу DTCC, DTC-held securities конвертировали в токены и использовали в реальных production-сделках. Участвовали 30+ фирм, а сети были две: LFDT Besu как private network DTCC и Canton как public network. Сценарии тоже не абстрактные: collateral pledge, securities lending, US Treasury/repo DVP, equity DVP/DVD, token transfer и CCP margin workflows.
⠀
Это хороший пример, где слово «on-chain» не значит «всё стало открытым DeFi». Базовый актив остаётся в контуре DTC custody, токен - это представление DTC-held security, а доступ идёт через DTC participants и их wallets of choice. То есть главный вопрос здесь не «на какой чейн это bullish», а кто держит оригинальный актив, кто может конвертировать его туда-обратно, кто видит данные, кто отвечает за settlement и что происходит при споре или сбое.
⠀
Мне здесь интересен не сам факт, что DTCC попробовал блокчейн. Интереснее другое: институциональная токенизация идёт через старую инфраструктуру, а не вместо неё. Если инвестор или фонд смотрит на такой RWA-сюжет, я бы проверял не логотипы Chainlink/Canton/BlackRock/J.P. Morgan в списке участников, а операционный контур:
⠀
- где лежит исходная бумага;
- кто записан как legal holder;
- как работает обратная конвертация;
- есть ли secondary liquidity после демонстрационной сделки;
- какие права у кошелька участника;
- что видно публично, а что остаётся внутри permissioned-системы.
⠀
DTCC отдельно пишет, что это milestone перед запуском DTCC Tokenization Service в октябре 2026. До этого момента я бы не читал событие как «рынок токенизированных ценных бумаг уже открыт для всех». Это скорее проверка производственной механики: можно ли двигать залог, repo, equity и ETF-представления между традиционным учётом и цифровыми рельсами без разрыва юридической ответственности.
⠀
И вот это как раз полезный фильтр для RWA-проектов. Чем серьёзнее актив, тем важнее не картинка «ценная бумага на блокчейне», а скучные детали: custody, conversion rights, settlement finality, dispute process, доступ к данным и кто выключает рубильник, если что-то пошло не так.
⠀
В X у DTCC 15 июля был короткий сигнал: «Today». За ним не мем и не обещание новой монеты, а запуск live production trades с DTC-tokenized assets.
⠀
По релизу DTCC, DTC-held securities конвертировали в токены и использовали в реальных production-сделках. Участвовали 30+ фирм, а сети были две: LFDT Besu как private network DTCC и Canton как public network. Сценарии тоже не абстрактные: collateral pledge, securities lending, US Treasury/repo DVP, equity DVP/DVD, token transfer и CCP margin workflows.
⠀
Это хороший пример, где слово «on-chain» не значит «всё стало открытым DeFi». Базовый актив остаётся в контуре DTC custody, токен - это представление DTC-held security, а доступ идёт через DTC participants и их wallets of choice. То есть главный вопрос здесь не «на какой чейн это bullish», а кто держит оригинальный актив, кто может конвертировать его туда-обратно, кто видит данные, кто отвечает за settlement и что происходит при споре или сбое.
⠀
Мне здесь интересен не сам факт, что DTCC попробовал блокчейн. Интереснее другое: институциональная токенизация идёт через старую инфраструктуру, а не вместо неё. Если инвестор или фонд смотрит на такой RWA-сюжет, я бы проверял не логотипы Chainlink/Canton/BlackRock/J.P. Morgan в списке участников, а операционный контур:
⠀
- где лежит исходная бумага;
- кто записан как legal holder;
- как работает обратная конвертация;
- есть ли secondary liquidity после демонстрационной сделки;
- какие права у кошелька участника;
- что видно публично, а что остаётся внутри permissioned-системы.
⠀
DTCC отдельно пишет, что это milestone перед запуском DTCC Tokenization Service в октябре 2026. До этого момента я бы не читал событие как «рынок токенизированных ценных бумаг уже открыт для всех». Это скорее проверка производственной механики: можно ли двигать залог, repo, equity и ETF-представления между традиционным учётом и цифровыми рельсами без разрыва юридической ответственности.
⠀
И вот это как раз полезный фильтр для RWA-проектов. Чем серьёзнее актив, тем важнее не картинка «ценная бумага на блокчейне», а скучные детали: custody, conversion rights, settlement finality, dispute process, доступ к данным и кто выключает рубильник, если что-то пошло не так.

Lido: теперь в фокусе правила для операторов, а не одна доля stETH
⠀
У Lido вышел свежий тред про Core 2026 Upgrade. Это follow-up по Lido, но не к старой теме про NEST и LDO buyback. Там был вопрос: как DAO превращает часть revenue в понятный buyback-механизм. Здесь другой слой - как крупнейший liquid staking-протокол меняет саму механику работы валидаторов.
⠀
Что подтверждается по источникам: DAO одобрила vote #203, апгрейд прошёл в Dual Governance review, а в официальном блоге описаны Curated Module v2, Community Staking Module v3 и Staking Router v3. В CMv2 старый Curated Module постепенно заменяют на модель с 0x02 validators, bond-backed accountability, классификацией операторов и penalty framework. В блоге Lido пишет, что Curated Module держал около 90% staked ETH внутри Lido Core на июль 2026, поэтому это не косметическая настройка.
⠀
Главная проверка здесь не “Lido стал децентрализованным” и не “LDO теперь должен стоить дороже”. Я бы смотрел на более скучные вещи: кто получает тип оператора, какой bond реально внесён, как CMC и DAO могут менять оператора, когда срабатывают штрафы, кто может оспорить Easy Track-действие, как быстро оператор обязан выходить из валидаторов и что происходит при slashing, delayed exits или неправильной маршрутизации EL rewards.
⠀
Отдельный риск - accounting. В LIP-35 прямо сказано, что старая модель “1 validator = 32 ETH” ломается после EIP-7251, потому что 0x02 validator может держать до 2048 ETH. Поэтому Staking Router v3 переходит к balance-based accounting, top-ups и consolidation pipeline. Если здесь ошибиться, проблема будет не в красивой презентации модуля, а в расчёте stake, rewards, exits и stETH accounting.
⠀
Вывод спокойный: это сильный инфраструктурный апгрейд, но его нельзя читать как готовый ответ на вопрос централизации. Теперь у Lido больше формальных механизмов для ответственности операторов. Значит, проверять надо состав операторов, роли в контрактах, лимиты, паузы, вето, штрафы и прозрачность миграции из Curated Module v1 в v2.
⠀
Источники: официальный блог Lido, Operator Portal по CMv2, vote #203.
X (formerly Twitter) Lido (@LidoFinance) on X 1. Curated Module v2: Evolving the Largest Staking Module
CMv2 introduces a framework for market-driven operator economics, new security mechanisms and streamlined operations to replace the legacy Curated Module with a more sustainable, autonomous and Ethereum… ⠀
У Lido вышел свежий тред про Core 2026 Upgrade. Это follow-up по Lido, но не к старой теме про NEST и LDO buyback. Там был вопрос: как DAO превращает часть revenue в понятный buyback-механизм. Здесь другой слой - как крупнейший liquid staking-протокол меняет саму механику работы валидаторов.
⠀
Что подтверждается по источникам: DAO одобрила vote #203, апгрейд прошёл в Dual Governance review, а в официальном блоге описаны Curated Module v2, Community Staking Module v3 и Staking Router v3. В CMv2 старый Curated Module постепенно заменяют на модель с 0x02 validators, bond-backed accountability, классификацией операторов и penalty framework. В блоге Lido пишет, что Curated Module держал около 90% staked ETH внутри Lido Core на июль 2026, поэтому это не косметическая настройка.
⠀
Главная проверка здесь не “Lido стал децентрализованным” и не “LDO теперь должен стоить дороже”. Я бы смотрел на более скучные вещи: кто получает тип оператора, какой bond реально внесён, как CMC и DAO могут менять оператора, когда срабатывают штрафы, кто может оспорить Easy Track-действие, как быстро оператор обязан выходить из валидаторов и что происходит при slashing, delayed exits или неправильной маршрутизации EL rewards.
⠀
Отдельный риск - accounting. В LIP-35 прямо сказано, что старая модель “1 validator = 32 ETH” ломается после EIP-7251, потому что 0x02 validator может держать до 2048 ETH. Поэтому Staking Router v3 переходит к balance-based accounting, top-ups и consolidation pipeline. Если здесь ошибиться, проблема будет не в красивой презентации модуля, а в расчёте stake, rewards, exits и stETH accounting.
⠀
Вывод спокойный: это сильный инфраструктурный апгрейд, но его нельзя читать как готовый ответ на вопрос централизации. Теперь у Lido больше формальных механизмов для ответственности операторов. Значит, проверять надо состав операторов, роли в контрактах, лимиты, паузы, вето, штрафы и прозрачность миграции из Curated Module v1 в v2.
⠀
Источники: официальный блог Lido, Operator Portal по CMv2, vote #203.
PACT вынес в DAO порядок доступа к protocol revenue
⠀
Свежий сигнал пришёл из официального X PACT: proposal PIP-003 открыт для обсуждения, feedback period идёт до 30 июля, формальное голосование должно открыться 31 июля на governance-сайте. Я проверила тред и пост на форуме с PDF предложения.
⠀
Внутри три связанных решения. Первое - ратифицировать сбор $466,715.24 fees с Berkeley Square Finance за июньскую активность. Второе - закрыть $1,168,012.37 долгов и расходов перед Lucid Finance, Accretion Strategy и BSFG, в базовом варианте через 13,462,003,835 PACT по 30-дневному TWAP на 24 июля. Третье - закрепить постоянную fee-модель для mortgages, consumer loans, EWA, карт и securitization.
⠀
Самая важная часть здесь не слово buyback. По proposal после годового бюджета Foundation в $200k оставшиеся protocol fees делятся так: 80% на open-market purchases PACT, 20% в reserve and insurance pool. Но купленные токены не сжигаются. Они уходят в отдельный Buyback Vault, не должны голосовать, стейкаться, кредитоваться или переводиться без отдельного DAO vote. На incentive releases ставится годовой лимит 10% от баланса vault.
⠀
Вот где я бы смотрела внимательно. Если buyback не burn, а vault с будущими release conditions, то вопрос не только в том, сколько fees соберут. Вопрос в том, кто контролирует custody, когда появится адрес vault, как будут выглядеть quarterly reports с transaction hashes, что будет с BSFG payment deadline 1 сентября, и как реально сработают sale caps для service providers.
⠀
Пока это proposal на review, а не уже исполненная модель. По документу можно проверить параметры, суммы, контрагентов, waterfall и обещанные отчёты. Из этого не следует, что PACT уже начал buyback, что токены уже выведены из обращения или что fee capture автоматически поддержит цену.
⠀
Для аналитика это хороший пример, как читать revenue-linked tokenomics. Не искать красивое слово в заголовке, а разбирать механику: источник выручки, сроки оплаты, custody, отчётность, право выпуска токенов обратно в рынок и отдельные голоса DAO.
X (formerly Twitter) PACT (@pactfinance) on X PACT governance is in motion and a proposal is officially listed for review
It introduces key upgrades aligning real-world protocol usage directly with value capture
This touches the protocol, community, and ecosystem at large
Three major impacts of the… ⠀
Свежий сигнал пришёл из официального X PACT: proposal PIP-003 открыт для обсуждения, feedback period идёт до 30 июля, формальное голосование должно открыться 31 июля на governance-сайте. Я проверила тред и пост на форуме с PDF предложения.
⠀
Внутри три связанных решения. Первое - ратифицировать сбор $466,715.24 fees с Berkeley Square Finance за июньскую активность. Второе - закрыть $1,168,012.37 долгов и расходов перед Lucid Finance, Accretion Strategy и BSFG, в базовом варианте через 13,462,003,835 PACT по 30-дневному TWAP на 24 июля. Третье - закрепить постоянную fee-модель для mortgages, consumer loans, EWA, карт и securitization.
⠀
Самая важная часть здесь не слово buyback. По proposal после годового бюджета Foundation в $200k оставшиеся protocol fees делятся так: 80% на open-market purchases PACT, 20% в reserve and insurance pool. Но купленные токены не сжигаются. Они уходят в отдельный Buyback Vault, не должны голосовать, стейкаться, кредитоваться или переводиться без отдельного DAO vote. На incentive releases ставится годовой лимит 10% от баланса vault.
⠀
Вот где я бы смотрела внимательно. Если buyback не burn, а vault с будущими release conditions, то вопрос не только в том, сколько fees соберут. Вопрос в том, кто контролирует custody, когда появится адрес vault, как будут выглядеть quarterly reports с transaction hashes, что будет с BSFG payment deadline 1 сентября, и как реально сработают sale caps для service providers.
⠀
Пока это proposal на review, а не уже исполненная модель. По документу можно проверить параметры, суммы, контрагентов, waterfall и обещанные отчёты. Из этого не следует, что PACT уже начал buyback, что токены уже выведены из обращения или что fee capture автоматически поддержит цену.
⠀
Для аналитика это хороший пример, как читать revenue-linked tokenomics. Не искать красивое слово в заголовке, а разбирать механику: источник выручки, сроки оплаты, custody, отчётность, право выпуска токенов обратно в рынок и отдельные голоса DAO.
Cardano PRIME: 120 млн ADA - это не “деньги на рост TVL”
⠀
В X снова разошёлся сюжет про Cardano PRIME: обновление по голосованию пишет, что proposal с 120 млн ADA движется к community vote. Сам инфоповод не в том, что Cardano “решила залить ликвидность”. Это пока не исполненный расход казны.
⠀
Что можно проверить сейчас: в карточке DRepTalk действие оформлено как treasury withdrawal на 120,000,000 ADA для AlphaGrowth’s Cardano PRIME. Описание говорит о 12-месячной программе для DeFi: protocol readiness, incentives, market expansion, отдельный Operating Group, Intersect как администратор средств, milestone/action gates, аудит или assurance allocation, отдельный счёт и return-to-treasury triggers.
⠀
Я бы не смотрел только на сумму и обещанный TVL. Для treasury-программы важнее другое:
⠀
- кто реально держит деньги до disbursement;
- какие решения может veto/condition Operating Group;
- что считается verified qualifying TVL growth;
- как отсекают рост от цены ADA и чужих инициатив;
- где публикуются disbursement records;
- при каких условиях остаток возвращается в казну.
⠀
По источникам это governance action / активное голосование и обсуждение, а не доказательство, что 120 млн ADA уже потрачены и не гарантия будущей ликвидности. Даже если proposal пройдёт, риск не исчезает: он просто переезжает из “дадут ли деньги” в “как будут считать результат, кому дадут incentives и кто остановит плохое распределение”.
⠀
Для аналитика это хороший тест Cardano-governance: может ли on-chain treasury тратить крупный бюджет не лозунгом, а через понятные роли, отчётность, ограничения и возврат неиспользованных средств.
⠀
Если этого нет - большая сумма превращается в маркетинг. Если есть - всё равно надо проверять исполнение по квартальным отчётам, адресам и фактическим переводам, а не по постам в ленте.
X (formerly Twitter) Don Digital Finance (@niroshan682) on X 🚨 UPDATE: Cardano’s PRIME DeFi proposal is moving closer to a community vote.
If approved, the proposal would deploy 120M $ADA to accelerate DeFi growth, with funding subject to governance approval and treasury requirements. 🚀 ⠀
В X снова разошёлся сюжет про Cardano PRIME: обновление по голосованию пишет, что proposal с 120 млн ADA движется к community vote. Сам инфоповод не в том, что Cardano “решила залить ликвидность”. Это пока не исполненный расход казны.
⠀
Что можно проверить сейчас: в карточке DRepTalk действие оформлено как treasury withdrawal на 120,000,000 ADA для AlphaGrowth’s Cardano PRIME. Описание говорит о 12-месячной программе для DeFi: protocol readiness, incentives, market expansion, отдельный Operating Group, Intersect как администратор средств, milestone/action gates, аудит или assurance allocation, отдельный счёт и return-to-treasury triggers.
⠀
Я бы не смотрел только на сумму и обещанный TVL. Для treasury-программы важнее другое:
⠀
- кто реально держит деньги до disbursement;
- какие решения может veto/condition Operating Group;
- что считается verified qualifying TVL growth;
- как отсекают рост от цены ADA и чужих инициатив;
- где публикуются disbursement records;
- при каких условиях остаток возвращается в казну.
⠀
По источникам это governance action / активное голосование и обсуждение, а не доказательство, что 120 млн ADA уже потрачены и не гарантия будущей ликвидности. Даже если proposal пройдёт, риск не исчезает: он просто переезжает из “дадут ли деньги” в “как будут считать результат, кому дадут incentives и кто остановит плохое распределение”.
⠀
Для аналитика это хороший тест Cardano-governance: может ли on-chain treasury тратить крупный бюджет не лозунгом, а через понятные роли, отчётность, ограничения и возврат неиспользованных средств.
⠀
Если этого нет - большая сумма превращается в маркетинг. Если есть - всё равно надо проверять исполнение по квартальным отчётам, адресам и фактическим переводам, а не по постам в ленте.
Hugging Face: у AI-инфраструктуры появилась новая поверхность атаки
⠀
В X разошёлся разбор Mike Takahashi про инцидент Hugging Face: вредоносный dataset, RCE в пайплайне обработки данных, кража credentials и дальнейшее движение по внутренним кластерам.
⠀
Это не надо читать как «AI теперь сам всё ломает». По официальному disclosure Hugging Face подтверждает более аккуратную картину: часть production-инфраструктуры была скомпрометирована, доступ был к ограниченному набору внутренних datasets и нескольким service credentials. Публичные модели, datasets, Spaces и supply chain контейнеров/пакетов, по их словам, не были изменены.
⠀
Самое интересное — не слово autonomous, а точка входа. Dataset для AI-платформы может оказаться исполняемым объектом. Если обработка поддерживает remote-code loader, шаблоны, превью, автоматические проверки и воркеры, то dataset становится входом в production-процесс.
⠀
Hugging Face пишет, что закрыло использованные code-execution paths, пересобрало скомпрометированные ноды, отозвало и ротировало затронутые credentials, усилило admission controls и detection. Отдельная деталь: для разбора более чем 17 000 событий они сначала пробовали hosted frontier models, но guardrails мешали анализировать реальные attack commands и C2 artifacts. В итоге forensic-разбор делали на open-weight модели GLM 5.2 в своей инфраструктуре.
⠀
Для команды или инвестора вывод довольно приземлённый: у AI-инфраструктуры надо проверять не только модель и API. Важно смотреть, что происходит с пользовательскими datasets, кто исполняет loaders/templates, какие credentials доступны воркерам, как отделены кластеры, как быстро ротируются токены и есть ли локальный инструмент для incident response, который не отдаёт логи атаки наружу.
⠀
Ограничение здесь тоже нужно проговорить. Из disclosure не следует, что пользовательские публичные модели были подменены или что все hosted models бесполезны для защиты. Но становится видно, что datasets в AI-платформах всё чаще ведут себя как код. И эту границу лучше проверять заранее, а не после первого странного upload.
X (formerly Twitter) Mike Takahashi (@TakSec) on X Hugging Face was breached by an autonomous AI agent.
Malicious dataset → RCE → Credential theft → Lateral movement → Data access
What happened:
1. Malicious dataset
A malicious dataset targeted Hugging Face’s automated data-processing pipeline.
2. Two… ⠀
В X разошёлся разбор Mike Takahashi про инцидент Hugging Face: вредоносный dataset, RCE в пайплайне обработки данных, кража credentials и дальнейшее движение по внутренним кластерам.
⠀
Это не надо читать как «AI теперь сам всё ломает». По официальному disclosure Hugging Face подтверждает более аккуратную картину: часть production-инфраструктуры была скомпрометирована, доступ был к ограниченному набору внутренних datasets и нескольким service credentials. Публичные модели, datasets, Spaces и supply chain контейнеров/пакетов, по их словам, не были изменены.
⠀
Самое интересное — не слово autonomous, а точка входа. Dataset для AI-платформы может оказаться исполняемым объектом. Если обработка поддерживает remote-code loader, шаблоны, превью, автоматические проверки и воркеры, то dataset становится входом в production-процесс.
⠀
Hugging Face пишет, что закрыло использованные code-execution paths, пересобрало скомпрометированные ноды, отозвало и ротировало затронутые credentials, усилило admission controls и detection. Отдельная деталь: для разбора более чем 17 000 событий они сначала пробовали hosted frontier models, но guardrails мешали анализировать реальные attack commands и C2 artifacts. В итоге forensic-разбор делали на open-weight модели GLM 5.2 в своей инфраструктуре.
⠀
Для команды или инвестора вывод довольно приземлённый: у AI-инфраструктуры надо проверять не только модель и API. Важно смотреть, что происходит с пользовательскими datasets, кто исполняет loaders/templates, какие credentials доступны воркерам, как отделены кластеры, как быстро ротируются токены и есть ли локальный инструмент для incident response, который не отдаёт логи атаки наружу.
⠀
Ограничение здесь тоже нужно проговорить. Из disclosure не следует, что пользовательские публичные модели были подменены или что все hosted models бесполезны для защиты. Но становится видно, что datasets в AI-платформах всё чаще ведут себя как код. И эту границу лучше проверять заранее, а не после первого странного upload.
AFX Trade: когда взламывают не Arbitrum, а мост поверх него
⠀
Свежий сигнал пришёл от Blockaid: 22 июля они зафиксировали эксплойт AFX Trade на Arbitrum. По их оценке, из моста, который обслуживал сам AFX, ушло примерно 24.15 млн USDC. Важная деталь - это был не взлом нативного моста Arbitrum.
⠀
Это отдельно подтвердил Steven Goldfeder из Offchain Labs: транзакция пришла из стороннего протокола, а Arbitrum native bridge не был взломан или проэксплуатирован. То есть риск был не в базовой L2-сети, а в инфраструктуре, которую проект поставил поверх неё.
⠀
По разбору CoinDesk, проблема выглядела как компрометация validator signing keys у AFX-operated bridge: контракт принял подписи как валидные и выпустил средства. Это неприятный тип инцидента, потому что “смарт-контракт сработал правильно” не спасает, если ключи, quorum и операционная модель моста устроены слабо.
⠀
Я бы здесь проверял не только код перпетуального DEX. Для таких проектов важны отдельные вопросы:
⠀
- чей мост держит ликвидность;
- где лежат ключи валидаторов и кто ими управляет;
- какой quorum нужен для вывода;
- есть ли задержка, dispute window, лимиты и emergency pause;
- что покрывает аудит: торговый движок или ещё мост, валидаторы, мониторинг и операционные процедуры.
⠀
По открытым источникам нельзя честно сказать, что “Arbitrum небезопасен”. Сигнал уже - и он конкретнее: если протокол на L2 добавляет свой мост, риск приходится проверять по этой отдельной конструкции. Пользователь вносит USDC не в абстрактный Arbitrum, а в конкретную цепочку контрактов, ключей и операторов.
⠀
И вот это как раз место, где маркетинговая фраза “built on Arbitrum” слишком мало объясняет. Для риска важнее вопрос: кто именно может подписать вывод средств и что произойдёт, если эти подписи окажутся в чужих руках.
⠀
Свежий сигнал пришёл от Blockaid: 22 июля они зафиксировали эксплойт AFX Trade на Arbitrum. По их оценке, из моста, который обслуживал сам AFX, ушло примерно 24.15 млн USDC. Важная деталь - это был не взлом нативного моста Arbitrum.
⠀
Это отдельно подтвердил Steven Goldfeder из Offchain Labs: транзакция пришла из стороннего протокола, а Arbitrum native bridge не был взломан или проэксплуатирован. То есть риск был не в базовой L2-сети, а в инфраструктуре, которую проект поставил поверх неё.
⠀
По разбору CoinDesk, проблема выглядела как компрометация validator signing keys у AFX-operated bridge: контракт принял подписи как валидные и выпустил средства. Это неприятный тип инцидента, потому что “смарт-контракт сработал правильно” не спасает, если ключи, quorum и операционная модель моста устроены слабо.
⠀
Я бы здесь проверял не только код перпетуального DEX. Для таких проектов важны отдельные вопросы:
⠀
- чей мост держит ликвидность;
- где лежат ключи валидаторов и кто ими управляет;
- какой quorum нужен для вывода;
- есть ли задержка, dispute window, лимиты и emergency pause;
- что покрывает аудит: торговый движок или ещё мост, валидаторы, мониторинг и операционные процедуры.
⠀
По открытым источникам нельзя честно сказать, что “Arbitrum небезопасен”. Сигнал уже - и он конкретнее: если протокол на L2 добавляет свой мост, риск приходится проверять по этой отдельной конструкции. Пользователь вносит USDC не в абстрактный Arbitrum, а в конкретную цепочку контрактов, ключей и операторов.
⠀
И вот это как раз место, где маркетинговая фраза “built on Arbitrum” слишком мало объясняет. Для риска важнее вопрос: кто именно может подписать вывод средств и что произойдёт, если эти подписи окажутся в чужих руках.
Aave App: DAO уходит с уровня протокола в уровень приложения
⠀
Свежий сигнал пришёл из X: Frodo разбирает ARFC по запуску Aave App и пишет, что governance теперь начинает регулировать не только параметры протокола, но и официальный прикладной слой.
⠀
По первичному посту Aave Labs, приложение должно дать обычному пользователю доступ к доходности Aave без отдельной настройки кошелька, газа и DeFi-интерфейсов. Внутри заявлены Stable Vaults, Balance Protection, Aave Accounts на ERC-6900 и Aave Push с фиатными рельсами. Доход приложения должен идти в DAO treasury.
⠀
Самая интересная часть здесь не «Aave делает красивое приложение». В proposal DAO просят утвердить начальную конфигурацию vaults, RPUR-механизм для изменения revenue-параметров, $500 тыс. launch campaign, использование Milestone 1 funding на first-loss tranche для Balance Protection и добавление Stable Vaults в bug bounty scope.
⠀
То есть появляется новый слой контроля: протокол может оставаться permissionless, но коммерческие ручки приложения - yield spread, fee routing, региональный onboarding, vault allocation, покрытие первого убытка и зависимость от фиатных партнёров - живут уже не в лозунге про immutable contracts.
⠀
Я бы здесь проверял не только голосование AAVE holders. Важно смотреть, кто реально меняет параметры приложения, какие ограничения есть у RPUR, как устроены offchain-рельсы, какие юрисдикции получают fiat on/off-ramp, что покрывает Balance Protection и где заканчивается bug bounty.
⠀
Если DeFi-приложение становится похоже на финтех, то риск тоже становится гибридным. Контрактный риск остаётся, но рядом появляется риск продукта, оператора, региональных правил, субсидий и того, насколько честно DAO видит экономику собственного фронтенда.
X (formerly Twitter) Frodo (@GemFrodo) on X Governance is moving beyond isolated protocol parameters.
A new Aave App Launch Governance proposal expands the DAO's jurisdiction to the official application layer. This introduces structured oversight for user interface changes and financial parameters… ⠀
Свежий сигнал пришёл из X: Frodo разбирает ARFC по запуску Aave App и пишет, что governance теперь начинает регулировать не только параметры протокола, но и официальный прикладной слой.
⠀
По первичному посту Aave Labs, приложение должно дать обычному пользователю доступ к доходности Aave без отдельной настройки кошелька, газа и DeFi-интерфейсов. Внутри заявлены Stable Vaults, Balance Protection, Aave Accounts на ERC-6900 и Aave Push с фиатными рельсами. Доход приложения должен идти в DAO treasury.
⠀
Самая интересная часть здесь не «Aave делает красивое приложение». В proposal DAO просят утвердить начальную конфигурацию vaults, RPUR-механизм для изменения revenue-параметров, $500 тыс. launch campaign, использование Milestone 1 funding на first-loss tranche для Balance Protection и добавление Stable Vaults в bug bounty scope.
⠀
То есть появляется новый слой контроля: протокол может оставаться permissionless, но коммерческие ручки приложения - yield spread, fee routing, региональный onboarding, vault allocation, покрытие первого убытка и зависимость от фиатных партнёров - живут уже не в лозунге про immutable contracts.
⠀
Я бы здесь проверял не только голосование AAVE holders. Важно смотреть, кто реально меняет параметры приложения, какие ограничения есть у RPUR, как устроены offchain-рельсы, какие юрисдикции получают fiat on/off-ramp, что покрывает Balance Protection и где заканчивается bug bounty.
⠀
Если DeFi-приложение становится похоже на финтех, то риск тоже становится гибридным. Контрактный риск остаётся, но рядом появляется риск продукта, оператора, региональных правил, субсидий и того, насколько честно DAO видит экономику собственного фронтенда.