TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.5K
Videos
6
Links
14.2K

Showing posts older than #32695 · Back to latest

Older Posts 20 shown
Post #32694 124
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 Threat Intel \| One Kit, Forty Companies: How a Malware-as-a-Service Platform Used GitHub as a Distribution Network for its Campaign https://blog.lastpass.com/posts/lastpass-delphos-report-rapuncel-infostealer …
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Кампания ВПО как услуга использовала оптимизированные под SEO страницы GitHub для имперсонации компаний и доставки ZIP-архивов увеличенного размера, содержащих подгруженный загрузчик. Загрузчик эксплуатировал подписанный уязвимый драйвер для получения привилегий SYSTEM и завершения работы средств защиты, развертывая Rapuncel — стиллер, нацеленный на учетные данные браузеров, кошельки, приложения, файлы и скриншоты. Данные сжимались и выгружались на инфраструктуру злоумышленников.
-----

LastPass TIME и Delphos выявили кампанию ВПО как услуга, в ходе которой использовались оптимизированные под SEO организации GitHub и GitHub Pages для имитации не менее 40 компаний, включая LastPass Authenticator. Жертв перенаправляли через несколько аккаунтов GitHub Pages и трафик-директор, защищенный Cloudflare, `istatlmenus[.\]com/mandua.wonted`, который динамически предоставлял инфраструктуру для терминальных полезных нагрузок. Большие ZIP-архивы, как правило, превышающие 100 МБ, содержали файлы-заполнители для обхода ограничений автоматического сканирования. В архивах находился переименованный инструмент отладки Microsoft `vsdbg.exe`, который подгружал вредоносный файл `vsdbg.dll`.

Загрузчик использовал несколько техник повышения привилегий в Windows для получения прав SYSTEM и установил драйвер ядра, замаскированный под компонент NVIDIA, `nvfsflt64.sys`, с именем службы `NvFsFilter`. Драйвер, отслеживаемый как `Alinubx.sys`, был связан с семейством драйверов Henan Dafeng CnCrypt/CcProtect и имел подпись Microsoft hardware-compatibility. Он предоставлял IOCTL `0x222024`, позволяя загрузчику передавать идентификаторы процессов для их завершения. ВПО содержала 145 названий процессов антивирусного и endpoint-безопасностного программного обеспечения и использовала драйвер для принудительного завершения соответствующих процессов безопасности из режима ядра. На момент анализа драйвер не был включен в список заблокированных уязвимых драйверов Microsoft.

Стиллер в пользовательском режиме, отслеживаемый под именем Rapuncel, нацеливался на сохраненные учетные данные как минимум из 19 браузеров, более чем 30 криптографических кошельков, Discord, Steam, Telegram и Диспетчера учетных данных Windows. Он использовал внедренный браузерный помощник для вызова функций расшифровки Chrome или Edge изнутри процесса браузера, обходя защиты, связанные с привязкой к приложению. Также он искал файлы, связанные с паролями, кошельками, сидами и фразами восстановления, делал скриншоты, профилировал хост, сжимал собранные данные в ZIP-архив и загружал их через трафик, похожий на HTTP, на адрес `2.26.126.50/upload`. Закрепление в системе осуществлялось через Службу Windows, с периодическими проверками и принудительным завершением процессов средств безопасности.

Драйвер также содержал неиспользуемые возможности для сокрытия файлов и реестра, перехвата DLL и процессов, перенаправления трафика и инъекции DLL в пользовательский режим. Аналитики связали загрузчик с криптером Cruciferra PUROSANGUE благодаря его реализации NativeAOT, боковой загрузке DLL, обходу UAC, хранению полезной нагрузки в секции `.reloc` и списку из 145 процессов безопасности. Rapuncel также демонстрировал поведенческие и артефактные связи с экосистемой BoryptGrab со средней степенью уверенности.
Post #32693 74
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 Threat Intel \| One Kit, Forty Companies: How a Malware-as-a-Service Platform Used GitHub as a Distribution Network for its Campaign https://blog.lastpass.com/posts/lastpass-delphos-report-rapuncel-infostealer …
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32692 62
#ParsedReport #CompletenessHigh
23-09-2026

Threat Intel \| One Kit, Forty Companies: How a Malware-as-a-Service Platform Used GitHub as a Distribution Network for its Campaign

https://blog.lastpass.com/posts/lastpass-delphos-report-rapuncel-infostealer

Report completeness: High

Actors/Campaigns:
Blacksnufkin

Threats:
Rapuncel
Cruciferra
Purosangue
Boryptgrab
Av-killer
Dll_sideloading_technique
Uac_bypass_technique
Byovd_technique
Process_hollowing_technique
Cncrypt_protect_tool
Reflectiveloader
Tunnesshclient
Heaconload
Dll_injection_technique
Process_injection_technique
Aitm_technique

Victims:
Lastpass, Software companies, Cryptocurrency users, Discord users, Steam users, Telegram users

TTPs:
Tactics: 3
Technics: 15

IOCs:
Domain: 8
File: 27
Url: 2
IP: 6
Hash: 7
Path: 1
Registry: 1

Soft:
LastPass, Discord, Steam, Telegram, NativeAOT, macOS, Windows registry, Google Chrome, Chrome, NVIDIA graphics, have more...

Algorithms:
sha256, chacha20, zip

Win API:
PsLookupProcessByProcessId, ObOpenObjectByPointer, ZwTerminateProcess, SeAccessCheck

Win Services:
bits

Languages:
golang, javascript

Platforms:
x64, intel

Links:
https://github.com/BlackSnufkin/BYOVD/tree/main/CcProtect-Killer
Lastpass Threat Intel | One Kit, Forty Companies: How a Malware-as-a-Service Platform Used GitHub as a Distribution Network for its Campaign… LastPass Threat Intelligence, Mitigation, and Escalation (TIME) Team, in partnership with Delphos, identified and disrupted a multi-stage malware delivery campaign impersonating at least 40 compani[..]
Post #32691 32
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 PamStealer adapts again: a move to Swift with a server-side decryption chain https://www.jamf.com/blog/pamstealer-wavel-macos-infostealer/ Report completeness: High Threats: Pamstealer Typosquatting_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
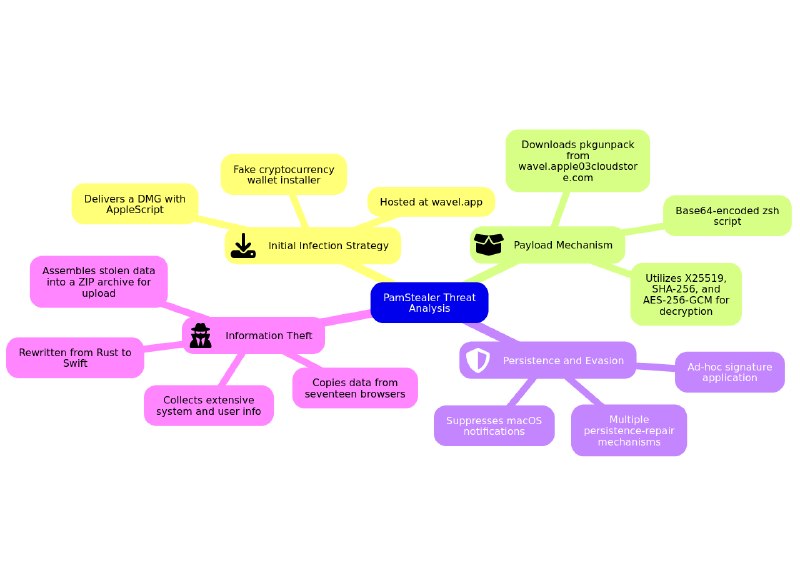
Вариант PamStealer для macOS распространяется в виде поддельного установщика криптокошелька Wavel. Его многоэтапный полезный груз использует серверное шифрование, обеспечивает закрепление (persistence) через LaunchAgent и развертывает стиллер на Rust/Swift, который перехватывает пароли, данные браузеров, ключевые цепочки, кошельки, системную информацию, историю командной строки и файлы пользователей, после чего выгружает их с помощью HTTP PUT.
-----

Новый вариант PamStealer нацелен на пользователей macOS через поддельный установщик криптокошелька Wavel, размещённый на wavel.app. Скачанный файл DMG содержит скомпилированный файл AppleScript/JXA с расширением `.scpt`. При открытии в Script Editor JXA декодирует zsh-скрипт, закодированный в base64, и передаёт его в `/bin/zsh`, выступая преимущественно в роли носителя, а не выполняя самостоятельное расшифрование или подготовку (staging).

Дроппер zsh загружает утилиту Mach-O с именем `pkgunpack` и зашифрованную полезную нагрузку с `wavel.apple03cloudstore[.\]com`. Он удаляет атрибут карантина с помощью `xattr -cr` и применяет ad-hoc подпись с использованием `codesign -fs - --deep`. Утилита `pkgunpack` генерирует новую эфемерную пару ключей при каждом запуске. Дроппер отправляет эфемерный публичный ключ и nonce на сервер, который возвращает обернутый ключ шифрования данных. Утилита использует X25519, функцию вывода ключа на основе SHA-256 и AES-256-GCM для расшифровки полезной нагрузки. Поскольку сервер хранит приватный ключ, а при каждом запуске используется новая пара ключей, зашифрованную полезную нагрузку невозможно статически восстановить или повторно использовать без взаимодействия с сервером.

Расшифрованный архив содержит `Wavel.app`, который устанавливается через LaunchAgent. Дроппер пытается подавлять уведомления macOS о фоновых элементах, приостанавливая процессы `BackgroundTaskManagementAgent`, `BTMNotificationAgent` и `NotificationCenter` во время регистрации, а затем завершая работу приостановленных процессов. Он также разворачивает несколько избыточных механизмов восстановления закрепления и поддерживает локальный резервный архив.

Стиллер второй ступени, `r8afup9un0`, представляет собой FAT-бинарный файл Mach-O, поддерживающий архитектуры arm64 и x86_64, и переписан с Rust на Swift. Он отображает поддельное окно аутентификации macOS и проверяет введённый пароль через интерфейс PAM с использованием службы `login`. Он копирует базы данных учётных данных из семнадцати браузеров, включая варианты Chrome, Brave, Edge, Firefox, Arc, Zen, Waterfox, LibreWolf, Yandex и другие. Вспомогательные процессы браузеров принудительно завершаются перед сбором данных для снятия блокировок баз данных.

Дополнительный сбор включает информацию об аппаратном обеспечении, программном обеспечении, средствах защиты, дисплее и времени работы macOS; JPEG-изображение профиля пользователя, полученное с помощью `dscl`; историю команд в оболочке; `.zshrc`; `.bash_history`; `.gitconfig`; ключевые цепочки (keychains); расширения браузеров; кошельки; и другие файлы пользователя. Данные собираются с помощью `ditto` в ZIP-архив, проверяются и загружаются через HTTP PUT с использованием стабильных заголовков `X-Upload-Token`, хеша файла и размера файла.
Post #32690 29
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 PamStealer adapts again: a move to Swift with a server-side decryption chain https://www.jamf.com/blog/pamstealer-wavel-macos-infostealer/ Report completeness: High Threats: Pamstealer Typosquatting_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32689 29
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 PamStealer adapts again: a move to Swift with a server-side decryption chain https://www.jamf.com/blog/pamstealer-wavel-macos-infostealer/ Report completeness: High Threats: Pamstealer Typosquatting_technique…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1
Post #32688 30
#ParsedReport #CompletenessHigh
22-09-2026

PamStealer adapts again: a move to Swift with a server-side decryption chain

https://www.jamf.com/blog/pamstealer-wavel-macos-infostealer/

Report completeness: High

Threats:
Pamstealer
Typosquatting_technique
Launchagents_tool

Victims:
Macos users, Cryptocurrency users, Browser users

TTPs:
Tactics: 4
Technics: 0

IOCs:
Url: 10
File: 10
Domain: 2
Hash: 2

Soft:
macOS, curl, Gatekeeper, Google Chrome, Chrome, Microsoft Edge, Chromium, Vivaldi, Opera, Firefox, have more...

Algorithms:
curve25519, base64, zip, aes-gcm, curve25519-donna, sha256, rc4, aes-256-gcm

Functions:
restore_app

Win API:
Arc

Languages:
rust, applescript, objective_c, swift

Platforms:
arm, apple
Jamf New PamStealer variant targets macOS via fake crypto wallet Jamf Threat Labs breaks down a new PamStealer variant: a fake crypto wallet lure, server-side payload decryption and a Swift-based macOS infostealer.
Post #32687 25
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 CSuite Targets US and EU Organizations with Device-Code Phishing and Remote Access https://any.run/cybersecurity-blog/csuite-attack-analysis/ Report completeness: High Threats: Device_code_phishing_technique Csuite…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
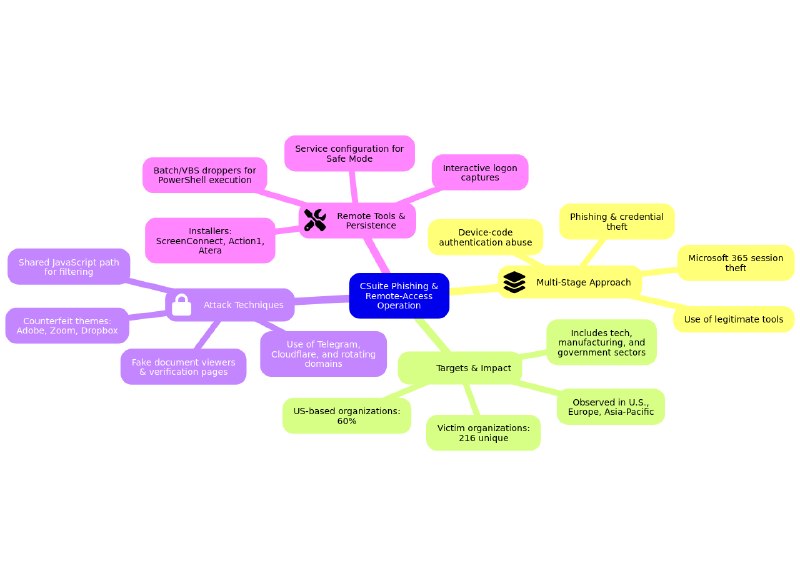
CSuite — многоэтапная фишинговая и удалённая операция, направленная на глобальные организации посредством поддельных страниц, имитирующих сервисные уведомления, злоупотреблениям кодами устройств Microsoft 365 и украденными сессиями. Злоумышленники разворачивают легитимные инструменты удалённого управления с помощью дропперов на базе PowerShell, что обеспечивает закрепление, перехват учётных данных и удалённый доступ. Операция поддерживает компрометацию почтовых ящиков, последующий фишинг, мошенничество и более масштабное вторжение в сеть.
-----

CSuite — многоэтапная фишинговая и удалённая операция, направленная преимущественно на организации в США и Европе, при этом активность также зафиксирована в Азиатско-Тихоокеанском регионе и других регионах. Операция сочетает в себе фишинг для кражи учётных данных, перехват сессий Microsoft 365, злоупотребление аутентификацией по коду устройства и установку легитимных инструментов удалённого и конечного управления. Среди идентифицированных жертв — организации, связанные с технологиями, производством, государственным сектором, консалтингом, образованием, некоммерческими организациями и здравоохранением. Около 60 % идентифицированных организаций-жертв базировались в США, при этом системы США составили 51 % связанных отправлений в песочницу.

Кампания использует поддельные темы Adobe, DocuSign, Zoom, Dropbox, SharePoint, голосовой почты Microsoft 365, Teams, WeTransfer и DocSend. Жертв направляют на поддельные просмотрщики документов или страницы верификации, которые собирают телеметрию браузера и хоста, применяют проверки на противодействие анализу и иногда перенаправляют пользователей на страницы сбора учетных записей. Общий путь JavaScript `/m/js/utils.js` реализует фильтрацию на основе user-agent, IP-адреса, геолокации, отпечатка браузера, оценок CAPTCHA и человеческого взаимодействия. Страницы могут отправлять информацию о посетителях в Телеграм и использовать Cloudflare Workers, скомпрометированные веб-сайты и ротационные домены для доставки и перенаправления.

Отдельный путь атаки использует аутентификацию по коду устройства Microsoft. Жертвы получают короткий код и перенаправляются на легитимную страницу входа для устройств Microsoft, где ввод кода авторизует OAuth-запрос, контролируемый злоумышленником. Это обеспечивает получение токенов доступа и обновления без необходимости для жертвы вводить пароль на фишинговом сайте. Модуль Chameleon операции зафиксировал 216 уникальных жертв, при этом связанная с ним панель содержала 29 сессий Microsoft 365 и более 1500 приманочных документов.

Другие кампании распространяют установщики для ScreenConnect, Action1, Atera, Syncro, PDQ Connect, FleetDeck, SimpleHelp, UltraVNC и связанных с ними инструментов. Дропперы на основе пакетных файлов или VBS используют PowerShell для повышения собственных привилегий через UAC, загрузки файлов MSI с помощью `Net.WebClient` и их тихой установки посредством `msiexec`. Развертывания ScreenConnect регистрируют поставщики учетных данных, добавляют пакеты аутентификации в LSA, перехватывают интерактивные сеансы входа в систему и настраивают службы для запуска в безопасном режиме с поддержкой сети, что обеспечивает закрепление и удаленный доступ.

Полезные нагрузки размещаются в публичных репозиториях кода, в Cloudflare R2, на скомпрометированных сайтах, в инфраструктуре поставщиков, а также на самостоятельно размещённых серверах ScreenConnect. Кампания связывается общими доменами, скриптами доставки, учётными записями операторов, идентификаторами арендаторов систем удалённого управления, перенаправляющими сервисами, фишинговыми панелями и каналами эксфильтрации. Сочетание компрометации учётных данных и доступа к конечным точкам позволяет злоупотреблять почтовыми ящиками, проводить последующие фишинговые атаки, совершать мошенничество и осуществлять более масштабное вторжение в сеть.
Post #32686 28
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 CSuite Targets US and EU Organizations with Device-Code Phishing and Remote Access https://any.run/cybersecurity-blog/csuite-attack-analysis/ Report completeness: High Threats: Device_code_phishing_technique Csuite…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32685 29
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 CSuite Targets US and EU Organizations with Device-Code Phishing and Remote Access https://any.run/cybersecurity-blog/csuite-attack-analysis/ Report completeness: High Threats: Device_code_phishing_technique Csuite…
#ParsedReport #ExtractedSchema

Classified images:
windows: 19, table: 1, schema: 1, chart: 4
Post #32684 24
#ParsedReport #CompletenessHigh
22-09-2026

CSuite Targets US and EU Organizations with Device-Code Phishing and Remote Access

https://any.run/cybersecurity-blog/csuite-attack-analysis/

Report completeness: High

Threats:
Device_code_phishing_technique
Csuite
Pdq_connect_tool
Screenconnect_tool
Action1_tool
Atera_tool
Syncro_tool
Chameleon
Cloaking_technique
Barracuda_tool
Centrastage_tool
Fleetdeck_tool
Simplehelp_tool
Ultra_vnc_tool
Spear-phishing_technique

Victims:
Technology, Manufacturing, Government and administration, Consulting, Education, Nonprofit organizations, Energy sector, Healthcare

Industry:
Healthcare, Energy, Government

Geo:
Portuguese, North korea, Russia, Canada, Syria, Iran, Australian, Philippines, Australia, French, Italian, United kingdom, China, United states

TTPs:
Tactics: 4
Technics: 27

IOCs:
File: 36
Command: 6
Domain: 67
Url: 7
IP: 18
Hash: 29

Soft:
Microsoft 365, DocuSign, Zoom, SharePoint, Cloudflare, Dropbox, Telegram, PDF Viewer, Adobe Acrobat, Microsoft Edge, have more...

Functions:
getVisitorInfo, callsactivateTrap, setTimeout

Win API:
RUN, Popup, PDF

Win Services:
WebClient

Languages:
javascript, php, powershell

Platforms:
arm
any.run CSuite Hits US and EU: Phishing and M365 Session Theft ANY.RUN researchers analyze the CSuite campaign targeting US and Europe through device-code phishing and RMM abuse
Post #32683 33
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 Operation Conflict Compass: Konni Targets Ukraine via Malicious LNK Lures https://socradar.io/blog/operation-conflict-compass-konni-ukraine-lnk-lure/ Report completeness: High Actors/Campaigns: Conflict_compass…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Операция Conflict Compass является предположительно кампанией группы Konni, нацеленной на организации, связанные с Украиной, посредством целевого фишинга с использованием ZIP/LNK-файлов и троянизированных установщиков Zoom. ВПО VelvetCake устанавливает TCP-канал C2, загружает и выполняет PowerShell, собирает данные о хосте и содержимом экрана, а также выгружает файлы, что указывает на операцию по сбору разведывательных данных.
-----

Операция Conflict Compass — это кампания, с умеренной степенью уверенности приписываемая злоумышленнику Konni, связанному с КНДР и входящему в состав группы Kimsuky. Наблюдаемая активность началась в начале августа 2026 года и в первую очередь была направлена на лиц и организации, связанные с Украиной, в том числе, вероятно, на дипломатические структуры, аналитические центры по внешней политике, исследователей в области обороны и неправительственные организации. Приманки ссылались на мирные переговоры, рост цен на продовольствие, связанный со Сtrait of Hormuz, и резюме социальных исследователей, что указывает на цель сбора разведданных, сфокусированную на войне России и Украины.

Основным вектором заражения были письма с целевым фишингом, содержавшие ZIP-архивы со вредоносными файлами LNK, замаскированными под документы PDF. При открытии файлы LNK загружали два вредоносных компонента в каталог AppData жертвы с GitHub. Один из компонентов, `update1.vbs`, создавал запланированную задачу с именем `OneDriveUpdateScheduler`, которая с помощью `explorer.exe` запускала `update1.ps1` каждую минуту. Второй компонент, `update2.ps1`, являлся загрузчиком VelvetCake. В рамках кампании также использовались троянизированные установщики Zoom, в которые были включены легитимные файлы установки наряду с теми же вредоносными компонентами. В другом варианте PowerShell использовал `Net.WebClient.DownloadString` и `Invoke-Expression` для непосредственного выполнения вредоносных компонентов в оперативной памяти.

VelvetCake функционирует как легковесный одноразовый исполнитель задач, устанавливающий соединение с сервером управления по протоколу raw TCP на порту 12345. Аутентификация осуществляется с использованием встроенного пароля, после чего запрашивается список файлов, загружаются конфигурационные файлы и скрипты PowerShell, выполняются скрипты из очереди, собираются вновь созданные выходные файлы, осуществляется их эксфильтрация, удаляются временные артефакты и закрывается соединение. В ВПО содержатся встроенные маркеры протокола, включая пароль `MySecurePass123` и константу фрейминга `0x12345678`. Восстановленный скрипт PowerShell второго этапа выполнял перечисление хостов, сбор данных, Захват экрана и эксфильтрацию.

Операторы использовали GitHub для размещения полезной нагрузки, южнокорейские и украинские веб-сайты для размещения приманок, а также инфраструктуру бесплатных поддоменов для C2. Атрибуция подкрепляется паттернами целевой направленности Konni, использованием LNK и задач планировщика, пересечениями в инфраструктуре, сходством дизайна VelvetCake с аналогичными инструментами Kimsuky, а также активностью в коммитах Git, соответствующей стандартному времени Кореи/Японии.
Post #32682 25
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 Operation Conflict Compass: Konni Targets Ukraine via Malicious LNK Lures https://socradar.io/blog/operation-conflict-compass-konni-ukraine-lnk-lure/ Report completeness: High Actors/Campaigns: Conflict_compass…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32681 22
#ParsedReport #CompletenessHigh
23-09-2026

Operation Conflict Compass: Konni Targets Ukraine via Malicious LNK Lures

https://socradar.io/blog/operation-conflict-compass-konni-ukraine-lnk-lure/

Report completeness: High

Actors/Campaigns:
Conflict_compass
Konni
Kimsuky
Gitpower

Threats:
Spear-phishing_technique
Velvetcake
Flowerpower
Babyshark

Victims:
Diplomatic entities, Think tanks, Non governmental organizations, Defense research institutions

Industry:
Foodtech, Ngo

Geo:
Russia, South korea, Korean, South korean, North korea, Russian, North korean, Ukraine, Ukrainian, Japan, Dprk

TTPs:
Tactics: 8
Technics: 20

IOCs:
Url: 15
File: 5
IP: 2
Domain: 4
Email: 1
Hash: 13

Soft:
outlook, Zoom

Algorithms:
sha256, zip

Functions:
Get-Process, Get-ChildItem, Get-PSDrive

Win Services:
WebClient

Languages:
powershell, vbscript, visual_basic
SOCRadar® Cyber Intelligence Inc. VelvetCake: Konni Targets Ukraine With Malicious LNK Files Konni (TA406) is targeting Ukraine with malicious LNK files that deliver the VelvetCake downloader. Inside the execution chain, persistence, and IOCs...
Post #32680 24
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 sckit: A New Go Implant Framework for Supply Chain Worms https://safedep.io/sckit-go-implant-framework Report completeness: High Threats: Supply_chain_technique Sckit_tool Shai-hulud Victims: Software developers…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Sckit — это червь и фреймворк имплантов на основе языка Go, нацеленный на цепочку поставок, встроенный в скомпрометированные пакеты npm и PyPI. Он нацелен на среды разработки и CI на Linux, macOS и Windows, крадёт учетные данные и данные взаимодействий с ИИ-агентами, профилирует хосты и взаимодействует с инфраструктурой C2. Он способен распространяться через пакеты и GitHub Actions, загружать удаленные модули, выполнять команды, а также поддерживать или удалять свое присутствие.
-----

sckit, также известный как червь supplychain.local, представляет собой недавно выявленный фреймворк имплантов на базе Go, обнаруженный в скомпрометированных пакетах MemTensor в реестрах npm и PyPI. Он нацелен на системы Linux, macOS и Windows и, по имеющимся данным, предназначен для кражи учетных данных с рабочих станций разработчиков и сред CI, взаимодействия с сервером C2, управляемым оператором, а также для распространения через цепочки поставок программного обеспечения. Данный фреймворк не связан с известными семействами ВПО или публично задокументированными червями npm. Путь модуля Go составляет `supplychain.local/campaign`, а его собственные идентификаторы протокола включают `sckit.control.v1` и `sckit.admission.v1`.

Имплант доставляется загрузчиками пакетов, которые запускают его как отсоединённый процесс с полным окружением хоста. Загрузчик npm также может передавать импланту пользовательские запросы через переменную `SCKIT_EVENT_TEXT`, что позволяет собирать данные о взаимодействии с ИИ-агентами. Имплант принимает конфигурацию в формате JSON, закодированного в base64, с использованием схемы `sckit.runtime.v1`. Сборки были созданы отдельно для Windows, macOS и Linux на архитектурах amd64 и arm64 с использованием языка Go, параметрами `CGO_ENABLED=0` и `-trimpath`, в результате чего получены статические бинарные файлы размером приблизительно 6,8–7,7 МБ.

Возможности сбора учетных данных указываются на наличие функций и строк, связанных с обнаружением токенов. Поддерживаемые форматы включают JWT, а также учетные данные для AWS, GitHub, GitLab, npm, PyPI, Hugging Face, HashiCorp Vault, Slack, Stripe и SendGrid. Сборка PyPI содержит дополнительные схемы, связанные с CI, и идентификатор `SCKIT_CI_RESULT_V2`, что указывает на специализированную функциональность сбора или отчетности по CI.

Фреймворк включает шаблоны для заражения пакетов npm, пакетов Python и рабочих процессов GitHub Actions. Загрузчики для Python и Node.js определяют бинарные файлы имплантов, специфичные для платформы, и выполняют их в скрытом режиме. Имплант, по всей видимости, способен выполнять профилирование хоста и фильтрацию жертв с использованием географических критериев и критериев, связанных с JA4. Трафик C2 использует CBOR поверх протокола на основе XChaCha и включает подписанные аренды, ограничения активации, механизмы контроля истечения срока действия, хостовые бакеты, одноразовое выполнение и проверки целостности модулей.

Удалённые модули загружаются и выполняются с помощью таких функций, как `ParseModule`, `Execute`, `oneShotModule` и `pendingModule`; их возможности не удалось определить, так как инфраструктура C2 была недоступна. Имплант поддерживает состояние, способен удалять своё состояние и бинарный файл, а также может создавать маркеры «tombstone» для предотвращения повторного заражения. Возможности обнаружения включают подозрительные процессы `sckit stage0 --config64`, наличие `SCKIT_EVENT_TEXT` в переменных окружения процессов, каталоги `.sckit`, содержащие бинарные файлы, неожиданные каталоги cache-runtime, изменения CI, связанные с `BASH_ENV`, несанкционированные бэкенды сборки репозиториев, а также журналы, содержащие идентификаторы учётных данных SCKit или результатов CI.
Post #32679 28
CTT Report Hub #ParsedReport #CompletenessHigh 23-09-2026 sckit: A New Go Implant Framework for Supply Chain Worms https://safedep.io/sckit-go-implant-framework Report completeness: High Threats: Supply_chain_technique Sckit_tool Shai-hulud Victims: Software developers…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32678 37
#ParsedReport #CompletenessHigh
23-09-2026

sckit: A New Go Implant Framework for Supply Chain Worms

https://safedep.io/sckit-go-implant-framework

Report completeness: High

Threats:
Supply_chain_technique
Sckit_tool
Shai-hulud

Victims:
Software developers, Continuous integration jobs, Npm packages, Python packages, Github actions workflows

TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027.013, T1059.006, T1070.004, T1082, T1105, T1195.002, T1528, T1573.001, T1583.001

IOCs:
File: 56
Domain: 7
Hash: 12
Url: 1

Soft:
Linux, macOS, Unix, Node.js, OpenClaw, redis, rabbitmq, Hugging Face, HashiCorp Vault, Slack, have more...

Algorithms:
base64, xchacha20, curve25519, xchacha20-poly1305

Win API:
Prepare, BestEffortCommand, PrepareRemoteRepository, PrepareRemoteRepositoryTarget, HostID, Marshal, Unmarshal, GenerateX25519, SealBound, OpenBound, have more...

Languages:
python

Platforms:
amd64, intel, arm
SafeDep - Real-time Open Source Software Supply Chain Security sckit: A New Go Implant Framework for Supply Chain Worms sckit is a Go implant framework that steals developer and CI credentials and carries templates to spread through npm, PyPI, and GitHub Actions. Static analysis and indicators of compromise.
Post #32677 23
CTT Report Hub #ParsedReport #CompletenessMedium 23-09-2026 MemTensor npm and PyPI Packages Compromised in Credential-Stealing Supply Chain Attack https://socket.dev/blog/memtensor-compromise Report completeness: Medium Threats: Supply_chain_technique Credential_stealing_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злонамеренные выпуски MemTensor в реестрах npm и PyPI содержали вредоносный Go-платформенный модуль `sckit`, предназначенный для кражи учётных данных разработчиков и токенов публикации. Он выполнялся при использовании пакета, искал локальные файлы и переменные окружения, а затем передавал данные на инфраструктуру C2, размещённую на домене `skyleen[.\]fr`.
-----

23 сентября 2026 года вредоносные выпуски пакетов MemTensor в реестрах npm и PyPI привели к внедрению цепочки поставок с полезной нагрузкой, предназначенной для кражи учетных данных. Затронутые версии: npm `@memtensor/memos-cloud-openclaw-plugin` 0.1.21, 0.1.23 и 0.1.25, а также PyPI `MemoryOS` 2.0.34. Последними известными безопасными версиями являются npm 0.1.20 и PyPI 2.0.33. Вредоносный код также был добавлен в репозитории MemTensor на GitHub посредством коммитов, которые включали полезные нагрузки и изменяли инструменты выпуска для нацеливания на учетные данные, используемые для публикации в реестрах.

Каждый пакет содержит шесть платформенно-специфичных копий урезанного статически связанного бинарного файла на Go с именем `sckit`, поддерживающих Linux, macOS и Windows для архитектур x64 и ARM64. Плагин npm запускает бинарный файл при старте шлюза OpenClaw и повторно при каждой операции извлечения из памяти, передавая запрос пользователя через переменную окружения `SCKIT_EVENT_TEXT`. Пакет `MemoryOS` на PyPI запускает его при импорте модуля `memos`. Процесс выполняется в фоновом режиме в отсоединённом состоянии с отбрасыванием вывода, а выпуск npm версии 0.1.25 включает дополнительное управление сертификатами для поддержания TLS-соединения.

Статический анализ выявил общую конфигурацию `sckit.runtime.v1`, использующую профиль `semi-nuclear` и инфраструктуру C2 под доменом `skyleen[.\]fr`. Полезная нагрузка выполняет поиск в домашнем каталоге пользователя и в переменных окружения учетных данных, включая `.npmrc`, `.vault-token`, ключи SSH, `credentials.db`, `access_tokens.json`, сохраненные токены, данные `.env`, а также переменные, содержащие токены, пароли, API-ключи, закрытые ключи, cookie-файлы или строки подключения. В частности, целевыми являются токены публикации npm и PyPI, а также учетные данные AWS, GitHub, GitLab, Hugging Face, HashiCorp Vault, Slack, Stripe, SendGrid и JWT.

Среди обнаруженных узлов C2 числятся `8a8acaf167b3[.\]skyleen[.\]fr`, `0b48fafd6fbe[.\]skyleen[.\]fr`, `266297c6df27[.\]skyleen[.\]fr`, `c747d139e7e9[.\]skyleen[.\]fr`, `73376a079d87[.\]skyleen[.\]fr` и `d4f77a3a8cb0[.\]skyleen[.\]fr`. Организациям следует удалить или зафиксировать (pin) затронутые пакеты, завершить работу процесса `sckit`, удалить каталоги времени выполнения, заблокировать домен, провести расследование исходящей активности, обновить скомпрометированные учетные данные и проверить промпты, обработанные скомпрометированными версиями npm.
Post #32676 45
CTT Report Hub #ParsedReport #CompletenessMedium 23-09-2026 MemTensor npm and PyPI Packages Compromised in Credential-Stealing Supply Chain Attack https://socket.dev/blog/memtensor-compromise Report completeness: Medium Threats: Supply_chain_technique Credential_stealing_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32675 51
#ParsedReport #CompletenessMedium
23-09-2026

MemTensor npm and PyPI Packages Compromised in Credential-Stealing Supply Chain Attack

https://socket.dev/blog/memtensor-compromise

Report completeness: Medium

Threats:
Supply_chain_technique
Credential_stealing_technique
Sckit_tool

Victims:
Software developers, Npm, Pypi, Github, Gitlab, Aws, Vault, Ssh users

TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1005, T1041, T1083, T1195.001, T1195.002, T1552.001, T1552.004, T1573

IOCs:
Domain: 8
File: 9
Url: 1
Hash: 14

Soft:
OpenClaw, Linux, macOS, Hugging Face, HashiCorp Vault, Slack, SendGrid

Algorithms:
sha256, base64

Functions:
launchStageZero, configure_logging, get_logger, trigger

Languages:
python

Platforms:
x64, cross-platform, arm
socket.dev MemTensor npm and PyPI Packages Compromised in Credential-Stealing Supply Chain Attack The compromise affects MemTensor's MemOS, an open source memory framework for large language models (LLMs) and AI agents. Both npm package @memtensor/memos-cloud-openclaw-plugin and the PyPI package MemoryOS are compromised. They drop cross-platform Go binaries…
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →