TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.5K
Videos
6
Links
14.2K

Showing posts older than #32675 · Back to latest

Older Posts 20 shown
Post #32674 31
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Malicious npm campaign targets developers integrating Twilio https://www.reversinglabs.com/blog/malicious-npm-campaign-twilio Report completeness: Low Threats: Shai-hulud Supply_chain_technique Credential_harv…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злонамеренный пакет npm, выдающий себя за Twilio, нацеливался на разработчиков, проводя разведку в средах, связанных с Twilio, внедряя пакеты, похищая учетные данные `ACCOUNT_SID` и `AUTH_TOKEN`, сканируя внутренние хосты и запрашивая метаданные облака. Быстро меняющиеся версии пакета указывают на оппортунистическую кампанию, направленную на разведку и кражу учетных данных.
-----

Злонамеранная кампания в npm была направлена на разработчиков, интегрирующих API Twilio с помощью пакета `tw-pkgprobe-7731`, который не имел отношения к Twilio, несмотря на своё название. Пакет был опубликован под учётной записью npm `twdepprobe7731`, при этом 14 августа последовательно были выпущены 11 версий. Поведение версий существенно менялось, а не следовало обычной логике развития программного обеспечения, что указывает на экспериментальный или кампанийный характер пакета.

Версия 1.0.0 выполняла общую извлечение данных. Версии с 1.0.1 по 1.0.3 выдавали себя за средства проверки безопасности Twilio и содержали код в файле `deamon.js`, который искал каталоги, связанные с идентификаторами учетных записей (Account SIDs) Twilio. При обнаружении соответствующих целевых папок ВПО сканировала установленные пакеты npm и каталог `node_modules`, после чего внедряла пакет npm, демонстрирующий концепцию (proof-of-concept), путем создания новых файлов `package.json` и `index.js`.

В версии 1.0.4 была добавлена функция прямого кражи учетных данных. Она собирала значения `process.env.ACCOUNT_SID` и `process.env.AUTH_TOKEN` и передавала их наружу через вебхук. Скомпрометированные учетные данные Twilio могли позволить несанкционированный доступ к API, мошенническую отправку сообщений, злоупотребление одноразовыми паролями (OTP) или дорогостоящее потребление API. В версиях 1.0.8, 1.1.0 и 1.1.1 было возвращено более простое поведение зондирования, характерное для версии 1.0.0.

Финальные версии также выполняли разведку в отношении хостов, связанных с Twilio, включая внутренние или региональные поддомены, такие как `support-api.us1.twilio.com`, `kafka-ui.au1.twilio.com` и `litellm.ai-services.corp.twilio.com`. Одна из версий запрашивала метаданные экземпляра AWS по адресу `169.254.169.254/latest/meta-data/`, однако полученная информация впоследствии не использовалась и не выгружалась.

Кампания демонстрировала ограниченную степень изощренности. ВПО не содержало средств обфускации, не использовало опечатки в доменных именах (typosquatting), не обладало согласованной функциональностью и не предпринимало попыток придать аккаунту, с которого осуществлялась публикация, вид легитимности. Разнообразие наблюдаемых действий включало кражу учетных данных окружения, локальную инъекцию пакетов, зондирование имени хоста и доступ к метаданным облака, что указывает на разведку и оппортунистические компрометации окружений разработчиков Twilio.
Post #32673 32
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Malicious npm campaign targets developers integrating Twilio https://www.reversinglabs.com/blog/malicious-npm-campaign-twilio Report completeness: Low Threats: Shai-hulud Supply_chain_technique Credential_harv…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32672 31
#ParsedReport #CompletenessLow
22-09-2026

Malicious npm campaign targets developers integrating Twilio

https://www.reversinglabs.com/blog/malicious-npm-campaign-twilio

Report completeness: Low

Threats:
Shai-hulud
Supply_chain_technique
Credential_harvesting_technique
Typosquatting_technique

Victims:
Twilio developers

Industry:
Telco

ChatGPT TTPs:
do not use without manual check
T1036, T1083, T1105, T1195.001, T1518, T1552.005, T1595

IOCs:
File: 3
Hash: 11
IP: 0
Domain: 0
Url: 0
Email: 0
BrowserExtension: 0

Soft:
litellm, sudo

YARA: Found
ReversingLabs Malicious npm campaign targets developers integrating Twilio | RL Blog The package poses as a security tool targeting developers looking to integrate Internet-based apps with telecom networks using Twilio.
Post #32671 33
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 From Payment Plan to Ransomware - Inside a Global Group Attack https://cofense.com/blog/from-payment-plan-to-ransomware-inside-a-global-group-attack Report completeness: Low Actors/Campaigns: Global (motivation:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Операция вымогательского ПО Global Group использовала фишинговое электронное письмо со вредоносными файлами PDF, ISO и LNK для доставки шифровальщика, замаскированного под WinMerge.exe. Вредоносное ПО извлекало полезную нагрузку, нарушало работу процессов безопасности, шифровало локальные, сетевые и данные баз данных с расширением `.nZASJgT` и применяло двойное вымогательство, угрожая опубликовать украденную информацию.
-----

Глобальная группа описывается как финансово мотивированная операция по модели «Программа-вымогатель как услуга», нацеленная на крупные организации в различных отраслях. По имеющимся данным, группа эволюционировала из семейств программ-вымогателей Black Lock и Mamona, повторно используя инфраструктуру бэкенда и артефакты кода. Её аффилированные лица полагаются на брокеров первоначального доступа для получения скомпрометированных корпоративных учетных данных и обхода периметровых средств защиты. Операция использует двойное вымогательство: шифрует данные жертв и угрожает опубликовать украденную информацию, если выкуп не будет выплачен.

Атака началась с фишингового электронного письма, замаскированного под «Предлагаемый план оплаты». Отправленное с общего адреса Hotmail, сообщение содержало вложение в формате PDF с приманкой в виде плана оплаты. Кнопка «Скачать» в PDF перенаправляла получателя на `hXXps://driverupdate[.\]sbs/access[.\]php`, где жертве предлагалось скачать вредоносный файл. Скачанный ISO-архив содержал `Preview-9dc7.exe` и файл LNK с именем `Preview-9dc7.pdf`; ярлык указывал на исполняемый файл.

При запуске ВПО создала процесс `WinMerge.exe` — легитимное приложение Windows для сравнения файлов, которое использовалось в качестве загрузчика или процесса маскировки. Процесс установил соединение с `hXXps://globalsupportupdate[.\]top`. По имеющимся данным, обращение к соответствующему серверу приводило к загрузке файла `enc.exe`, содержавшего шифровальщик-вымогатель. Шифровальщик просканировал локальные диски, сетевые шары и базы данных, отключил процессы, связанные с защитой, и использовал криптографические алгоритмы для шифрования доступных данных.

Шифрованные файлы были переименованы с расширением `.nZASJgT`, что является потенциальным индикатором, связанным с ранее сообщённым образцом Global Group. После шифрования ВПО изменила обои рабочего стола, отобразив на них записку с требованием выкупа, что ознаменовало начало фазы вымогательства и переговоров. Таким образом, зафиксированная цепочка атаки объединяет фишинг, доставку вредоносных файлов ISO и LNK, маскировку под легитимные инструменты, загрузку полезной нагрузки, нарушение работы процессов безопасности, обнаружение сети и баз данных, шифрование данных, а так
Post #32670 31
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 From Payment Plan to Ransomware - Inside a Global Group Attack https://cofense.com/blog/from-payment-plan-to-ransomware-inside-a-global-group-attack Report completeness: Low Actors/Campaigns: Global (motivation:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32669 34
#ParsedReport #CompletenessLow
22-09-2026

From Payment Plan to Ransomware - Inside a Global Group Attack

https://cofense.com/blog/from-payment-plan-to-ransomware-inside-a-global-group-attack

Report completeness: Low

Actors/Campaigns:
Global (motivation: financially_motivated, cyber_criminal)

Threats:
Black_lock
Mamona

Victims:
Large scale enterprises, All industries

ChatGPT TTPs:
do not use without manual check
T1036, T1071.001, T1078, T1105, T1135, T1204.001, T1486, T1491.001, T1562.001, T1566.001, have more...

IOCs:
Url: 5
File: 4
IP: 3
Hash: 5

Algorithms:
sha256, md5

Platforms:
x86
Cofense From Payment Plan to Ransomware - Inside a Global Group Attack The Cofense Phishing Defense Center (PDC) team has recently investigated a newly emerged Ransomware-as-a-Service (RaaS) operation organized by the Global Group, a financially motivated cybercriminal group running a Ransomware-as-a-Service (RaaS) platform.…
Post #32668 29
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Spraying in the Andes: TeamFiltration Returns to Exploit Forgotten Service Accounts https://www.proofpoint.com/us/blog/threat-insight/Spraying-in-the-Andes-TeamFiltration-Returns Report completeness: Low Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
UNC_CondorFiltration провела кампанию по распылению пароля (Password Spraying) в Microsoft 365 против более чем 5 700 учетных записей в 28 латиноамериканских тенантах, в основном нацелившись на чилийские организации. Используя TeamFiltration, актор скомпрометировал семь неуправляемых служебных учетных записей с слабыми паролями и без MFA, после чего получил доступ к сервисам Microsoft 365 и провел разведку для потенциального сбора данных.
-----

В конце июля и в середине августа 2026 года злоумышленник, отслеживаемый как UNK_CondorFiltration, провел активную кампанию по распылению пароля в Microsoft 365, нацеленную более чем на 5700 учетных записей в 28 тенантах в Латинской Америке. Активность была сосредоточена на чилийских организациях, включая финансовые учреждения и крупного ритейлера. В ходе кампании использовался TeamFiltration — кроссплатформенный фреймворк, способный автоматизировать разведку в Microsoft 365, атаки на учетные данные и сбор данных после компрометации. Инструментарий был идентифицирован по его встроенной строке user-agent, связанной со старой версией настольного клиента Microsoft Teams.

Операция проводилась несколькими волнами. Начальная активность с 21 по 24 июля была направлена примерно на 100–120 учетных записей в день, за которой последовал всплеск с 26 по 28 июля, достигший примерно 1 520 учетных записей за один день. После примерно двухнедельного периода неактивности актор возобновил операции с 13 по 16 августа, достигнув пика в размере приблизительно 1 560 целевых учетных записей 15 августа. Один чилийский ритейлер обеспечил большинство наблюдаемых событий и все семь подтвержденных компрометаций. Отдельное финансовое учреждение получило 1 536 попыток аутентификации, направленных всего на 114 учетных записей, включая множество сотрудников высшего звена.

Все семь скомпрометированных учетных записей являлись неуправляемыми функциональными или сервисными учетными записями, для которых в течение доступного периода телеметрии не зафиксировано никакой легитимной активности входа. Эти учетные записи поддерживали бизнес-функции, такие как управление заявками, утверждение платежей поставщикам, операции в точках продаж и обработка запросов, однако оставались активными и, по всей видимости, сохраняли пароли по умолчанию или предсказуемые пароли. Шесть учетных записей были скомпрометированы в течение семи минут, что указывает на использование общего пароля при создании учетных записей, а не на целенаправленное получение учетных данных для каждой из них. Отсутствие многофакторной аутентификации (MFA) дополнительно способствовало успешности атак, в то время как учетные записи сотрудников не были скомпрометированы, вероятно, потому, что пользователи периодически меняли свои пароли.

Активность после компрометации указывала на возможный доступ к данным и последующую разведку. Входы, связанные с TeamFiltration, осуществлялись в Microsoft Office, OneDrive и Teams с инфраструктуры злоумышленника, что соответствует автоматизированному сбору данных из электронной почты, сообщений Teams и файлов OneDrive, хотя журналы не давали окончательных доказательств эксфильтрации. В одной из последовательностей действий актор переключился на узел немецкого VPN в течение 90 секунд, исследовал корпоративный VPN, получил доступ к Azure Portal и SharePoint Online, а также запросил токен Microsoft Graph API.
Post #32667 32
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Spraying in the Andes: TeamFiltration Returns to Exploit Forgotten Service Accounts https://www.proofpoint.com/us/blog/threat-insight/Spraying-in-the-Andes-TeamFiltration-Returns Report completeness: Low Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32666 33
#ParsedReport #CompletenessLow
22-09-2026

Spraying in the Andes: TeamFiltration Returns to Exploit Forgotten Service Accounts

https://www.proofpoint.com/us/blog/threat-insight/Spraying-in-the-Andes-TeamFiltration-Returns

Report completeness: Low

Actors/Campaigns:
Unk_condorfiltration
Unk_sneakystrike

Threats:
Teamfiltration_tool
Password_spray_technique

Victims:
Financial institutions, Retail

Industry:
Financial, Retail

Geo:
German, Latin america, Chilean

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1078.004, T1110.003, T1133, T1213

IOCs:
IP: 2

Soft:
SharePoint, Graph API, Microsoft Teams, Microsoft Office, Outlook

Platforms:
cross-platform, x64
Proofpoint Spraying in the Andes: TeamFiltration Returns to Exploit Forgotten Service Accounts | Proofpoint US Key Takeaways Proofpoint researchers identified an active TeamFiltration campaign - tracked as UNK_CondorFiltration, that targeted over 5,700 accounts across 28 Microsoft 365 tenants in
Post #32665 26
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Graphalgo campaign spreads to Terraform providers and Go Modules https://www.aikido.dev/blog/graphalgo-terraform-go-modules Report completeness: Medium Actors/Campaigns: Graphalgo Threats: Typosquatting_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
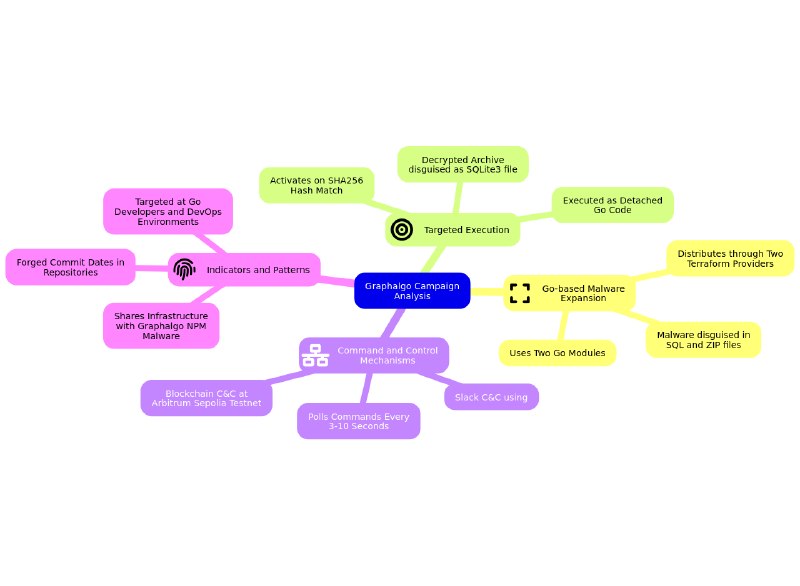
Кампания Graphalgo расширилась на экосистемы Go и Terraform, используя целевое вредоносное ПО, скрытое в провайдерах и модулях. Её Go RAT использует Slack и смарт-контракт Ethereum для C2, собирает информацию об узле и выполняет команды на Go или JavaScript. Активация зависит от конкретных жёстко закодированных условий, что указывает на целенаправленную операцию против разработчиков и сред DevOps.
-----

Кампания Graphalgo расширилась из экосистемы пакетов NPM в экосистему Go, распространяя вариант ВПО на базе Go через два провайдера Terraform и два модуля Go. Злонамеренные провайдеры Terraform `gocommunity-io/dockerd` и `kreuzwenker/docker`, использующие опечатки в названии (typosquatting), содержали скрытую логику активации в файле `resource_docker_container_funcs.go`. Полезная нагрузка активировалась только в том случае, если хеш SHA256, вычисленный по конкатенированным значениям `containerName` и `networkID` в Terraform, совпадал с жёстко закодированным значением, что указывает на целенаправленное выполнение. Она расшифровывала и извлекала встроенный архив, после чего выполняла его содержимое как код Go через отсоединённый процесс `go run .`. Архив был замаскирован под файл `examples/resources/docker_container/import-resource.sqlite3`.

Второстепенное вредоносное ПО представляет собой троянскую программу удаленного доступа, написанную на языке Go, которая использует Slack и блокчейн для управления. Перед отправкой сигнала о подключении в канал `frontend-devs` рабочего пространства `portfolio-devs.slack.com` через API Slack оно собирает информацию об аппаратном обеспечении, операционной системе, имени хоста и доступности Node.js. Вредоносное ПО генерирует эфемерную пару ключей и выводит ключи шифрованного обмена данными, используя публичные ключи, контролируемые актором. Последующие коммуникации через Slack осуществляются в канале `qa-announcements` рабочего пространства `portfolio-testers.slack.com`. Вредоносное ПО также извлекает инструкции из смарт-контракта Ethereum в тестовой сети Arbitrum Sepolia по адресу `0xAD02b5cDE693529d3bdA0266299501ad0193036C`, опрашивая блокчейн-инструкции каждые три секунды и Slack-инструкции каждые десять секунд. Команды могут запускать дополнительный код на Go или JavaScript или удалять вредоносное ПО.

Модуль Go `gocommunity.io/orderedbtree` содержал ВПО в открытом виде, тогда как `gogets.dev/btreex` скрывал его в ZIP-архиве, замаскированном под SQL-файл. Для активации последнего требовалось указать конкретное целое число, соответствующее цене. В его репозитории использовались поддельные даты коммитов, чтобы создать видимость, будто модуль был опубликован в ноябре 2025 года, хотя на самом деле он был выпущен в сентябре 2026 года.

Кампания разделяет инфраструктуру, открытый ключ, рабочие пространства Slack и артефакты блокчейна с вредоносным ПО Graphalgo NPM, наблюдаемым как минимум с апреля 2026 года. Атакующие также эксплуатировали поддельные экосистемы пакетов Go `gogets.dev` и `gocommunity.io`, поддерживаемые связанными организациями GitHub. Телеметрия зафиксировала 18 хостнеймов на жертвах под управлением Windows, Linux и macOS, что указывает на небольшую, но целенаправленную операцию, сфокусированную на разработчиках Go и средах Terraform или DevOps.
Post #32664 55
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Graphalgo campaign spreads to Terraform providers and Go Modules https://www.aikido.dev/blog/graphalgo-terraform-go-modules Report completeness: Medium Actors/Campaigns: Graphalgo Threats: Typosquatting_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32663 56
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Graphalgo campaign spreads to Terraform providers and Go Modules https://www.aikido.dev/blog/graphalgo-terraform-go-modules Report completeness: Medium Actors/Campaigns: Graphalgo Threats: Typosquatting_technique…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, chart: 1, windows: 1
Post #32662 26
#ParsedReport #CompletenessMedium
22-09-2026

Graphalgo campaign spreads to Terraform providers and Go Modules

https://www.aikido.dev/blog/graphalgo-terraform-go-modules

Report completeness: Medium

Actors/Campaigns:
Graphalgo

Threats:
Typosquatting_technique
Dead_drop_technique
Supply_chain_technique

Victims:
Go developers, Devops workstations, Terraform users, Software supply chain

ChatGPT TTPs:
do not use without manual check
T1027.009, T1027.013, T1036, T1036.005, T1041, T1059.007, T1070.004, T1071.001, T1082, T1102.001, have more...

IOCs:
Hash: 3
Url: 3
File: 6
Coin: 1
Domain: 2
IP: 0
Email: 0
BrowserExtension: 0

Soft:
Slack, Telegram, Linux, macOS

Crypto:
ethereum, arbitrum

Algorithms:
aes, zip, sha256

Functions:
_ddb43801486d, setCPubKey

Languages:
javascript

Platforms:
intel
www.aikido.dev Graphalgo Malware Spreads to Terraform and Go Aikido found Graphalgo-linked Go malware in Terraform providers and Go Modules, using targeted triggers, Slack, and blockchain C2.
Post #32661 31
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Unmasking EvilTokens: Getting to the root of device code phishing https://www.microsoft.com/en-us/security/blog/2026/09/22/unmasking-eviltokens-getting-to-the-root-of-device-code-phishing/ Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
EvilTokens — это платформа фишинга как услуга, приписываемая группе Storm-2992, которая злоупотребляет аутентификацией по коду устройства Microsoft OAuth для получения действительных токенов без паролей. Платформа использует приманки, сгенерированные с помощью ИИ, цепочки перенаправлений, поддельные страницы CAPTCHA и облачную инфраструктуру для масштабирования компрометации деловой электронной почты. Украденные токены обеспечивают доступ к почтовым ящикам, разведку через Microsoft Graph, поиск конфиденциальных писем, доставку доверенных сообщений, а также закрепление посредством правил входящих сообщений или регистрации устройства.
-----

EvilTokens — это платформа фишинга как услуга, появившаяся в феврале 2026 года и, по данным Microsoft, связанная с группировкой Storm-2992. Она злоупотребляет потоком аутентификации OAuth device-code для получения действительных токенов аутентификации без кражи паролей пользователей. В типичной атаке актор инициирует запрос device-code, доставляет код через фишинговое электронное письмо и направляет жертву на легитимный портал входа в устройство Microsoft. Когда жертва вводит код, сессия актора проходит аутентификацию. Инфраструктура фишинга опрашивает состояние аутентификации каждые несколько секунд в течение периода действия кода.

Платформа поддерживает кампании по компрометации корпоративной электронной почты в крупных масштабах и, по имеющимся данным, привела к компрометации более 12 000 почтовых ящиков в более чем 10 000 организациях. Она предоставляет шаблоны фишинга, приманки, сгенерированные с помощью ИИ и адаптированные под роль целевого пользователя, содержимое вложений и посадочных страниц, отслеживание жертв, перехват токенов, автоматическое обновление токенов и сканирование ключевых слов в почтовых ящиках. Типичные темы включают уведомления об истечении срока действия пароля, подписание документов, облачные сервисы, обмен файлами, счета-фактуры, тендерные предложения в сфере строительства, запросы предложений (RFP), льготы и запросы, связанные с оплатой.

EvilTokens использует многоэтапную доставку и методы обхода защиты, включая вредоносные URL, PDF-файлы, HTML-вложения, ссылки на основе изображений, поддельные страницы CAPTCHA и цепочки перенаправлений. Перенаправляющие сервисы размещались на скомпрометированных легитимных доменах и облачных платформах, таких как Vercel, Cloudflare Workers и AWS Lambda, что позволяло фишинговому трафику сливаться с доверенными корпоративными сервисами. Платформы автоматизации и узлы опроса с коротким временем жизни поддерживают динамически генерируемые коды устройств и серверную логику, предназначенные для обхода сигнатурного обнаружения.

После кражи токена (Token Theft) операторы получают доступ к почтовым ящикам, отправляют внутренние или внешние сообщения, выглядящие как доверенные, ищут в электронной почте конфиденциальную информацию, а также используют Microsoft Graph для картирования организационной структуры, разрешений и потенциальных путей перемещения внутри компании (Lateral Movement). Закрепление (Persistence) может осуществляться посредством вредоносных правил входящих сообщений, скрывающих коммуникации, или регистрации новых устройств для получения первичных токенов обновления (Primary Refresh Tokens). Операторы используют анализ почтовых ящиков с поддержкой ИИ для идентификации руководителей, сотрудников финансовых отделов и администраторов, после чего ищут данные о банковских переводах, счетах-фактурах и переписку с участием руководства. Microsoft рекомендует блокировать аутентификацию по коду устройства, где это возможно, и тщательно отслеживать аномальную активность OAuth, регистрацию устройств, создание правил входящих сообщений, разведку (Reconnaissance) с использованием Microsoft Graph, а также фишинговые ссылки, ведущие к сценариям входа в систему с использованием устройства.
Post #32660 38
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Unmasking EvilTokens: Getting to the root of device code phishing https://www.microsoft.com/en-us/security/blog/2026/09/22/unmasking-eviltokens-getting-to-the-root-of-device-code-phishing/ Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32659 86
#ParsedReport #CompletenessMedium
22-09-2026

Unmasking EvilTokens: Getting to the root of device code phishing

https://www.microsoft.com/en-us/security/blog/2026/09/22/unmasking-eviltokens-getting-to-the-root-of-device-code-phishing/

Report completeness: Medium

Actors/Campaigns:
Storm-2992 (motivation: cyber_criminal)

Threats:
Device_code_phishing_technique
Eviltokens_tool
Aitm_technique
Bec_technique
Spear-phishing_technique

Victims:
Wholesale distribution, Construction, Financial services, Real estate, Higher education, Healthcare

Industry:
Education, Healthcare

Geo:
France, United kingdom, Australia, United states, India, Canada

TTPs:
Tactics: 4
Technics: 0

Soft:
Microsoft Defender, Microsoft Defender for Endpoint, Node.js, Telegram, Office 365, vercel, Microsoft Office, Microsoft Entra, Graph API

Functions:
checkStatus

Languages:
php

Platforms:
cross-platform
Microsoft News Unmasking EvilTokens: Getting to the root of device code phishing EvilTokens has quickly become one of the top PhaaS platforms, enabling device code phishing attacks through AI-assisted lures, automated infrastructure, and token theft. In collaboration with partners, Microsoft Digital Crimes Unit (DCU) facilitated a disruption…
Post #32658 138
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Exvicy: A copycat of the ErrTraffic malware distribution framework https://www.sekoia.com/blog/exvicy-a-copycat-of-the-errtraffic-malware-distribution-framework Report completeness: Medium Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Exvicy — это фреймворк ВПО как услуга, использующий технику ClickFix и распространяемый через скомпрометированные сайты WordPress. Он имитирует проверку Cloudflare, вводит жертву в заблуждение, заставляя выполнить команду PowerShell через Win+R, и загружает MSI-файл, который устанавливает PuTTY для потенциального доступа по SSH. Клиентский код и схема заражения в значительной степени скопированы из фреймворка ErrTraffic, однако Exvicy использует захардкоженную инфраструктуру C2.
-----

Exvicy — это фреймворк для распространения ВПО как услуга по модели ClickFix, рекламируемый на форуме киберкриминала Exploit.IN с мая 2026 года. Фреймворк использует скомпрометированные сайты WordPress для отображения поддельных страниц верификации Cloudflare Turnstile. Жертвам предлагается нажать Win+R, вставить команду в диалоговое окно «Выполнить» Windows и нажать Enter. В результате выполняется команда PowerShell, которая загружает и запускает дополнительный скрипт. Использование Win+R в Exvicy является его основным операционным отличием от фреймворка ErrTraffic, который, по имеющимся данным, использует Win+X.

Цепочка заражения начинается с короткого фрагмента JavaScript, внедренного в скомпрометированные сайты WordPress. Скрипт использует кодирование Base64, шифрование XOR и рандомизированные имена переменных для сокрытия полезной нагрузки. После деобфускации он устанавливает флаг однократного выполнения, создает полноэкранную iframe-рамку с заголовком «Security Check», связывается с инфраструктурой управления Exvicy, регистрирует жертву и хостинг-сайт, а также получает HTML-страницу ClickFix через структуру URL `/embed/{ID}?embed=1&host={site}`.

Страница ClickFix содержит несколько обфусцированных компонентов JavaScript, которые предотвращают повторное выполнение, скрывают исходную веб-страницу, отображают поддельный вызов Cloudflare, копируют команду PowerShell, закодированную в Base64, в буфер обмена и отслеживают взаимодействие жертвы. Она поддерживает инструкции на 13 языках и отправляет телеметрию через запросы к `/api.php` и конечные точки событий, фиксирующие посещения страницы и нажатия на флажки. В наблюдаемой инфраструктуре присутствовали `cloudflare-check[.\]net`, `94.26.90[.\]126` и сервер Exvicy на `us-addnewdevice[.\]com`. Загрузчик PowerShell на этом сервере получил файл MSI из Cloudflare R2 и сообщил о статусе установки на `89.34.90[.\]159`; MSI установил PuTTY, что потенциально обеспечивает удалённый доступ на основе SSH.

Техническое сравнение показывает, что Exvicy повторно использует клиентскую кодовую базу JavaScript ErrTraffic, включая её обфускацию, поток выполнения, логику ClickFix и подпрограммы связи с C2. Главное отличие состоит в том, что Exvicy использует C2-серверы с жёстко заданными адресами, тогда как ErrTraffic может использовать блокчейн-технологию EtherHiding для сокрытия инфраструктуры. Доказательства подтверждают оценку о том, что Exvicy является фреймворком-копией, производным от кода ErrTraffic или сильно им обусловленным, и активно развёртывается через скомпрометированные сайты WordPress.
Post #32657 81
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Exvicy: A copycat of the ErrTraffic malware distribution framework https://www.sekoia.com/blog/exvicy-a-copycat-of-the-errtraffic-malware-distribution-framework Report completeness: Medium Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32656 71
#ParsedReport #CompletenessMedium
22-09-2026

Exvicy: A copycat of the ErrTraffic malware distribution framework

https://www.sekoia.com/blog/exvicy-a-copycat-of-the-errtraffic-malware-distribution-framework

Report completeness: Medium

Actors/Campaigns:
Smartapesg

Threats:
Exvicy_tool
Errtraffic
Clickfix_technique
Putty_tool
Clearfake
Kongtuke
Iclickfix_tool
Dead_drop_technique
Etherhiding_technique

Geo:
Brazilian, Russian

TTPs:
Tactics: 1
Technics: 0

IOCs:
Url: 101
IP: 13
File: 5
Command: 2
Domain: 74
Coin: 2

Soft:
Cloudflare Turnstile, WordPress, Telegram, Cloudflare R2, LenAI, ChatGPT

Algorithms:
base64, fnv-1a, xor

Win API:
Polygon

Languages:
powershell, php, javascript

Links:
https://github.com/SEKOIA-IO/Community/blob/main/IOCs/exvicy/exvicy\_iocs\_20260921.csv
Sekoia Exvicy: A Copycat of the ErrTraffic Malware Distribution Framework Exvicy is an emerging ClickFix Malware-as-a-Service framework that copies ErrTraffic, using compromised websites and fake Cloudflare Turnstile challenges.
Post #32655 39
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 The Tale of Two INC Ransom Notes https://www.huntress.com/blog/two-inc-ransom-notes Report completeness: Low Threats: Inc_ransomware Byovd_technique Anydesk_tool Impacket_tool Av-killer Victims: Organization …
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злоумышленники скомпрометировали не менее 175 конечных точек и контроллеров домена перед развертыванием шифровальщика INC. Они использовали закрепление через запланированные задачи, PowerShell, AnyDesk, утилиту `atexec.py` из пакета Impacket, перемещение внутри компании, а также инструмент BYOVD для ослабления средств защиты и удаленного запуска шифровальщика, после чего перешли к вымогательству с угрозой утечки данных.
-----

В августе организация пострадала от атаки шифровальщика INC на не менее чем 175 конечных точках; признаки компрометации также были обнаружены на контроллерах домена. Поскольку расследование началось после инцидента, данные EDR о первоначальной атаке и выполнении шифровальщика были неполными. Тем не менее доступные телеметрические данные и журналы событий Windows указывали на несколько фаз активности, включая закрепление, перемещение внутри компании, удаленное администрирование, ослабление средств защиты и развертывание шифровальщика. Разрыв в 17 дней между кластерами активности повысил вероятность того, что в атаке участвовали брокер первоначального доступа и отдельный аффилированный участник, распространяющий шифровальщик.

Ранняя зафиксированная активность датируется началом августа и включала несколько запланированных задач со случайными именами. Одна из задач, «Nonweighise Cancellationizing Illuminateers», запускала сильно замаскированный PowerShell-имплант, который взаимодействовал с доменом «throughoutes[.\]net». Другие данные указывали на перемещение внутри компании в рамках инфраструктуры. Запланированные задачи, вероятно, обеспечивали закрепление и выполнение дополнительного программного обеспечения на скомпрометированных системах.

На более позднем этапе атаки на конечную точку был установлен AnyDesk. Экземпляр был связан с IP-адресом управления 213.111.185[.\]108 и использовался для развертывания netscan.exe, дополнительных инструментов и инструмента BYOVD (bring-your-own-vulnerable-driver) на нескольких конечных точках. Фрагменты инструмента BYOVD были восстановлены с контроллера домена: hwau.exe находился в `C:\Users\Public` и использовался для загрузки службы драйвера ядра «HwAudio» из `C:\Users\Public\HWAuidoOs2Ec.sys`. Драйвер, вероятно, предназначался для получения доступа на уровне ядра и отключения или обхода средств защиты конечных точек.

Атакующие также использовали утилиту `atexec.py` из пакета Impacket для удаленного выполнения. С ее помощью создавались и запускались временные запланированные задачи для распространения обхода средств защиты на основе драйвера и запуска шифровальщика INC на конечных точках. После шифрования атакующие оставили стандартную записку вымогателя `INC-README.txt` и второй файл `DATALEAK_PRESS_RELEASE.txt`. Последний, по имеющимся данным, содержал перечень украденных файлов и угрожал их раскрытием или связью с клиентами, партнерами и другими заинтересованными сторонами жертвы, что демонстрирует подход двойного вымогательства.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →