TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.5K
Videos
6
Links
14.2K

Showing posts older than #32655 · Back to latest

Older Posts 20 shown
Post #32654 35
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 The Tale of Two INC Ransom Notes https://www.huntress.com/blog/two-inc-ransom-notes Report completeness: Low Threats: Inc_ransomware Byovd_technique Anydesk_tool Impacket_tool Av-killer Victims: Organization …
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32653 34
#ParsedReport #CompletenessLow
22-09-2026

The Tale of Two INC Ransom Notes

https://www.huntress.com/blog/two-inc-ransom-notes

Report completeness: Low

Threats:
Inc_ransomware
Byovd_technique
Anydesk_tool
Impacket_tool
Av-killer

Victims:
Organization

ChatGPT TTPs:
do not use without manual check
T1027, T1053.005, T1059.001, T1105, T1211, T1219, T1543.003, T1562.001

IOCs:
File: 6
Path: 5
Domain: 1
IP: 1
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0

Languages:
powershell
Huntress The Tale of Two INC Ransom Notes: A Ransomware Timeline | Huntress Huntress analysts reconstructed a three-week INC ransomware attack from endpoint data, uncovering a 17-day lull despite missing process telemetry.
Post #32652 29
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Peer2Profit Turns Employee Devices Into AstroProxy Nodes That Can Expose Internal Networks https://gbhackers.com/peer2profit-proxy-threat/#new_tab?utm_source=rss&utm_medium=rss&utm_campaign=peer2profit-turns-employee…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
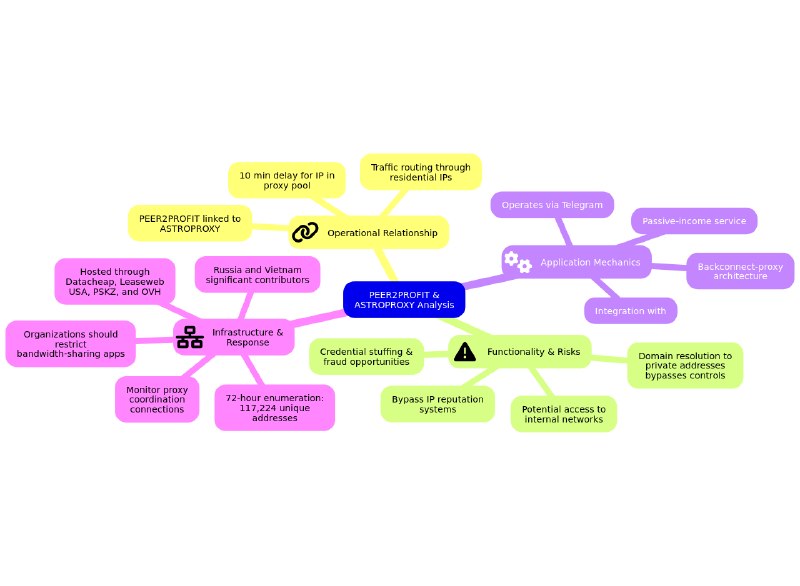
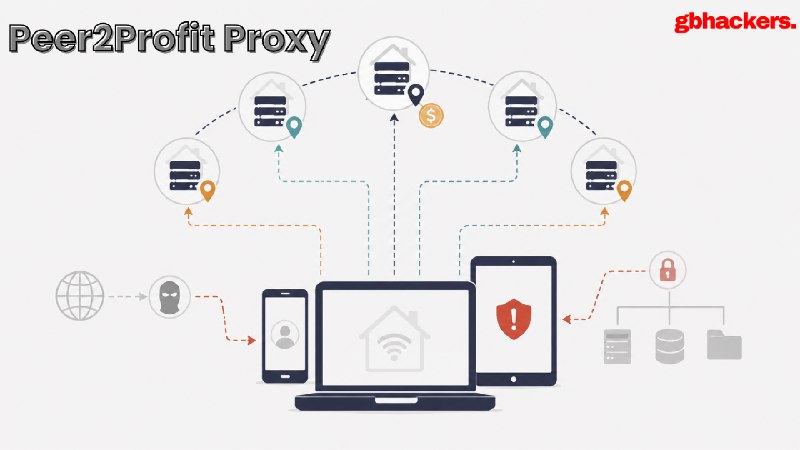
Устройства PEER2PROFIT могут быть интегрированы в сеть домашних прокси-серверов ASTROPROXY, что позволяет клиентам направлять трафик через легитимные IP-адреса домашних, мобильных и корпоративных сетей. Данная инфраструктура может использоваться для проведения атак на учётные данные, мошеннических действий, сканирования и обхода ограничений частоты запросов, а уязвимости в фильтрации на основе доменных имён могут обеспечивать доступ к службам в частных сетях.
-----

В ходе исследования была выявлена операционная связь между PEER2PROFIT, приложением для совместного использования пропускной способности, и ASTROPROXY, коммерческим сервисом резидентных прокси. Контрольные тесты показали, что после регистрации чистого резидентного устройства в PEER2PROFIT его публичный IP-адрес появлялся в пуле прокси ASTROPROXY примерно через 10 минут. Это позволяет клиентам прокси-сервиса маршрутизировать трафик через легитимные резидентные, мобильные или корпоративные адреса, назначенные провайдерами интернет-услуг, что потенциально позволяет обходить системы репутации IP-адресов и осуществлять Подстановку украденных учетных данных, перехват управления учетными записями, мошенничество, рассылку спама, сканирование и обход ограничений частоты запросов.

PEER2PROFIT позиционируется как сервис пассивного дохода, а не как ВПО. Пользователи устанавливают программное обеспечение и получают вознаграждение за предоставление своего пропускной способности и IP-адреса для использования в проксированном трафике. Функции регистрации и управления, по имеющимся данным, реализованы через Телеграм, включая регистрацию устройства, мониторинг потребления и вывод криптовалюты. Проанализированный Windows SDK использует архитектуру backconnect-прокси: клиент регистрируется на `api.peer2profit.global`, получает информацию о координации прокси и ожидает запросы от прокси-инфраструктуры. Когда клиент отправляет HTTP CONNECT-запрос, зарегистрированное устройство устанавливает соединение с указанным адресом назначения и ретранслирует трафик. Запросы обрабатываются независимо и привязываются к backconnect-сокетам с помощью заголовка `StartLet-Context`.

Исследователи выявили связанную инфраструктуру, размещенную через провайдеров и автономные системы, включая Datacheap в России, Leaseweb в США, PSKZ в Казахстане и OVH во Франции. Перечисление инфраструктуры ASTROPROXY в течение 72 часов выявило 117 224 уникальных адреса, из которых 60 247 — резидентные, 38 762 — дата-центровые и 18 215 — мобильные узлы. На Россию и Вьетнам пришлось более 40 % зафиксированных адресов.

Наиболее значительным риском является потенциальный доступ к внутренним сетям. Хотя, по имеющимся данным, ASTROPROXY блокировал прямые запросы к частным IP-адресам, тестирование показало, что этот контроль можно обойти с помощью доменного имени, резолвящегося в частный адрес. Таким образом, узел прокси, работающий в офисной сети или на устройстве удаленного сотрудника, подключенного через корпоративный VPN, может обеспечить доступ к маршрутизаторам, системам NAS, умным устройствам и другим внутренним сервисам, доступным изнутри. Организациям следует выявлять и ограничивать приложения для совместного использования полосы пропускания, отслеживать постоянные соединения с инфраструктурой координации прокси, пересматривать настройки split-tunneling VPN и использовать актуальные данные об узлах прокси, а не полагаться исключительно на историческую репутацию IP-адресов.
Post #32651 28
CTT Report Hub #ParsedReport #CompletenessMedium 22-09-2026 Peer2Profit Turns Employee Devices Into AstroProxy Nodes That Can Expose Internal Networks https://gbhackers.com/peer2profit-proxy-threat/#new_tab?utm_source=rss&utm_medium=rss&utm_campaign=peer2profit-turns-employee…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32650 35
#ParsedReport #CompletenessMedium
22-09-2026

Peer2Profit Turns Employee Devices Into AstroProxy Nodes That Can Expose Internal Networks

https://gbhackers.com/peer2profit-proxy-threat/#new_tab?utm_source=rss&utm_medium=rss&utm_campaign=peer2profit-turns-employee-devices-into-astroproxy-nodes-that-can-expose-internal-networks

Report completeness: Medium

Threats:
Peer2profit_tool
Residential_proxy_technique

Victims:
Enterprises, Corporate networks, Employee devices, Personal devices

Industry:
Education

Geo:
Russia, Ukraine, Portugal, Kazakhstan, Usa, France, Vietnam, Brazil

ChatGPT TTPs:
do not use without manual check
T1090, T1090.001, T1090.002

IOCs:
Domain: 1
Hash: 3
IP: 0
Url: 0
Email: 0
BrowserExtension: 0

Soft:
AstroProxy, Telegram
GBHackers Security | #1 Globally Trusted Cyber Security News Platform Peer2Profit Turns Employee Devices Into AstroProxy Nodes That Can Expose Internal Networks Residential proxy networks have become a key enabler for fraud, credential stuffing, account takeover, spam, and large-scale automated abuse.
Post #32649 35
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Key Findings# https://labs.infoguard.ch/posts/iranopasmigitim_part_one/ Report completeness: Low Actors/Campaigns: Iranopasmigirim Threats: Parsastealer Victims: Experts, Activists, Committed individuals Industry:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Предположительно ирано-ориентированная кампания использовала приманки на персидском языке и последовательно инициировала выполнение через файлы Windows LNK, которые запускали `cmd.exe` или PowerShell, иногда с использованием `pcalua.exe`. Дополнительные образцы DOCM и ISO применяли выполнение макросов, подмену DLL (DLL sideloading), замаскированные сценарии PowerShell и ложные приманки. Связанные образцы включали основанный на Rust ParsaStealer, а упоминания «Reaper» указывают на повторяющуюся тематическую особенность актора.
-----

Начальный вектор доставки кампании остаётся неподтверждённым; в качестве возможных каналов рассматриваются электронная почта и Телеграм. Тем не менее, во всех наблюдаемых образцах выполнение последовательно начиналось с файла ярлыка Windows (LNK). В некоторых загруженных файлах LNK в качестве целевого исполняемого файла был указан `pcalua.exe`, который, в свою очередь, запускал `cmd.exe` или `powershell.exe`, что потенциально могло способствовать обходу средств обнаружения. Цепочки выполнения различались между образцами.

Основной приманкой служил файл `iranopasmigirim.pdf` — PDF-документ на персидском языке с заголовком «Официальное приглашение на кампанию We Will Take Iran Back». Документ был создан 9 июня 2026 года и содержал приглашение, связанное с кампанией Rise Iran, адресованное экспертам, активистам и другим убеждённым лицам, вероятно, находящимся за пределами Ирана. В документе отсутствовали URL, идентификатор встречи или какой-либо иной механизм для участия в якобы проводимом мероприятии.

Дополнительные приманки свидетельствуют о более широкой деятельности по тестированию и разработке со стороны того же актора. Файл `file.docm`, созданный 26 декабря 2025 года, содержал инструкцию для пользователей о включении контента. Его макрос выполнял `info win.exe` — переименованный легитимный файл `MoUSOCoreWorker.exe`, использовавшийся для подмены (sideloading) компонента стиллера `umpdc.dll`. Файл `Personnel-Info.iso` от 9 мая 2026 года содержал `Personnel.lnk`, 177 JPEG-файлов-приманок, два PE-файла, скрипт PowerShell, замаскированный под изображение, и электронную таблицу. Файл LNK запускал замаскированный скрипт PowerShell, а не открывал изображения. Сопроводительные данные были структурированы как список сотрудников, содержащий звания, должности, принадлежности, номера национальных удостоверений личности, номера телефонов и адреса, хотя их подлинность и происхождение не были подтверждены.

Пустой PDF с именем `Untitled Document.pdf`, созданный после завершения кампании, вероятно, являлся тестовым файлом. Другие файлы, `wall.jpg` и `wall.png`, напоминали записки с требованием выкупа, характерные для программ-вымогателей, однако ни шифрование, ни функционал программы-вымогателя не были обнаружены. Среди связанных образцов присутствовали поддельные исполняемые файлы `readme.txt`, в том числе ранняя сборка `ParsaStealer`, написанная на Rust. Название «Reaper» встречалось в строках PDB и в именах пользователей каналов эксфильтрации в Телеграм, что указывает на повторяющуюся тематическую особенность актора.
Post #32648 31
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 Key Findings# https://labs.infoguard.ch/posts/iranopasmigitim_part_one/ Report completeness: Low Actors/Campaigns: Iranopasmigirim Threats: Parsastealer Victims: Experts, Activists, Committed individuals Industry:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32647 35
#ParsedReport #CompletenessLow
22-09-2026

Key Findings#

https://labs.infoguard.ch/posts/iranopasmigitim_part_one/

Report completeness: Low

Actors/Campaigns:
Iranopasmigirim

Threats:
Parsastealer

Victims:
Experts, Activists, Committed individuals

Industry:
Education, Military

Geo:
Iran, Iranian

ChatGPT TTPs:
do not use without manual check
T1036, T1059, T1059.001, T1567, T1574.002

IOCs:
File: 16

Soft:
Telegram

Languages:
powershell, rust
InfoGuard Labs Iranopasmigirim - Unmasking an ever-evolving Espionage Campaign Against Iranian Dissidents - Part 1 - InfoGuard Labs In this article, we summarise our findings on a previously unknown Threat Actor targeting internal dissidents, connected to the “Rise Iran!” movement. We highlight the lures used, insights into the deployed InfoStealer we call ParsaStealer, and further insights…
Post #32646 35
CTT Report Hub #ParsedReport #CompletenessHigh 21-09-2026 PAYLOAD Campaign: Extortion via an Active Directory Group Policy Object https://securelist.ru/tr/payload-ransomware-via-group-policy/117100/ Report completeness: High Threats: Ryuk Lockbit Blackcat Payload_ransomware…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
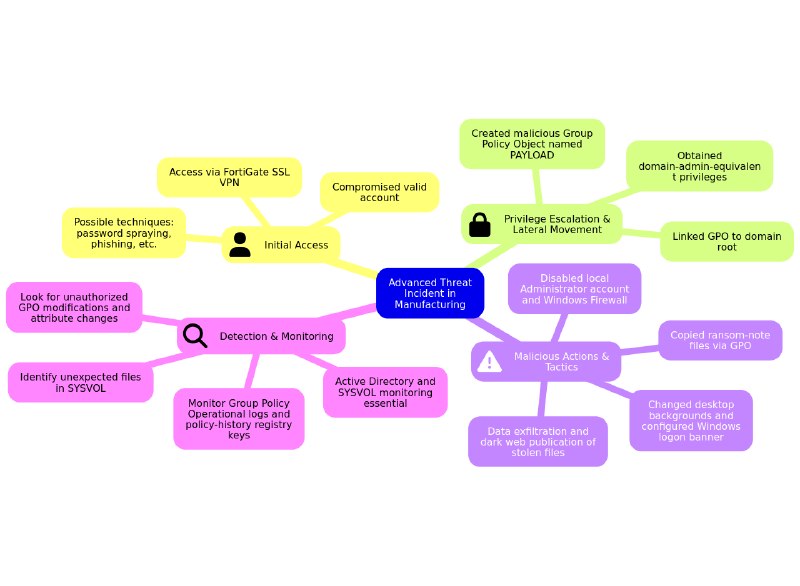
Атакующие использовали скомпрометированные учетные данные VPN для получения контроля на уровне администратора домена, после чего развернули вредоносные объекты групповой политики (Group Policy Objects) по всему домену Active Directory. Данные GPO изменяли конфигурацию систем, отключали брандмауэр Windows и отображали записки-вымогательства без шифрования файлов Windows, в то время как данные выгружались и впоследствии публиковались. Закрепление в системе обеспечивалось за счет вредоносной ссылки на GPO в Active Directory и SYSVOL.
-----

В апреле 2026 года злоумышленники скомпрометировали производственную организацию на Ближнем Востоке, получив контроль над средой Active Directory с привилегиями, эквивалентными привилегиям администратора домена. Первоначальный доступ был получен через скомпрометированную легитимную учетную запись, аутентифицированную через SSL VPN FortiGate организации. Метод получения учетных данных, а также последующий путь повышения привилегий и перемещения внутри компании установить не удалось, хотя рассматривались такие техники, как распыление пароля, фишинг, DCSync, керберостинг, передача хеша (Pass the Hash) и передача билета (Pass the Ticket).

Атакующие создали вредоносный объект групповой политики (Group Policy Object) с именем PAYLOAD и привязали его к корню домена, что позволило политике влиять на все компьютеры и пользователей, присоединенные к домену. Используя легитимные клиентские расширения групповой политики, GPO копировал файлы с текстом выкупа, изменял обои рабочего стола и экрана блокировки, настраивал принудительный баннер при входе в Windows и отключал локальную учетную запись Administrator через настройки политики безопасности. Вторая GPO с названием «win Firewall Off» отключала брандмауэр Windows для доменных, частных и общедоступных профилей. Политики активировались при обработке групповой политики системами, особенно после перезагрузки, что создавало задержку между развёртыванием и видимым воздействием.

Атака не использовала исполняемый файл Windows-вымогателя. Криминалистический анализ не выявил зашифрованных файлов, расширений вымогателей, активности массового переименования, вредоносных процессов, механизмов закрепления на конечных точках или аномальной активности в памяти. Злоумышленники загрузили PAYLOAD ESXi encryptor на серверы Linux, однако шифрование систем Windows не наблюдалось. Данные были выведены с файловых серверов и других систем, а впоследствии опубликованы в даркнете. Ссылка GPO сама по себе выполняла функцию механизма закрепления, оставаясь действенной даже после очистки конечных точек.

Следовательно, обнаружение зависит от мониторинга Active Directory и SYSVOL, а не от индикаторов на уровне файлов или процессов. К релевантным сигналам относятся несанкционированное создание или изменение объектов групповой политики, изменения атрибутов `gPLink`, `gPCMachineExtensionNames`, `gPCUserExtensionNames`, `gPCFileSysPath` и `versionNumber` в корневом каталоге домена, а также наличие неожиданных файлов, таких как изображения, текстовые файлы, скрипты, `registry.pol` или `GptTmpl.inf`, в SYSVOL. Организациям также следует отслеживать журналы операций групповой политики и ключи реестра, хранящие историю политик. Публичные аналитические материалы по PAYLOAD дополнительно связывают данный семейство с возможными действиями по очистке журналов событий, завершению работы процессов безопасности, удалению копий тома (Volume Shadow Copy) и нарушению процессов резервного копирования, однако эти возможности не были подтверждены в данном инциденте.
Post #32645 29
CTT Report Hub #ParsedReport #CompletenessHigh 21-09-2026 PAYLOAD Campaign: Extortion via an Active Directory Group Policy Object https://securelist.ru/tr/payload-ransomware-via-group-policy/117100/ Report completeness: High Threats: Ryuk Lockbit Blackcat Payload_ransomware…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32644 29
#ParsedReport #CompletenessHigh
21-09-2026

PAYLOAD Campaign: Extortion via an Active Directory Group Policy Object

https://securelist.ru/tr/payload-ransomware-via-group-policy/117100/

Report completeness: High

Threats:
Ryuk
Lockbit
Blackcat
Payload_ransomware
Password_spray_technique
Credential_harvesting_technique
Dcsync_technique
Kerberoasting_technique
Passthehash_technique
Process_hollowing_technique
Powerview_tool
Sharpgpoabuse_tool
Shadow_copies_delete_technique
Byovd_technique

Victims:
Manufacturing sector

Geo:
Middle east

TTPs:
Tactics: 8
Technics: 17

IOCs:
File: 10
Registry: 3
Hash: 2
IP: 12
Domain: 0
Url: 0
Email: 0
BrowserExtension: 0

Soft:
Active Directory, ctive Directory en, ESXi, inux se, PsExec, FortiGate, Windows Firewall, ortiGate SS, ctive Directory po, Windows Security, have more...

Algorithms:
md5

Win API:
THECOMPANY, EvtOpenChannelEnum, EvtNextChannelPath, EvtClearLog, EtwEventWrite, EtwEventWriteFull, EtwEventWriteTransfer

Languages:
powershell
Post #32643 26
CTT Report Hub #ParsedReport #CompletenessMedium 18-09-2026 PlugX End-to-End Malware Analysis Report https://www.joesandbox.com/joereverser/analysis/cb4fa2ae-866b-4c14-ae49-1447ee511565/download?type=reports&report=html Report completeness: Medium Threats: Plugx_rat…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злонамеренный файл LNK, замаскированный под приглашение OIC, использует PowerShell и стандартные инструменты Windows для загрузки и извлечения полезной нагрузки. Он обеспечивает закрепление (persistence) через реестр, злоупотребляет механизмом DLL side-loading и развертывает PlugX, который взаимодействует с внешним сервером по TCP 443 для выполнения команд, управления файлами и процессами, а также обнаружения хостов.
-----

Злонамеренный файл LNK инициирует многоэтапную инфекцию, замаскированную под официальное приглашение от OIC. Он запускает PowerShell, уменьшает размер консоли с помощью команды `mode.com 10,2` и использует `curl.exe` с опциями следования перенаправлениям и игнорирования сертификатов для загрузки архива с `http://images.hcgtest.net/download/ar96rhqjgw2`. Архив сохраняется как файл без расширения `hijiviwfgfn` и распаковывается с помощью встроенного в Windows инструмента `tar.exe`, в результате чего создаются файлы `GRrte.exe`, `ssce5532.dll` и связанные компоненты полезной нагрузки.

`GRrte.exe` запускает приманку `OIC_Invitation_General_Official.pdf` через Acrobat, одновременно выполняя вредоносную активность в фоновом режиме. Он также завершает работу процесса `iediagcmd.exe` и обеспечивает закрепление, создавая пользовательское значение реестра `HKCU\Software\Microsoft\Windows\CurrentVersion\Run\JartePortable`, которое запускает `Jarte.exe` с аргументами `35 91`. Компоненты устанавливаются в каталог `C:\Users\Public\JartePortable`.

ВПО использует подмену DLL (DLL side-loading) или проксирование через `ssce5532.dll`, которая экспортирует функции проверки орфографии, выглядящие легитимно, такие как `SSCE_CheckString`, `SSCE_OpenSession` и `SSCE_Suggest`. Зашифрованный файл `.dat` расшифровывается с использованием ключа XOR `0x72` в PE-образ, содержащий конфигурацию и функциональность, связанные с PlugX. Установленный полезный груз PlugX взаимодействует по TCP-порту 443 с адресом `192.64.119.189`, который ассоциирован с доменом `castanaksa.com`. Наблюдаемые возможности включают удаленное выполнение команд, управление файлами, управление процессами и обнаружение хостов. Захват экрана, регистрация нажатий клавиш и кража учетных данных для данного образца не подтверждены.

Содержимое приманочного документа не подлежало анализу из-за неудачного преобразования в PDF, поэтому его роль ограничивается предоставлением визуального прикрытия. Некоторые индикаторы остаются неопределёнными: для файла LNK были зафиксированы два различных хеша MD5, скачанный архив не был независимо прохеширован, а точные рутинные процедуры выполнения для расшифровки конфигурации и обнаружения файлов `.dat` не были полностью реконструированы. Наблюдались легитимные активности Jarte, Acrobat, BitLocker и BITS, однако они не рассматривались как вредоносные в отсутствие доказанной зависимости от них.
Post #32642 44
CTT Report Hub #ParsedReport #CompletenessMedium 18-09-2026 PlugX End-to-End Malware Analysis Report https://www.joesandbox.com/joereverser/analysis/cb4fa2ae-866b-4c14-ae49-1447ee511565/download?type=reports&report=html Report completeness: Medium Threats: Plugx_rat…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32641 43
#ParsedReport #CompletenessMedium
18-09-2026

PlugX End-to-End Malware Analysis Report

https://www.joesandbox.com/joereverser/analysis/cb4fa2ae-866b-4c14-ae49-1447ee511565/download?type=reports&report=html

Report completeness: Medium

Threats:
Plugx_rat
Dll_sideloading_technique

TTPs:
Tactics: 3
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027.013, T1036, T1059.001, T1071.001, T1105, T1112, T1140, T1547.001, T1574.002

IOCs:
Hash: 6
IP: 3
File: 11
Path: 7
Registry: 3

Soft:
curl, l.exe, Visual Studio, BitLocker

Algorithms:
md5, xor, sha256, sha1

Win API:
GetModuleFileNameW, FindFirstFileExW, FindNextFileW, LoadLibraryExW, GetProcAddress, CreateProcessW, ShellExecuteW, CreateFileW, GetFileSize, DeleteFileW, have more...

Win Services:
BITS

Languages:
powershell

Platforms:
intel
Post #32640 27
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 The Closed Quorum: Inside the first reported autonomous AI C2 implant https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/ Report completeness: High Threats:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
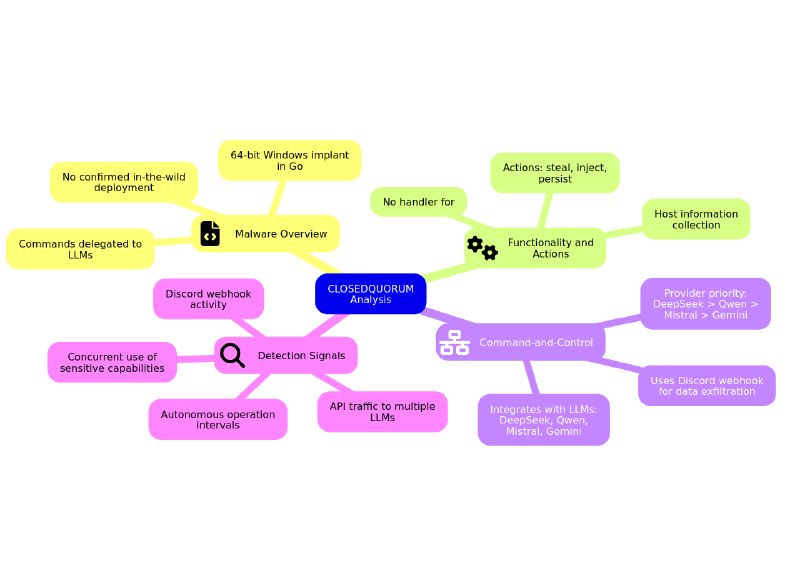
CLOSEDQUORUM — это имплант для Windows, написанный на языке Go, который использует несколько коммерческих LLM для автономного выбора атакующих действий, таких как кража учётных данных, внедрение кода в процессы и закрепление. Он собирает сведения об узле, сравнивает рекомендации моделей, выполняет наиболее часто встречающееся решение и выводит зашифрованные данные и телеметрию через вебхук Discord. Развёртывание в реальных условиях не подтверждено.
-----

CLOSEDQUORUM — это 64-разрядный имплант для Windows размером 16,4 МБ, написанный на языке Go, который делегирует тактические решения по управлению коммерческим большим языковым моделям (LLM). Развёртывание в реальных условиях не подтверждено. Проанализированный бинарный файл поддерживает интеграцию с DeepSeek, Qwen, Mistral и Google Gemini, последовательно опрашивая до четырёх провайдеров. Их ответы возвращаются в ограниченном формате JSON, а имплант выбирает наиболее часто рекомендуемое действие. В случае равенства голосов решение принимается детерминированно в соответствии с приоритетом провайдеров: DeepSeek, Qwen, Mistral, затем Gemini.

ВПО предоставляет каждой модели информацию об узле, включая имя хоста, архитектуру операционной системы, количество процессоров, версию Windows, статус администратора и процесс, на который в данный момент нацелено вредоносное ПО. Доступные решения включают `steal`, `inject`, `persist` и `move`, при этом для `move` в проанализированной сборке отсутствует обработчик. Действие `steal` одновременно инициирует извлечение дампа LSASS, извлечение учётных данных из браузера и сбор данных криптографических кошельков. Действие `inject` генерирует шеллкод и выполняет либо Внедрение в пустой процесс с использованием реализации обхода PEB, либо раннее внедрение APC, в зависимости от выбранного типа внедрения. Действие `persist` обеспечивает закрепление, в то время как информация о системе собирается на этапе инициализации.

Украденные данные шифруются с помощью AES-256-GCM и передаются на Discord-webhook, контролируемый оператором, в виде base64-кодированного содержимого. Имплант также отправляет на webhook результаты принятия решений и телеметрию выполнения. Проанализированный бинарный файл для распространения содержит плейсхолдеры для API-ключей и плейсхолдер для webhook, что указывает на необходимость получения операторами кастомной сборки, в которой учетные данные и параметры webhook встраиваются на этапе компиляции. Такая архитектура исключает необходимость в выделенном C2-сервере, управляемом злоумышленником, или в постоянном ручном управлении задачами.

Среди потенциальных сигналов обнаружения: неожиданный трафик API от исполняемого файла Windows к нескольким провайдерам LLM, структурированные запросы, содержащие контекст хоста или терминологию, связанную с наступательными возможностями, активность вебхуков Discord от того же процесса, а также одновременное использование доступа к LSASS, кражи учётных данных из браузера, внедрения кода в процессы или механизмов закрепления. Повторное выполнение с интервалами от пяти до пятнадцати минут, варьирующимися случайным образом, также может указывать на автономный цикл принятия решений импланта.
Post #32639 31
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 The Closed Quorum: Inside the first reported autonomous AI C2 implant https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/ Report completeness: High Threats:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32638 48
CTT Report Hub #ParsedReport #CompletenessHigh 22-09-2026 The Closed Quorum: Inside the first reported autonomous AI C2 implant https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/ Report completeness: High Threats:…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, code: 4
Post #32637 24
#ParsedReport #CompletenessHigh
22-09-2026

The Closed Quorum: Inside the first reported autonomous AI C2 implant

https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/

Report completeness: High

Threats:
Closedquorum
Apc_injection_technique
Process_injection_technique
Lsass_dumper_tool

Victims:
User credentials, Crypto wallets

TTPs:
Tactics: 9
Technics: 1

IOCs:
File: 12
Path: 2
Hash: 6

Soft:
DeepSeek, Qwen, Mistral, Discord, Chrome, Firefox

Wallets:
metamask, exodus_wallet

Crypto:
ethereum

Algorithms:
aes-256-gcm, base64, sha256

Functions:
CLOSEDQUORUM, interModelDiscussion, lsassDump, dumpBrowserCredentials, extractCryptoWallets, generateShellcode, injectProcess, earlyBirdInject, establishPersistence, gatherSystemInfo, have more...

Win API:
arc, NtQueueApcThread, MiniDumpWriteDump, SeDebugPrivilege, EtwEventWrite

YARA: Found

Links:
https://github.com/Cisco-Talos/Cognitive-Artifact-Intelligence-Research-Network
Cisco Talos The Closed Quorum: Inside the first reported autonomous AI C2 implant CLOSEDQUORUM, a malware binary discovered through Cisco Talos’ CAIRN project, exhibits fully autonomous command and control (C2). It represents a shift in effort displacement for attackers, in which expanding portions of the attack chain can be executed without…
Post #32636 29
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 2026 Proxyware Distribution Cases by the Larva-25012 Attacker (DigitalPulse, SOAX, Appsalt, IPRoyal) https://asec.ahnlab.com/ko/95515/ Report completeness: Low Actors/Campaigns: Larva-25012 Honeygain Infatica …
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Larva-25012 возобновил операции с прокси-ПО в конце 2026 года, используя системы, уже зараженные DPLoader. ВПО выполняла управляемые злоумышленником команды PowerShell для установки DigitalPulse, SOAX, Appsalt и IPRoyal, применяя запланированные задачи для закрепления и, в некоторых случаях, для обфускации или внедрения кода в процессы Explorer. Прокси-ПО перехватывала пропускную способность жертв для генерации несанкционированного дохода.
-----

Larva-25012 возобновил распространение прокси-программ во второй половине 2026 года, в основном эксплуатируя уже зараженные системы, а не используя новый метод первоначального доступа. В предыдущих кампаниях использовались всплывающие объявления на бесплатных сайтах для загрузки видео с YouTube, репозитории GitHub, выдававшие себя за инструменты очистки Steam, а также страницы для загрузки нелегальных программных ключей. Активность злоумышленника затронула множество систем, включая объекты в Южной Корее.

Недавняя активность опиралась на DPLoader, в основном на его JavaScript-вариант. Ранее установленное ВПО установило Node.js с помощью команды Python, а затем создало запись в Планировщике заданий Windows для многократного выполнения обфусцированного JavaScript. DPLoader собирал базовую информацию о системе и периодически отправлял её на сервер управления. В зависимости от ответа сервера он мог выполнять команды PowerShell. Наблюдаемые команды использовались для загрузки и установки прокси-ВПО.

Атакующий развернул DigitalPulse, SOAX, Appsalt и IPRoyal. DigitalPulse был установлен в виде файла PlutonAgent.exe и обеспечивал постоянство присутствия через запланированную задачу с именем PlutonAgentScheduler. Скрипт установки также пытался отключить Microsoft Defender. SOAX использовал аналогичный процесс установки на основе PowerShell, создал задачу EnterpriseMgmtServicesScheduler и отправлял результаты выполнения или сообщения об ошибках на удаленный адрес. Appsalt использовал задачу SecurityHealthServiceSyncUpdate и был развернут вместе с DLL-библиотекой SDK и загрузчиком. Загрузчик вызывал функцию appsalt_init(), передавая токен, контролируемый атакующим. IPRoyal использовал тот же общий подход к установке и создал задачу с именем BackgroundTaskRegistrationMaintenanceTaskScheduler.

Некоторые образцы DigitalPulse использовали обфускацию или внедряли код в процесс Explorer для обхода обнаружения. Атакующий также злоупотреблял прокси-программным обеспечением, распространяемым в виде комплектов средств разработки (SDK), путем объединения SDK с загрузчиком и предоставления API или токена, контролируемого атакующим. Эти операции перехватывали сетевую пропускную способность жертв для генерации дохода атакующего без соответствующего разрешения.
Post #32635 28
CTT Report Hub #ParsedReport #CompletenessLow 22-09-2026 2026 Proxyware Distribution Cases by the Larva-25012 Attacker (DigitalPulse, SOAX, Appsalt, IPRoyal) https://asec.ahnlab.com/ko/95515/ Report completeness: Low Actors/Campaigns: Larva-25012 Honeygain Infatica …
#ParsedReport #GeneratedSchema
Generated with GPT-4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →