TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32515 · Back to latest

Older Posts 20 shown
Post #32514 47
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 Brevo delivered ClickFix through its own infrastructure https://adamnet.works/blog/brevo-delivers-kongtuke-clickfix-to-customer-sites/ Report completeness: Medium Actors/Campaigns: Kongtuke Threats: Clickfix_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32513 47
#ParsedReport #CompletenessMedium
17-09-2026

Brevo delivered ClickFix through its own infrastructure

https://adamnet.works/blog/brevo-delivers-kongtuke-clickfix-to-customer-sites/

Report completeness: Medium

Actors/Campaigns:
Kongtuke

Threats:
Clickfix_technique
Kongtuke
Junk_code_technique
Copyfail_vuln
Mintsloader

Victims:
Brevo, Customer websites, Ecommerce, Wordpress sites

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1036, T1059.001, T1059.003, T1082, T1105, T1140, T1195.002, T1204.004, T1505, have more...

IOCs:
Url: 17
Domain: 109
Hash: 13
File: 9
Path: 2
IP: 3

Soft:
Brevo, Chrome, WordPress, Curl, Firefox

Algorithms:
zip, base64

Functions:
_guik

Languages:
php, powershell, javascript
ADAMnetworks Brevo delivered ClickFix through its own infrastructure Brevo served KongTuke ClickFix from its own infrastructure. Altered tracker scripts, forms, and unsubscribe pages delivered to customer sites.
Post #32512 27
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Attackers Actively Exploiting Critical Vulnerability in WooCommerce Wholesale Lead Capture Plugin https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-woocommerce-wholesale…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
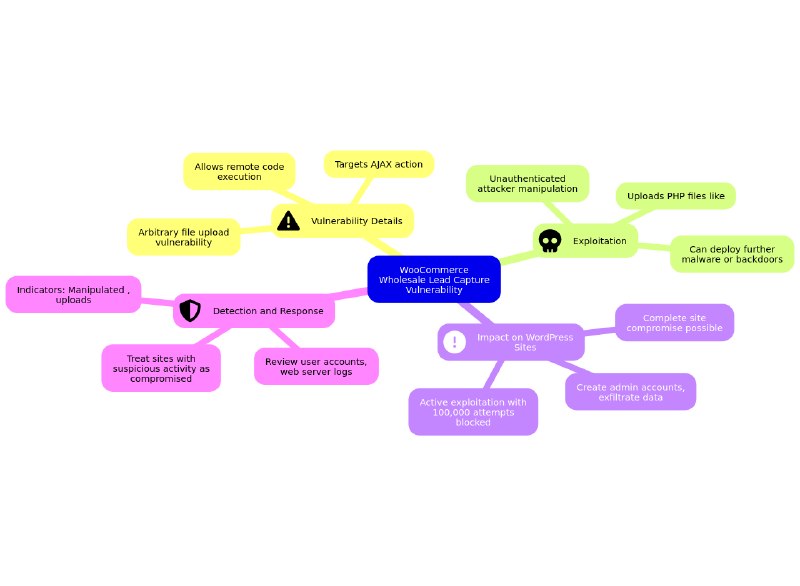
Критическая уязвимость в загрузке файлов без аутентификации в плагине WooCommerce Wholesale Lead Capture для WordPress позволяет злоумышленникам манипулировать параметром `file_settings` в AJAX-запросе `wwlc_file_upload_handler` для загрузки PHP-вебшеллов. Активная эксплуатация уязвимости обеспечивает Удаленное Выполнение Кода, захват сайта, кражу данных, создание учетных записей и развертывание дополнительного ВПО.
-----

Критическая уязвимость несанкционированной загрузки произвольных файлов в плагине WooCommerce Wholesale Lead Capture для WordPress позволяет осуществлять Удаленное Выполнение Кода. Плагин имеет, по оценкам, 6 000 активных установок. Хотя обработчик загрузки уязвимых файлов проверяет расширения файлов, он получает список разрешенных типов файлов из данных запроса, контролируемых злоумышленником, а не из серверной конфигурации. Таким образом, несанкционированный злоумышленник может добавить `php` в предоставленный список и загрузить исполняемые файлы PHP.

Эксплуатация направлена на действие WordPress AJAX `wwlc_file_upload_handler`. Атакующие отправляют подделанный параметр `file_settings` вместе с вредоносным файлом, имеющим расширение `.php`. Среди обнаруженных полезных нагрузок — PHP-вебшелл с именем `shell.php`, который собирает информацию об узле и предоставляет браузерный интерфейс для загрузки дополнительных вредоносных файлов. После записи в доступное из сети расположение вебшелл может использоваться для выполнения произвольных команд или развертывания дополнительных ВПО.

Успешная эксплуатация уязвимости может привести к полной компрометации затронутого сайта WordPress. Злоумышленники могут создавать учетные записи администраторов, получать доступ к данным сайта или выводить их, изменять содержимое веб-сайта, устанавливать дополнительные бэкдоры и использовать сервер для последующей деятельности. Уязвимость активно эксплуатируется; по сообщениям, было заблокировано более 100 000 попыток эксплуатации. Значительная активность наблюдалась в период с 4 по 17 июня, а также 1 июля и 30 августа, что указывает на устойчивое целенаправленное воздействие, а не на изолированное сканирование.

Основными индикаторами эксплуатации являются запросы к действию `wwlc_file_upload_handler`, содержащие подделанное значение `file_settings`, разрешающее загрузку файлов PHP, за которыми следуют попытки загрузки файлов с расширением `.php`. Сайты, работающие на уязвимых версиях, следует рассматривать как потенциально скомпрометированные, если обнаруживаются подобные запросы или непредвиденные файлы PHP. Администраторам необходимо проверить учетные записи пользователей, загруженные файлы, журналы веб-сервера и механизмы закрепления.
Post #32511 25
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Attackers Actively Exploiting Critical Vulnerability in WooCommerce Wholesale Lead Capture Plugin https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-woocommerce-wholesale…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32510 23
#ParsedReport #CompletenessLow
15-09-2026

Attackers Actively Exploiting Critical Vulnerability in WooCommerce Wholesale Lead Capture Plugin

https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-woocommerce-wholesale-lead-capture-plugin/

Report completeness: Low

Victims:
Woocommerce wholesale lead capture, Wordpress websites

ChatGPT TTPs:
do not use without manual check
T1105, T1190, T1505.003

IOCs:
File: 1
IP: 9

Soft:
WordPress

Functions:
wwlc_file_upload_handler, get_allowed_mime_types, time

Languages:
php

Platforms:
x64
Wordfence Attackers Actively Exploiting Critical Vulnerability in WooCommerce Wholesale Lead Capture Plugin On February 20th, 2026, a critical Unauthenticated Arbitrary File Upload vulnerability was publicly disclosed in WooCommerce Wholesale Lead Capture, a premium WordPress plugin with an estimated 6,000 active installations. This vulnerability can be leveraged…
Post #32509 20
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 PhantomRaven: An LLM-Generated Information Stealer Developed for Bug Bounty Hunting https://www.crowdstrike.com/en-us/blog/phantomraven-llm-generated-information-stealer-for-bug-bounty-hunting/ Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
PhantomRaven — это стиллер на JavaScript, распространяемый через npm-пакеты с опечатками в названиях (typosquatting), которые используют вредоносные HTTP-зависимости и скрипты preinstall для выполнения кода во время установки. Целью атаки являются среды разработки и CI/CD, где злоумышленники собирают системные данные, переменные окружения и внешние IP-адреса, после чего выводят их через HTTP. Связанная активность включает повторное использование той же техники злоупотребления пакетами в отношении PyPI.
-----

PhantomRaven — это стиллер информации на JavaScript, распространяемый через вредоносные npm-пакеты с опечатками в названиях (typosquatting). Как правило, такие пакеты содержат безобидный на вид код, но определяют зависимость, использующую HTTP-URL, указывающий на инфраструктуру, контролируемую злоумышленниками. Во время установки npm загружает удалённую зависимость, содержащую полезную нагрузку PhantomRaven. В состав полезной нагрузки входит скрипт preinstall, который автоматически выполняется в условиях затронутых конфигураций npm. В июне 2026 года npm внедрил механизмы контроля, предназначенные для блокировки скриптов установки зависимостей, если они не были явно одобрены, что снижает вероятность их автоматического выполнения.

Вредоносное ПО нацелено на среды разработки и CI/CD. Оно собирает системную информацию и переменные окружения, связанные с CI/CD, вероятно, для получения учетных данных или других секретов. PhantomRaven выполняет запрос к `https://api64.ipify.org?format=json` для определения внешнего IP-адреса жертвы. Затем оно осуществляет эксфильтрацию собранных данных с помощью HTTP-запросов GET и POST. В запросах GET информация передается в параметре строки запроса, а в запросах POST — сериализуется в формате JSON в теле запроса. Трафик POST использует минимальный заголовок user-agent `Mozilla/5.0 (Windows NT 10.0; Win64; x64)`. В коде также присутствует незавершенная процедура эксфильтрации через WebSocket, настроенная на использование `wss://yourserver.com/socket`, которая, по всей видимости, является неиспользуемым плейсхолдером, а не действующей инфраструктурой.

Среди обнаруженных вредоносных пакетов — `transform-jsbi-to-bigint` и `sort-imports-es6-autofix`. Связанные с ними аккаунты npm опубликовали пакеты, содержащие ссылки на удалённые динамические зависимости, указывающие на домен `npm.jpartifacts.com`, который в ноябре 2025 года использовался в качестве инфраструктуры управления. Оператор также разработал связанный с этим стиллер на базе Python, предназначенный для распространения через PyPI, что свидетельствует о повторном использовании того же подхода, основанного на путанице зависимостей и злоупотреблении пакетами, в различных экосистемах.

Кампания, по всей видимости, направлена на компрометацию организаций и использование украденной информации для идентификации или поддержки отчётов в рамках программ bug bounty, а не на продажу учётных данных через рынки логов. Многословные комментарии в коде, заглушки, необычные двойные методы эксфильтрации по HTTP и статистические паттерны токенов указывают на то, что вредоносное ПО, вероятно, было сгенерировано с помощью большой языковой модели. Общий инструментарий технически прост, однако демонстрирует, как публикация вредоносных пакетов и генерация кода с помощью ИИ могут снизить порог входа для атак на среды разработки программного обеспечения.
Post #32508 23
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 PhantomRaven: An LLM-Generated Information Stealer Developed for Bug Bounty Hunting https://www.crowdstrike.com/en-us/blog/phantomraven-llm-generated-information-stealer-for-bug-bounty-hunting/ Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32507 26
#ParsedReport #CompletenessMedium
17-09-2026

PhantomRaven: An LLM-Generated Information Stealer Developed for Bug Bounty Hunting

https://www.crowdstrike.com/en-us/blog/phantomraven-llm-generated-information-stealer-for-bug-bounty-hunting/

Report completeness: Medium

Actors/Campaigns:
Phantomraven
Nokoyawa
Akira_ransomware

Threats:
Phantomraven
Typosquatting_technique

Victims:
Technology, Retail, Hospitality

Industry:
Entertainment, Retail

ChatGPT TTPs:
do not use without manual check
T1016.001, T1020, T1041, T1059.007, T1071.001, T1082, T1105, T1195.002, T1587.001, T1608.001, have more...

IOCs:
Domain: 4
Email: 1
File: 2
IP: 1
Hash: 3

Soft:
Jenkins, CIRCLECI

Algorithms:
sha256

Functions:
detectUserEmail

Languages:
powershell, python

Platforms:
x64
CrowdStrike.com PhantomRaven: LLM-generated Information Stealer for Bug Bounty Hunting CrowdStrike identified a financially motivated threat actor who works as a bug bounty hunter and who developed and distributed the JavaScript-based information stealer PhantomRaven.
Post #32506 33
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 VectraRAT: An Undocumented Full-Stack MaaS Built From Scratch https://socradar.io/blog/vectrarat-undocumented-stack-maas/ Report completeness: High Threats: Vectrarat Clipboard_hijacking_technique Uac_bypass_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
VectraRAT — это недавно задокументированная платформа ВПО как услуга, доступная исключительно в режиме аренды, с сервером управления на базе языка Go и нативным имплантом для Windows. Платформа поддерживает обширный набор функций: наблюдение, удалённый доступ, кражу учётных данных, сбор секретных файлов и работу в качестве SOCKS5-прокси; основная коммуникация осуществляется по TCP-порту 3308. Векторы доставки включают заражение через Amadey и приманки ClickFix, а обход UAC на этапе сборки обеспечивает выполнение с высоким уровнем целостности.
-----

VectraRAT — ранее не задокументированная платформа ВПО как услуга, доступная только по аренде, которой управляет актор, ранее известный как Nyxel. Она состоит из сервера управления на базе Go под названием VectraHub, панели оператора на Vue3, встроенной в бинарный файл сервера, и нативного импланта для Windows на C++. Имплант и сервер обмениваются данными через собственный протокол MessagePack-over-TCP, преимущественно на порту 3308. VectraRAT, по всей видимости, была разработана с нуля, а не создана на основе AsyncRAT, XWorm или QuasarRAT.

ВПО обеспечивает широкие возможности для удаленного доступа и кражи информации. К ним относятся скрытый виртуальный сетевой компьютер (HVNC), захват экрана, регистрация нажатий клавиш, выполнение команд CMD и PowerShell, двунаправленная передача файлов, перечисление процессов через WMI, проксирование SOCKS5, мониторинг буфера обмена и замена на основе регулярных выражений, а также удаленный доступ к браузеру. При первом подключении модуль автоматизированного сбора данных нацеливается на учетные данные браузеров Chromium, Firefox и Internet Explorer, активные сетевые соединения, а также файлы с расширениями .env, .conf и .config, которые могут содержать учетные данные, API-ключи и секреты инфраструктуры.

VectraRAT включает опцию обхода UAC на этапе сборки. Данная техника связана с методом 41 UACME и использует манипуляцию с объектами отладки. Имплант создает объект отладки через winver.exe, отсоединяет его и сохраняет, после чего использует для отладки computerdefaults.exe — автоматически повышающего привилегии бинарного файла Windows. Он дублирует дескриптор процесса с повышенными привилегиями и запускает полезную нагрузку с токеном высокой целостности без необходимости получения одобрения со стороны пользователя.

Среди зафиксированных методов доставки — заражение через загрузчик Amadey, поддельные страницы верификации ClickFix с приманками в стиле TurboTax, а также имена исполняемых файлов, связанные с тематикой налогов. Образцы Vidar и VectraRAT также использовали общую инфраструктуру и TCP-порт 3308. ВПО обнаруживалась на системах жертв в Соединенных Штатах, России, Германии и других странах. Примерно 48 % зафиксированных записей о жертвах касались корпоративных редакций Windows, включая варианты Enterprise и Windows Server 2025. На одном из скомпрометированных хостов с Windows Server 2025 были зафиксированы множественные передачи файлов, выполнение команд и удаление вторичного полезной нагрузки, что указывает на возможную скоординированную кражу корпоративных данных.

Возможности обнаружения включают мьютекс `LocalVectra.Client.SingleInstance`, файл `%TEMP%\callback.json`, содержащий `callback: true`, постоянные исходящие TCP-соединения на порт 3308, метаданные PE по умолчанию, такие как «Product: Vectra» и версия 0.2, подозрительные последовательности вызовов отладочных API, скрытое выполнение PowerShell, запросы к процессам через WMI, а также всплески обращений к файлам конфигурации, содержащим секреты.
Post #32505 29
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 VectraRAT: An Undocumented Full-Stack MaaS Built From Scratch https://socradar.io/blog/vectrarat-undocumented-stack-maas/ Report completeness: High Threats: Vectrarat Clipboard_hijacking_technique Uac_bypass_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32504 32
#ParsedReport #CompletenessHigh
16-09-2026

VectraRAT: An Undocumented Full-Stack MaaS Built From Scratch

https://socradar.io/blog/vectrarat-undocumented-stack-maas/

Report completeness: High

Threats:
Vectrarat
Clipboard_hijacking_technique
Uac_bypass_technique
Hvnc_tool
Amadey
Clickfix_technique
Uacme_tool
Vidar_stealer
Netsupportmanager_rat
Spear-phishing_technique

Victims:
Corporate organizations

Industry:
Government, Iot

Geo:
Russia, Asian, Germany, Russian, India, Chinese, Switzerland, United states, Venezuela, Czech republic, Budapest

TTPs:
Tactics: 9
Technics: 10

IOCs:
IP: 7
File: 9
Hash: 12

Soft:
Telegram, Linux, Chromium, Firefox, Internet Explorer

Algorithms:
lznt1, sha256

Functions:
ParseHeader

Win API:
FS, NtQueryInformationProcess, NtRemoveProcessDebug, DbgUiSetThreadDebugObject, DebugActiveProcess, CreateProcessW, NtDuplicateObject

Languages:
powershell, javascript

Links:
https://github.com/tc-hib/winres
https://github.com/hfiref0x/uacme
SOCRadar® Cyber Intelligence Inc. VectraRAT: An Undocumented Full-Stack MaaS Built From Scratch SOCRadar's Threat Research Unit (STRU) has documented VectraRAT, a Malware-as-a-Service platform built entirely from scratch rather than forked from...
Post #32503 27
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 SilkParasite Infrastructure: SpiceRAT Servers Tied to Energy and Government Targets Across Central Asia https://hunt.io/blog/silkparasite-spicerat-central-asia-infrastructure Report completeness: Medium Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Исследователи картировали кластер инфраструктуры предположительно злоумышленника, связанный с SpiceRAT и, возможно, NodeEdgeRAT и NomadRAT. Кластер использовал повторно применяемые сертификаты, имена хостов, домены, обманные веб-страницы, а также имперсонацию государственных организаций Центральной Азии; при этом некоторые серверы предоставляли услуги RDP на высокопортовых интерфейсах. Связи в инфраструктуре основаны на общих артефактах и данных регистрации, а не на подтвержденном развёртывании ВПО на машинах жертв.
-----

Исследователи выявили кластер инфраструктуры, контролируемой злоумышленниками, связанный с SpiceRAT и потенциально относящийся к активности NodeEdgeRAT и NomadRAT. Серверы были активны с конца 2025 года по август 2026 года на нескольких европейских хостинг-провайдерах. Инфраструктура была связана через повторное использование имен хостов, сертификатов TLS, идентичных хешей веб-страниц, общих родительских доменов и записей регистрации, а не через прямые доказательства развертывания ВПО на системах жертв.

Несколько серверов соответствовали сигнатурам обнаружения SpiceRAT. Повторно использовались имена хостов `ns2.asiainfo.it[.\]com` и `manager.skycom[.\]support`, при этом дополнительные хосты обслуживали на порту 80 клонированную главную страницу компании RTX Corporation. Страница не содержала идентифицированных ВПО, форм для ввода учетных данных, полезных нагрузок или механизмов доставки и, по всей видимости, функционировала как статическое отвлекающее содержимое. Активность управления SpiceRAT была отдельно связана с портом 443.

Значимым артефактом, связывающим инфраструктуру, являлся сертификат TLS для домена `azure.uzrailwaystax[.\]com`, используемый для имперсонации железнодорожного ведомства Узбекистана. Тот же сертификат был обнаружен на восьми хостах, включая системы, независимо идентифицированные как инфраструктура SpiceRAT. Сертификат был выпущен TLC DV TLS CA, управляемым Китайским центром сертификации TL, который финансируется Китайской академией информационных и коммуникационных технологий. Сам по себе издатель сертификата не является доказательством злонамеренной деятельности, однако данный сертификат был развернут на инфраструктуре, использующей имперсонацию государственных органов и государственных предприятий Центральной Азии.

Регистрационные данные и связи доменов связали кластер с другими семействами ВПО. Родительский домен `hoster-kg[.\]com` был связан с хостом, связанным с SpiceRAT, и именем хоста NodeEdgeRAT, о котором сообщала компания Bitdefender. Аналогичным образом, `kg.tdtu[.\]org` разделял родительский домен с индикатором управления (command-and-control) для NomadRAT, о котором было сообщено. Некоторые связанные хосты предоставляли службы RDP на высоких портах, в том числе 64350, 64330, 65535 и 65111.

Наблюдаемые доменные имена имитировали организации в Узбекистане, Туркменистане, Таджикистане, Казахстане и Кыргызстане, включая Türkmengaz, газовое месторождение Галкыныш, Tojiktelecom, Министерство иностранных дел Туркменистана и государственные структуры. Пассивные данные DNS указывали на наличие связанной инфраструктуры поддоменов, датируемой как минимум серединой 2022 года. Указанные организации, по всей видимости, являлись целями имперсонации; полученные данные не подтверждают факт их компрометации.
Post #32502 23
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 SilkParasite Infrastructure: SpiceRAT Servers Tied to Energy and Government Targets Across Central Asia https://hunt.io/blog/silkparasite-spicerat-central-asia-infrastructure Report completeness: Medium Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32501 26
#ParsedReport #CompletenessMedium
17-09-2026

SilkParasite Infrastructure: SpiceRAT Servers Tied to Energy and Government Targets Across Central Asia

https://hunt.io/blog/silkparasite-spicerat-central-asia-infrastructure

Report completeness: Medium

Actors/Campaigns:
Silkparasite
Ghostemperor
Indigozebra

Threats:
Spicerat
Nodeedgerat
Nomadrat
Bloodalchemy
Typosquatting_technique
Smac

Victims:
Government, Energy, Telecommunications

Industry:
Energy, Transport, Telco, Government, Petroleum

Geo:
Uzbekistan, Kyrgyzstan, China, Estonia, Tajikistan, Asia, Chinese, Turkmenistan, Bulgaria, Asian

ChatGPT TTPs:
do not use without manual check
T1036.005, T1583.001

IOCs:
IP: 55
Domain: 56
Hash: 3
File: 4

Soft:
nginx

Algorithms:
sha1, sha256
hunt.io SilkParasite Infrastructure: SpiceRAT Servers Tied to Energy and Government Targets Across Central Asia Hunt.io SpiceRAT detections identified shared infrastructure artifacts across malware families in Bitdefender’s SilkParasite report, connecting servers to Central Asian energy, government, and telecom targets.
Post #32500 26
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 ParaShells: Parallels Desktop Turns Appliance Install Into a Root Shell https://jfrog.com/blog/parallels-desktop-turns-appliance-install-into-root-shell/ Report completeness: Low Threats: Parashells Victims: Parallels…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
ParaShells — это уязвимость повышения привилегий в Parallels Desktop for Mac. Пользователь с ограниченными правами доступа может использовать сервисный сокет, доступный для записи всем, и небезопасное формирование аргументов для утилиты `tar`, чтобы заставить процесс `prl_disp_service`, работающий от имени root, выполнить код, контролируемый злоумышленником, с правами root — без запущенной виртуальной машины и без доступа администратора.
-----

ParaShells — это уязвимость повышения привилегий в Parallels Desktop for Mac. Тестирование на Parallels Desktop 26.4.0 (сборка 57513) на процессорах Apple Silicon показало, что локальный пользователь без привилегий может выполнить код, контролируемый злоумышленником, с правами root через привилегированный демон `prl_disp_service`. Для этого не требовалось запущенной виртуальной машины, доступа администратора или подписанного Parallels клиента.

Атака направлена на `/var/run/prl_disp_service.socket` — сокет домена Unix, доступный с правами на запись для всех пользователей. Механизм аутентификации `PrlSrv_LoginLocal` демона принимал неподписанные локальные клиенты на основе учетных данных ядра (peer credentials), а не проверяя идентификатор команды Parallels Team ID. В результате локальный пользователь без прав администратора мог пройти аутентификацию в демон с правами root и запросить операции по установке виртуальных машин (appliance-install).

Вторая уязвимость была связана с небезопасным формированием аргументов для процесса извлечения данных из устройства. Демон собирал команду `tar` в виде строки и использовал функцию разделения строк Qt для преобразования её в аргументы. Вставив кавычку в предоставленный путь к родительскому виртуальному машинному образу, злоумышленник мог завершить предназначенный аргумент и внедрить дополнительные опции `tar`. Демонстрируемый полезный код (payload) вставлял `--use-compress-program=/path/to/script`.

В процессе извлечения appliance утилита `tar` в macOS запускает указанную программу сжатия с теми же привилегиями, что и `tar`. Поскольку `prl_disp_service` инициирует процесс извлечения от имени root, скрипт, контролируемый злоумышленником, также выполняется с привилегиями root. В предоставленном proof of concept использовался специально созданный архив appliance и соответствующие метаданные, установка запускалась через сокет, а внедренная программа применялась для выполнения полезной нагрузки. Скрипт мог сохранять поток архива, одновременно фиксируя, что он выполняется с UID 0.

Уязвимость создает путь к компрометации на уровне хоста для любой локальной учетной записи или уже запущенного процесса с ограниченными правами на Mac с установленной уязвимой версией Parallels Desktop. Потенциальными источниками начального выполнения могут быть вредоносные пакеты, скомпрометированные рабочие процессы разработки или загруженные приложения. Успешная эксплуатация позволяет модифицировать хост-систему, устанавливать постоянные компоненты с повышенными привилегиями и выполнять произвольный код от имени root.
Post #32499 26
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 ParaShells: Parallels Desktop Turns Appliance Install Into a Root Shell https://jfrog.com/blog/parallels-desktop-turns-appliance-install-into-root-shell/ Report completeness: Low Threats: Parashells Victims: Parallels…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32498 26
#ParsedReport #CompletenessLow
15-09-2026

ParaShells: Parallels Desktop Turns Appliance Install Into a Root Shell

https://jfrog.com/blog/parallels-desktop-turns-appliance-install-into-root-shell/

Report completeness: Low

Threats:
Parashells

Victims:
Parallels desktop for mac users, Developer laptops, Universities, Corporate training rooms

Industry:
Education

CVEs:
CVE-2026-90894 [Vulners]
CVSS V3.1: 7.8,
Vulners: Exploitation: Unknown


TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1059.006, T1068, T1202, T1559

IOCs:
File: 1

Soft:
Unix, macOS, sudo

Algorithms:
md5

Functions:
InstallAppliance

Languages:
python

Platforms:
arm, apple
JFrog ParaShells: Parallels Desktop Turns Appliance Install Into a Root Shell A flaw in Parallels Desktop for Mac (CVE-2026-90894) allows unprivileged local users to gain root privileges via argument injection during appliance installation.
Post #32497 26
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 Beware the SparroWock: The backdoor that bites, the commands that catch https://www.welivesecurity.com/en/eset-research/beware-sparrowock-backdoor-bites-commands-catch/ Report completeness: High Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
FamousSparrow развернул SparroWocky — модульный бэкдор на C++, нацеленный на государственные организации в Латинской Америке. Доставляемый через DLL side-loading, он рефлексивно загружает зашифрованные полезную нагрузки в память, обеспечивает закрепление, собирает данные хоста, выполняет команды, выгружает файлы, делает скриншоты и поддерживает TCP-проксирование. Его TLS C2, загрузка BOF, перехват API, подделка стеков вызовов и манипуляция PEB обеспечивают обширное сокрытие и обход защиты.
-----

FamousSparrow, группа кибершпионажа, связанная с Китаем и активная как минимум с 2019 года, с августа 2025 года развертывает новый модульный бэкдор на C++ под названием SparroWocky. ВПО в значительной степени заменила имплант SparrowDoor, используемый группой, и была зафиксирована при нападках на государственные организации в Аргентине, Эквадоре, Гватемале, Гондурасе, Панаме, Перу, Пуэрто-Рико и Венесуэле. В некоторых инцидентах SparroWocky развертывалась с помощью SparrowDoor, что подтверждает атрибуцию к FamousSparrow.

SparroWocky распространяется с использованием схемы «трехзубого трезубца» (trident) на основе подмены DLL (DLL side-loading), которая включает легитимный исполняемый файл, модифицированную вредоносную DLL и зашифрованный файл полезной нагрузки. DLL извлекает данные конфигурации и полезной нагрузки из соответствующего файла `.dat`, используя ключ RC4, хранящийся в пользовательском заголовке, начинающемся с магического значения `0x11328712`. Полезная нагрузка представляет собой файл PE, из которого удалены сигнатуры `MZ` и `PE`; она отображается в память рефлексивно, что позволяет избежать записи на диск и потенциально обходить простые сигнатуры сканирования памяти. Закрепление (Persistence) может быть обеспечено через Службу Windows или ключ Run в реестре.

Бэкдор собирает информацию об узле, включая имя компьютера, имя пользователя, домен, версию Windows и адреса сетевых интерфейсов. Он поддерживает выполнение команд, произвольное выполнение файлов, эксфильтрацию файлов, периодический захват снимков экрана, TCP-проксирование и самоудаление. Для коммуникаций используется TLS через библиотеку Mbed TLS, при этом для эксфильтрируемых данных применяется шифрование RC4. Поддерживаются прямые соединения, настроенные HTTP-прокси с аутентификацией Basic или Negotiate, а также SOCKS5-прокси. C2, как правило, работает через порты 443 или 8080.

SparroWocky содержит код из Mbed TLS, MinHook и загрузчика COFF. Он способен загружать и выполнять файлы Beacon Object File, что обеспечивает использование модулей в памяти, связанных с Cobalt Strike и другими red-team фреймворками. Команда `0x14` выполняет BOF, а команда `0x13` удаляет закрепление и файлы ВПО с помощью временного пакетного сценария.

ВПО использует обширный обход защиты, включая собственное хеширование API, перехват `CreateThread` на основе MinHook и маскировку адресов начала потоков как `AnimateWindow`. Вариант SilentMoonwalk/StackMoonwalk подделывает стеки вызовов, чтобы отслеживаемые вызовы API выглядели как исходящие от легитимных системных функций Windows. Его рефлексивный загрузчик PE также перехватывает функции ресурсов и командной строки и вставляет поддельные структуры `LDR_DATA_TABLE_ENTRY` в PEB для маскировки вручную загружаемых исполняемых файлов.
Post #32496 22
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 Beware the SparroWock: The backdoor that bites, the commands that catch https://www.welivesecurity.com/en/eset-research/beware-sparrowock-backdoor-bites-commands-catch/ Report completeness: High Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32495 27
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 Beware the SparroWock: The backdoor that bites, the commands that catch https://www.welivesecurity.com/en/eset-research/beware-sparrowock-backdoor-bites-commands-catch/ Report completeness: High Actors/Campaigns:…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, code: 3, windows: 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →