TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32495 · Back to latest

Older Posts 20 shown
Post #32494 30
#ParsedReport #CompletenessHigh
17-09-2026

Beware the SparroWock: The backdoor that bites, the commands that catch

https://www.welivesecurity.com/en/eset-research/beware-sparrowock-backdoor-bites-commands-catch/

Report completeness: High

Actors/Campaigns:
Ghostemperor (motivation: cyber_espionage)

Threats:
Sparrowocky
Sparrowdoor
Proxylogon_exploit
Dll_sideloading_technique
Coff_loader
Silentmoonwalk_technique
Cobalt_strike_tool
Brc4_tool
Metasploit_tool
Sliver_c2_tool
Process_camouflage_technique

Victims:
Governmental organizations

Industry:
Energy, Telco, Government

Geo:
Peru, Guatemala, Honduras, Panama, China, Latin america, Puerto rico, Venezuela, Ecuador, Argentina

TTPs:
Tactics: 9
Technics: 34

IOCs:
Hash: 5
IP: 18
File: 2

Soft:
MinHook, Windows service

Algorithms:
md5, rc4, sha1, chacha20-poly1305

Functions:
CreateProcessAsUser

Win API:
ExitProcess, FindFirstFileW, WTSEnumerateSessionsW, CreateProcessAsUserW, CreateProcess, RtlUserThreadStart, CreateThread, AnimateWindow, RtlLoadString, RtlFindMessage, have more...

Platforms:
x64

Links:
https://github.com/eset/malware-ioc/tree/master/famoussparrow/extract\_sparrowocky.py
have more...
https://github.com/Mbed-TLS/mbedtls
https://github.com/Mbed-TLS/mbedtls/blob/mbedtls-3.6.7/library/poly1305.c#L406
Welivesecurity Beware the SparroWock: The backdoor that bites, the commands that catch ESET researchers document SparroWocky, the new flagship backdoor of the FamousSparrow APT group
Post #32493 40
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 The extension you never installed: KREMLIN forges Chrome's own integrity checks to steal banking sessions https://www.elastic.co/security-labs/threat-command/malicious-browser-extension-kremlin-banking-malware …
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
REF9334 — бразильская операция по распространению банковского ВПО, использующая набор инструментов KREMLIN для атак на клиентов финансовых учреждений посредством обманных документов и многоэтапных полезных нагрузок на JavaScript, PowerShell, Node.js и C++. ВПО уклоняется от анализа, обеспечивает закрепление через запланированные задачи и разворачивает вредоносные расширения для Chromium путем изменения профилей браузера и данных целостности. Расширения крадут учетные данные, файлы cookie, токены сессий, нажатия клавиш и веб-трафик, используя HTTP, HTTPS, WebSockets и разрешение адресов C2 на основе блокчейна.
-----

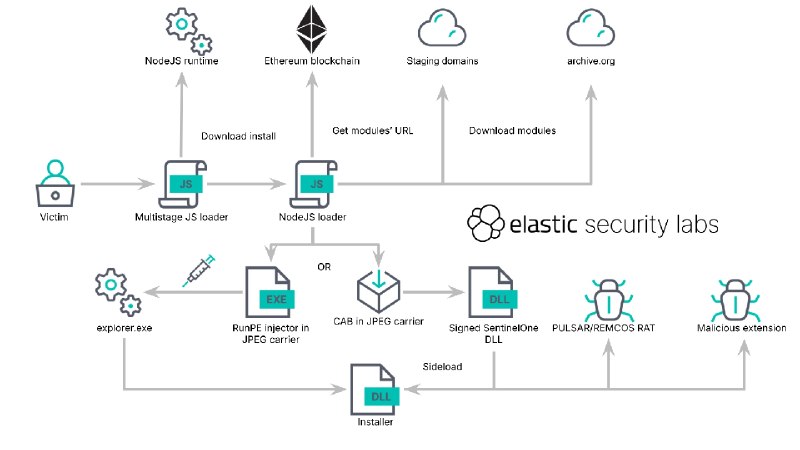
Elastic Security Labs отслеживала REF9334 — бразильскую банковскую вредоносную операцию, активную как минимум с мая 2025 года по 2026 год. Её набор инструментов, получивший название KREMLIN, использует многоэтапные загрузчики на JavaScript, PowerShell, Node.js, кастомные установщики на C++, RunPE, DLL sideloading и вредоносные расширения для Chromium. Приманки обычно маскируются под банковские документы, счета-фактуры, компоненты Adobe или корпоративные файлы и нацелены на пользователей бразильских финансовых учреждений, включая Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander и Mercado Pago.

Первоначальные JavaScript-стадии отображают поддельные сообщения об ошибках, выполняют проверки песочницы, извлекают или загружают дополнительные полезныe нагрузки и могут устанавливать Node.js для выполнения последующих скриптов. Методы обхода включают подсчет файлов на рабочем столе и запущенных процессов, проверку имен пользователей, характеристик ЦП, ОЗУ и диска, артефактов виртуализации, а также инструментов анализа. ВПО может намеренно вызывать сбой, если проверки указывают на наличие песочницы или если домен сетевой приманки возвращает неожиданный ответ. Закрепление осуществляется с помощью запланированных задач, включая задачи, выполняемые при входе в систему или периодически. Полезные нагрузки скрывались в файлах JPEG или CAB, размещенных на скомпрометированных или публичных сервисах, и выполнялись посредством ручной загрузки, внедрения кода в процессы или sideloading подписанного бинарного файла SentinelOne.

Основной установщик разворачивает расширения непосредственно в каталоги профилей Chrome и Edge, минуя одобрение Web Store. Он изменяет Secure Preferences и пересчитывает значения целостности Chromium, включая устаревшие HMAC и новые зашифрованные хеши. Для этого он извлекает сид Chromium из `resources.pak`, восстанавливает устаревшие ключи OSCrypt через DPAPI и получает ключи шифрования, привязанные к приложению, запуская браузер под отладчиком и считывая память из `chrome.dll` или `msedge.dll`.

Расширение, иногда выдающее себя за «AVSync», запрашивает доступ к вкладкам, файлам cookie, хранилищу и веб-запросам. Оно способно красть учетные данные, файлы cookie, токены сессий и данные браузера; выполнять кейлогинг для выбранных сайтов; перехватывать POST-запросы; перенаправлять элементы страниц; а также осуществлять коммуникацию через WebSockets. Адреса конфигурации и C2 разрешаются динамически, в более новых кампаниях — через смарт-контракты Ethereum, используемые в качестве dead-drop resolvers. В ходе операции также распространялись PULSAR, а затем REMCOS RAT, при этом зафиксирована связь с C2 по протоколам HTTP, HTTPS и WebSockets. Артефакты кампании, контент на португальском языке, банковские приманки и телеметрия жертв указывают на основную ориентацию на пользователей из Бразилии.
Post #32492 34
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 The extension you never installed: KREMLIN forges Chrome's own integrity checks to steal banking sessions https://www.elastic.co/security-labs/threat-command/malicious-browser-extension-kremlin-banking-malware …
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32491 38
CTT Report Hub #ParsedReport #CompletenessHigh 17-09-2026 The extension you never installed: KREMLIN forges Chrome's own integrity checks to steal banking sessions https://www.elastic.co/security-labs/threat-command/malicious-browser-extension-kremlin-banking-malware …
#ParsedReport #ExtractedSchema

Classified images:
schema: 7, code: 21, windows: 3, chart: 1
Post #32490 29
#ParsedReport #CompletenessHigh
17-09-2026

The extension you never installed: KREMLIN forges Chrome's own integrity checks to steal banking sessions

https://www.elastic.co/security-labs/threat-command/malicious-browser-extension-kremlin-banking-malware

Report completeness: High

Actors/Campaigns:
Kr3mlin4rt1st

Threats:
Dead_drop_technique
Process_injection_technique
Runpe_tool
Api_obfuscation_technique
Deadlock
Remcos_rat
Pulsar_rat
Donut
Chromeballrat
Dll_sideloading_technique
Steganography_technique

Victims:
Banking users, Financial institutions

Industry:
Financial

Geo:
Finland, Brazil, Canada, Brasil, Portuguese, United states, Switzerland, Germany, Russia, Brazilian, Netherlands

TTPs:
Tactics: 9
Technics: 0

IOCs:
Hash: 8
Url: 21
Path: 3
Coin: 20
File: 104
Email: 1
Domain: 18
IP: 25
BrowserExtension: 2

Soft:
Chrome, Chromium, Node.js, VirtualBox, vmmemctl, VBoxGuest, Google Chrome, flask, js) → Run, ode.js →, have more...

Crypto:
ethereum

Algorithms:
hmac, sha256, zip, md5, rc4, base64

Functions:
GetSyscallNumber, SetName, setConfig, getConfig

Win API:
Popup, CreateThread, LdrLockLiberator, ZwQuerySystemInformation, GetUserNameW, ZwQueryAttributesFile, GetLastInputInfo, TerminateProcess, CryptUnprotectData, ReadProcessMemory, have more...

Win Services:
VGAuthService

Languages:
php, javascript, powershell

Platforms:
x64

Links:
https://github.com/ElliotKillick/LdrLockLiberator
have more...
https://github.com/elastic/labs-releases/tree/main/indicators/kremlin
https://github.com/evilashz/PigSyscall
www.elastic.co Malicious browser extension: inside KREMLIN banking malware Elastic Security Labs analyzes a malicious browser extension that forges Chromium's integrity checks and pulls its C2 from Ethereum smart contracts.
Post #32489 28
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 GhostCode: Dissecting a Novel Device Code Phishing Kit https://www.esentire.com/blog/ghostcode-dissecting-a-novel-device-code-phishing-kit Report completeness: Medium Threats: Device_code_phishing_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
В августе 2026 года злоумышленники использовали фишинговый набор GhostCode для атак на предприятия через формы контактов Salesforce и приманки в виде NDA с паролем. Набор обходил обнаружение с помощью зашифрованных HTML-редиректов, браузерных проверок и фильтрации, после чего эксплуатировал механизм Device Authorization Grant от Microsoft для перехвата токенов, защищенных MFA. Затем злоумышленники регистрировали устройства, собирали данные электронной почты и использовали резидентные прокси-серверы для поддержания географически согласованного доступа.
-----

В конце августа 2026 года злоумышленники использовали набор инструментов фишинга GhostCode для кражи кодов устройств в кампании, инициированной через формы контактов Salesforce. Они выдавали себя за сотрудников отдела закупок легитимных компаний, продолжали общение с приманкой в виде NDA и отправляли жертвам защищенный паролем HTML-файл, размещенный через WeTransfer. Было выявлено более 30 доменов-двойников, имитирующих американских дистрибьюторов, производителей и логистические компании, что указывает на более широкий охват поставщиков услуг.

Вложение в формате HTML использовало несколько уровней обхода средств обнаружения. Видимый текст был перемешан с повторяющимися HTML-комментариями между отдельными символами, что обеспечивало нормальное отображение в браузере, но нарушало извлечение текста в сыром виде и автоматическое обнаружение фишинга. Встроенный URL для перенаправления был зашифрован с использованием AES-256-GCM и отсутствовал в открытом виде. Ключ расшифровки выводился на стороне клиента с помощью PBKDF2-HMAC-SHA256 на основе пароля, введённого жертвой, и жёстко закодированной соли, что предотвращало перенаправление до ввода правильного пароля.

Расшифрованный URL привел к ретранслятору, который выполнял JavaScript-задачи для браузера, отслеживание и фильтрацию ботов перед перенаправлением жертв на фишинговый сервер, размещенный на, вероятно, скомпрометированном легитимном веб-сайте. Использованный набор инструментов применял Cloudflare Turnstile, а также серверную фильтрацию по GeoIP и строке User-Agent для блокировки сканеров, ползунков, headless-браузеров и инструментов, содержащих строки, такие как «bot», «curl», «python», «selenium» и «wget». Наблюдаемые поддомены следовали именованию, характерному для доступа к учетным записям, на скомпрометированных доменах.

GhostCode использовал механизм Microsoft OAuth 2.0 Device Authorization Grant. Фишинговый бэкенд инициировал запросы на авторизацию, используя App ID приложения Microsoft Authentication Broker `29d9ed98-a469-4536-ade2-f981bc1d605e`, отображал жертве возвращенный код пользователя и сохранял код устройства для последующих опросов. Жертвы вводили код на легитимной странице входа Microsoft и проходили MFA, в то время как сервер атакующих опрашивал систему на предмет успешной авторизации и получал токены аутентификации. После этого жертве отображался поддельный документ NDA.

После аутентификации злоумышленники зарегистрировали три устройства и получили токены Azure AD и Microsoft Graph, создав несколько вариантов закрепления. В течение 78 секунд они успешно выполнили девять вызовов API, включая сбор электронной почты, используя ротацию резидентных прокси для соответствия географическому расположению жертвы. Большая часть активности исходила из резидентных сетей Великобритании, при этом дополнительный трафик был связан с GHOSTnet в Германии. Такой маршрут помогал обходить средства условного доступа (Conditional Access), основанные на геолокации, и делал активность авторизации устройств Microsoft географически согласованной с местоположением жертвы.
Post #32488 33
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 GhostCode: Dissecting a Novel Device Code Phishing Kit https://www.esentire.com/blog/ghostcode-dissecting-a-novel-device-code-phishing-kit Report completeness: Medium Threats: Device_code_phishing_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32487 33
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 GhostCode: Dissecting a Novel Device Code Phishing Kit https://www.esentire.com/blog/ghostcode-dissecting-a-novel-device-code-phishing-kit Report completeness: Medium Threats: Device_code_phishing_technique…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, code: 10, windows: 4
Post #32486 27
#ParsedReport #CompletenessMedium
17-09-2026

GhostCode: Dissecting a Novel Device Code Phishing Kit

https://www.esentire.com/blog/ghostcode-dissecting-a-novel-device-code-phishing-kit

Report completeness: Medium

Threats:
Device_code_phishing_technique
Eviltokens_tool
Residential_proxy_technique

Victims:
Service providers, Distributors, Manufacturers, Warehousing companies, Healthcare clinic

Industry:
Iot

Geo:
Germany, United kingdom, England, Ireland, London

ChatGPT TTPs:
do not use without manual check
T1027, T1027.013, T1059.007, T1090.002, T1098.005, T1114, T1140, T1204.002, T1528, T1550.001, have more...

IOCs:
Domain: 70
Email: 1
File: 3
Url: 1
IP: 9

Soft:
Salesforce, WeTransfer, Cloudflare Turnstile, curl, selenium, phantomjs, Outlook, Microsoft Outlook, Azure AD, Active Directory, have more...

Algorithms:
gzip, aes-gcm, deflate, aes, aes-256-gcm

Functions:
Service

Languages:
javascript, python

Links:
https://github.com/eSentire/iocs/blob/main/GhostCode/GhostCode-iocs-09-09-2026.txt
eSentire GhostCode: Dissecting a Novel Device Code Phishing Kit eSentire's TRU uncovers GhostCode, a novel device code phishing kit using AES-256-GCM encryption and triple-layer HTML obfuscation to bypass MFA and hijack Microsoft 365 accounts in under 80 seconds.
Post #32485 31
CTT Report Hub #ParsedReport #CompletenessMedium 16-09-2026 Agentic Ransomware: From Human-Operated to AI-Operated Attacks https://socradar.io/blog/agentic-ransomware-human-to-ai-attacks/ Report completeness: Medium Actors/Campaigns: Jadepuffer Fortibleed Toxman Inc_ransomware…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
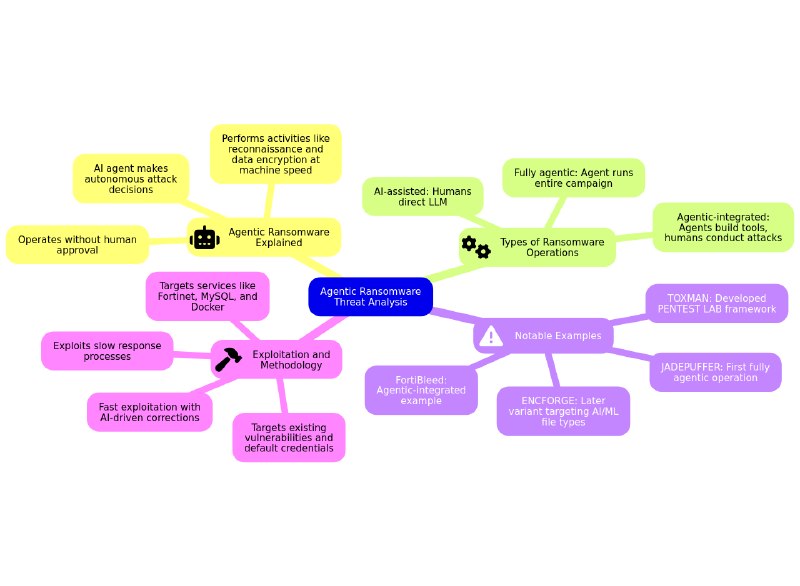
Агентское программное обеспечение для шифрования (agentic ransomware) использует ИИ-агентов для автономного планирования и выполнения вторжений, адаптируя действия на этапах разведки, эксплуатации уязвимостей, кражи учётных данных, перемещения внутри компании, шифрования и вымогательства. JADEPUFFER представляет собой полностью агентскую операцию: она эксплуатирует уязвимость CVE-2025-3248 в Langflow для обнаружения секретов, перемещения через открытые сервисы, закрепления в системе, а также шифрования или уничтожения данных. Предыдущие операции, такие как FortiBleed, использовали инструменты, созданные с помощью ИИ, но вторжения оставались под контролем человека.
-----

Агентное программное обеспечение для шифрования (agentic ransomware) — это операции с использованием программ для шифрования, в которых ИИ-агент принимает решения о ходе атаки и выполняет вторжение без необходимости получения человеческого одобрения на каждом этапе. В отличие от вредоносного ПО с фиксированным сценарием, агент преследует цель, оценивает результат каждого действия и адаптирует свой следующий шаг. В число действий могут входить разведка, эксплуатация уязвимостей, кража учетных данных, перемещение внутри компании, шифрование данных, их уничтожение и вымогательство. Основное отличие от программ для шифрования, управляемых человеком, заключается в операционной скорости и снижении зависимости от квалифицированных операторов, а не во введении принципиально новых техник.

В отчете проводится различие между шифровальщиками с поддержкой ИИ, в которых человек управляет LLM, операциями с агентной интеграцией, в которых агенты создают инструменты атаки, но вторжения осуществляют люди, и полностью агентными шифровальщиками, в которых агент выполняет всю кампанию. FortiBleed описывается как пример агентной интеграции. По сообщениям, аффилированное лицо, идентифицированное как TOXMAN, разработало PENTEST LAB — фреймворк на базе Docker, состоящий из 14 агентов и использующий такие инструменты, как nuclei, ffuf и sqlmap. Фреймворк искал уязвимости нулевого дня, валидировал известные уязвимости и генерировал сценарии атак и средства проверки учетных данных. Полученные в результате вторжения, включая пивотинг через VPN, активность администраторов домена и развертывание шифровальщика, по-прежнему выполнялись операторами-людьми. Кампания была направлена на уязвимые устройства Fortinet с использованием повторно использованных или утечек учетных данных и была связана с активностью шифровальщиков INC и Lynx.

JADEPUFFER представлен как первая задокументированная полностью агентная операция по распространению шифровальщиков. Она эксплуатировала уязвимость CVE-2025-3248 в Langflow — уязвимость Удаленного Выполнения Кода без аутентификации в его эндпоинте валидации кода — путем отправки Python-кода, закодированного в Base64. Агент выполнял перечисление хоста, искал API-ключи, облачные учетные данные, сиды кошельков, файлы баз данных и данные Langflow, получал доступ к открытому сервису MinIO с использованием учетных данных по умолчанию и устанавливал закрепление на основе cron. Затем он перемещался на доступный из интернета сервер MySQL и сервер Alibaba Nacos, используя обход аутентификации, подделанный токен на основе ключа подписи по умолчанию Nacos и учетную запись администратора, добавленную в базу данных.

Агент зашифровал 1342 записи конфигурации Nacos с помощью MySQL AES_ENCRYPT, удалил таблицы и схемы, а также оставил инструкции по выкупу. Неудачная попытка входа была автономно исправлена за 31 секунду. Поздний вариант, ENCFORGE, использовал доступ к сокету Docker для получения контроля, эквивалентного правам root, и нацеливался примерно на 180 типов файлов ИИ/МО, включая контрольные точки моделей, векторные базы данных, обучающие данные и индексы эмбеддингов. Эти инциденты демонстрируют, что существующие уязвимости, открытые сервисы, учетные данные по умолчанию и медленные процессы реагирования могут быть эксплуатированы с машинной скоростью.
Post #32484 28
CTT Report Hub #ParsedReport #CompletenessMedium 16-09-2026 Agentic Ransomware: From Human-Operated to AI-Operated Attacks https://socradar.io/blog/agentic-ransomware-human-to-ai-attacks/ Report completeness: Medium Actors/Campaigns: Jadepuffer Fortibleed Toxman Inc_ransomware…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32483 27
#ParsedReport #CompletenessMedium
16-09-2026

Agentic Ransomware: From Human-Operated to AI-Operated Attacks

https://socradar.io/blog/agentic-ransomware-human-to-ai-attacks/

Report completeness: Medium

Actors/Campaigns:
Jadepuffer
Fortibleed
Toxman
Inc_ransomware

Threats:
Wannacry
Conti
Ryuk
Blackcat
Credential_harvesting_technique
Lynx
Cobalt_strike_tool
Llmjacking_technique
Supply_chain_technique
Inc_ransomware
Nuclei_tool
Sqlmap_tool
Encforge

Victims:
Network security, Database services, Artificial intelligence and machine learning infrastructure

CVEs:
CVE-2025-3248 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- langflow (<1.3.0)

CVE-2026-24858 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- fortinet fortianalyzer (le7.0.15, le7.2.11, <7.4.10, <7.6.6)
- fortinet fortimanager (le7.0.15, le7.2.11, <7.4.10, <7.6.6)
- fortinet fortinac-f (<7.6.6)
- fortinet fortiproxy (le7.0.22, le7.2.15, le7.4.12, le7.6.4)
- fortinet fortiweb (le7.4.11, le7.6.6, le8.0.3)
have more...

TTPs:
Tactics: 12
Technics: 10

IOCs:
IP: 2
Coin: 1
Email: 1

Soft:
PsExec, Langflow, FortiGate, Claude, DeepSeek, Active Directory, ESXi, MinIO, crontab, MySQL, have more...

Crypto:
bitcoin

Algorithms:
pbkdf2, sha256, base64

Languages:
python
SOCRadar® Cyber Intelligence Inc. Agentic Ransomware: From Human-Operated to AI-Operated Attacks This piece covers what agentic ransomware actually is, how it evolved out of human-operated and AI-assisted ransomware, why it changes the calculus...
Post #32482 29
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 What’s Behind the Curtain? AWS Bedrock AgentCore Runtime Tear Down – Part II https://www.upwind.io/feed/whats-behind-the-curtain-aws-bedrock-agentcore-runtime-tear-down-part-ii Report completeness: Low Threats:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Исследователи установили, что сервис метаданных microVM и Внутренний прокси-сервер в AWS Bedrock AgentCore можно было подделать с помощью SSRF, что позволяло использовать подделанные JWT для вызова контейнеров агентов, минуя API-шлюз и журналирование CloudTrail. Также в доступных журналах содержалась конфиденциальная информация о внутренних операциях платформы, а обработка заголовков могла перенаправлять соединения с бэкендом. Позднее AWS внедрила взаимное TLS для блокировки продемонстрированного вектора атаки.
-----

Исследователи, анализирующие микровиртуальную машину (microVM) AWS Bedrock AgentCore Runtime, выявили уязвимости в коммуникации между компонентами платформы и службой метаданных микровиртуальной машины (MMDS). Платформенный компонент Logger периодически получал предподписанный URL S3 по незашифрованному HTTP, не проверяя токен аутентификации MMDS и не подтверждая адрес назначения. Подделывая ответы MMDS, исследователи перенаправили внутренний вывод Logger в управляемый злоумышленником бакет S3. Собранные журналы раскрыли информацию о процессе загрузки платформы, переходах жизненного цикла, предоставлении сертификатов TLS, инициализации прокси и деталях обработки вызовов.

Логи показали, что платформенный прокси, построенный на основе фреймворка Pingora от Cloudflare, завершает входящие соединения и маршрутизирует вызовы в контейнеры агентов. Прокси получал TLS-материалы и симметричный ключ подписи из MMDS и валидировал JWT рабочих нагрузок, связанные с доступом к вызовам AgentCore. Анализ показал, что прокси применял валидацию только для утверждений о сроке действия JWT (`exp`) и идентификаторе группы (`gid`). Остальные утверждения рассматривались как метаданные и не валидировались. Используя ключ подписи, предоставленный MMDS, исследователи создали минимальные JWT, содержащие только необходимые утверждения, и успешно вызвали агента через локальный прокси.

В продемонстрированном сценарии атаки злоумышленнику потребовалось бы наличие уязвимости SSRF с поддержкой метода POST в среде агента и доступ к MMDS при невозможности извлечения раздела с учетными данными. Затем подделанный токен мог бы инициировать новые сессии контейнеров напрямую через Внутренний прокси-сервер, минуя шлюз API Bedrock и не создавая соответствующего события в CloudTrail. Прокси-сервер также пересылал внутренние заголовки без их санитизации; хотя подделка заголовка `x-aws-proxy-ip` не влияла на маршрутизацию, манипуляция заголовком `x-aws-proxy-port` изменяла адрес конечной точки на стороне сервера и могла приводить к сбоям в установлении соединений.

Исследователи восстановили путь вызова от сервисной ячейки к локальному прокси и контейнеру и зафиксировали проблему конкатенации ответов, связанную с переводом HTTP/2 в HTTP/1.1, однако практическая эксплуатация уязвимости не была подтверждена. Впоследствии AWS добавил взаимную аутентификацию TLS для коммуникации с платформенным прокси, что предотвратило прямое использование данного вектора атаки сессиями контейнеров.
Post #32481 31
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 What’s Behind the Curtain? AWS Bedrock AgentCore Runtime Tear Down – Part II https://www.upwind.io/feed/whats-behind-the-curtain-aws-bedrock-agentcore-runtime-tear-down-part-ii Report completeness: Low Threats:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32480 32
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 What’s Behind the Curtain? AWS Bedrock AgentCore Runtime Tear Down – Part II https://www.upwind.io/feed/whats-behind-the-curtain-aws-bedrock-agentcore-runtime-tear-down-part-ii Report completeness: Low Threats:…
#ParsedReport #ExtractedSchema

Classified images:
schema: 4, code: 3
Post #32479 34
#ParsedReport #CompletenessLow
17-09-2026

What’s Behind the Curtain? AWS Bedrock AgentCore Runtime Tear Down – Part II

https://www.upwind.io/feed/whats-behind-the-curtain-aws-bedrock-agentcore-runtime-tear-down-part-ii

Report completeness: Low

Threats:
Mitm_technique
Desync_technique

Victims:
Amazon web services

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1040, T1550.001, T1552.005, T1557, T1567.002

IOCs:
IP: 0
Domain: 0
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0

Soft:
WS Bedrock Ag, gentCore Ru, AgentCore

Algorithms:
aes-256-gcm

Languages:
rust
Upwind | Cloud & AI Security for the Realtime Era What’s Behind the Curtain? AWS Bedrock AgentCore Runtime Tear Down – Part II Recap In Part I, we explored the AgentCore Runtime microVM from the inside and discovered we weren’t alone – four platform binaries were running alongside our code, and one of them was quietly shipping logs to an AWS-internal S3 bucket. We left off with a…
Post #32478 48
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 NightEagle targets Russian companies https://securelist.com/tr/nighteagle-apt-ghostcontainer-and-tunneling/121323/ Report completeness: High Actors/Campaigns: Nighteagle Threats: Ghostcontainer Neo-regeorg_tool…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
NightEagle (APT-Q-95) атаковал российские организации, используя скомпрометированные учетные данные VPN и инфраструктуру, связанную с российскими или европейскими IP-адресами. Группа развернула GhostContainer в Microsoft Exchange для выполнения кода в оперативной памяти, C2-связи через HTTP-заголовки, туннелирования и обхода средств защиты. Доступ поддерживался посредством RDP и TCP-туннелей, запланированных задач, эксплуатации уязвимости BlueKeep и атак на Active Directory, включая DCSync и злоупотребление билетами Kerberos.
-----

Группа NightEagle (APT-Q-95) нацелилась на российские организации после того, как ранее сосредоточила свою деятельность на жертвах в Азии. Группа активна как минимум с 2023 года. Первоначальный доступ, как правило, осуществлялся с использованием скомпрометированных легитимных учетных данных для подключения к корпоративным VPN. Соединения инициировались с российских IP-адресов, связанных с туннелями Cloudflare WARP, а также с виртуальной инфраструктуры европейских провайдеров.

Атакующие развернули бэкдор GhostContainer на серверах Microsoft Exchange как на этапе первоначального доступа, так и в ходе последующих операций. GhostContainer представляет собой сборку .NET, включающую код или функциональность из общедоступных проектов, в том числе инструмента туннелирования Neo-reGeorg, эксплойта для Exchange CVE-2020-0688 и класса GhostWebShell из ysoserial. Предположительно, способ доставки заключался в извлечении криптографических ключей Microsoft Exchange из конфигурационных файлов ASP.NET, изменении параметра VIEWSTATE и внедрении полезной нагрузки, которая выполняла GhostContainer в оперативной памяти.

GhostContainer обрабатывает инструкции управления, передаваемые через специально сформированные HTTP-заголовки, включая `x-owa-urlpostdata`. Он пытается обходить мониторинг AMSI и журнала событий Windows, перезаписывая адреса в `amsi.dll` и `ntdll.dll`. Его другие компоненты создают виртуальные пути и обеспечивают перенаправление сетевого трафика и пересылку сокетов.

Для закрепления и внутреннего доступа NightEagle использовал Microsoft dev tunnels для экспозиции RDP на порту 3389 и комбинировал их с утилитой с открытым исходным кодом `rdp2tcp` для туннелирования TCP-трафика через RDP. Атакующие также использовали `atexec` из Impacket для создания запланированных задач, обеспечивающих перенаправление портов через стандартные функции Windows. Эти методы позволяли осуществлять доступ через легитимные сервисы без открытия дополнительных подозрительных портов.

В ходе перемещения внутри компании группа эксплуатировала уязвимости Active Directory и использовала созданные туннели для доступа к внутренним системам. В одном из инцидентов злоумышленники эксплуатировали уязвимость BlueKeep (CVE-2019-0708) для создания локальной учетной записи и добавления ее в группы Administrators и Remote Desktop Users. Атакующие также запрашивали билеты Kerberos с флагами Forwardable, Proxiable и Renewable и предпринимали попытки выполнения операций DCSync для репликации данных паролей домена. Эти действия позволили украсть хеши учетных данных, использовать билеты с длительным временем жизни, осуществить имперсонацию контроллера домена и обеспечить более широкую компрометацию среды Active Directory жертвы.
Post #32477 50
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 NightEagle targets Russian companies https://securelist.com/tr/nighteagle-apt-ghostcontainer-and-tunneling/121323/ Report completeness: High Actors/Campaigns: Nighteagle Threats: Ghostcontainer Neo-regeorg_tool…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32476 105
#ParsedReport #CompletenessHigh
16-09-2026

NightEagle targets Russian companies

https://securelist.com/tr/nighteagle-apt-ghostcontainer-and-tunneling/121323/

Report completeness: High

Actors/Campaigns:
Nighteagle

Threats:
Ghostcontainer
Neo-regeorg_tool
Ysoserial_tool
Dev_tunnels_tool
Rdp2tcp_tool
Atexec_tool
Impacket_tool
Bluekeep_vuln
Dcsync_technique

Victims:
Russian businesses

Geo:
Asia, Russia, Russian

CVEs:
CVE-2019-0708 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- microsoft windows_7 (-)
- microsoft windows_server_2008 (-, r2)

CVE-2020-0688 [Vulners]
CVSS V3.1: 8.8,
Vulners: Exploitation: True
Soft:
- microsoft exchange_server (2010, 2013, 2016, 2019)


TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1003, T1003.006, T1021.001, T1053.005, T1059.001, T1078, T1090, T1098, T1133, T1136.001, have more...

IOCs:
File: 5
Command: 1
Hash: 5
Url: 2

Soft:
Microsoft Exchange, trueconf, Active Directory

Algorithms:
zip

Win API:
NET

Languages:
powershell

Links:
https://github.com/V-E-O/rdp2tcp
Post #32475 153
#technique

ResetSpy

Probe Microsoft's Self-Service Password Reset (SSPR) endpoint to enumerate registeted verification methods and flag any that lack a strong second factor. Provides user enumeration and an approximation of MFA posture across Entra accounts.

https://github.com/mlcsec/ResetSpy
GitHub GitHub - mlcsec/ResetSpy: Enumerate user accounts and registered authentication methods via the Microsoft Self-Service Password… Enumerate user accounts and registered authentication methods via the Microsoft Self-Service Password Reset (SSPR) portal - mlcsec/ResetSpy
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →