TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32455 · Back to latest

Older Posts 20 shown
Post #32454 21
#ParsedReport #CompletenessHigh
15-09-2026

One Host, Six Operations: How Two Open Directories Exposed a Multi-Target Campaign

https://www.infrahunter.com/research/two-open-directories-on-a-singapore-vps

Report completeness: High

Actors/Campaigns:
Bluedash
Sidewinder

Threats:
Password_spray_technique
Sqlmap_tool
Nuclei_tool
Fscan_tool
Chisel_tool
Supply_chain_technique
Nmap_tool
Screenconnect_tool
Clickonce_tool
Havoc

Victims:
New api gateways, Vietnamese government and military entities, Pakistani government and defence entities, Mexican commercial software platform, Chinese social platform, Data center cooling companies

Industry:
Government, Energy, Military, Chemical, Healthcare, Education

Geo:
Singapore, Liberia, Chinese, Peruvian, Pakistani, Mexican, China, Malaysia, Vietnam, Pakistan, Vietnamese, South korea, Mexico

CVEs:
CVE-2026-59514 [Vulners]
CVSS V3.1: 9.3,
Vulners: Exploitation: Unknown


TTPs:
Tactics: 2
Technics: 11

IOCs:
IP: 8
Domain: 2
File: 21

Soft:
gpt-5, WordPress, BuddyBoss, Laravel, Windows Defender, Nginx, phpMyAdmin, MinIO, Drupal, MySQL, have more...

Algorithms:
chacha20, sha256, hmac

Functions:
inject

Win Services:
WinDefend

Languages:
php, powershell, java
InfraHunter One Host, Six Operations: How Two Open Directories Exposed a Multi-Target Campaign Two open directories on a single Singapore host exposed the working files behind six separate operations. The recovered data shows a mix of LLM gateway fraud, government and military reconnaissance, credential spraying, SQL injection attempts, proxy infrastructure…
Post #32453 21
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 Analysis of the APT-C-55 (Kimsuky) group’s attack chain for using disguised installation packages to deploy remote-access trojans https://mp.weixin.qq.com/s/9ilhH-WUqeNCStDfbrBsrw Report completeness: Medium…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
APT-C-55 (Kimsuky) использовал поддельный установщик для доставки файла LNK, который расшифровывает и выполняет PowerShell, выполняет проверки на противоанализ, собирает данные хоста и загружает дополнительные полезные нагрузки. ВПО обходит антибот-проверку, загружает в память обфусцированный бэкдор на базе .NET, поддерживает выполнение плагинов, взаимодействует по протоколу HTTP и обеспечивает постоянство присутствия через запланированные задачи с тематикой Chrome.
-----

APT-C-55 (Kimsuky) провела многоэтапное вторжение, используя поддельный установщик программного обеспечения для доставки вредоносного файла LNK. Установщик распаковывает архив, содержащий легитимный файл установки и полезную нагрузку в виде файла LNK. Файл LNK считывает встроенные данные из указанного смещения, расшифровывает их с помощью XOR, записывает результат в виде сценария PowerShell и выполняет его. Данный сценарий выполняет проверки на наличие признаков анализа в виртуальных машинах, песочницах, отладчиках и средствах безопасности, включая IDA, x64dbg, Process Hacker, Fiddler, VMware, QEMU, KVM и Google Compute Engine. Если обнаруживаются подозрительные индикаторы, выполнение прекращается.

После успешного прохождения проверок окружения компонент на PowerShell собирает информацию об узле, включая сведения о системе, запущенные процессы, данные пользователей, статус привилегий и другие данные конечной точки, и отправляет её на инфраструктуру, управляемую злоумышленниками. Затем он загружает дополнительные полезныe нагрузки по протоколу HTTP. Для доступа к контенту, размещённому на сервисе InfinityFree, ВПО локально обрабатывает JavaScript-задачу антибот-защиты провайдера, изменяя возвращаемый скрипт и выполняя его с помощью встроенной в Windows утилиты `cscript` для генерации необходимого cookie-файла верификации.

Вторичный полезный код маскируется путём изменения заголовка файла, в том числе за счёт имитации файла RTF, после чего восстанавливается, распаковывается и загружается как сборка .NET непосредственно в оперативную память. Это снижает вероятность обнаружения на основе анализа файлов. Полезный код представляет собой сильно обфусцированный модульный бэкдор на C#, использующий рефлексивную загрузку и способный получать и выполнять дополнительные сборки C# в качестве плагинов. Сведения о состоянии во время выполнения и данные для связи передаются на сервер управления посредством HTTP-запросов.

Закрепление (Persistence) обеспечивается с помощью запланированных задач, имена которых имитируют записи обновления Google Chrome, что позволяет запускать вредоносный код при старте системы и выполнять его периодически. Общая цепочка атаки включает маскированную доставку, расшифровку на основе PowerShell, проверки на анализ, разведку на целевой системе, обход JavaScript-задач, выполнение в памяти, загрузку модульных плагинов и закрепление через запланированные задачи. Сходство с ранее задокументированными техниками Kimsuky, включая извлечение полезной нагрузки, встроенной в LNK-файлы, расшифровку одним байтом, обнаружение отладчика и использование бэкдоров на основе плагинов, подтверждает атрибуцию к APT-C-55.
Post #32452 26
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 Analysis of the APT-C-55 (Kimsuky) group’s attack chain for using disguised installation packages to deploy remote-access trojans https://mp.weixin.qq.com/s/9ilhH-WUqeNCStDfbrBsrw Report completeness: Medium…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32451 26
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 Analysis of the APT-C-55 (Kimsuky) group’s attack chain for using disguised installation packages to deploy remote-access trojans https://mp.weixin.qq.com/s/9ilhH-WUqeNCStDfbrBsrw Report completeness: Medium…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, code: 16, dump: 1, windows: 1
Post #32450 29
#ParsedReport #CompletenessMedium
15-09-2026

Analysis of the APT-C-55 (Kimsuky) group’s attack chain for using disguised installation packages to deploy remote-access trojans

https://mp.weixin.qq.com/s/9ilhH-WUqeNCStDfbrBsrw

Report completeness: Medium

Actors/Campaigns:
Kimsuky

Threats:
Process_hacker_tool

ChatGPT TTPs:
do not use without manual check
T1010, T1027, T1027.009, T1027.013, T1033, T1036, T1036.008, T1041, T1053.005, T1057, have more...

IOCs:
Hash: 4
File: 6
Url: 4
IP: 1
Domain: 0
Email: 0
BrowserExtension: 0

Soft:
Google Chrome, Chrome, InfinityFree

Algorithms:
xor, base64, aes, md5

Win API:
Program

Languages:
powershell, javascript, cscript
Post #32449 44
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 PIVOTPIPE: A New Unofficial .NET-Based Beacon Payload https://sect.iij.ad.jp/blog/2026/09/pivotpipe/ Report completeness: Medium Threats: Pivotpipe Cobalt_strike_tool Amsi_bypass_technique Smb_beacon_tool ChatGPT…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
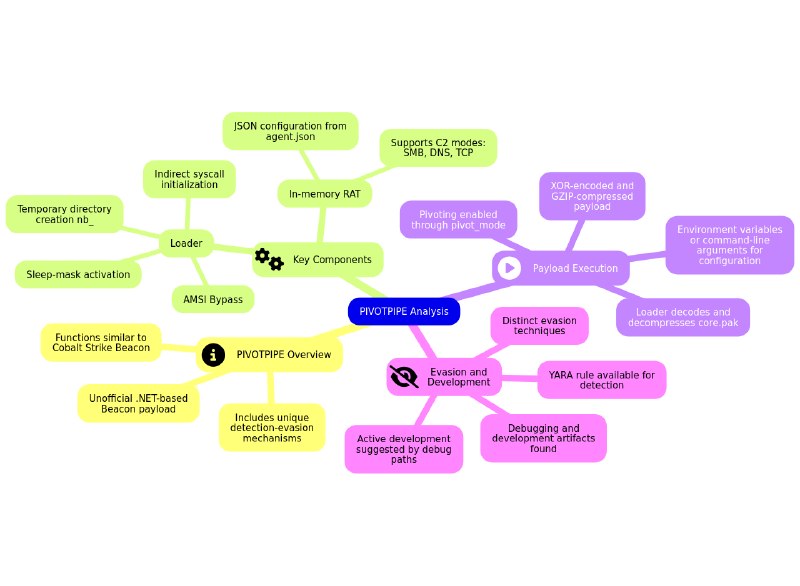
PIVOTPIPE — это новое .NET-ВПО, работающее в памяти, которое имитирует протоколы C2 и набор команд Cobalt Strike Beacon, используя при этом собственный загрузчик, обход AMSI, непрямые системные вызовы, маскировку сна (sleep masking) и обфускацию полезной нагрузки с помощью XOR/GZIP. Поддерживаются каналы C2 по протоколам SMB, DNS и TCP, включая пиринговый пивотинг, а также возможность удаленного получения полезных нагрузок в режиме `--foreign`. Наличие отладочных артефактов указывает на то, что вредоносное ПО все еще находится в стадии разработки.
-----

В июле 2026 года IIJ выявила PIVOTPIPE — неофициальный пейлоад на базе .NET, реализующий функциональность Beacon и размещенный в общедоступном каталоге. Его функциональность в значительной степени пересекается с функциональностью Cobalt Strike Beacon: он способен взаимодействовать с инфраструктурой C2 в стиле Cobalt Strike и поддерживает в основном совместимый набор команд. Однако PIVOTPIPE не является прямой переосуществленной реализацией. Он включает в себя собственные механизмы обхода обнаружения, кастомный загрузчик и техники обфускации строк в бинарном коде.

PIVOTPIPE включает в себя загрузчик и RAT, работающий в оперативной памяти. При запуске загрузчик выполняет несколько шагов по обходу средств защиты и инициализации, в том числе обход AMSI, инициализацию непрямых системных вызовов и активацию маски сна (sleep-mask). Он создает временный рабочий каталог, имя которого начинается с `nb_`, после чего извлекает встроенные данные в файлы, включая `agent.json`, `pk.der`, необязательный `sleepmask.o` и `core.pak`. Полезная нагрузка RAT в файле `core.pak` закодирована с помощью XOR и сжата алгоритмом GZIP. Загрузчик декодирует и распаковывает ее перед выполнением RAT в оперативной памяти. Ключи XOR и данные полезной нагрузки добавляются к загрузчику; среди обнаруженных строк — `nbpivotpipe` и `nblabdbg`.

При запуске с параметром `--foreign` загрузчик извлекает RAT из указанного URL, а не из собственного файла. В этом режиме конфигурация и ключ декодирования могут быть переданы через внешние файлы, переменные окружения, аргументы командной строки или аналогичные механизмы.

RAT загружает конфигурацию в формате JSON из файла `agent.json` и поддерживает режимы C2, аналогичные функциональности SMB, DNS и TCP Beacon в Cobalt Strike. При включённом пивотинге через параметр `pivot_mode` заражённые хосты могут ретранслировать коммуникации на другие заражённые системы. Проанализированный образец `pivot_hop2_kasp.exe` использовал одноранговую коммуникацию в стиле TCP Beacon для достижения C2-сервера через другие скомпрометированные хосты.

В путях выполнения были обнаружены артефакты отладки и разработки, включая файлы, такие как `nb_fatal.txt`, `nb_sleep_dbg.txt` и `nb_hook_exports.txt`, а также ссылки на файловую систему разработчика. Эти следы указывают на то, что ВПО все еще находится в стадии разработки и может эволюционировать. Правило YARA обнаруживает известные образы загрузчика с использованием встроенных маркеров, путей отладки, путей разработки и строк, связанных с загрузкой полезной нагрузки и внешним получением данных.
Post #32448 24
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 PIVOTPIPE: A New Unofficial .NET-Based Beacon Payload https://sect.iij.ad.jp/blog/2026/09/pivotpipe/ Report completeness: Medium Threats: Pivotpipe Cobalt_strike_tool Amsi_bypass_technique Smb_beacon_tool ChatGPT…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32447 26
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 PIVOTPIPE: A New Unofficial .NET-Based Beacon Payload https://sect.iij.ad.jp/blog/2026/09/pivotpipe/ Report completeness: Medium Threats: Pivotpipe Cobalt_strike_tool Amsi_bypass_technique Smb_beacon_tool ChatGPT…
#ParsedReport #ExtractedSchema

Classified images:
code: 4, dump: 1, schema: 2, windows: 1, chart: 2
Post #32446 36
#ParsedReport #CompletenessMedium
15-09-2026

PIVOTPIPE: A New Unofficial .NET-Based Beacon Payload

https://sect.iij.ad.jp/blog/2026/09/pivotpipe/

Report completeness: Medium

Threats:
Pivotpipe
Cobalt_strike_tool
Amsi_bypass_technique
Smb_beacon_tool

ChatGPT TTPs:
do not use without manual check
T1027, T1027.013, T1090.001, T1095, T1105, T1140, T1562.001

IOCs:
File: 17
IP: 1
Hash: 3

Soft:
Twitter

Algorithms:
gzip, xor

Win API:
AmsiScanBuffer, RevertToSelf

Languages:
python

Platforms:
x64

YARA: Found

Links:
https://github.com/mopisec/research/blob/main/unpack\_pivotpipe\_datablob.py
IIJ Security Diary PIVOTPIPE: 新たな.NET製の非公式Beaconペイロード – IIJ Security Diary 2026年7月、IIJは公開ディレクトリ上でホストされた未知の.NET製マルウェアを観測・分析しました。 図1: PIVOTPIPEをホストしていた公開ディレクトリ 分析の結果、このマルウェ...
Post #32445 36
CTT Report Hub #ParsedReport #CompletenessHigh 15-09-2026 An emerging Silver Fox-like cluster: PAPERMILL https://www.jumpsec.com/guides/an-emerging-silver-fox-like-cluster-papermill/ Report completeness: High Actors/Campaigns: Silver_fox (motivation: financially_motivated)…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
PAPERMILL — кампания, связанная с Китаем, направленная на налоговые структуры Индии. В ходе атаки с использованием фишинга распространяются файлы ISO, которые обходят механизм Mark-of-the-Web. Загрузка DLL методом sideloading через подписанный бинарный файл Notepad++ приводит к запуску Donut, который выполняет VenomRAT в памяти с использованием рефлексивной техники. Активность напоминает тактику Silver Fox, однако с уверенностью приписать её этой группе невозможно.
-----

PAPERMILL — формирующийся кластер ВПО с привязкой к Китаю, нацеленный на индийские организации, связанные с налоговыми органами, с использованием фишинговых приманок. В ходе кампании распространяется образ ISO 9660, замаскированный под файл с расширением `.img`, например `Tax_Notice_45594.img`. При монтировании исполняемый файл внутри образа не наследует метку Mark-of-the-Web, что снижает вероятность отображения предупреждений SmartScreen и уведомлений о загруженных файлах.

Встроенный исполняемый файл представляет собой легитимный подписанный бинарный файл Notepad++, переименованный в файл, связанный с налогами. Он используется в паре со вредоносным файлом `libcurl.dll`, который загружается посредством подмены DLL (DLL sideloading). DLL экспортирует четыре функции, импортируемые Notepad++ — `curl_easy_setopt`, `curl_easy_cleanup`, `curl_easy_init` и `curl_easy_perform`, — что позволяет подписанному хосту работать в штатном режиме, пока вредоносная библиотека выполняет полезную нагрузку. ISO-образ был сгенерирован программным способом с использованием PyCdlib.

Подгружаемая DLL расшифровывает данные из файла `LIBCURL.DAT` с использованием собственного шифра и выполняет полученный шеллкод через APC-колбэк. Расшифрованное содержимое представляет собой загрузчик Donut, идентифицируемый по его позиционно-независимому коду, процедурам обхода PEB и обозначению `MODULE_NET_DLL`. Donut выполняет рефлексивную загрузку .NET-сборки размером 82 КБ в память, избегая традиционного запуска с диска.

Итоговая полезная нагрузка — VenomRAT, идентифицированная по пространствам имён и функциональности, включая разрешение API на основе D/Invoke, вызовы `NtProtectVirtualMemory`, `RtlSetProcessIsCritical` и рутину завершения процессов, связанную с HVNC. Конфигурация использует схему AES-256 сборщика VenomRAT и содержит баннер сборщика, ассоциированный с перераспространением qwqdanchun. Опции антианализа и установки в конфигурации отключены, поскольку более ранние стадии загрузчика обеспечивают функции обхода защитных механизмов, закрепления и управления привилегиями.

Среди связанных образцов обнаружены дополнительные ISO-файлы с налоговой тематикой и вредоносные нагрузки VenomRAT. Инфраструктура управления включает IP-адрес `154.36.188.201`, который исторически связан по DNS с доменами, размещенными в Китае. Активность напоминает тактику Silver Fox, в частности приманки, связанные с индийским налоговым законодательством, обход MOTW на основе контейнеров, подмену DLL (DLL sideloading) и выполнение .NET-RAT в памяти. Однако использование общедоступных инструментов и массового ВПО не позволяет с уверенностью приписать эту активность Silver Fox; PAPERMILL оценивается как активность, похожая на Silver Fox или связанная с Silver Fox.
Post #32444 54
CTT Report Hub #ParsedReport #CompletenessHigh 15-09-2026 An emerging Silver Fox-like cluster: PAPERMILL https://www.jumpsec.com/guides/an-emerging-silver-fox-like-cluster-papermill/ Report completeness: High Actors/Campaigns: Silver_fox (motivation: financially_motivated)…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32443 55
CTT Report Hub #ParsedReport #CompletenessHigh 15-09-2026 An emerging Silver Fox-like cluster: PAPERMILL https://www.jumpsec.com/guides/an-emerging-silver-fox-like-cluster-papermill/ Report completeness: High Actors/Campaigns: Silver_fox (motivation: financially_motivated)…
#ParsedReport #ExtractedSchema

Classified images:
chart: 1, schema: 1, dump: 2, windows: 7, code: 2
Post #32442 27
#ParsedReport #CompletenessHigh
15-09-2026

An emerging Silver Fox-like cluster: PAPERMILL

https://www.jumpsec.com/guides/an-emerging-silver-fox-like-cluster-papermill/

Report completeness: High

Actors/Campaigns:
Silver_fox (motivation: financially_motivated)
Papermill (motivation: financially_motivated)
Dragonreturn

Threats:
Motw_bypass_technique
Donut
Asyncrat
Quasar_rat
Venomrat
Hvnc_tool
Xworm_rat
Dcrat
Dll_sideloading_technique
Valleyrat
Winos

Victims:
Indian tax entities

Industry:
Financial

Geo:
Indian, India, Chinese, China

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1036, T1106, T1140, T1204.002, T1497, T1553.005, T1566, T1574.002, T1620, have more...

IOCs:
File: 13
IP: 7
Domain: 14
Email: 1
Url: 2
Hash: 12
Path: 1
Registry: 1

Soft:
NSIS installer, Windows Runtime

Algorithms:
zip, rc4, hmac, sha256, aes, sha1, aes-256, pbkdf2, prng

Win API:
DAT, GetCursorPos

Languages:
python

Platforms:
x64

Links:
https://github.com/volexity/donut-decryptor
Post #32441 30
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 How Money Laundering, Scams, and Espionage Hide in a Web Full of Casino Garbage https://www.infoblox.com/blog/threat-intelligence/how-money-laundering-scams-and-espionage-hide-in-a-web-full-of-casino-garbage/…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Сайты, оформленные в казино-тематике, используются в качестве платформ для нелегальных азартных игр, мошеннических сайтов «scambling» и инфраструктуры C2 для ВПО, часто применяя домены, перенаправления, клонированные шаблоны и сложную хостинговую инфраструктуру для уклонения от обнаружения. Китайскоязычные казино доминируют в этой экосистеме, тогда как мошеннические сайты нацелены на международных пользователей посредством обманных промоакций и блокировки вывода средств. С 2023 года APT-группировки, связанные с Китаем, используют фреймворк PeckBirdy для сокрытия активности C2 на основе JavaScript, service-worker и WebSocket на сайтах казино и порнографического содержания.
-----

Незаконные китайскоязычные сети казино включают более 1,7 млн доменов и поддерживают нелегальные азартные игры, отмывание денег и подпольный банковский сектор.

FUNNULL и Vigorish Viper составляют основу наблюдаемой инфраструктуры доменов казино.

Операторы используют цепочки CNAME, защищённое хостинг-обслуживание, азиатских провайдеров и скомпрометированные аккаунты у крупных американских облачных провайдеров.

Домены могут быть зарегистрированы через регистраторов в США, при этом инфраструктура хостинга размещена в Китае или Гонконге.

Сайты-скам обманывают пользователей за счёт задержек выплат, дополнительных комиссий, подтасованных игр и ограничений аккаунтов.

Операторы Scambling используют ротацию доменов, партнёрский маркетинг, black-hat SEO, спам в комментариях, поддельные социальные профили, а также имперсонацию брендов или знаменитостей.

Китайские APT-группировки используют фреймворк PeckBirdy как минимум с 2023 года, внедряя вредоносный JavaScript на китайскоязычных сайтах казино и порнографического содержания.

JavaScript PeckBirdy может регистрировать сервис-воркеры и создавать соединения WebSocket с доменами C2, такими как `cache-mcp.com` и `mcp-source[.\]online`.

PeckBirdy атаковал секторы образования, ИТ, банковского дела, финансовых услуг, государственного управления и другие отрасли.

Несколько разрешений C2 PeckBirdy — особенно три-десять доменов из одной сети — являются более сильным индикатором компрометации, чем одиночный запрос.

Специалистам по защите следует проверять поведение JavaScript, service-worker, WebSocket, DNS и перенаправлений, связанное с оповещениями о доменах казино и порнографического контента.
Post #32440 30
CTT Report Hub #ParsedReport #CompletenessMedium 15-09-2026 How Money Laundering, Scams, and Espionage Hide in a Web Full of Casino Garbage https://www.infoblox.com/blog/threat-intelligence/how-money-laundering-scams-and-espionage-hide-in-a-web-full-of-casino-garbage/…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32439 29
#ParsedReport #CompletenessMedium
15-09-2026

How Money Laundering, Scams, and Espionage Hide in a Web Full of Casino Garbage

https://www.infoblox.com/blog/threat-intelligence/how-money-laundering-scams-and-espionage-hide-in-a-web-full-of-casino-garbage/

Report completeness: Medium

Actors/Campaigns:
Pig_butchering

Threats:
Peckbirdy_tool
Smuggling_technique
Blackseo_technique
Typosquatting_technique

Victims:
Education, Information technology, Banking, Financial services, Government, Chinese language casino users, English speaking audiences

Industry:
Financial, Government, Entertainment, Education

Geo:
China, Hong kong, Chinese, America, France, Macau, Singapore, Australia, Philippines, Japanese, Asia-pacific, Apac, New zealand, North korea, Asia, Asian, London

ChatGPT TTPs:
do not use without manual check
T1036, T1059.007, T1071.001, T1568.001, T1583.001, T1608.006

IOCs:
Domain: 22
IP: 2
Url: 2

Soft:
Discord

Languages:
javascript

Platforms:
intel

Links:
https://github.com/infobloxopen/threat-intelligence/blob/main/indicators/csv/casino\_peckbirdy\_20260915.csv
Infoblox Blog Illegal Gambling Sites Reveal Three Types of Cybercrime Casino websites that look nearly identical disguise three major types of crime: money laundering, gambling scams, and a front for China-aligned APT malware C2.
Post #32438 21
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Muddy Water APT Adversary Simulation https://medium.com/@S3N4T0R/charming-kitten-apt-adversary-simulation-fa6257b42811 Report completeness: Low Actors/Campaigns: Muddywater Olalampo Threats: Blackbeard Bear-c2…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
В отчете моделируются кампании в стиле Muddy Water, использующие целевой фишинг и скомпрометированные учетные записи эл. почты для доставки документов Office с макросами. Макросы загружают и запускают кастомные импланты, включая бэкдоры на базе Rust, которые используют Bot API Телеграм для шифрованного управления, выполнения команд и эксфильтрации результатов.
-----

В отчете описана имитация действий противника, смоделированная по образцу активности Muddy Water, направленная против государственных, военных, морских, авиационных, финансовых организаций и объектов критической инфраструктуры на Ближнем Востоке и в других регионах. Имитируемые кампании, в том числе «Operation Olalampo», используют отраслевые фишинговые темы и доверительные отношения. Приманки включают размытые инженерные документы, финансовые записи с реалистичными транзакциями и упоминаниями зарплатных выплат в ОАЭ, дипломатическую переписку и приглашения на геополитические мероприятия. В рамках моделирования также рассматривается злоупотребление скомпрометированными учетными записями эл. почты государственных и корпоративных организаций для распространения вредоносных документов и обхода средств защиты электронной почты.

Доставка начальной полезной нагрузки осуществляется с помощью документов Microsoft Office, содержащих обфусцированные макросы VBA. При активации макрос декодирует шестнадцатеричный путь к файлу и проверяет, присутствует ли полезная нагрузка уже на диске. Если она отсутствует, макрос декодирует встроенный URL и с помощью объекта `WinHttp.WinHttpRequest` загружает исполняемый файл по протоколу HTTP/S, записывает его на диск в двоичном виде и запускает. Попытка выполнения осуществляется как через функцию `Shell` в VBA с использованием Скрытого окна, так и через Windows Script Host, что обеспечивает резервные методы выполнения и снижает необходимость в дополнительном взаимодействии со стороны пользователя.

Симулируемый имплант использует Телеграм для управления, а не выделенный сервер. Он опрашивает Telegram Bot API по протоколу HTTPS через API WinHTTP в Windows, разбирает обновления в формате JSON, обрабатывает команды оператора и возвращает результаты выполнения через тот же канал. Агент поддерживает реконструкцию команд и разбивает ответы, превышающие примерно 4 000 символов, чтобы оставаться в пределах лимита на 4 096 символов для сообщений в Телеграм. Аутентификация основана на токене бота, при этом соответствующий фреймворк управления может использовать учетные данные Telegram API и библиотеку Telethon с коммуникациями по протоколу MTProto.

В отчёте также упоминаются подходы к разработке на основе Rust и с использованием искусственного интеллекта для быстрого создания кастомных имплантов, включая бэкдор BlackBeard, а также коммуникации на основе кодов состояния HTTP и кастомных UDP-сообщений. После компиляции исполняемый файл размещается на внешнем сервисе хостинга файлов и загружается макросом. Полученная архитектура обеспечивает поэтапную доставку, закрепление посредством повторного выполнения макроса, удалённое выполнение команд и управление на этапе постэксплуатации через облачную платформу обмена сообщениями.
Post #32437 26
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Muddy Water APT Adversary Simulation https://medium.com/@S3N4T0R/charming-kitten-apt-adversary-simulation-fa6257b42811 Report completeness: Low Actors/Campaigns: Muddywater Olalampo Threats: Blackbeard Bear-c2…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32436 25
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Muddy Water APT Adversary Simulation https://medium.com/@S3N4T0R/charming-kitten-apt-adversary-simulation-fa6257b42811 Report completeness: Low Actors/Campaigns: Muddywater Olalampo Threats: Blackbeard Bear-c2…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, table: 1, code: 6, windows: 2
Post #32435 30
#ParsedReport #CompletenessLow
15-09-2026

Muddy Water APT Adversary Simulation

https://medium.com/@S3N4T0R/charming-kitten-apt-adversary-simulation-fa6257b42811

Report completeness: Low

Actors/Campaigns:
Muddywater
Olalampo

Threats:
Blackbeard
Bear-c2
Stager_51_bot

Victims:
Government, Military, Critical infrastructure, Maritime, Aviation, Financial services, Foreign ministries, Diplomatic entities, Engineering, Construction, have more...

Industry:
Logistic, Critical_infrastructure, Military, Maritime, Aerospace, Government

Geo:
Turkmenistan, America, Egypt, Middle east, Turkey, Hungary, Israel, Saudi arabia

TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1036, T1059.005, T1071.001, T1078, T1083, T1095, T1102.002, T1105, T1132, have more...

IOCs:
File: 1

Soft:
Telegram, WinHttp, Discord

Algorithms:
base64

Functions:
love_me_____, main

Languages:
rust

Links:
https://github.com/S3N4T0R-0X0/BEAR
Medium Muddy Water APT Adversary Simulation This is a simulation of an attack by the APT group Muddy Water, targeting multiple sectors including government, military, and critical…
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →