TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.51K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32435 · Back to latest

Older Posts 20 shown
Post #32434 49
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Search results are sending people to fake Bitrefill checkouts https://www.malwarebytes.com/blog/threat-intel/2026/09/search-results-are-sending-people-to-fake-bitrefill-checkouts Report completeness: Low Victims:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злоумышленники используют отравление поисковых систем, мошеннические рекламные объявления и домены-двойники для имитации страниц оформления заказа Bitrefill, чтобы обманом заставить пользователей отправлять криптовалюту на кошельки, контролируемые злоумышленниками. Кампания основана на добровольных и необратимых платежах, а не на краже учетных данных, при этом международные доменные имена (IDN) и обманные структуры доменов помогают поддельным сайтам выглядеть легитимными.
-----

Злоумышленники используют отравление поисковых систем и мошенническую рекламу, чтобы перенаправлять пользователей, ищущих Bitrefill или его продукты, такие как подарочные карты, на поддельные сайты оформления заказа. Эти сайты используют скопированный бренд Bitrefill и воспроизводят легитимный процесс покупки, но не имеют отношения к Bitrefill. Целью является убеждение жертв напрямую отправлять криптовалюту на адреса кошельков, контролируемых злоумышленниками.

Кампания обходит многие типичные препятствия, связанные с фишингом, поскольку не требует кражи учетных данных, обхода многофакторной аутентификации, доступа к учетной записи или использования скомпрометированной платежной карты. Вместо этого жертвы добровольно авторизуют перевод криптовалюты. Поскольку большинство транзакций с криптовалютой необратимы и, как правило, не подлежат возврату, успешные платежи трудно отследить и вернуть.

Некоторые мошеннические домены, по имеющимся данным, используют интернационализированные доменные имена (IDN), которые могут содержать акцентированные или нелатинские символы, визуально напоминающие легитимные буквы. Браузеры внутренне представляют такие домены с использованием Punycode, как правило, начинающегося с `xn--`, хотя отображаемый адрес может выглядеть практически идентично подлинному домену. Злоумышленники также могут регистрировать домены, сочетающие название бренда с дополнительными словами, например `example-pay.com`, что является полностью отдельным доменом по сравнению с легитимным поддоменом, таким как `pay.example.com`.

Пользователи должны получать доступ к Bitrefill, вводя `bitrefill.com` напрямую или используя доверенную закладку, а не полагаясь на результаты поиска для страниц оплаты. Перед подтверждением транзакции необходимо проверить точный основной домен и избегать подписания транзакций кошелька или предоставления разрешений на токены на непроверенных сайтах. Фальшивая страница может запрашивать больше, чем простое подключение, и получить авторизацию на перевод цифровых активов. Пострадавшие, которые перевели средства, должны незамедлительно сообщить адрес получателя своему обмену или провайдеру кошелька, уведомить Bitrefill и обратиться в соответствующий орган по борьбе с мошенничеством. Сервисы, запрашивающие предварительные платежи для восстановления криптовалюты, могут быть вторичными мошенническими схемами.
Post #32433 55
CTT Report Hub #ParsedReport #CompletenessLow 15-09-2026 Search results are sending people to fake Bitrefill checkouts https://www.malwarebytes.com/blog/threat-intel/2026/09/search-results-are-sending-people-to-fake-bitrefill-checkouts Report completeness: Low Victims:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32432 118
#ParsedReport #CompletenessLow
15-09-2026

Search results are sending people to fake Bitrefill checkouts

https://www.malwarebytes.com/blog/threat-intel/2026/09/search-results-are-sending-people-to-fake-bitrefill-checkouts

Report completeness: Low

Victims:
Bitrefill, Cryptocurrency users

ChatGPT TTPs:
do not use without manual check
T1036, T1204.001, T1657

IOCs:
Domain: 27
IP: 0
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0

Soft:
Android

Crypto:
bitcoin, ethereum, solana, litecoin

Platforms:
apple
Malwarebytes Search results are sending people to fake Bitrefill checkouts Fake Bitrefill checkout pages are appearing in search results and tricking people into sending cryptocurrency directly to scammers.
Post #32431 132
CTT Report Hub #ParsedReport #CompletenessHigh 15-09-2026 In Trouble Again: The Hive0117 Group Has Returned with New Malware for Attacks on Accountants https://www.f6.ru/blog/fmvt-rat/ Report completeness: High Actors/Campaigns: Watch_wolf (motivation: financially_motivated)…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
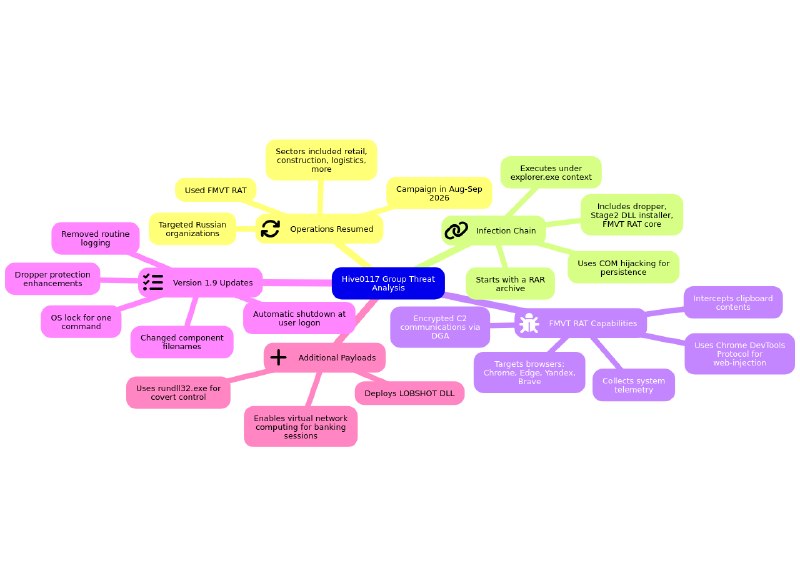
Hive0117 возобновил атаки против российских организаций с использованием ранее не задокументированного ВПО FMVT RAT, распространяемого через вредоносные электронные письма финансовой тематики. Вредоносное ПО обеспечивает закрепление в системе, крадет системные данные и данные из буфера обмена, управляет браузерами на базе Chromium через DevTools для выполнения веб-инъекций, а также проверяет наличие считывателей смарт-карт для содействия дистанционным банковским мошенничествам. Кроме того, была развернута утилита LOBSHOT для скрытого управления банковскими сессиями.
-----

В августе–сентябре 2026 года группа Hive0117, действующая из финансовых мотивов, возобновила операции с использованием FMVT RAT — ранее не задокументированного банковского троянского программы удаленного доступа, нацеленного на российские организации. Сообщается, что были атакованы более 100 компаний, включая предприятия в сферах розничной торговли, строительства, логистики, производства, здравоохранения, образования, туризма, а также топливно-энергетического сектора. Кампания в основном нацеливалась на бухгалтеров посредством вредоносных электронных писем, имитирующих деятельность финансовых отделов. Вложения представляли собой архивы, замаскированные под акты сверки, счета-фактуры или уведомления о задолженности. Активность напоминала более ранние кампании Hive0117 с использованием DarkWatchman, включая повторное использование инфраструктуры, скомпрометированные учетные записи отправителей, схожую целевую аудиторию и совпадающие характеристики DGA-доменов.

Цепочка заражения состоит из RAR-архива, исполняемого файла-дроппера, установщика DLL на этапе 2, загрузчика fmvt_ext и ядра RAT FMVT. Дроппер копирует и перезапускает сам себя, расшифровывает установщик в памяти и удаляет исходный файл. Установщик использует рефлексивное выполнение и хранит зашифрованные компоненты в реестре. Закрепление (Persistence) обеспечивается посредством перехвата COM-объектов (COM hijacking) со случайно сгенерированным CLSID; в случае сбоя генерации GUID может использоваться метод на основе MMDevice Enumerator. ВПО перезапускает Explorer и выполняется в контексте процесса explorer.exe.

RAT FMVT собирает телеметрию системы, определяет установленные средства защиты с помощью проверок реестра, перехватывает содержимое буфера обмена с контекстом соответствующего процесса и окна, а также может завершать процессы, полученные через команды C2. Он нацелен на браузеры Chrome, Microsoft Edge, Yandex Browser и Brave, используя перехват функции CreateProcessW, добавление параметров удалённой отладки и каталога пользовательских данных, а также управление браузерами через протокол Chrome DevTools Protocol. Он извлекает конечные точки WebSocket браузеров и внедряет JavaScript в соответствующие страницы, что позволяет осуществлять атаки с веб-инъекцией без прямого изменения памяти браузера.

ВПО использует зашифрованные C2-связи и генерирует доменные имена с помощью DGA на основе семени, потенциально создавая до 200 кандидатов. Она передает идентификаторы ботов, версию ВПО, телеметрию системы, данные из буфера обмена и статус считывателей смарт-карт. ВПО перечисляет подключенные считыватели и проверяет, вставлена ли карта, что, вероятно, обеспечивает проведение мошеннических транзакций в системе дистанционного банковского обслуживания с использованием криптографических токенов.

Версия 1.9 включила защиту дроппера, изменила имена файлов компонентов, удалила рутинное ведение журналов, добавила блокировку операционной системы для одной команды и настроила автоматическое завершение работы при входе пользователя. Hive0117 также использовал FMVT RAT для развертывания LOBSHOT — DLL-библиотеки, запускаемой с помощью rundll32.exe, которая обеспечивает скрытую виртуальную сетевую вычислительную среду для скрытого управления сессиями онлайн-банкинга.
Post #32430 73
CTT Report Hub #ParsedReport #CompletenessHigh 15-09-2026 In Trouble Again: The Hive0117 Group Has Returned with New Malware for Attacks on Accountants https://www.f6.ru/blog/fmvt-rat/ Report completeness: High Actors/Campaigns: Watch_wolf (motivation: financially_motivated)…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32429 73
#ParsedReport #CompletenessHigh
15-09-2026

In Trouble Again: The Hive0117 Group Has Returned with New Malware for Attacks on Accountants

https://www.f6.ru/blog/fmvt-rat/

Report completeness: High

Actors/Campaigns:
Watch_wolf (motivation: financially_motivated)

Threats:
Darkwatchman
Com_hijacking_technique
Shadow_copies_delete_technique
Lobshot
Hvnc_tool

Victims:
Financial departments, Accountants, Retail, Construction, Logistics and transportation, Manufacturing, Tourism, Education, Healthcare, Fuel and energy sector, have more...

Industry:
Logistic, Petroleum, Education, Energy, Transport, Retail, Financial, Healthcare

Geo:
Russian, Belarus, Russia, Kazakhstan, Uzbekistan

ChatGPT TTPs:
do not use without manual check
T1010, T1012, T1027, T1027.013, T1036, T1041, T1057, T1070.004, T1074.001, T1112, have more...

IOCs:
File: 26
Command: 4
IP: 6
Url: 1
Registry: 2
Hash: 44

Soft:
Telegram, VKontakte, Viber, WhatsApp, Chrome, Windows registry, Windows Defender, Google Chrome, Yandex Browser, Chromium, have more...

Algorithms:
xor, sha1, fnv-1a

Functions:
ReflectiveEntryPoint32

Win API:
CoCreateGuid, CreateProcessW, LoadLibrary

Languages:
javascript, php, powershell
Post #32428 49
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 Red Heron exploits Gitea n-day flaw in multinational campaign, exposing new Linux rootkit https://www.acronis.com/en/tru/posts/red-heron-exploits-gitea-n-day-flaw-in-multinational-campaign-exposing-new-linux-rootkit/…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Китайскоязычный актор Red Heron эксплуатировал уязвимость CVE-2026-60004 в Gitea для автоматизации глобального сканирования, компрометации и кражи репозиториев, учетных данных и инфраструктуры. Актор развернул JITTERLY — Linux-имплант, поддерживающий удаленный доступ, туннелирование, закрепление и перемещение внутри компании. Его руткит SIXZUT на основе LD_PRELOAD скрывал файлы, процессы, соединения и активность ВПО.
-----

Red Heron, злоумышленник, говорящий на китайском языке, с умеренной степенью уверенности связанный с контекстом КНР, провел многонациональную кампанию, эксплуатируя CVE-2026-60004 — критическую уязвимость удаленного выполнения кода в версиях Gitea от 1.17 до 1.27.0. Дефект затрагивает рабочий процесс diffpatch в Gitea и был устранен в версии 1.27.1, выпущенной 27 июля 2026 года. Для эксплуатации требуются Git версии 2.32 или новее, активный маршрут diffpatch, а также временная файловая система, доступная для записи и выполнения. Red Heron адаптировал общедоступный код доказательства концепции в течение нескольких дней после раскрытия уязвимости и разработал автоматизированный фреймворк, который регистрировал учетные записи, эксплуатировал целевые системы, извлекал содержимое репозиториев и баз данных, а также пытался удалить следы эксплуатации.

Актор просканировал 1386 экземпляров Gitea в семи странах и вел отдельный набор данных из 477 систем, базирующихся на Тайване. Цели классифицировались на упрощенном китайском языке по секторам, включая оборону, выборы, энергетику, аэрокосмическую отрасль, телекоммуникации, государственные органы и научные исследования. Среди подтвержденных жертв были организации в Канаде, Аргентине, на Тайване, в Соединенных Штатах, на Шри-Ланке и в Катаре. Действия после эксплуатации уязвимости включали кражу исходного кода, сбор учетных данных bcrypt для подбора с помощью Hashcat, выполнение команд в оболочке, закрепление через SSH-ключи, создание обратных шеллов и доступ к внутренней инфраструктуре. В одном случае компрометация экземпляра Gitea, размещенного на устройстве Synology на Тайване, обеспечила доступ с правами root к кластеру Proxmox из трех узлов, развертывание полезной нагрузки на узлах и попытку кражи образов виртуальных машин.

Red Heron также развернул JITTERLY — имплант на C++ для Linux, совместимый с протоколом Adaptix Gopher. Программа переходит в фоновый режим, собирает информацию о хосте, устанавливает прямое TCP-соединение для управления с использованием msgpack и AES-128-GCM, а также поддерживает более 30 команд для получения доступа к оболочке, передачи файлов, создания туннелей, работы с интерактивными терминалами, управления закреплением и внутреннего перемещения по сети. В состав импланта входит зашифрованный руткит SIXZUT, использующий LD_PRELOAD, который записывается в файл `libglthread.so.2` и настраивается через `/etc/ld.so.preload`.

SIXZUT скрывает файлы, процессы и сетевые соединения, фильтруя операции файловой системы, списки процессов в `/proc`, данные в `/proc/net` и ответы Netlink о соединениях. Он способен маскировать файлы и соединения импланта, блокировать попытки завершения защищённых процессов и перезапускать имплант в случае его отсутствия. При расследовании следует проверить учётные записи Gitea, запросы diffpatch и метрик, неожиданные дочерние процессы, ключи SSH, обратные соединения, файл `/etc/ld.so.preload` и артефакты, связанные с SIXZUT, используя доверенные офлайн-инструменты или инструменты на уровне ядра.
Post #32427 42
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 Red Heron exploits Gitea n-day flaw in multinational campaign, exposing new Linux rootkit https://www.acronis.com/en/tru/posts/red-heron-exploits-gitea-n-day-flaw-in-multinational-campaign-exposing-new-linux-rootkit/…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32426 50
#ParsedReport #CompletenessHigh
14-09-2026

Red Heron exploits Gitea n-day flaw in multinational campaign, exposing new Linux rootkit

https://www.acronis.com/en/tru/posts/red-heron-exploits-gitea-n-day-flaw-in-multinational-campaign-exposing-new-linux-rootkit/

Report completeness: High

Actors/Campaigns:
Red_heron

Threats:
Jitterly
Sixzut
Hashcat_tool
Netcat_tool
Adaptixc2_tool

Victims:
Defense, Elections, Energy, Aerospace, Telecommunications, Government, Research, Gitea instances, Joomla websites, Quantitative trading, have more...

Industry:
Education, Energy, Telco, Military, Petroleum, Aerospace, Government

Geo:
China, Argentina, Canada, Taiwanese, United states, Taiwan, Chinese, India, Qatar, Sri lanka, Canadian

CVEs:
CVE-2026-60004 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- gitea (<1.27.1)


TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1005, T1014, T1016, T1020, T1021.004, T1027.009, T1027.013, T1036, T1059.004, T1070.004, have more...

IOCs:
File: 4
Domain: 3
IP: 1
Hash: 2

Soft:
Linux, twitter, Joomla, nginx, curl, WordPress, Docker, UNIX, OpenGL

Algorithms:
aes, bcrypt, aes-128-ctr, aes-128, aes-128-gcm, crc-32, sha1, xor, aes-256-gcm

Functions:
setsid, dup2, chdir, sys_geteuid_wrapper, get_self_path, file_contains_string, read, fopen, kill

Win API:
gethostname, getsockname

Languages:
python

Links:
https://github.com/HORKimhab/CVE-2026-60004
Acronis Red Heron exploits Gitea n-day flaw in multinational campaign, exposing new Linux rootkit Acronis Threat Research Unit (TRU) uncovered a multinational campaign in which a Chinese-speaking threat actor, tracked as Red Heron, rapidly weaponized CVE-2026-60004 to compromise internet-facing instances of Gitea, a self-hosted source-code management…
Post #32425 39
CTT Report Hub #ParsedReport #CompletenessMedium 14-09-2026 Silver Fox’s cloud-based “Book of Life and Death”: From “unconditional return” to a “blacklist” mechanism https://blog.netlab.360.com/yin-hu-yun-duan-sheng-si-bo-cong-wu-tiao-jian-fan-hui-dao-hei-ming-dan-ji-zhi/…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Группировка Silver Fox использовала поддельные сайты для загрузки, заражённые через SEO-отравление, в сочетании с системой доставки на основе ретрансляторов, которая динамически распространяла ВПО. Её инфраструктура эволюционировала от белого списка на основе заголовка Referer к чёрному списку доменов: для известных доменов возвращался поддельный установщик WeChat, тогда как для остальных доставлялась ВПО. Механизм переключения на резервные ретрансляторы на стороне клиента, невалидированные ссылки для загрузки и встроенные маркеры раскрыли дополнительные индикаторы инфраструктуры.
-----

Silver Fox использовала многоэтапную цепочку доставки для SEO-оптимизированных поддельных сайтов загрузки программного обеспечения, имитирующих такие бренды, как SteelSeries и Bcut. Сайты использовали статические шаблоны и клиентский JavaScript для получения информации о ретрансляторах из `noah-ssh.com.cn/relays.json`, а затем для отправки запросов к `/api.php` из пула ретрансляторов. Запросы содержали заголовки `Referer` и `Origin` поддельного сайта, что позволяло серверу определять домен, инициировавший запрос.

Изначально relay API возвращал URL для загрузки ВПО любому запрашивающему. Затем Silver Fox ввела белый список, который доставлял полезную нагрузку только в том случае, если заголовок `Referer` соответствовал активному поддельному домену. Это создало наблюдаемый сигнал: исследователи в области безопасности могли отправлять запросы с кандидатами в домены, в частности с недавно зарегистрированными доменами-двойниками, и выявлять активную инфраструктуру Silver Fox, когда API возвращал подлинную полезную нагрузку.

После пакетного зондирования логика доставки была изменена на облачное управление чёрным списком. Домены, включённые в чёрный список, получали легитимный установщик WeChat, `WeChatWin_4.1.13.exe`, тогда как домены, не входящие в список, — включая новые, не связанные или запросы с отсутствующим заголовком `Referer` — продолжали получать фактическую полезную нагрузку, наблюдаемую по адресу `https://www.0akw8w.com/down910`. Тестирование показало, что решения принимались на основе значения домена, а не пользовательского агента, пути URL, схемы, поддомена или временных параметров. Это изменение снизило эффективность обнаружения доменов на основе белых списков, хотя домены, возвращающие пакет WeChat, стали индикаторами ранее раскрытых или деактивированных поддельных сайтов.

Клиентский фреймворк использовал параметры обхода кэша с метками времени, заголовок `cache: no-store`, закрепление данных в localStorage под ключом `noah_relay_pool`, переключение между несколькими ретрансляторами (multi-relay failover) и короткие тайм-ауты. Он принимал любые `download_link`, предоставленные сервером, без проверки файла, что позволяло вносить изменения на стороне сервера без модификации фишинговых шаблонов. Активация загрузки осуществлялась с помощью скрытых якорей или iframe, включая запросы без заголовка `Referer`. Маркер `NOAH_DL_REV = 'r6'` и внедрённый код диспетчеризации — даже в ответах 404 — обеспечивали дополнительные характеристики для обнаружения. Среди других полезных индикаторов — междоменные запросы к `workers.dev`, аналитика 51.LA, а также общие или несовпадающие TLS-сертификаты на фишинговых доменах.
Post #32424 43
CTT Report Hub #ParsedReport #CompletenessMedium 14-09-2026 Silver Fox’s cloud-based “Book of Life and Death”: From “unconditional return” to a “blacklist” mechanism https://blog.netlab.360.com/yin-hu-yun-duan-sheng-si-bo-cong-wu-tiao-jian-fan-hui-dao-hei-ming-dan-ji-zhi/…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32423 40
Post #32422 30
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation https://www.infostealers.com/article/hbo-max-ads-on-a-compromised-reddit-account-exposed-a-massive-pasteswitch-clickfix…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Кампания PasteSwitch использовала верифицированный аккаунт HBO Max на Reddit для распространения поддельного программного обеспечения для macOS и инструкций ClickFix, побуждавших жертв выполнять команды злоумышленников. Через динамически маршрутизируемую инфраструктуру доставлялись ВПО для кражи данных на macOS и Windows, инструменты для хищения средств из криптокошельков и клипперы. ВПО похищали учетные данные, данные браузеров и мессенджеров, фразы восстановления кошельков, а также использовали ротационные механизмы C2, включая смарт-контракты блокчейна.
-----

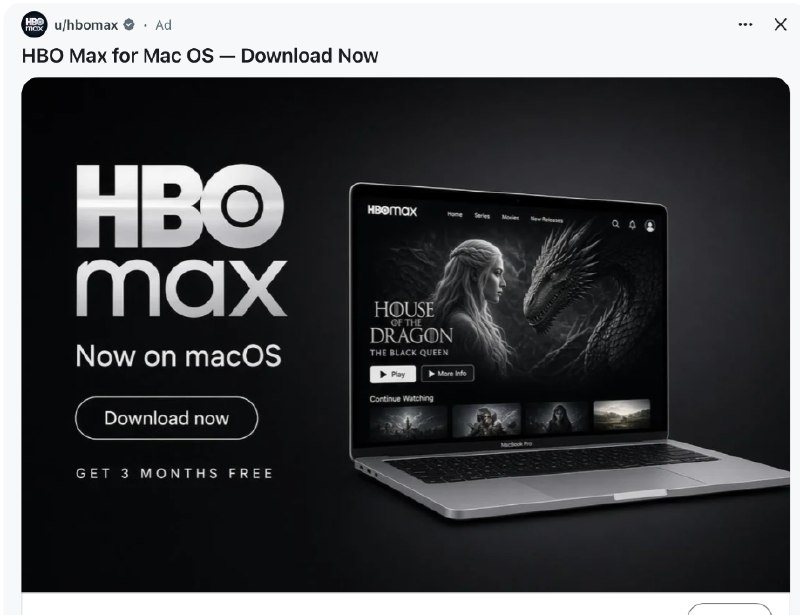
В сентябре 2026 года злоумышленники скомпрометировали верифицированную учетную запись u/hbomax на Reddit и использовали ее для размещения 108 вредоносных объявлений в течение примерно 48 часов. Объявления продвигали поддельное нативное приложение HBO Max для macOS и направляли пользователей на убедительные посадочные страницы. Вместо стандартной загрузки программного обеспечения страницы отображали подсказки ClickFix, в которых жертвам предписывалось копировать и выполнять предоставленные злоумышленниками команды в Terminal или Windows Run.

Кампания, получившая название PasteSwitch, использовала кроссплатформенную инфраструктуру доставки с отдельными сервисами для приманочных страниц, квалификации жертв, промежуточного размещения, телеметрии, доставки полезной нагрузки, управления и кражи данных. Ключевой техникой кампании было выполнение команд на основе буфера обмена, при этом маршрутизация на стороне сервера динамически выбрала ветви, связанные с операционной системой, кампанией, полезной нагрузкой и монетизацией.

В macOS операция распространяла полезную нагрузку на основе curl и zsh, включая MacSync, который использовал токены транзакций и загрузку фрагментами для кражи учетных данных браузеров, профилей Gecko, данных Телеграм, заметок Apple и паролей macOS. Данные собирались в файлы, такие как `/tmp/osalogging.zip`. Другая цепочка, идентифицированная как AMOS Helper, использовала команды `xattr -c` и `chmod +x` для запуска нативных помощников, закрепления в системе в каталоге `.com.apple.accountsd` и регистрации жертв через конечные точки управления задачами. Дополнительные кампании распространяли поддельные приложения Ledger, Trezor Suite и Exodus, написанные на Swift, предназначенные для кражи фраз восстановления BIP39 из 12 и 24 слов.

Жертвы на Windows направлялись в InstallFix и стиллер Amatera. InstallFix использовал полиглот MP3/HTA, запланированные задачи, 32-разрядный PowerShell и техники обхода AMSI. Затем обфусцированный шеллкод загружал Amatera непосредственно в память. Стиллер устанавливал соединение с `77.91.65.13:443`, при этом через TLS SNI и HTTP authority отображал `facebook.com`. Ручная проверка учётных данных Schannel ослабляла проверку сертификатов и способствовала сокрытию фактического назначения от базового сетевого мониторинга.

В ходе кампании также распространялись криптообрезатели AnimateClipper и ZigClipper. Эти семейства ВПО использовали контракты Binance Smart Chain в качестве изменяемых C2-точек для передачи данных (dead drops), обращаясь к функциям контрактов, таким как `getData()` и `balanceOf()`, для получения активных доменов. Исследователи зафиксировали 36 изменений C2-инфраструктуры в период с марта по июль 2026 года, что позволяло осуществлять ротацию инфраструктуры без изменения самого ВПО. Позднее Reddit приостановил показ вредоносной рекламы и начал расследование в отношении скомпрометированного аккаунта.
Post #32421 33
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation https://www.infostealers.com/article/hbo-max-ads-on-a-compromised-reddit-account-exposed-a-massive-pasteswitch-clickfix…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32420 37
#ParsedReport #CompletenessHigh
14-09-2026

HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation

https://www.infostealers.com/article/hbo-max-ads-on-a-compromised-reddit-account-exposed-a-massive-pasteswitch-clickfix-operation/

Report completeness: High

Actors/Campaigns:
Pasteswitch (motivation: financially_motivated)

Threats:
Clickfix_technique
Blitz_tool
Macc_stealer
Amos_stealer
Installfix_technique
Amatera_stealer
Animateclipper
Zigclipper
Clipboard_injection_technique

Victims:
Hbo max, Reddit, Cryptocurrency users

Industry:
Entertainment

TTPs:
Tactics: 3
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1001.003, T1005, T1027, T1033, T1036, T1053.005, T1055, T1059.001, T1059.004, T1078.004, have more...

IOCs:
Domain: 128
Url: 1
IP: 14
Coin: 3
Hash: 63

Soft:
macOS, curl, Telegram, Twitter

Wallets:
trezor, exodus_wallet, mainnet

Crypto:
binance

Algorithms:
zip

Functions:
getData

Languages:
swift, powershell, javascript

Platforms:
apple, cross-platform, intel, x86
InfoStealers HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation Through joint research conducted by Hudson Rock and Kirk from ADAMnetworks (with additional thanks to Tuxxin from Whack.sh and Emiliano from The Matrix Project), we can confirm this incident is part of a massive, cross-platform delivery operation we are dubbing…
Post #32419 48
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 Smish. Click. Drained: Inside the Smishing Triad's Phishing Cockpit https://www.group-ib.com/blog/smishing-triad-outsider-jwr/ Report completeness: High Actors/Campaigns: Smishing_triad (motivation: cyber_criminal)…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
JWR — это фишинговый набор инструментов, используемый кластером Outsider в рамках кампаний Smishing Triad, который имитирует доверенные организации посредством SMS и перенаправлений через короткие ссылки. Он собирает данные об идентификации, платежах, банковских реквизитах и одноразовых паролях (OTP), предоставляя операторам возможность управления сессиями жертв в режиме реального времени. Его инфраструктура использует зашифрованные коммуникации по протоколам WebSocket/HTTP, одноразовые доменные имена и плагины для WordPress/Shopify для расширения возможностей сбора данных.
-----

В отчете анализируется JWR — фишинговый комплект, используемый кластером операторов Outsider в рамках более широкой экосистемы Smishing Triad, работающей по модели Фишинг как услуга. В ходе кампаний распространяются SMS-сообщения, имитирующие государственные, финансовые или курьерские организации, и используются короткие URL-адреса, перенаправляющие жертв на одноразовые доменные имена. Комплект представляет собой одностраничное приложение на Vue 2, которое собирает сведения об идентификации, контактные данные, данные и изображения государственных удостоверений личности, информацию о платежных картах, банковские учетные данные, учетные данные PayPal и одноразовые пароли. Он позволяет последовательно запрашивать данные нескольких банков или финансовых счетов в рамках одной сессии.

JWR предоставляет операторам управление жертвами в режиме, близком к реальному времени. Нажатия клавиш, отправка форм, состояние страницы, данные устройства, геолокация, сведения о браузере и метаданные сессии передаются в панель управления оператора. Операторы могут перенаправлять жертв между 32 именованными страницами или инициировать события внутри страницы, такие как запросы SMS-OTP, задержки подтверждения приложения, замена QR-кода, сообщения об отказе в операции с картой и просьбы попробовать другую карту. Набор инструментов также поддерживает автономную работу и настраиваемые механизмы валидации, включая проверку по алгоритму Луна и поведение при отклонении карты.

Выделенный Web Worker обрабатывает коммуникации и шифрование, отделяя интерфейс Vue от канала управления. В наборе используется бинарный путь WebSocket под `/webSocket/QT/...` с периодически повторяющимся суффиксом access-token, а также резервный механизм HTTP long-poll с интервалом в две секунды. Запросы и ответы в рамках `/api/open/*`, включая `/api/open/getSyncSettings`, используют конверт AES-256-CTR, содержащий случайно сгенерированный ключ, добавляемый в начало каждого шифртекста. Поскольку ключ передается в 48-байтовом заголовке, данная схема не обеспечивает существенной конфиденциальности от наблюдателей в сети и может быть расшифрована по перехваченному трафику.

Технические отпечатки включают схему именования `JWR`, маркеры сессий `JwrIsShopify` и `JwrIsWordPress`, китайскую строку ошибки `所有IP API请求均失败`, а также термины валидатора, такие как `personnummer`, `fodselsnummer`, `codicefiscale` и `germanid`. Функциональность в режиме плагина обеспечивает вредоносные интеграции с WordPress/WooCommerce и Shopify, включая запросы на завершение заказа и сбор данных корзины. Инфраструктура обычно использует домены с коротким сроком жизни, регистрацию в Гонконге, американские облачные nameserver'ы и частую ротацию.
Post #32418 60
CTT Report Hub #ParsedReport #CompletenessHigh 14-09-2026 Smish. Click. Drained: Inside the Smishing Triad's Phishing Cockpit https://www.group-ib.com/blog/smishing-triad-outsider-jwr/ Report completeness: High Actors/Campaigns: Smishing_triad (motivation: cyber_criminal)…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32417 126
#ParsedReport #CompletenessHigh
14-09-2026

Smish. Click. Drained: Inside the Smishing Triad's Phishing Cockpit

https://www.group-ib.com/blog/smishing-triad-outsider-jwr/

Report completeness: High

Actors/Campaigns:
Smishing_triad (motivation: cyber_criminal)
Outsider_enterprise

Threats:
Jwr_tool
Smishing_technique
Spear-phishing_technique

Victims:
Official entities, Financial services, Banking, Brokerage, Paypal, Wordpress, Shopify, Woocommerce

Industry:
Financial, E-commerce

Geo:
Hong kong, Chinese

TTPs:
Tactics: 6
Technics: 12

IOCs:
File: 43

Soft:
WordPress, Telegram

Algorithms:
aes-256-ctr, aes, aes-ctr, aes-256

Functions:
getSyncSettings, created, mounted, getIPInfo, setInterval, synchronousDataInputHandle, closePopupWindowz, closePopupAndRedirect, initCvvForm, getDeviceInfo, have more...

Languages:
python

YARA: Found
Group-IB Smish. Click. Drained: Inside the Smishing Triad's Phishing Cockpit A deep technical analysis of the Smishing Triad’s JWR phishing kit and Outsider operator cluster, revealing its real-time victim control, encrypted WebSocket communications, multi-stage credential theft, AES-256-CTR implementation, infrastructure, and actionable…
Post #32416 173
К вопросу, почему ИИ все еще нельзя полностью доверять анализ TI-отчетов и особенно определение типов угроз.
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →