
🆓 Топ 5 аналитик AppSec.Hub
AppSec.Hub — это платформа ASPM, которая помогает компаниям управлять процессом безопасной разработки приложений. Она собирает расширенную аналитику по более чем 500 метрикам в области DevSecOps.
👍 Дашборды и метрики распределены по бизнес-ролям в компании, обеспечивая каждому ключевому участнику наглядное представление именно тех метрик, которые для него важны. Это экономит командам безопасности часы, которые раньше уходили на подготовку отчетности.
Рассказываем про ключевые дашборды AppSec.Hub:
1️⃣ Сканирование и покрытие практиками ИБ
Отслеживает, какие приложения подключены к сканированию, частоту проверок, полноту применения практик ИБ и динамику подключений новых проектов.
2️⃣ Время обработки уязвимостей
Отражает эффективность DevSecOps: среднее время триажа, среднее время устранения (MTTR), средний возраст открытых уязвимостей. Позволяет выявлять узкие места и оптимизировать процессы.
3️⃣ Уязвимости по практикам ИБ
Анализирует уязвимости по инструментам и практикам (SAST, SCA, DAST и др.), распределение по приложениям, статусам и уровням критичности. Позволяет видеть целостную картину текущего состояния безопасности: где сосредоточены основные риски, в каких командах или приложениях накапливаются проблемы, и как меняется ситуация со временем.
4️⃣ Технический долг по устранению уязвимостей
Показывает, как меняется технический долг (количество открытых и закрытых дефектов) со временем. Позволяет увидеть, какие уязвимости остаются открытыми, а какие появляются новые, отражая реальную динамику риска, а не только статичные числа.
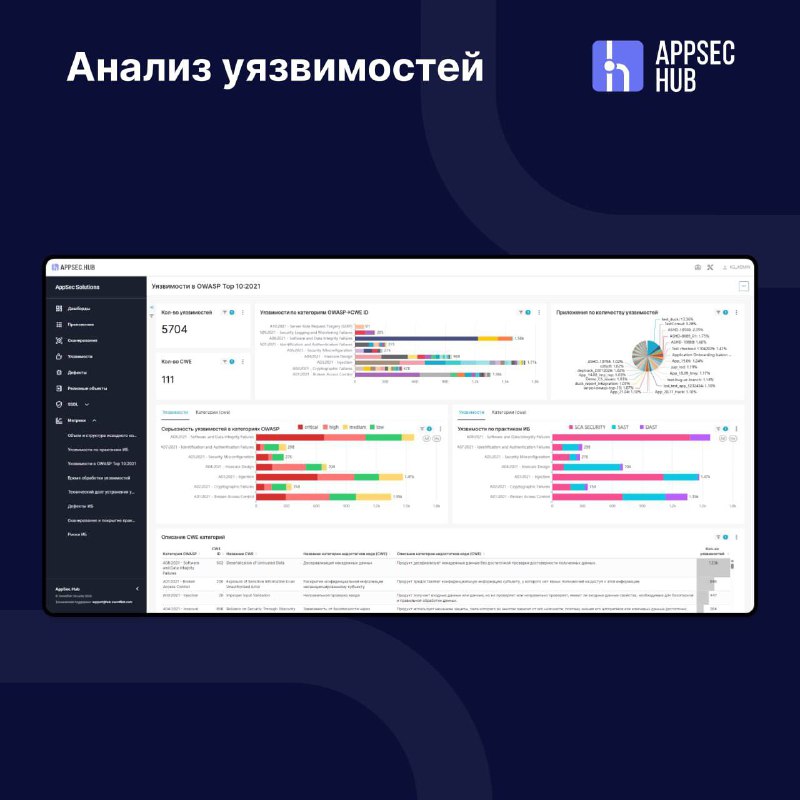
5️⃣ Уязвимости из OWASP Top 10
Распределение уязвимостей по категориям OWASP и CWE, по приложениям и критичности. Для каждой категории мы даем подробное описание того, какие риски несет уязвимость.
Запросите демо, и мы покажем все дашборды платформы и подробно расскажем про каждый из них.
#AppSecHub
Post #331
233




- 🔥 7
- ❤ 6
- 👍 3