TGViewer
Channel Public Channel
AppSec Solutions

AppSec Solutions

@appsecsolutions

Российская экосистема решений DevSecOps. Обеспечиваем безопасность Ваших приложений, сервисов и цифровых платформ.

🖥️ Наш сайт: appsec.global

📩 Вопросы: inbox@appsec.global
Subscribers
468
Photos
473
Videos
20
Links
212
Recent Posts 17 shown
Post #546 94
🔄 AppSec Update: итоги третьего квартала 2026

Раз уж речь зашла об инструментах, самое время рассказать, как развиваются наши. Собрали главные обновления за третий квартал.

▶️AppSec.AIGate 2026.6.4 — 2026.8.2

• Обратимая токенизация ПДн.

• Песочница в Admin UI.

• Единая оценка риска, HTTP-заголовки и интеграция с WAF.

• Scan-only интеграция и SDK для Python и JavaScript.

• Режим захвата чувствительных данных.

• Приватность содержимого событий для роли viewer.

• Мультимодальный формат запросов.

Подробнее —>

▶️AppSec.GenAI 2026.6.2

• Проверка файлов моделей на наличие вредоносных закладок (Model Injection).

• Комбинированное сканирование.

• Аналитика рисков jailbreak по методологии DREAD.

• Улучшения тестирования.

Подробнее —>

▶️ AppSec.Code 26.3.1 — 26.3.2

• Аналитика качества (Code Smells) на Opengrep.

• Политики качества (пороги по 12 метрикам).

• Метрики DORA.

• Ядро платформы обновлено до версии 18.8.11.

• Обновления в Docker и Kubernetes.

• Kubernetes версия на ALT Linux.

Подробнее —>

▶️ AppSec.Hub 2026.2.1 — 2026.3.2

• Режим работы Quality Gate.

• Новый тип практики MAST для мобильного анализа.

• Обработка находок ИИ-помощником на всех языках программирования.

• Фильтры OSA в настройках AppSec.Track.

• Двусторонняя синхронизация дефектов с трекером Яга.

• Ускоренный импорт отчетов.

Подробнее —>

▶️ AppSec.Sting 2026.7 — 2026.9

• Выбор SCA-провайдера для Open Source.

• Улучшенный Android DAST, SAST iOS, IAST.

• Повышенная точность поиска sensitive-данных.

• Интеграция с AppSec.Track.

• MCP для ИИ-ассистентов.

• Виртуальные iPhone.

• Расширенные возможности MCP.

Подробнее —>

▶️ AppSec.Track 4.6.0 — 4.7.0

• Контроль безопасности ML-моделей и поддержка ИИ-экосистем.

• Полноценный триаж нарушений с VEX-оценкой.

• Оценка рисков компонентов до их появления в кодовой базе.

• Бесшовная работа с Jira и глобальный поиск по всей платформе.

• Поддержка NixOS: контроль Nix-зависимостей из коробки.

• Асинхронный чат Track.AI и канал MCP Track для внешних AI-клиентов.

• Корпоративный SSO.

• Новые отчеты: Reachability, KEV, EPSS, дерево зависимостей и безопасная версия компонента.

Подробнее —>

▶️ AppSec.Wave 26.3.1 — 26.3.5

• Поддержка входа в Систему через IdP.

• Пользовательский интерфейс системы на Taiga UI.

• Автоматическая дедупликация уязвимостей.

• Анализ кода 1C.

• Автоматическое создание проектов.

Подробнее —>

Обновляйтесь и пробуйте новые возможности!

🔠 Рассылка | MAX

#AppSec_updates
  • ❤ 7
  • 👍 5
  • 🔥 4
Post #545 141
🗺 Решения AppSec Solutions вошли в карту инструментов РБПО.рф

Эксперты проекта РБПО.рф опубликовали карту российских и открытых решений для разработки безопасного ПО. Она предназначена для компаний, которые внедряют процессы РБПО или формируют собственную инструментальную базу.

Карта соотносит инструменты с ключевыми процессами из ГОСТ Р 56939-2024 и показывает, какие решения подходят для каждого из них. В нее вошли продукты, практическая ценность которых подтверждена опытом российских компаний. Среди них наши решения:

▶️AppSec.Wave в процессе 5.10 «Статический анализ кода»;

▶️AppSec.Track в процессе 5.16 «Использование инструментов композиционного анализа» и в п. 5.24 «Поиск уязвимостей в ПО при эксплуатации».

Это первая версия карты. В будущем в нее добавят инструменты для безопасной разработки ИИ-систем, ASPM-платформы и другие классы решений.

➡️ Посмотреть карту

🔠 Рассылка | МАКС

#AppSecWave #AppSecTrack
  • 🔥 7
  • 👏 4
  • ❤ 1
Post #544 150
🎙 Завтра в эфире AM Live говорим о том, как безопасно использовать ИИ в разработке

ИБ-практики стали привычной частью безопасной разработки. Но достаточно ли классического DevSecOps, если компания выпускает также ИИ-системы?

🔜 Уже завтра в 15:00 МСК в прямом эфире AM Live эксперты обсудят, какие проверки необходимо добавить в процесс разработки ИИ-систем.

В дискуссии примет участие Юрий Шабалин, директор по развитию технологий ИИ AppSec Solutions.

Вы узнаете:

🎱в чем разница между традиционным SSDLC и безопасной ИИ-разработкой;

🎱какими проверками дополнить текущий DevSecOps-конвейер,

🎱когда нужно запускать повторное сканирование;

🎱какие проверки должны блокировать релиз, а какие могут оставаться информационными;

🎱что должен уметь Model Registry для безопасного выпуска модели в прод.

➡️ Регистрируйтесь по ссылке.

🔠 Рассылка | МАКС

#AppSec_мероприятия
  • 🔥 8
  • ❤ 1
  • ⚡ 1
  • 👍 1
  • 👏 1
Post #543 139
🔄 Релиз AppSec.Hub 2026.3.3

В новой версии ASPM-платформы мы расширили возможности интеграций, ускорили импорт отчетов и сделали работу со списком приложений и уязвимостями еще удобнее.

🔗 Интеграции

• Solar appScreener DAST. Добавили поддержку больших OpenAPI-спецификаций объёмом до 10 МБ.

• ИИ-помощник. Теперь в ИИ-ассистента передаются все находки независимо от языка программирования.

• PT Application Inspector. Добавили поддержку Java 25.

• Jenkins. Появилась настройка обработки символических ссылок при загрузке исходного кода.

✨ Улучшения

• Импорт отчетов стал быстрее. Задачи меньше ждут в очереди, выгрузка уязвимостей через API ускорилась.

• В списке приложений появился фильтр по практикам SAST, SCA, DAST, MAST и OSA.

• Для уязвимостей SCA версия CVSS теперь отображается в интерфейсе, API и отчетах.

• Названия диаграмм в разделе «Метрики» и заголовки разделов в описании дефекта переведены на русский.

Подробнее на сайте. 🖥

🔠 Рассылка | MAX

#AppSecHub_релизы
  • 🔥 8
  • 👍 2
  • 👏 2
Post #542 143
📄 Как контролировать пакеты, образы контейнеров и зависимости в едином артефактории

Пакеты, базовые образы и зависимости часто попадают в сборку напрямую из внешних реестров, и на входе их никто не проверяет. SAST и SCA этот риск не закрывают, ведь SBOM фиксирует уже собранный состав продукта и не мешает скомпрометированному артефакту попасть в сборку.

〰️ Эту задачу решает централизованное хранилище артефактов с контролем доступа.

В новом гайде разбираем, как выстроить доверенную цепочку поставок артефактов:

▶️ как работают карантин и политики допуска;

▶️ что проверять при сканировании образов контейнеров;

▶️ как снизить зависимость от внешних реестров без остановки разработки;

▶️ где контроль цепочки поставок пересекается с требованиями РБПО, ГОСТ Р 56939, ФСТЭК и 152-ФЗ;

▶️ с чего начать переход к единому артефакторию (чек-лист).

Скачивайте на сайте. 🖥

🔠 Рассылка | МАКС

#AppSecRegistry #Artifactory
  • 👍 6
  • ❤ 3
  • 🔥 3
Post #541 220
ИИ-агент взломал госпортал Австралии

В июне ИИ-агент компании OpenAI получил несанкционированный доступ к порталу государственной системы медицинского страхования Австралии Medicare. Агент собирал данные о расходах на здравоохранение, столкнулся с ограничениями доступа и нашел способ их обойти. Власти узнали об инциденте только 10 сентября, когда их уведомила сама OpenAI.

📄 Это первый известный случай взлома государственного ресурса силами искусственного интеллекта. Законодательство об ИИ в Австралии пока только разрабатывается, и эксперты ожидают в нем более жестких норм, например обязанности разработчиков уведомлять пострадавшую сторону о взломе в течение 72 часов.

🎙Юрий Шабалин, директор по развитию технологий ИИ AppSec Solutions, рассказал в эфире программы «ЧЭЗ» на РБК ТВ, как сейчас выстраивается регулирование ИИ в России:
Фактически у нас сейчас вся эта система вокруг искусственного интеллекта переходит из стадии стратегических документов и добровольного регулирования каждым участником в полноценную нормативную базу. У нас в России уже есть национальная стратегия развития ИИ до 2030 года, есть отраслевое регулирование и кодекс этики. С 1 сентября вступил в силу первый профильный федеральный закон о поддержке развития технологий ИИ. В частности, этот закон закрепляет риск-ориентированный подход и вводит регулирование больших фундаментальных моделей ИИ.

Инциденты с автономными агентами показывают, как быстро требования к безопасности ИИ переходят из рекомендаций в обязательные нормы.

Подробнее в записи эфира на РБК.

🔠 Рассылка | МАКС

#AppSec_экспертиза #AISecurity
  • 🔥 9
  • 👏 2
  • 💯 2
  • 👍 1
Post #540 232
😮 AppSec.Wave теперь анализирует код на 1С

Мы добавили поддержку российского языка программирования 1С в наш SAST-анализатор AppSec.Wave. ПО на 1С применяется в финтехе, госсекторе, девелопменте и других отраслях, где важна защищенность чувствительных данных.

Во многих инструментах работа с 1С сводится к поиску шаблонов по тексту конфигурации. Мы пошли дальше и реализовали полноценный taint-анализ.
Поиск по шаблонам дает два предсказуемых результата — поток ложных срабатываний и пропуск реальных уязвимостей. Причина проста: уязвимость в 1С почти никогда не выглядит как одна подозрительная строка. Она складывается из нескольких внешне обычных, синтаксически корректных фрагментов кода.

В отличие от простых поисковых паттернов, новый механизм в AppSec.Wave выполняет полноценный taint-анализ. Движок работает с потоком данных, а не с текстом. Он строит дерево вызовов внутри модуля и связывает процедуры между собой, размечает источники не доверенных данных, прослеживает распространение значения через присваивания, конкатенации, переименования, а затем фиксирует момент, когда это значение доходит до опасной операции. На выходе система воспроизводит маршрут, каким образом уязвимость появилась.

— рассказывает Александр Заводовский, руководитель продукта AppSec.Wave.

👍 Для команды это меньше шума в отчетах и больше реальных находок. По каждой уязвимости видно, где проблема и как её исправить, вплоть до файла и номера строки.

Полный перечень поддерживаемых языков сканирования доступен на сайте.

🔠 Рассылка | МАКС

#AppSecWave_релизы
  • 🔥 15
  • ❤ 5
  • 👍 3
  • 👏 1
  • 👌 1
Post #539 266

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 8
  • 🔥 5
  • 👏 4
  • 👍 2
Post #538 324
⚡️ Исследование безопасности внедрения ИИ в ИТ-компаниях

Вместе с АРПП «Отечественный софт» мы опросили более 50 российских компаний с собственной разработкой, как они используют и защищают ИИ.

📊 Что показало исследование:

▶️ ИИ используют все участники опроса, а базовый контроль его безопасности есть только у 23%.

▶️ С подтвержденными атаками официально столкнулись 4% респондентов, при этом более 90% организаций не проводили оценку угроз и не представляют, насколько уязвимы их модели.

▶️ Теневой ИИ есть в каждой компании выборки: в 41% сотрудники массово работают с внешними ИИ-чатами, в 59% частично.

▶️ Основные риски: утечки конфиденциальных данных, промпт-инъекции, утечки конфиденциальных данных через RAG-системы, обход встроенных ограничений, атаки на цепочку поставок ML и другие.

Безопасность ИИ сегодня — ключевое условие защищённого контура разработки ПО. Рынок внедряет ИИ быстро и при этом осознанно принимает непокрытый риск: технология уже встроена в бизнес-процессы многих разработчиков ПО. Уверен, что проведенное исследование поможет компаниям обратить внимание на вопросы защиты своих ИИ-систем и подготовить план действий для обеспечения кибербезопасности искусственного интеллекта.

— отметил Юрий Сергеев, генеральный директор AppSec Solutions.

➡️ Читайте исследование

🔠 Рассылка | МАКС

#AppSec_исследование #AISecurity
  • 🔥 4
  • 👍 3
  • ⚡ 1
  • 👏 1
Post #537 427
Безопасность генеративного ИИ в 2026

⏏️ Каждая четвертая компания, внедрившая ИИ в бизнес-процессы, уже столкнулась с ИБ-инцидентом из-за атаки на модель. Классический AppSec эти угрозы не видит. Например, у WAF нет правил против отравления обучающей выборки, а у SAST нет сигнатур для промпт-инъекции.

Во время обучения достаточно пары процентов подмешанных данных, чтобы испортить модель, а на эксплуатации её уже нельзя изменить, зато можно обмануть через ввод: RAG-система не отличает факт от инструкции в документе, а агент с доступом к функциям может выполнить вредоносную команду.

Как защититься от этих угроз, разбираем в практическом руководстве:

▶️актуальные риски генеративного ИИ: отравление данных, бэкдоры, промпт-инъекции, уязвимости RAG и агентов;

▶️практики защиты ИИ на всех этапах жизненного цикла;

▶️внедрение AI Security с учетом регуляторных требований.

Скачивайте на сайте. 🖥

🔠 Рассылка | МАКС

#AISecurity #AppSecGenAI
  • 👏 4
  • 👍 3
  • 🔥 2
Post #536 295
🆕 Представляем AppSec.Registry — централизованное хранилище артефактов

Мы разработали корпоративное хранилище бинарных артефактов — критический элемент инфраструктуры разработки, который до сих пор оставался за иностранными продуктами. Именно в артефактории хранятся все зависимости, сборки и Docker-образы, без которых не собирается ни одно современное приложение.

Продукт спроектирован с учетом преемственности решений, команды переходят на него без переписывания CI/CD-скриптов и без потери накопленных данных.

Раньше для хранения артефактов большинство российских компаний использовали бесплатные open-source-версии зарубежных решений. С 2025 года на них ввели жесткие лимиты. AppSec.Registry закрывает эту задачу без потери функциональности и без зависимости от зарубежных вендоров.

Российский рынок сегодня - одна из главных целей атак через open-source-зависимости. Поэтому собственный артефакторий — базовое требование для любой организации. Как минимум он дает единый “источник истины”, куда складываются все сборки и артефакты, как максимум — закрывает периметр безопасности

отмечает Данил Балавнев, руководитель продукта AppSec.Registry.

Ключевые возможности решения:

▶️22 типа репозиториев: npm, Maven, PyPI, Docker, Helm, Cargo, Go, NuGet, Conda, HuggingFace, Git LFS, P2, Swift, Terraform и другие форматы, покрывающие разработку практически на любом языке программирования, включая хранение ML-моделей.

▶️Три модели работы репозиториев: Hosted (собственное хранение артефактов), Proxy (кэширующий шлюз к внешним публичным реестрам с локальным кешем, ускоряющим сборки) и Group (объединение нескольких репозиториев в единую точку доступа для команд).

▶️Корпоративный функционал уровня Pro в базовой поставке: гибкая ролевая модель доступа, контент-селекторы, маршрутизация запросов, управление квотами, аудит действий, репликация данных, отказоустойчивый кластерный режим (HA), импорт и экспорт данных для миграции и резервирования.

▶️Безопасность цепочки поставок ПО за счет глубокой интеграции с AppSec.Track: артефакторий автоматически блокирует скачивание уязвимых и вредоносных пакетов, обеспечивая централизованный контроль зависимостей на уровне всей организации.

▶️Соответствие требованиям российских регуляторов: работа на отечественных операционных системах (Astra Linux, «Базальт»), продукт входит в реестр отечественного ПО.

▶️Готовность к интеграции в существующий ландшафт: SSO (Keycloak, Active Directory, SAML, OAuth 2.0), REST API со Swagger-документацией, совместимость с CI/CD-инструментами (GitLab, GitHub, Jenkins) и средами разработки.

Готовы взять артефакты под контроль?
➡️ Покажем AppSec.Registry на вашем стеке форматов и поможем спроектировать структуру репозиториев и политики доступа.

🔠 Рассылка | МАКС

#AppSecRegistry
  • 🔥 12
  • ❤ 6
  • 👏 5
Post #535 333

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 7
  • 🔥 4
  • 👏 4
Post #534 457
☑️ Протестировали AppSec.AIGate на открытых бенчмарках безопасности

Прогнали наш межсетевой экран для LLM через открытые публичные тесты, которые используют во всей индустрии для проверки защиты ИИ-систем. Проверяли, как продукт справляется с джейлбрейками, промпт-инъекциями и другими атаками.

Ключевые результаты:

▶️ 100% джейлбрейков заблокировано;

▶️ 95,2% атак на русском обнаружено — выше результата для английского языка (91,6%);

▶️ 94,5% атак обнаружено при всего ~3,4% ложных блокировок;

▶️ 92% prompt injection заблокировано;

▶️ 30 000+ обработанных запросов без единой ошибки.

Полный отчет с методологией и разбивкой по каждому скачивайте на сайте. 🖥

🔠 Рассылка | МАКС

#AppSec_исследование #AppSecAIGate
  • 🔥 7
  • 👏 4
  • ❤ 3
  • 😍 3
Post #533 344
🔄 Встречайте релиз AppSec.Hub 2026.3.2

В этой версии обновили возможности мобильного анализа, расширили фильтрацию OSA-компонентов и усилили интеграции.

▶️ Интеграции

• AppSec.Sting: добавили новый тип практики MAST и поддержку уязвимостей MAST в отчеты OWASP TOP 10 и ОУД4.

• AppSec.Track: создали раздел OSA filters — независимые фильтры Blocking и Violated policy severity для отбора компонентов при OSA-импорте. Теперь можно импортировать и незаблокированные компоненты по уровню серьезности.

• Solar appScreener: добавили авторизацию DAST через пользовательский скрипт и передачу параметров авторизации через Hub CLI.

• PT Application Inspector: добавили поддержку версии 6.1

• Dependency-Track: оптимизировали повторное SCA-сканирование при клонировании проекта в версии 5.x.

▶️ Улучшения

• Привели формулировки и терминологию к единому глоссарию в русской локализации интерфейса.

• Ускорили загрузку списка инструментов в рабочих пространствах.

Подробнее обо всех изменениях — на сайте. 🖥

🔠 Рассылка | MAX

#AppSecHub_релизы
  • 🔥 10
  • 👍 6
  • ❤ 5
Post #532 586
🎙 Безопасность ИИ на практике: как защитить корпоративные ИИ-системы от рисков до внедрения

На вебинаре 15 сентября разберем, из чего складывается безопасность ИИ в реальной инфраструктуре, как оценивать и выбирать защитные решения на основе бенчмарков, и как выглядит комплексная защита ИИ-контура на практике — от прокси-шлюза до специализированных продуктов класса AI Security.

Что вы получите:

▶️ Целостную картину рисков ИИ
Расскажем, какие угрозы безопасности ИИ сегодня наиболее критичны для бизнеса, чтобы вы могли расставить приоритеты и аргументированно обсуждать ИИ-риски с руководством и командой.

▶️ Критерии для выбора решения
На основе бенчмарков по прокси-шлюзу покажем, как объективно оценивать эффективность защиты ИИ-трафика, чтобы вы могли сформировать требования к решению и не полагаться только на маркетинговые обещания вендоров.

▶️ Понимание архитектуры защиты ИИ
Разберем, как продукты AppSec.AIGate и AppSec.GenAI закрывают конкретные сценарии защиты ИИ-контура и встраиваются в существующий AppSec-стек.

▶️Практический взгляд «изнутри»
Продемонстрируем работу продуктов на реальных сценариях, чтобы понять, как это выглядит не в презентации, а в работе, и что для этого потребуется от вашей команды.

Спикеры:
— Юрий Шабалин, директор по развитию безопасных технологий ИИ
— Евгений Ярцев, технический пресейл

➡️ Регистрируйтесь и приходите, будет интересно!

🔠 Рассылка | МАКС

#AppSec_мероприятия
  • 🔥 4
  • ❤ 2
  • 👍 2
  • 👏 1
Post #528 264
🍃 Осень выкатилась в прод

📝Поздравляем с Днем знаний! А чтобы новый сезон начался с полезного, делимся важным обновлением в сфере регулировании ИИ.

ℹ️ ФСТЭК опубликовала проект изменений к приказу №117, который устанавливает новые требования к защите информации при использовании ИИ в государственных информационных системах.

Если изменения примут, ИИ-модели потребуется размещать в отдельном сегменте ГИС или ИТ-инфраструктуры, а привилегированный доступ к нему защищать усиленной многофакторной аутентификацией.

Для моделей, которые работают с информацией ограниченного доступа или реализуют значимые функции, также появятся требования к:

▶️ контролю доступа пользователей;
▶️ фильтрации запросов и ответов;
▶️ квотированию запросов;
▶️ ограничению и контролю функциональности.

Отдельно регулятор прописывает требования к ИИ-агентам. Операторам ГИС потребуется предотвращать их несанкционированное воздействие на ресурсы и управлять правами агентов как самостоятельных субъектов взаимодействия.
Главная проблема текущей версии приказа — это разрыв между его текстом и тем, как искусственный интеллект реально эксплуатируется сегодня. Действующая редакция описывает работу с ИИ как обмен запросами и ответами по заданным шаблонам и допустимым тематикам, тогда как основной формат уже сместился к агентам: модель не просто отвечает, а вызывает инструменты и совершает действия под чьими-то правами.

Видно, что правки готовили практики — снятие требования строгой аутентификации в пользу усиленной многофакторной для привилегированного доступа в выделенный сегмент есть признание того, что LLM-платформы плохо совместимы с сертифицированными токенами.

— считает Антон Башарин, старший управляющий директор AppSec Solutions.

Обсуждение проекта продлится до 8 сентября 2026 года, вступление изменений в силу запланировано на 1 марта 2027 года.

Подробнее в TAdviser. 🖥

🔠 Рассылка | МАКС

#AppSec_экспертиза
  • 🔥 7
  • ❤ 3
  • 👏 3
Post #522 635
🆙 Представляем самый масштабный релиз AppSec.Track

В версии 4.7.0 появился AI-агент, вход через корпоративный SSO, перечень заимствованного ПО для ФСТЭК и полностью новые отчеты.

Главное:

▶️ Track.AI
Общайтесь с Track обычным языком и получайте ответы на основе данных вашей установки.

▶️MCP Track
Подключение внешних AI клиентов к разрешённым инструментам Track с аудитом действий.

▶️ Корпоративный SSO
Вход через OIDC и SAML с MFA и автоматическим назначением ролей.

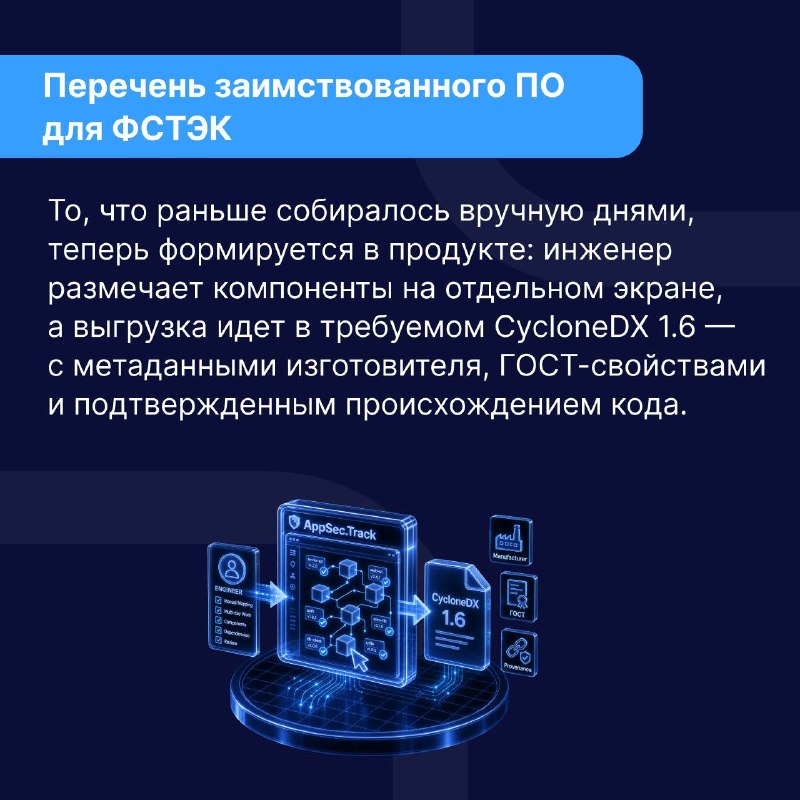
▶️ Перечень заимствованного ПО
Формирование выгрузки для ФСТЭК в формате CycloneDX 1.6 прямо в продукте.

▶️Новые отчеты
Reachability, KEV, EPSS, дерево зависимостей и безопасная версия компонента.

Подробности в карточках, а полный список изменений — на сайте. 🖥

Тестируйте новые фичи — нам важна ваша обратная связь
Агент пока находится на этапе альфа тестирования, поэтому особенно интересно узнать ваш опыт работы с новой функцией и предложения по её развитию. Обратную связь можно отправлять на почту support@appsec.global.

🔠 Рассылка | МАКС

#AppSecTrack_Релизы
  • 🔥 8
  • ❤ 6
  • 👍 4
Older posts →

About this channel

How can I read @appsecsolutions without a Telegram account?
TGViewer shows the public web preview Telegram publishes for AppSec Solutions: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does AppSec Solutions have?
AppSec Solutions (@appsecsolutions) has 468 subscribers on Telegram, refreshed roughly every 30 minutes.
Does AppSec Solutions know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →