TGViewer
Channel Public Channel
Start X (ex-Антифишинг)

Start X (ex-Антифишинг)

@antph

Прислать пример атаки: @antiphish_alert_bot

Канал о фишинге и других цифровых атаках на людей. Показываем, как человеческий фактор влияет на безопасность и рассказываем, что с этим делать
Subscribers
1.91K
Photos
758
Videos
9
Links
515

Showing posts older than #581 · Back to latest

Older Posts 14 shown
Post #572 901
🚨Вакансия: управлять платформой Start AWR в Альфа-Лизинге

Всем привет! Наш клиент Альфа-Лизинг ищет нового члена команды безопасности, который с помощью Start AWR будет развивать корпоративную киберкультуру и помогать сотрудникам защищать компанию от хакеров.

Если видите себя в этой роли, смело отправляйте резюме — будем вместе предотвращать цифровые атаки.

📍Откликнуться на вакансию
  • 👍 8
  • ❤‍🔥 5
Post #571 953
Start X — генеральный партнер BIS Summit 2024

Едем на конференцию BIS Summit, чтобы рассказать про риски человеческого фактора, с которыми столкнутся компании при переходе на отечественные продукты в 2025 году.

Небезопасные действия людей остаются главной причиной инцидентов ИБ — в этом году 68% кибератак произошли именно по этой причине. А значит, важно делать ставку не только на технические решения, но и на системную работу с людьми.

Как оцифровать человеческий фактор и минимизировать уязвимости — расскажет в своем выступлении Сергей Волдохин, директор по продуктам экосистемы Start X.

📅 19 сентября
⌚ 14:30-16:00, секция «Технологии: новые подходы и возможности в ИБ»
📍«Хаятт Ридженси Москва Петровский парк» | онлайн

А на стенде Start X мы проведем экспресс-анализ внешней поверхности атаки вашей компании и определим, какие небезопасные действия сотрудников стоят за уязвимостями.

👉 Зарегистрироваться на конференцию
  • 👍 15
  • ❤‍🔥 7
  • 💯 2
Post #570 1.01K
Обзор новостей информационной безопасности с 6 по 12 сентября

⚠️ Киберкампании:
— фишинговая кампания нацелена на 12 слов для восстановления криптовалютных кошельков;
— минздрав предупреждает: мошенники обещают кешбэк.

😂Инциденты:
— кибератака вывела из строя сайты удостоверяющего центра «Основание»;
— хакеры остановили работу 34 школ в штате Вашингтон, США;
— утечка данных 1,7 млн человек у платёжого провайдера Slim CD;
– в открытый доступ попала база клиентов и сотрудников фитнес-клуба World Class;
– вымогатели Hunters International похитили 6,6 Тб у китайского госбанка.

#фишинг #дайджест
  • 👍 2
  • ❤‍🔥 1
Post #569 1.29K
Обзор новостей информационной безопасности с 30 августа по 5 сентября

⚠️ Киберкампании:
— кейлоггер распространяется в фишинговых письмах с документом Excel;
– фишинговая кампания распространяет вредонос, замаскированный под VPN;
– фишинговая кампания, нацеленная на сеть пиццерий;
— вредоносная кампания DarkCracks использует взломанные сайты GLPI и WordPress.

😂 Инциденты:
— Halliburton стала жертвой вымогателей;
— утечка информации о клиентах Durex India;
– бывший сисадмин заблокировал 254 сервера на прежнем месте работы и потребовал выкуп;
— утечка данных сайта банка Зенит;
— кибератака нарушила работу транспортного управления Лондона;
— офисные коммуникации авиадиспетчеров Германии парализованы из-за кибератаки;
— вымогатели атаковали международного логистического оператора JAS.

#фишинг #дайджест
  • 👍 2
Post #568 1.18K
Обзор новостей информационной безопасности с 23 по 29 августа

⚠️ Киберкампании:
– фишинговая кампания эксплуатирует Microsoft Sway;
– вредонос PEAKLIGHT нацелен на любителей пиратских фильмов;
— наживаются на горе: мошенники крадут данные карт людей, потерявших близких;
— мошенники атакуют релокантов и любителей VPN в запрещённых соцсетях;
— новый сценарий кражи аккаунтов Госуслуг: мы из Госархива;
— два сценария обмана владельцев недвижимости от F.A.C.C.T.

😂 Инциденты:
— кибератака парализовала аэропорт Сиэтла;
— американская радиорелейная лига заплатила вымогателям 1 млн долларов США;
— утечка данных Patelco Credit Union.

#фишинг #дайджест
  • 👍 1
Post #567 2.72K
📢 Мы попались на фишинг в крипте!

Специально.

Игра Hamster Kombat привлекла уже 300 миллионов человек и намерена дойти до 1 миллиарда. Простая «тапалка» заинтересовала новичков в крипте и увеличила риск скама. В чаты криптобирж приходят неопытные игроки, которым под видом успешных криптоинвесторов «помогают» мошенники.

Вместе с коллегой из ИБ мы подыграли одному такому мошеннику, разобрали схему по шагам и написали инструкцию, как закрыть мошенникам доступ к кошельку.

Тап!
  • ❤‍🔥 14
  • ⚡ 7
  • 😈 6
  • 👍 2
  • 🏆 2
Post #566 1.15K
Обзор новостей информационной безопасности с 16 по 22 августа

⚠️ Киберкампании:
– PWA-приложения и WebAPK помогают фишерам обходить защиту;
— бивень атакует мамонтов на Windows и Mac, чтобы похитить криптовалюту.

😂 Утечки:
— данные о детях Казахстана попали в открытый доступ;
— утечка сведений о клиентах и заказах мебельного интернет-магазина;
— информация о покупателях интернет-аптеки попала в руки DumpForums;
– 240 Гб похищенных у Toyota данных опубликовали на хакерском форуме.

💸 Вымогатели:
— группировка Rhysida продаёт эксклюзивные данные американского издания The Washington Times за 5 BTC;
– неизвестные вымогатели нарушили работу Microchip Technology;
– хакеры Akira требуют 42 млн долларов США у сети супермаркетов из Нидерландов;
— двойное вымогательство: Qilin против Promises2Kids.

#фишинг #дайджест
  • ❤‍🔥 2
Post #565 1.22K
Обзор новостей информационной безопасности с 9 по 15 августа

⚠️ Киберкампании
— EastWind: в атаках на российские ИТ- и госкомпании ЖЖ используют в качестве командного сервера;
— фишеры используют Google Рисунки для обхода защиты;
— новая схема мошенников с использованием Госуслуг и Госключа.

😂 Инциденты
— у блокчейн-платформы Nexera похитили 1,8 млн долларов США;
— атака вымогателей обошлась LoanDepot в 27 млн долларов США;
— в общий доступ попали 2,7 млрд записей с личной информацией жителей США;
— мошенники обманули Ларису Долину на 130 млн рублей;
— химический концерн потерял 60 млн долларов США в результате BEC-атаки;
— взломаны внутренние коммуникации предвыборного штаба Дональда Трампа;
— у футбольного клуба похитили 5,25 млн евро с помощью BEC-мошенничества;
— группировка RansomEXX парализовала работу индийских банков.

#фишинг #дайджест
Post #564 1.3K
Обзор новостей информационной безопасности со 2 по 8 августа

⚠️ Киберкампании
— вредонос Atomic Stealer распространяют через Google Ads;
— китайский дипфейк против президента Филиппин;
— вредонос STRRAT атакует Казахстан.

😂 Инциденты
— вредонос CMoon на сайте российской энергетической компании;
— Keytronic потеряла 17 млн долларов США из-за вымогателей;
— хакеры дистанционно стёрли 13 000 хромбуков и айпадов;
— атака на 40 музеев Франции;
— белые хакеры похитили у криптоплатформы 12 млн долларов США;
— DDoS-атака парализовала службу 911 Техаса;
— 42 млн долларов США похитили с помощью одного письма;
— стала известна причина утечки данных Rabbit;
— 3 млрд записей о жителях США выставили на продажу.

#фишинг #дайджест
  • 👍 3
Post #563 1.25K
Обзор новостей информационной безопасности с 26 июля по 1 августа

⚠️ Киберкампании
– PasteJacking против пользователей OneDrive;
– элегантное криптомошенничество «забери свой миллион».

😂 Инциденты
— утечка данных 4 млн человек в результате взлома HealthEquity;
- криптобиржа Gemini пострадала из-за взлома компании-партнёра;
— дипфейк-атака на руководителя подразделения Ferrari;
– вымогатели Embargo атаковали город Саммервилль в штате Южная Каролина;
— утечка данных стоматологического интернет-магазина.

#фишинг #дайджест
Post #557 1.92K
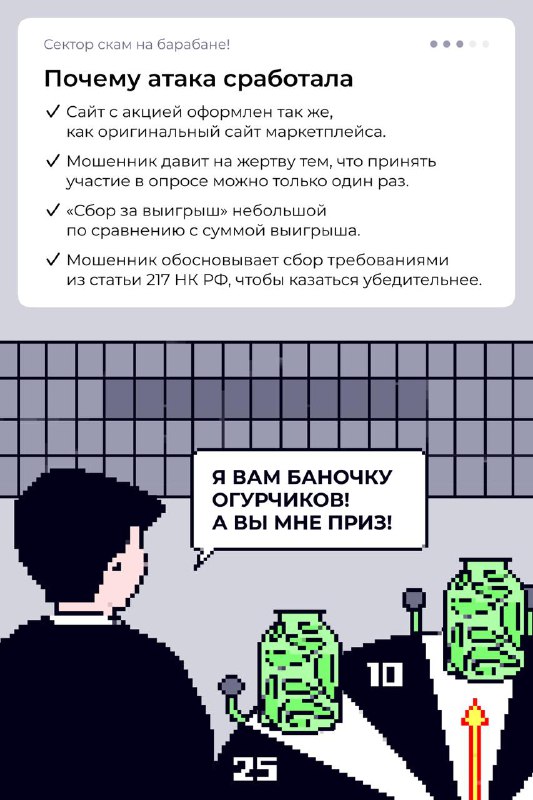
Выигрыш приза — повод для радости. И совсем не жаль заплатить «игровой сбор». По сравнению с призом он просто ничтожный. Но если их заплатят тысячи людей, получится вполне приличный приз. Для мошенников.

В карточках разобрали типовую аферу с фальшивым розыгрышем призов от имени известных маркетплейсов.

Даже если удача сопутствует вам по жизни, не торопитесь за неожиданным выигрышем. Особенно если за это просят денег.

#startx_cards #разбор_атаки
  • ❤‍🔥 7
  • 👍 4
  • 🌚 3
  • 🏆 2
Post #556 1.29K
Обзор новостей информационной безопасности с 19 по 25 июля

⚠️ Киберкампании:
— глобальный сбой Windows-систем как инфоповод для фишинговых атак.

😂Инциденты:
— у криптовалютной биржи похитили 230 млн долларов США;
— утечка данных 10 млн пользователей фишинговой копии пиратской библиотеки;
— 5-часовая DDoS-атака на Ростелеком;
— опубликована полная база данных первой версии хакерского форума BreachForums;
— компрометация данных клиентов Red Art Games в результате кибератаки;
— кибератака на израильскую газету.

💸 Вымогатели:
— работа 36 судов Лос-Анджелеса остановлена для восстановления после вымогательской атаки;
— MarineMax признал компрометацию данных в результате атаки вымогателей.

#фишинг #дайджест
  • 👍 1
Post #555 1.21K
Обзор новостей информационной безопасности с 12 по 18 июля

⚠️ Киберкампании:
— фишинговая атака на игроков в Hamster Combat;
– фальшивые «уроки ИБ» для сотрудников компаний;
— пользователей убеждают вручную запустить вредоносный скрипт;
— троян Poco RAT атакует страны Латинской Америки с помощью фишинга;
— новый тип программ-вымогателей атакует турецкие предприятия.

😂 Инциденты:
— у компании Disney похитили более терабайта данных;
— японскую криптобиржу ограбили на 305 млн долларов США;
— вымогатели парализовали работу производителя мебельной фурнитуры.

#фишинг #дайджест
  • 👍 1
Post #549 1.25K
Сложно найти человека, который не мечтает разбогатеть. Особенно если ему обещают быстрый рост капитала с минимальными рисками. Этим и пользуются инвестскамеры — мошенники на теме инвестиций.

В сегодняшнем выпуске карточек — рассказ о заботливых мошенниках. Они жонглируют сложными финансовыми терминами, чтобы убедить людей «вложиться» в несуществующие «высокодоходные активы».

Берегите свои деньги и не торопитесь их вкладывать. Особенно если вам обещают сверхдоходы, а вы не понимаете, как всё это работает.

#startx_cards #разбор_атаки
  • 🤣 6
  • ❤‍🔥 4
  • 👍 4
  • ⚡ 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →