
Обзор новостей информационной безопасности с 30 августа по 5 сентября
⚠️ Киберкампании:
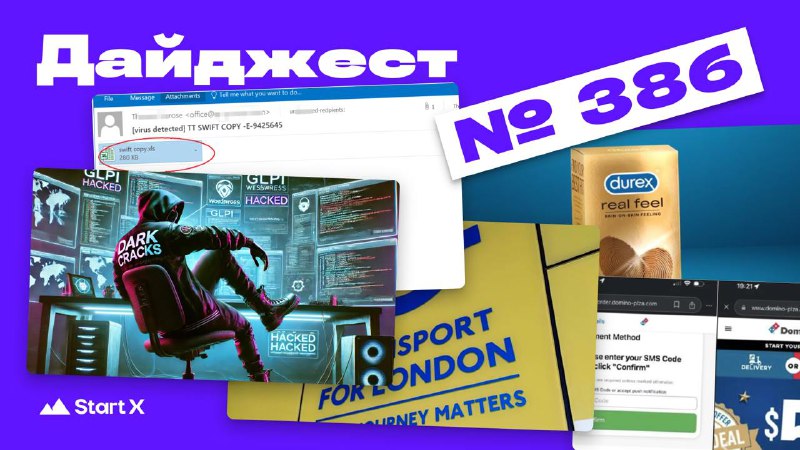
— кейлоггер распространяется в фишинговых письмах с документом Excel;
– фишинговая кампания распространяет вредонос, замаскированный под VPN;
– фишинговая кампания, нацеленная на сеть пиццерий;
— вредоносная кампания DarkCracks использует взломанные сайты GLPI и WordPress.
😂 Инциденты:
— Halliburton стала жертвой вымогателей;
— утечка информации о клиентах Durex India;
– бывший сисадмин заблокировал 254 сервера на прежнем месте работы и потребовал выкуп;
— утечка данных сайта банка Зенит;
— кибератака нарушила работу транспортного управления Лондона;
— офисные коммуникации авиадиспетчеров Германии парализованы из-за кибератаки;
— вымогатели атаковали международного логистического оператора JAS.
#фишинг #дайджест
Post #569
1.29K
- 👍 2