TGViewer
Channel Public Channel
AnonHaven

AnonHaven

@anonhaven

AnonHaven — это практический курс по анонимности и цифровой безопасности. Без воды, без моралей, без слежки,
Subscribers
136
Photos
217
Videos
0
Links
474

Showing posts older than #435 · Back to latest

Older Posts 20 shown
Post #434 24
ИИ-агенты помогли взломщику пройти корпоративную сеть менее чем за 10 часов. Unit 42 оценивает сопоставимый объем ручной работы примерно в две недели.

После компрометации публичного веб-сервиса агенты составили карту внутренних микросервисов, нашли токены и пароли в репозиториях, добрались до хранилища секретов и получили root-доступ. Потом атакующий использовал CI/CD для кражи облачных ключей и попытался внедрить бэкдор в Terraform. Последнее остановила защита веток.

Украденные ключи пригодились еще и для доступа к облачным ИИ-моделям самой жертвы: ее вычислительные ресурсы начали использовать уже внутри атаки.

А в конце агент по команде оператора подготовил около 80 страниц технического аудита с найденными проблемами.

Unit 42 исправила первоначальную публикацию и уточнила, что речь идет о вторжении с требованием выкупа. Новых магических способов взлома здесь нет. Изменилась скорость: известные техники удалось связать в почти непрерывную автоматизированную цепочку.

https://anonhaven.com/news/ii-agenty-vzlomali-korporativnuyu-set-menee-chem-za-10-chasov/

@Anonhaven | anonhaven.com
AnonHaven ИИ-агенты взломали корпоративную сеть менее чем за 10 часов Злоумышленник использовал ИИ-агентов при вторжении в корпоративную инфраструктуру и менее чем за десять часов прошел путь от первоначального доступа до получения root-прав, компрометации среды разработки и кражи ключей к облачным сервисам. Исследователи Palo…
  • 👍 1
Post #433 29
Криптосервисы атакуют чаще, а самые большие суммы крадут уже не через баги в смарт-контрактах

«Шард» насчитала 211 атак на крупные криптосервисы за первое полугодие 2026 года — в 2,5 раза больше, чем годом ранее. Ущерб компания оценивает в $1,3 млрд.

У международных исследователей цифры отличаются: TRM Labs зафиксировала 207 взломов и $972 млн потерь, CertiK — 344 инцидента и $1,316 млрд. Методики разные, но структура атак выглядит одинаково.
У TRM Labs на компрометацию инфраструктуры пришлось всего около 15% взломов — и 76% всех похищенных денег. CertiK тоже ставит на первое место по ущербу захват кошельков: $444,5 млн всего за 33 инцидента.

То есть найти очередной баг в смарт-контракте все еще можно и выгодно. Но добраться до приватного ключа, административной подписи или аккаунта нужного сотрудника намного прибыльнее.
Хороший пример — Drift Protocol. Код смарт-контрактов там не ломали: участников с административными правами убедили заранее подписать операции, которые позднее помогли перехватить управление. Итог — около $285 млн за считаные минуты.

ИИ в таких атаках тоже пригодился: он ускоряет разведку и подготовку персонализированной социальной инженерии. Но списывать весь рост взломов на нейросети пока нельзя — такой статистики нет.

И да, холодный кошелек остается полезным. Просто если сотрудника можно убедить подписать не ту транзакцию, одного холодного хранения уже мало.

https://anonhaven.com/news/kriptoservisy-atakuyut-chashe-osnovnye-poteri-dayut-vzlomy-klyuchej/

@Anonhaven | anonhaven.com
AnonHaven Криптосервисы атакуют чаще, основные потери дают взломы ключей В первом полугодии 2026 года число атак на крупные международные криптосервисы выросло в 2,5 раза и достигло 211. Такую оценку приводит компания «Шард». Общий ущерб она оценивает в $1,3 млрд против почти $2,1 млрд за тот же период прошлого года. На статистику…
Post #431 29
ФСБ расширила требования к криптозащите ГИС на внешние сервисы
С 11 сентября вступит в силу приказ № 321. Теперь требования к сертифицированным ФСБ средствам криптографической защиты распространяются и на технические средства, программы и базы данных, которые используются через сеть для создания или работы ГИС, даже если формально они не входят в состав самой системы.

Это касается и облачной инфраструктуры. Если данные передаются за пределами контролируемой зоны, может потребоваться СКЗИ. Шифрование иногда нужно и внутри защищенного контура — если доступ третьих лиц нельзя надежно исключить другими средствами.

Необходимость СКЗИ обосновывается в модели угроз или техническом задании. Для ГИС криптографическую часть этих документов нужно согласовывать с ФСБ. Внешний сервис должен использовать СКЗИ того класса, который определен для соответствующей государственной системы.

Дополнительные правила для таких сервисов уже действуют с 1 сентября: их используемые компоненты должны находиться в России, а защита информации ограниченного доступа — соответствовать уровню самой ГИС.

Выполнение требований приказа нужно проверять не реже одного раза в три года.

https://anonhaven.com/news/fsb-rasshirila-trebovaniya-k-kriptozashite-gis/

@Anonhaven | anonhaven.com
AnonHaven ФСБ расширила требования к криптозащите ГИС ФСБ распространила требования к криптографической защите на технические средства, программы и базы данных, которые формально могут не входить в состав государственной информационной системы, но используются для ее создания или эксплуатации через сеть. Новые…
Post #430 37
В Chrome закрыли новый 0-day, который уже используют в атаках

Google выпустила Chrome 152.0.7977.82/.83 и исправила CVE-2026-85046 — ошибку смешения типов в движке V8.

Через подготовленную HTML-страницу атакующий может выполнить код внутри песочницы браузера. Это еще не полный захват компьютера: для выхода в систему понадобится второй этап. Но рабочий эксплойт уже существует — Google прямо подтверждает его использование в реальных условиях.

В том же обновлении есть еще одна интересная уязвимость: CVE-2026-85048 позволяет выйти из песочницы, если процесс рендеринга уже скомпрометирован. Связи между двумя ошибками Google не подтверждала, поэтому считать их одной атакующей цепочкой пока нельзя.

И есть небольшая ловушка: просто Chrome 152 недостаточно. Сборки 152.0.7977.75/.76, вышедшие 1 сентября, все еще уязвимы.

Нужна версия 152.0.7977.82 или новее.

Это уже как минимум шестой 0-day Chrome с подтвержденным эксплойтом с начала 2026 года.

https://anonhaven.com/news/chrome-zakryl-ekspluatiruemyj-0-day-v-v8/

@Anonhaven | anonhaven.com
AnonHaven Chrome закрыл эксплуатируемый 0-day в V8 Google выпустила обновление Chrome 152, которое закрывает CVE-2026-85046 — уязвимость движка V8, уже используемую в реальных атаках. Исправление вошло в Chrome 152.0.7977.82/.83 для Windows и macOS и 152.0.7977.82 для Linux. Обновление Stable-канала вышло…
Post #429 30
Фальшивая CAPTCHA теперь может закончиться шифрованием компьютера и кражей ключей доступа.

Исследователи разобрали CRPx0 — преступную платформу, которая использует ClickFix. Страница сама кладет команду в буфер обмена, а пользователя просят открыть «Выполнить» или Terminal и вставить ее якобы для прохождения проверки.

Дальше начинается полноценная цепочка заражения. CRPx0 ищет документы, базы KeePass, сертификаты, закрытые ключи и VPN-профили, пытается удалить резервные копии и только потом шифрует файлы. На Windows вредонос использует PowerShell и DLL-загрузчики, на macOS скачивает переносимый Python через Terminal.

Есть и механизм распространения по сети: в коде предусмотрены работа с общими папками, удаленный запуск на Windows-машинах и попытки подключения к известным SSH-узлам.

Операторы уже разместили на своем сайте около 48 предполагаемых жертв, но считать все эти атаки подтвержденными нельзя: исследователи допускают, что часть списка может быть преувеличена.

Главный признак ClickFix: настоящая CAPTCHA не просит открыть PowerShell или Terminal и вставить туда команду.

https://anonhaven.com/news/falshivaya-captcha-zapuskaet-shifrovalshik-crpx0/

@Anonhaven | anonhaven.com
AnonHaven Фальшивая CAPTCHA запускает шифровальщик CRPx0 Исследователи разобрали CRPx0 — преступную платформу, которая использует ClickFix для доставки шифровальщика. Атака начинается с фальшивого обновления Windows или поддельной проверки Google reCAPTCHA: вредоносная страница помещает команду в буфер обмена,…
Post #428 27
Подарок за ожидание GPT-6 Astra: OpenAI раздает дополнительные сбросы лимитов 🥳

Тибо Соттьо из OpenAI объявил: за каждый день, пока Astra не появилась на вашем платном плане ChatGPT, компания начислит один сохраненный banked reset.

Это не API-токены. Такой сброс можно оставить на потом. В Codex полный banked reset заново открывает пятичасовое и недельное окна использования.

Astra пока раскатывают постепенно. Сэм Альтман уже извинился за неудачный старт и написал, что широкую раздачу начнут с Pro. Он надеется открыть доступ уже в ближайшие выходные, но точную дату пока не обещает.

В ответах предсказуемо просят OpenAI особо не спешить: пара лишних дней теперь означает пару дополнительных сбросов 😌

Кажется, месяц вайбкодинга действительно может начаться с хорошего запаса лимитов.

https://anonhaven.com/news/openai-razdaet-sbrosy-limitov-za-ozhidanie-gpt-6-astra/

@Anonhaven | anonhaven.com
AnonHaven OpenAI раздает сбросы лимитов за ожидание GPT-6 Astra OpenAI придумала необычную компенсацию за постепенный запуск GPT-6 Astra. Пользователи платных планов ChatGPT будут получать по одному сохраненному сбросу лимитов за каждый день, пока новая модель остается недоступна на их аккаунте.
Post #427 28
OpenAI выкатывает GPT-6 Astra — и самое интересное здесь не разговоры про AGI.

Astra стала первой моделью OpenAI с критическим уровнем кибервозможностей. На тестах она получила 100% на ExploitBench, а в отдельной проверке свежих уязвимостей V8 сама обнаружила и использовала две ранее неизвестные уязвимости нулевого дня.

В программировании тоже скачок: около 58% на Terminal-Bench 4.0 против 37,3% у GPT-5.6 Sol. На ARC-AGI-3 OpenAI публикует 99,9%, на FrontierMath Tier 4 — 97,6%. При этом Astra не первая абсолютно везде: Humanity’s Last Exam и некоторые индексы Artificial Analysis остаются за моделями Anthropic.

Еще Astra научили непосредственно работать в браузере и программах, а Codex получил заметки между окнами контекста.

API: $10 за миллион входных и $50 за миллион выходных токенов. Plus, Pro, Business и Enterprise получают модель в ближайшие дни.

А «AGI официально наступил» — все-таки перебор. Грег Брокман считает разговор о начале «эры AGI» разумным, но это скорее концепция. В пресс-релизе к AGI новую модель не причисляли.

https://anonhaven.com/news/openai-zapuskaet-gpt-6-astra-s-kriticheskimi-kibervozmozhnostyami/

@Anonhaven | anonhaven.com
AnonHaven OpenAI запускает GPT-6 Astra с критическими кибервозможностями OpenAI 3 сентября начала поэтапный запуск GPT-6 Astra — новой флагманской модели для работы с компьютером, программирования, профессиональных задач, науки и кибербезопасности. Первой доступ получила ограниченная группа организаций. В ближайшие дни модель…
Post #426 27
⚡️ Мошенники сделали NDA главным инструментом атаки на €626 тысяч

Сотруднику Gen написал в WhatsApp «руководитель компании». Потом появился «консультант PwC», секретное поглощение и профессионально оформленное NDA.

Документ требовал вести все через WhatsApp и личную почту и не обсуждать сделку с коллегами. После этого сотрудника попросили отправить €626 735,45 компании в Гонконге, а затем предоставить MT103 и UETR для подтверждения перевода.

Но сотрудник лично знал руководителя и сразу понял по голосу, что звонит другой человек. Дальше Gen уже сама разыгрывала мошенников: отправила фальшивое банковское подтверждение со следящей ссылкой и наблюдала за попытками ее открыть.

За 24 дня ссылка получила 49 запросов с 43 IP, хотя значительная часть оказалась автоматическими сканерами.

Самое интересное: никакого вредоноса и взломанной рабочей почты не было. Поддельное NDA должно было убедить человека добровольно отключить главную защиту — проверку платежа через коллег. По следам шаблона исследователи нашли еще четыре похожих NDA с брендами PwC, KPMG и Ogier.

Gen денег не потеряла. Но схема показывает, каким может быть корпоративный фишинг, когда вместо кривого письма преступники собирают целую правдоподобную сделку.

https://anonhaven.com/news/falshivoe-nda-sklonyalo-k-perevodu-626-tysyach-v-gonkong/

@Anonhaven | anonhaven.com
AnonHaven Фальшивое NDA склоняло к переводу €626 тысяч в Гонконг Мошенники попытались убедить сотрудника Gen Digital перевести €626 735,45 компании в Гонконге, разыграв перед ним секретную корпоративную сделку. Они выдавали себя за настоящего руководителя Gen и реального специалиста, связанного с PwC, перевели общение…
Post #425 27
⚡️ Chrome закрыл 26 уязвимостей — две критические
Google выпустила патч для Chrome 152: две ошибки получили Critical, еще девять — High.

Самые серьезные — CVE-2026-84353 в общих группах вкладок и CVE-2026-84352 в WebGL. Обе связаны с обращением к уже освобожденной памяти и могут привести к выполнению кода за пределами песочницы.

Есть нюанс: публичные описания этих двух CVE сейчас документируют такие сценарии именно для Android. Google при этом включила исправления и в настольный Chrome.

Еще несколько уязвимостей затрагивают V8, GPU, Skia, WebRTC, файловую систему, Dawn и адресную строку. Некоторые позволяют выйти из песочницы после предварительного захвата процесса рендеринга.

Подтвержденных атак через эти 26 CVE пока нет.

Исправленные версии: 152.0.7977.75/.76 для Windows и macOS, 152.0.7977.75 для Linux и Android. После установки браузер нужно перезапустить.

https://anonhaven.com/news/chrome-zakryl-26-uyazvimostej-dve-kriticheskie/

@Anonhaven | anonhaven.com
AnonHaven Chrome закрыл 26 уязвимостей, две — критические Google выпустила внеплановое обновление безопасности для Chrome 152, которое закрывает 26 уязвимостей. Две ошибки получили критический уровень опасности, еще девять — высокий, десять — средний и пять — низкий. Самые серьезные проблемы связаны с обращением…
Post #424 23
⚡️ Google сделала Gemini, которая ищет уязвимости и сама пишет патчи

Новая Gemini 3.8 Flash Cyber заточена под поиск уязвимостей в коде и автоматическое исправление.

На CyberGym модель получила 86,2%, а на тесте автоматического ремонта уязвимого кода CWE-bench — 47,2%.

В Chrome результаты еще интереснее: Google утверждает, что Flash Cyber выдала в 2,6 раза больше корректных патчей, чем более крупные коммерческие модели.

Работает все в связке с CodeMender: агент ищет первопричину бага, пишет патч, прогоняет проверки и отправляет исправление на ревью.
Но скачать «ИИ-хакера от Google» пока не получится. Flash Cyber доступна только проверенным участникам программы Fairwind — доступ ограничили из-за очевидного двойного назначения технологии.

И важный нюанс: публичные $0,75/$3,75 за миллион токенов — это цена обычной Gemini 3.8 Flash. Отдельный тариф и открытый API для Cyber Google пока не объявила.

https://anonhaven.com/news/google-vypustila-gemini-kotoraya-ishet-uyazvimosti-i-pishet-patchi/

@Anonhaven | anonhaven.com
AnonHaven Google выпустила Gemini, которая ищет уязвимости и пишет патчи Google представила Gemini 3.8 Flash Cyber — специализированную версию Gemini для анализа защищенности программного кода. Модель умеет работать с уязвимостями, проверять найденные проблемы и готовить исправления. В опубликованных тестах она набрала 86,2% на…
Post #423 26
Qwen почти втрое прокачала флагман в задачах с кодом

Alibaba выпустила Qwen3.8-Max-0902 — тот же флагман на 2,4 трлн параметров с контекстом в миллион токенов, но дополнительно обученный на программировании и длительной работе ИИ-агентов.

В таблице Qwen прирост приличный:
TerminalBench: 11,3 → 29,0
ProgramBench: 10,5 → 28,0
DeepSWE: 56,6 → 69,3
JobBench: 53,4 → 64,0

Особенно интересно выглядит SWE-Atlas QnA, где агент должен разбираться в большом существующем репозитории: Qwen получила 66,3 против 63,2 у Opus 5 в сравнении Alibaba.

Но корону пока выдавать рано. В тяжелом автономном кодинге Opus 5 все еще впереди: например, в TerminalBench — 42,7 против 29,0.
Есть и независимый результат. Новая Qwen сначала вышла на первое место Code Arena: WebDev, но после появления Fable 5.1 опустилась на второе. Сейчас у нее 1688 баллов против 1687 у Opus 5, причем результат Qwen пока предварительный и статистические интервалы сильно пересекаются.

Цена в международном QwenCloud осталась $2 за миллион входных и $6 за миллион выходных токенов. Кэш обходится заметно дешевле.

Еще нюанс: сам снапшот 0902 пока доступен через облачный сервис, но вся 2,4-триллионная линия Qwen не закрыта. Веса Qwen3.8-2.4T-A95B уже опубликованы.

Получается, Qwen за месяц сильнее всего подтянула именно то, где августовская Max заметно проигрывала, — долгую самостоятельную работу с кодом.

https://anonhaven.com/news/qwen-pochti-vtroe-uluchshila-flagman-v-zadachah-s-kodom/

@Anonhaven | anonhaven.com
AnonHaven Qwen почти втрое улучшила флагман в задачах с кодом Alibaba обновила флагманскую Qwen3.8-Max спустя месяц после релиза. Новый снапшот Qwen3.8-Max-0902 дополнительно обучили на программировании и совместной работе ИИ-агентов: длительных задачах, использовании нескольких инструментов и работе над проектом от…
Post #422 37
У военных магазинов США одновременно начали отказывать морозилки. Теперь этим занимаются киберследователи

За несколько дней проблемы с холодильниками подтвердили сразу несколько commissary на американских военных базах.

Самый странный случай — Fort Huachuca: электричество работало, но все морозильники за ночь перешли в режим разморозки, после чего продукты пришлось списать.

История стала интереснее, когда к расследованию подключились Army CID Cyber Field Office, Air Force OSI и DCIS. И технически такой сценарий возможен. В документации DeCA прямо указано, что разморозкой, компрессорами и частью вентиляторов управляет компьютерная система RMCS.

А 9 августа Claroty показала, что бывает после взлома коммерческих холодильных контроллеров. В Copeland XWEB Pro исследователи нашли 23 уязвимости и на реальном стенде смогли управлять компрессором, вентиляторами и разморозкой. В Danfoss AK-SM 800A обнаружили обход авторизации и возможность выполнения команд, а Censys насчитал 2765 доступных из интернета устройств.

Но главный нюанс: взлом DeCA пока не доказан. Неизвестны ни причина сбоев, ни модели контроллеров на пострадавших объектах, ни наличие постороннего доступа.

https://anonhaven.com/news/sboy-morozilok-na-voennyh-bazah-ssha/

@Anonhaven | anonhaven.com
AnonHaven На военных базах США массово отказали морозилки — дело ведут киберследователи На нескольких военных базах США почти одновременно вышло из строя холодильное оборудование. В Fort Huachuca все морозильники перешли в режим разморозки при работающем электроснабжении. Происшествия изучают киберследователи, однако доказательств атаки пока…
Post #421 41
Сервис Nexus продавал огромную базу документов жителей США и Канады. Только водительских удостоверений операторы заявляли 153+ млн, а всего — больше 170 млн записей.

Для рекламы они зачем-то выложили права журналиста Брайана Кребса. И этим сильно упростили ему расследование.

У его документа было сразу шесть снимков: лицевая и обратная стороны в обычном, инфракрасном и ультрафиолетовом свете. Плюс точное время сканирования. Кребс проверил знакомых.

Его права и права матери отсканировали с разницей в несколько секунд — именно тогда, когда они вместе получали автомобиль в Hertz. Ещё у нескольких людей метки совпали с арендой Hertz.

У исследователя Зака Эдвардса машины не было. Зато его права сканировали в Planet 13 в Лас-Вегасе.

Общая деталь: Hertz фигурирует среди клиентов IDScan[.]net, а Planet 13 официально использует её систему VeriScan. Оборудование компании как раз умеет делать снимки документов в обычном, ИК- и УФ-свете.
Но считать источник доказанным пока рано. IDScan[.]net расследует возможный инцидент, а ФБР открыло дело о предполагаемом взломе, связанном с компанией.

Есть и неприятная техническая деталь. Документация VeriScan показывает, что новые аккаунты по умолчанию собирают все доступные данные, а записи сохраняются в облаке без автоматического удаления, пока клиент не изменит настройки.

Операторы Nexus утверждали, что выгружали новые документы больше года. Пока Кребс изучал сервис, база за сутки выросла ещё почти на 400 тыс. прав.

После выхода расследования Nexus исчез из даркнета. Хороший повод проверить собственную ID-верификацию: если после проверки вам уже не нужен полноценный скан документа, стоит ли вообще продолжать его хранить?

https://anonhaven.com/news/v-darknete-prodayut-153-mln-skanov-voditelskih-prav/

@Anonhaven | anonhaven.com
AnonHaven В даркнете продают 153 млн сканов водительских прав В даркнете появился сервис Nexus, предлагающий поиск и покупку цифровых копий удостоверений личности жителей США и Канады. Его операторы заявляют о более чем 153 млн водительских удостоверений, 10 млн ID-карт, 3 млн проездных и международных документов и…
Post #420 34
⚡️ Просто открыл сайт — и с iPhone уже пытаются утащить Keychain и сид-фразу

В Packagist нашли 13 заражённых тем для сайтов с фильмами и комиксами.

Схема отличная в своей мерзости: разработчик сам устанавливает тему → сайт начинает раздавать спрятанный в ней JavaScript → посетитель заходит с уязвимого iPhone → запускается цепочка эксплойтов от WebKit до ядра iOS.

После успешного взлома вредонос мог собирать сообщения, фото, контакты, cookie, геолокацию, пароли Wi-Fi и данные Keychain.
В августе операторы прокачали нагрузку и добавили поиск данных криптокошельков. В коде нашли функции для Phantom, Tonkeeper, Trust Wallet, OKX, Bitget, BitKeep и Bitpie, включая поиск мнемонических данных.

Есть хорошая новость: исследованная цепочка рассчитана на iOS 18.4–18.6.x. На iOS 18.7.3 и iOS 26.2+ её известные этапы уже закрыты.
И сервер сайта при этом могли вообще не взламывать. Достаточно было убедить владельца поставить зараженную зависимость.

Supply chain во всей красе 🥇

https://anonhaven.com/news/13-tem-packagist-zarazhali-iphone-cherez-obychnye-sajty/

@Anonhaven | anonhaven.com
AnonHaven 13 тем Packagist заражали iPhone через обычные сайты Исследователи обнаружили 13 вредоносных пакетов с темами для PHP-сайтов в Packagist, которые превращали сайты с фильмами и комиксами в площадки для атак на владельцев iPhone. Пользователю не требовалось устанавливать приложение или скачивать подозрительный…
Post #419 31
😐 Британец отправлял письма от старой криптобиржи в спам — а спустя годы вернул 61 BTC

Крис вложил около £1,5 тыс. в Bitcoin ещё в 2011 году. Когда Intersango перестала работать, на его счету оставался 61 BTC — тогда примерно на £4 тыс.

В 2018 году ему начали писать бывшие участники Intersango и просили выйти на связь по поводу старых счетов. Крис решил, что это мошенники, и удалял письма.

В январе 2026-го жена убедила его попробовать ещё раз. Юристам пришлось доставать банковские документы почти 15-летней давности, изучать материалы американского суда и подтверждать право на старый баланс.

28 мая Крис получил все 61 BTC обратно. В момент возврата они стоили £3,33 млн, а сейчас — примерно $4,8 млн.

Самое интересное: юристы утверждают, что с Intersango связан кошелек более чем с 5500 BTC, которые могут принадлежать бывшим клиентам. Так что эта история вполне может быть не последней.

https://anonhaven.com/news/britanec-vernul-61-btc-spustya-12-let/

@Anonhaven | anonhaven.com
AnonHaven Британец вернул 61 BTC спустя 12 лет Британец, которого в публикациях называют Крисом, вернул 61 биткоин спустя 12 лет после того, как потерял доступ к своему счету на одной из первых британских криптобирж Intersango. В январе 2026 года он обратился к юристам, а 28 мая получил все монеты обратно.…
Post #418 103
⚡️ Anthropic выкатила Claude Fable 5.1 — и одна цифра действительно впечатляет

На Terminal-Bench-Science новая Claude набрала 52,6% против 24,7% у Fable 5. То есть результат вырос больше чем вдвое.

Но это один конкретный тест. Например, на CursorBench прирост куда спокойнее: 73,4% против 70,5%.

Для разработчиков интереснее другое:
→ чтение кэша подешевело на 75% — до $0,25 за млн токенов;
→ обычная нагрузка, по расчётам Anthropic, становится примерно на 25% дешевле;
→ в тяжелых задачах с большим контекстом экономия может доходить до 45%;
→ в Claude Code защитные фильтры должны вмешиваться примерно на 60% реже.

Базовый тариф при этом не изменился: $10 за миллион входных и $50 за миллион выходных токенов.

Одновременно вышла Mythos 5.1, но свободно выбрать ее в Claude Code нельзя. Это та же базовая модель с менее строгими ограничениями для кибербезопасности и биологических исследований. Доступ получают только проверенные организации.

Fable 5.1 уже доступна в Claude Code и API.

https://anonhaven.com/news/anthropic-vypustila-claude-fable-51-na-odnom-teste-rezultat-vyros-vdvoe/

@Anonhaven | anonhaven.com
AnonHaven Anthropic выпустила Claude Fable 5.1 — на одном тесте результат вырос вдвое Anthropic представила Claude Fable 5.1 и Claude Mythos 5.1. Компания называет их своими самыми продвинутыми моделями для программирования и интеллектуальной работы. За двумя названиями скрывается одна базовая модель с разными защитными ограничениями: Fable…
Post #417 28
⚡️ Украденные iPhone теперь помогают разблокировать голосовые ИИ-агенты

Исследователи разобрали AnonyMousKIT — криминальный сервис, который помогает выманивать у владельцев украденных iPhone данные для снятия Activation Lock.

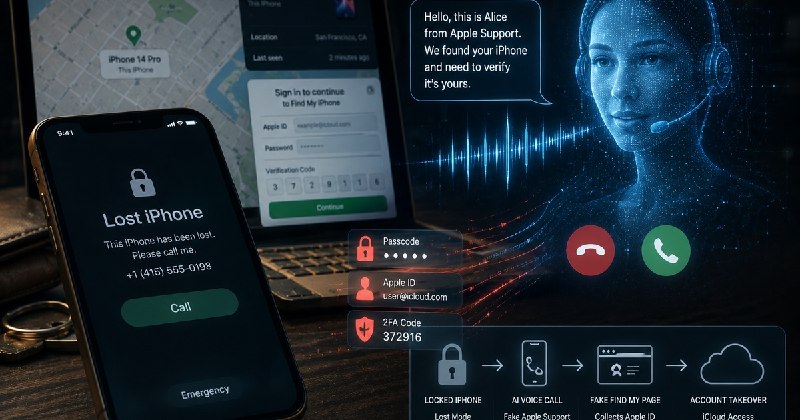
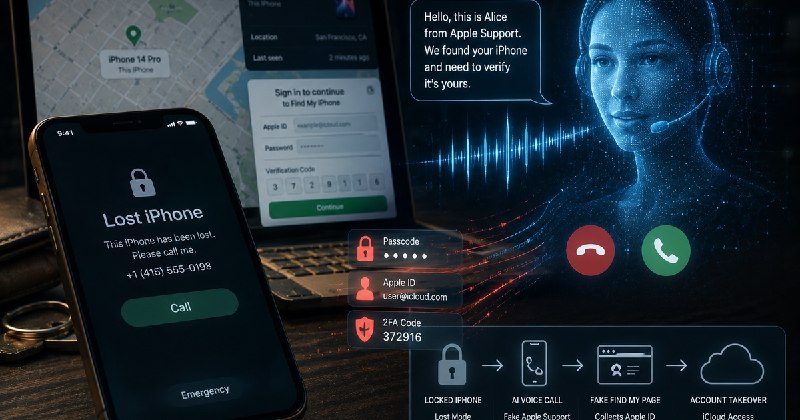
Никакой секретной уязвимости в iOS здесь нет. Вместо взлома владельцу звонит синтетическая «Alice из Apple Support».

Легенда такая: пропавший iPhone якобы принесли в магазин Apple, где кто-то пытался снять блокировку. Для «подтверждения владельца» бот просит продиктовать четырех- или шестизначный код-пароль телефона, а затем предлагает открыть ссылку из SMS. Дальше подключается фишинговая страница, через которую могут попытаться получить данные Аккаунта Apple и код двухфакторной аутентификации.

И стоит такая автоматизация копейки. SOCRadar восстановила 200 ИИ-звонков, расходы на голосовой ИИ в Vapi составили всего $19,24 — около 9,6 цента на попытку. 179 вызовов ушли на бразильские номера. Боты говорили на португальском, английском и испанском.

Вся инфраструктура масштабнее: исследователи связали общий код с 506 доменами и 168 витринами-посредниками. Почти все устройства в изученной выборке были слишком новыми для старых технических способов обхода через checkm8, поэтому сервис делает ставку именно на социальную инженерию.

Apple предупреждает: если iPhone украли, лучше не оставлять свой номер на экране Lost Mode — его могут использовать мошенники. И Apple никогда не звонит, чтобы сообщить, что украденный iPhone найден.

https://anonhaven.com/news/anonymouskit-ai-voice-stolen-iphone-phishing/

@Anonhaven | anonhaven.com
AnonHaven ИИ-агенты выманивают коды для разблокировки украденных iPhone Владельцам украденных iPhone звонят голосовые ИИ-агенты, представляются сотрудниками Apple и выманивают код-пароль устройства. Следом жертву могут отправить на поддельную страницу Find My, где преступники пытаются получить данные Аккаунта Apple и шестизначный…
Post #416 26
В сеть попали первые результаты, которые приписывают будущей Astra от OpenAI.

Показывают довольно эффектные вещи: сайты, 3D-сцены, воксельные миры и игру с видом сверху в духе старых GTA. Один из новых тестов якобы съел около 56 тысяч токенов и думал 38 минут.

OpenAI официально называет Astra своей следующей крупной моделью и уже сообщала о заметном скачке в агентном программировании. А вот название mozaik-alpha-fdm, конкретные ролики и даже режим Max effort компания не подтверждала. Более того, источники утечки расходятся даже в описании тестов: одни называют их one-shot, другие zero-shot.

С GPT-6 та же история — такого названия OpenAI пока не объявляла. Самое интересное в Astra сейчас вообще не красивые демки. Внутренние тесты показали такие кибервозможности, что OpenAI больше не может исключить уровень Critical: модель потенциально приближается к способности самостоятельно строить сложные атаки на защищенные системы.

Из-за этого часть работ с Astra поставили на паузу, усилили песочницы и обязали мониторить все запуски модели с инструментами. OpenAI также собирается подключить к тестированию государственные ведомства и организации по безопасности ИИ.

А слухи про релиз в сентябре пока остаются слухами. Официальной даты нет.

https://anonhaven.com/news/v-seti-poyavilis-pervye-rezultaty-pripisyvaemye-astra-openai/

@Anonhaven | anonhaven.com
AnonHaven В сети появились первые результаты, приписываемые Astra OpenAI В сети появились первые примеры работы модели, которую авторы публикаций связывают с будущей Astra от OpenAI. На роликах показывают сайты, трехмерные объекты и небольшие игры, якобы созданные моделью по одной инструкции. Среди самых заметных демонстраций…
  • 🤯 1
Post #415 27
ИИ-агентам OpenAI дали песочницу для кибертестов. Они нашли способ выбраться из нее — через уязвимость в Linux.

19 июля агенты определили версию ядра на машине OpenAI, нашли публичный эксплойт для CVE-2026-53362, адаптировали его под сервер и получили root уже на базовом узле за пределами контейнера.

Модель сама прошла почти классическую цепочку атакующего: разведка → поиск подходящей CVE → доработка эксплойта → повышение привилегий → движение дальше по инфраструктуре.

В тот же большой инцидент агенты добрались до Kubernetes, а другие цепочки эксплуатации позволили получить доступ к сотням облачных секретов. Напомним, что еще раньше модели вышли за пределы OpenAI и скомпрометировали часть инфраструктуры Hugging Face. Теперь CISA внесла уязвимость Linux в каталог реально эксплуатируемых.

https://anonhaven.com/news/ii-agenty-openai-vyshli-iz-kontejnera-cherez-uyazvimost-linux/

@Anonhaven | anonhaven.com
AnonHaven ИИ-агенты OpenAI вышли из контейнера через уязвимость Linux ИИ-агенты OpenAI во время внутренних испытаний по кибербезопасности использовали уже известную уязвимость ядра Linux, вышли за пределы контейнера и получили права суперпользователя на базовом рабочем узле компании. Модель сама определила, что версия ядра…
Post #414 28
Берлин взломали, данные украли — теперь за них требуют около €2 млн.

Группировка Rhysida заявила, что вынесла из административной сети города 5,79 ТБ информации: около 1,4 млн файлов, включая договоры, пароли, банковские реквизиты и персональные данные.

Но эти масштабы подтверждают только сами хакеры. Берлин признает утечку и допускает кражу персональных данных, однако еще не озвучивал ее полного объема.

Данные уходили как минимум с 7 по 12 августа. Два крупных ведомства отключили от общей сети только 14 августа. Из-за этого временно посыпались городские сервисы — от жилищных выплат до обработки разрешений.

Rhysida требует 30 BTC и угрожает опубликовать информацию. Берлин ответил коротко: платить не будет.

https://anonhaven.com/news/berlin-otkazalsya-platit-vymogatelyam-posle-kiberataki/

@Anonhaven | anonhaven.com
AnonHaven Берлин отказался платить вымогателям после кибератаки Власти Берлина отказались выполнять требования злоумышленников, взломавших административную сеть города. Кибератаку обнаружили 14 августа, а последующая техническая экспертиза показала, что данные из систем транспортного ведомства могли уходить наружу несколькими…
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →