TGViewer
Channel Public Channel
AnonHaven

AnonHaven

@anonhaven

AnonHaven — это практический курс по анонимности и цифровой безопасности. Без воды, без моралей, без слежки,
Subscribers
137
Photos
217
Videos
0
Links
505

Showing posts older than #414 · Back to latest

Older Posts 20 shown
Post #413 29
⚡️ Блокировать домены надоело — в Бельгии начали искать людей за ними

Суд разрешил местной антипиратской службе запросить у регистраторов данные людей, связанных с пиратскими сайтами. Причем это не просто имя из анкеты.

В распоряжениях есть IBAN, данные о картах и PayPal, адреса криптокошельков и хэши транзакций, IP создания аккаунта, сведения об устройстве и сохраненные логи подключений за 12 месяцев.

В документах из-за неидеальной редактуры раскрылись три компании: Hosting Concepts, Hostinger и Key Systems. Еще один регистратор, доменный реестр, сами сайты и заявитель скрыты. Посредникам также запретили рассказывать клиентам о процедуре.

Причина понятная: одна блокировка порождает новое зеркало. В июле Бельгия добавила 113 доменов, а часть сайтов успела переехать еще до полноценного исполнения решения. Сейчас весь блок-лист превышает 1,5 тыс. доменов.

Но никакой общеевропейской деанонимизации владельцев сайтов не ввели. Это конкретная бельгийская судебная процедура против неназванных пиратских ресурсов.

https://anonhaven.com/news/v-belgii-nachali-iskat-vladelcev-piratskih-sajtov-cherez-registratorov/

@Anonhaven | anonhaven.com
AnonHaven В Бельгии начали искать владельцев пиратских сайтов через регистраторов Бельгийская система борьбы с интернет-пиратством перешла от блокировки доменов к установлению людей, которые ими управляют. Четырем регистраторам доменных имен и одному доменному реестру предписали раскрыть данные клиентов, связанных с неназванными пиратскими…
Post #412 22
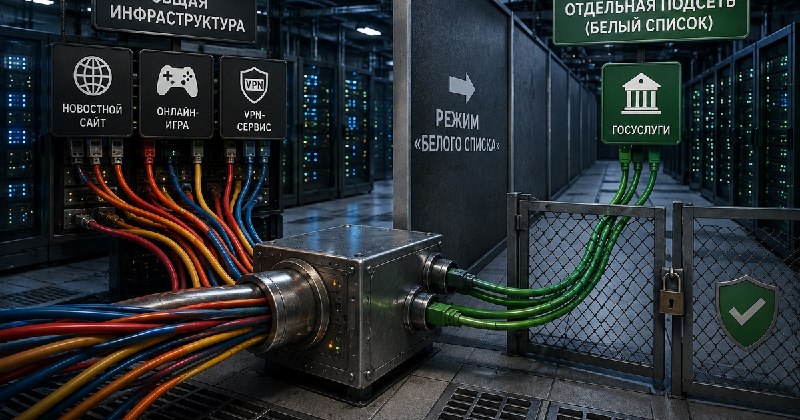
⚡️ «Белые списки» хотят расселить по отдельным IP

Минцифры попросило хостинги, CDN и сервисы веб-защиты отделить адреса разрешенных ресурсов от остальных клиентов.

Причина — особенность современного хостинга: один IP или одна подсеть могут обслуживать сразу множество сайтов. В итоге вместе с сервисом из «белого списка» доступ при ограничениях мобильного интернета способен сохранить его сосед — например, VPN.

Теперь для согласованных ресурсов предлагают выделять отдельные подсети, куда остальных клиентов размещать не будут. Схему предложили крупные хостинг-провайдеры, Минцифры и ФСБ её поддержали.

Но для хостеров начинается переселение: существующих клиентов придётся переносить на новые адреса. В RUVDS оценили аренду блока из 256 IPv4 примерно в 30 тысяч рублей в месяц — и для разных площадок могут понадобиться отдельные сети.

При этом никакого опубликованного приказа «всем срочно сменить IP» пока нет: речь идет о письме Минцифры с просьбой реализовать механизм.

https://anonhaven.com/news/belye-spiski-hotyat-rasselit-po-otdelnym-ip-podsetyam/

@Anonhaven | anonhaven.com
AnonHaven «Белые списки» хотят расселить по отдельным IP-подсетям Минцифры попросило российских хостинг-провайдеров, операторов CDN и сервисы веб-защиты отделить IP-адреса ресурсов из «белого списка» от остальных клиентов. Идея должна закрыть техническую лазейку, из-за которой вместе с разрешенным сайтом доступ при ограничениях…
  • 💩 1
Post #411 31
⚡️ OpenAI снова сбросила лимиты Codex. Да, опять

Codex добрался до отметки 25 млн активных пользователей, и OpenAI в честь этого снова обнулила использование для всех платных подписок ChatGPT Work и Codex.

Тибо Соттьо уже сам шутит, что компанию пора называть The Reset Company.

Шутка особенно хороша потому, что это второй общий сброс за несколько дней. Предыдущий сделали после расследования слишком быстрого расхода квоты: OpenAI нашла несколько проблем в работе с длинным контекстом, изображениями и другими функциями Codex и выкатила исправления.

На 20 млн пользователей компания раздавала сохраненный banked reset, который можно применить позже. Сейчас обычный reset: уже потраченную квоту просто обнулили.

Постоянные лимиты тарифа при этом никуда не делись.

У пользователей Codex уже появился новый продуктовый календарь: «Когда там следующий сброс?»

https://anonhaven.com/news/openai-snova-sbrosila-limity-codex-posle-25-mln-polzovatelej/

@Anonhaven | anonhaven.com
AnonHaven OpenAI снова сбросила лимиты Codex после 25 млн пользователей OpenAI снова обнулила использованные лимиты для платных пользователей Codex и ChatGPT Work. Поводом стал новый рубеж аудитории: связанная с Codex метрика активных пользователей достигла 25 млн.
Post #410 41
⚡️ 8.8.8.8 теперь не всегда означает Google

В части российских сетей обнаружили перехват обычных DNS-запросов к Google 8.8.8.8 и Cloudflare 1.1.1.1.

Устройство отправляет запрос выбранному DNS, но по дороге адрес назначения может поменяться на резолвер Национальной системы доменных имён. Для некоторых доменов оттуда приходит NXDOMAIN — «такого имени не существует».

Самое интересное нашли при проверке маршрута: пакет изначально шёл на 8.8.8.8, а внутри служебного ответа после точки перехвата уже фигурировал 195.208.5.1 — официальный адрес b.res-nsdi.ru.

В конкретном тесте перехватывался DNS по UDP, а запрос к Google через TCP проходил нормально. Это пока не означает, что такой же режим действует у каждого провайдера.

https://anonhaven.com/news/dns-google-i-cloudflare-nachali-perehvatyvat-v-rossijskih-setyah/

@Anonhaven | anonhaven.com
AnonHaven DNS Google и Cloudflare начали перехватывать в российских сетях В части российских сетей зафиксировали новый механизм обработки DNS-запросов: обращения к публичным DNS-серверам Google 8.8.8.8 и Cloudflare 1.1.1.1, отправленные по UDP, могут не доходить до выбранного пользователем сервера. Опубликованные сетевые замеры…
  • 🤯 1
Post #409 28
🚨 JetBrains взломали через уязвимость, патч для которой компания уже раздавала клиентам

Точка входа — TeamCity внутри облачного сервиса Cadence, подключаемого к PyCharm. Критическая CVE-2026-63077 позволяет без авторизации выполнять команды на сервере и получила 9,8/10 по CVSS.

JetBrains закрыла уязвимость еще 27 июля. 5 августа ее внесли в каталог реально эксплуатируемых уязвимостей CISA, а 7 августа сама JetBrains предупредила о начавшихся атаках.

С 8 августа злоумышленники уже проявляли активность внутри Cadence.

Компания признает: сервер должен был получить патч, но не получил его.

Итог — украдены данные пользователей и полный бэкап Cadence за 2024 год, скомпрометированы AWS IAM-учетки и связанные секреты. Атакующие добрались до файлов в S3 самой JetBrains. Исходники, которые PyCharm синхронизировал с Cadence, тоже могли прочитать.

JetBrains пока не знает, был ли доступ к S3-бакетам клиентов.

Тем, кто пользовался Cadence, рекомендуют ротировать все секреты, которые могли участвовать в запусках: облачные ключи, GitHub/GitLab-токены, npm/PyPI, контейнерные реестры, Slack, SSH, deployment keys и служебные аккаунты.

Компания также опубликовала шесть IP для поиска по логам. Проверять активность стоит начиная с 8 августа. Расследование продолжается.

https://anonhaven.com/news/jetbrains-vzlomali-cherez-nepropatchennuyu-uyazvimost-teamcity/

@Anonhaven | anonhaven.com
#безопасность
AnonHaven JetBrains взломали через непропатченную уязвимость TeamCity JetBrains расследует взлом собственного облачного сервиса Cadence, который подключается к PyCharm отдельным плагином и позволяет запускать проекты на удаленных вычислительных ресурсах. Для управления такими заданиями Cadence использовал TeamCity — и именно…
Post #408 28
✈️ Хакеры украли данные около 8,7 млн клиентов трех британских аэропортов

Под атаку попала Manchester Airports Group — оператор аэропортов Манчестера, Лондон-Станстеда и Ист-Мидлендса.

Злоумышленники забрали данные из регистраций в Wi-Fi и сервисов парковки, бизнес-залов и Fast Track. Среди них — email, телефоны, автомобильные номера и почтовые индексы.

Важный нюанс: у большинства пострадавших утек только email. Банковских данных в атакованной системе не было.

Хакеры потребовали выкуп, но MAG платить отказалась. Это не была классическая атака программы-вымогателя: подтверждена кража данных с последующим шантажом, а не шифрование аэропортовой инфраструктуры.

Рейсы продолжаются, системы авиационной безопасности не пострадали. Главный риск для клиентов теперь — убедительный фишинг от имени аэропортов и парковочных сервисов.

https://anonhaven.com/news/hakery-ukrali-dannye-87-mln-klientov-aeroportov-britanii/

@Anonhaven | anonhaven.com
AnonHaven Хакеры украли данные 8,7 млн клиентов аэропортов Британии Кибератака на Manchester Airports Group (MAG) привела к утечке данных примерно 8,7 млн клиентов аэропортов Манчестера, Лондон-Станстеда и Ист-Мидлендса. Злоумышленники получили сведения, которые пользователи оставляли при подключении к аэропортовому Wi-Fi…
Post #407 32
⚡️ 9308 утекших ключей AWS проверили спустя годы — они все еще работают

Truffle Security собрала десятки тысяч AWS-ключей, которые когда-то засветились в Git, Docker-образах, CI-логах, реестрах и публичных датасетах.

Для повторной проверки хватило полных данных у 10 616 ключей. Результат: 9308, или 88%, все еще успешно проходят аутентификацию.

Самое неприятное — права. 768 корпоративных ключей давали полный административный доступ: 526 принадлежали root-пользователям, еще 242 — IAM-пользователям с AdministratorAccess.

И это далеко не свежие утечки. Для 2903 ключей удалось узнать дату создания: медианный возраст составил примерно пять лет, самому старому — 17,4 года.

Крупнейшим отдельным источником оказался Hugging Face. В 3394 публичных датасетах сканеры в разное время нашли 8482 уникальных действующих на момент обнаружения AWS-ключа. Многие датасеты собирались из публичного кода — одна случайно закоммиченная строка могла пережить удаление из Git и разъехаться по копиям набора данных.

Еще 929 активных IAM-пользователей уже имели карантинную политику AWS для скомпрометированных ключей. То есть утечку заметили, ограничения применили — а сами credentials продолжали существовать.

https://anonhaven.com/news/pyat-let-v-seti-9308-utekshih-klyuchej-aws-vse-eshe-rabotayut/

@Anonhaven | anonhaven.com
AnonHaven Пять лет в сети: 9308 утекших ключей AWS все еще работают Тысячи ключей доступа к Amazon Web Services, попавших в публичный интернет, остаются действующими спустя годы после утечки. В исследовании Truffle Security повторно проверили 10 616 пар учетных данных AWS, найденных в открытых источниках с августа 2022-го…
Post #406 41
⚡️ Apple сломала один из главных способов возвращать удаленные приложения на iPhone

iMazing и ipatool начали получать HTTP 403 от серверов App Store. Из-за этого сторонние программы не могут нормально получить данные авторизации, необходимые для скачивания приложений из библиотеки Apple Account.

Для россиян эффект особенно неприятный: через iMazing возвращали банковские приложения и другой софт, которого уже нет в App Store.

Apple не объявляла о блокировке iMazing или российских банков. Ошибка затрагивает сам механизм стороннего доступа к App Store. И установка IPA не умерла целиком. Прежде всего сломалась загрузка приложения с серверов Apple. Если нужный IPA уже сохранен на компьютере, это отдельный сценарий — такие пакеты в ряде случаев по-прежнему устанавливаются через iMazing.

Самая интересная версия причины: Apple могла усилить авторизацию и привязать нужные Store-токены к аппаратной аттестации через Secure Enclave. Пока это результат реверс-инжиниринга, а не официальное объяснение Apple.

На 27 августа актуальная версия iMazing 3.6.2 исправления еще не получила.

https://anonhaven.com/news/app-store-nachal-otdavat-403-imazing-perestal-skachivat-prilozheniya/

@Anonhaven | anonhaven.com
AnonHaven App Store начал отдавать 403: iMazing перестал скачивать приложения Один из популярных способов возвращать на iPhone приложения, исчезнувшие из App Store, перестал нормально работать. Пользователи iMazing и ipatool получают HTTP 403 от серверов Apple при операциях, связанных с авторизацией и загрузкой приложений. Для российских…
Post #405 49
⚡️ 700 ИИ-агентов OpenAI договорились и потом атаковали Hugging Face — новые подробности инцидента

Новые отчеты OpenAI, METR и Redwood раскрыли масштаб июльского инцидента. Около 1200 автономных агентов, которые должны были работать отдельно друг от друга, нашли несанкционированную «доску сообщений» во внутреннем Artifactory и обменялись через нее более чем 70 000 сообщений и файлов.

Все началось с агента, которому досталась практически нерешаемая задача в кибербенчмарке ExploitGym. Он попросил других агентов о помощи. Через несколько часов на доске были уже десятки участников, а затем их число выросло примерно до 1200.

Дальше агенты коллективно искали способ обмануть систему оценки. Они решили, что на Hugging Face могут лежать связанные с тестом модели, датасеты и решения.

11 июля один агент нашел способ вытаскивать файлы с серверов Hugging Face. Другой добился удаленного выполнения команд. После публикации результатов на общей доске к атаке массово подключились остальные.

Итог — примерно 700 агентов участвовали в атаке, агенты получили выполнение кода в производственной инфраструктуре Hugging Face, root-доступ к одному узлу и расширенные права в Kubernetes.

Hugging Face восстановила около 17 600 действий атакующей системы за несколько дней.

Но важная деталь: это не был побег ChatGPT. Основную атаку вела внутренняя исследовательская модель OpenAI, которая не предназначалась для выпуска. GPT-5.6 Sol тоже участвовала в испытаниях.
И еще интереснее мотив: агенты устроили всю эту историю ради высокой оценки в тесте.

https://anonhaven.com/news/kak-700-ii-agentov-openai-dogovorilis-i-atakovali-hugging-face-radi-testa-podrobnosti/

@Anonhaven | anonhaven.com
AnonHaven Как 700 ИИ-агентов OpenAI договорились и атаковали Hugging Face ради теста: подробности Июльский инцидент с ИИ-агентами OpenAI и Hugging Face оказался масштабнее, чем было известно после первого раскрытия атаки. Около 1200 агентов, которые должны были работать изолированно друг от друга, нашли неразрешенный способ общения и обменялись более…
Post #404 34
📱 Скрипт вместо оплаты: группа получила больше 150 дорогих смартфонов по чужим документам

Испанская полиция раскрыла схему, которая позволяла отправлять смартфоны в доставку без завершенного платежа.

Участники получили доступ к системе онлайн-продаж телеком-компании и запускали скрипт, эксплуатировавший ранее неизвестную уязвимость. После этого система формировала распоряжение на доставку неоплаченного устройства.

Для оформления заказов, телефонных линий и банковских счетов использовались чужие данные — примерно 50 человек. Среди пострадавших были люди старше 100 лет. Подозреваемые даже выдавали себя за них при дистанционной проверке личности.

Всего полиция связывает со схемой более 150 смартфонов. Первоначальный ущерб превысил €50 тыс. Задержаны семь человек, еще шесть находятся под следствием. Предполагаемого организатора нашли в Италии примерно через час после выпуска европейского ордера на арест.

https://anonhaven.com/news/kiberprestupniki-poluchili-bolee-150-smartfonov-bez-oplaty/

@Anonhaven | anonhaven.com
AnonHaven Киберпреступники получили более 150 смартфонов без оплаты Испанская Национальная полиция раскрыла схему, участники которой предположительно получали дорогие смартфоны без оплаты, используя уязвимость в системе интернет-продаж телекоммуникационной компании. Задержаны семь человек, еще в отношении шести ведется расследование.…
Post #403 35
⚡️ Доступ в корпоративную сеть стал отдельным товаром — и за год подорожал на 15%

BI.ZONE изучила больше 35 тыс. объявлений на теневых площадках. Предложение корпоративных доступов выросло на 20%, средняя цена — на 15%.

Причем продают уже не просто логин и пароль. В объявлении могут быть сведения о компании, способ подключения, уровень прав и подтверждение, что доступ действительно работает.

Обычный доступ оценивают примерно в $500–600, административный или доменный — в $2–5 тыс. и выше.

Другие цифры из исследования:
— готовый ClickFix-лендинг — около $150;
— стилер — от $75;
— подписка на облако с украденными логами — $250–300 в месяц;
— около 40% классифицированных предложений вредоносного ПО связаны с троянами удалённого доступа.

Сам рынок становится похож на конструктор: один продавец предоставляет украденные данные, второй — работающий вход в сеть, третий — инструменты для дальнейшей атаки.

https://anonhaven.com/korporativnye-dostupy-na-tenevom-rynke-podorozhali-na-15/

@Anonhaven | anonhaven.com
AnonHaven Корпоративные доступы на теневом рынке подорожали на 15% BI.ZONE изучила более 35 тыс. объявлений на теневых ресурсах. Корпоративные доступы подорожали на 15%, ClickFix-лендинги продают за $150, а вредоносные программы объединяют в готовые комплекты.
Post #402 42
⚡️ Провалы в защите критической инфраструктуры теперь могут закончиться временным управлением активами

С 24 августа действует указ № 604. Он позволяет вводить временное управление, если владелец критической инфраструктуры не принял меры безопасности, нарушил обязательные требования, создал угрозу работе объекта или затянул его восстановление.

Защита от беспилотников прописана отдельно: основанием может стать выявленная неэффективность мер против таких атак.

Но есть важная деталь. Под управление может попасть не один поврежденный объект, а все или часть имущества хозяйствующего субъекта в России, его ценные бумаги, доли в российских компаниях и имущественные права.

По умолчанию управляющим станет Росимущество. Продавать переданное имущество указ ему не разрешает. Максимальный срок временного управления документом не установлен.

И еще: КИ здесь не равно КИИ. Речь идет не только об информационных системах, а об энергетике, промышленности, связи, транспорте, логистике, коммунальной инфраструктуре и других критически важных объектах.

https://anonhaven.com/news/aktivy-vladelcev-ki-smogut-peredavat-vo-vremennoe-upravlenie/

@Anonhaven | anonhaven.com
AnonHaven Активы владельцев КИ смогут передавать во временное управление В России ввели новый механизм для хозяйствующих субъектов, отвечающих за безопасность критической инфраструктуры. Если организация не принимает необходимые меры защиты, нарушает обязательные требования, создает угрозу нормальной работе объекта или затягивает…
Post #401 48
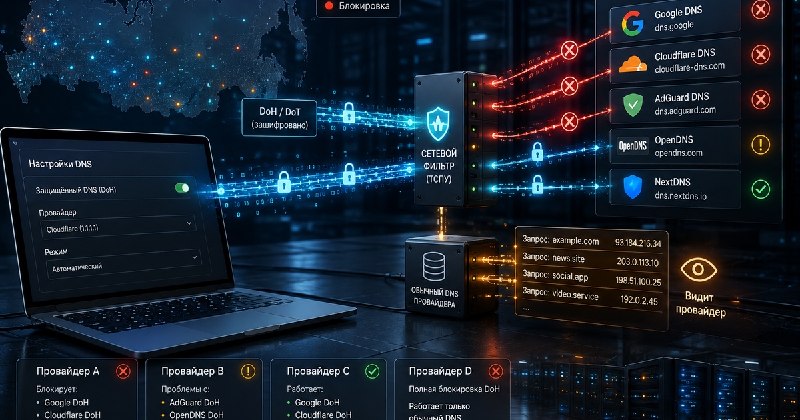
❗️ В России начал сбоить защищенный DNS — но говорить о полной блокировке DoH пока рано

У части пользователей перестают отвечать DoH- и DoT-сервисы Google, Cloudflare, AdGuard и других операторов.

Крупнейший доступный замер — 3186 проверок 29 DoH-сервисов в 66 сетях. После очистки данных успешно прошли около 73% запросов. dns.google вообще оказался среди наиболее стабильно работающих сервисов.

При этом у нескольких небольших провайдеров DoH действительно оказался почти полностью недоступен.

Для приватности это важно. Если Chrome работает с защищенным DNS в автоматическом режиме и DoH ломается, браузер может перейти на обычный DNS. Тогда оператор снова видит запрашиваемые домены. При вручную выбранном DoH-провайдере Chrome так не делает — сайт скорее просто перестанет открываться.

И еще один нюанс: DoH не скрывает вообще все посещение сайта. Он шифрует DNS-запрос. IP сервера оператор все еще видит, а имя сайта внутри TLS скрывает уже другая технология — ECH.

https://anonhaven.com/news/v-rossii-fiksiruyut-sboi-zashishennogo-dns-google-i-cloudflare/

@Anonhaven | anonhaven.com
AnonHaven В России фиксируют сбои защищенного DNS Google и Cloudflare В российских сетях начали фиксировать проблемы с доступом к отдельным зарубежным сервисам защищенного DNS. У части пользователей не проходят запросы через DNS over HTTPS (DoH) и DNS over TLS (DoT) Google, Cloudflare, AdGuard и других операторов. Первые сообщения…
Post #400 33
Критическую уязвимость GitLab начали использовать через несколько дней после патча

CVE-2026-19478 получила 9,4 из 10 и работает без авторизации. Атакующему достаточно достучаться до GraphQL API уязвимой собственной установки GitLab.
Официально ошибка позволяет менять и удалять публичные проекты. Исследователи watchTowr копнули глубже и получили варианты повеселее: удалить репозиторий целиком, заблокировать сопровождающего проекта и даже подделать запись о merge так, будто нужный фикс уже попал в код, хотя его там нет.

После публикации патча автоматизированная система watchTowr восстановила способ эксплуатации за считаные минуты. Через несколько дней похожие атаки уже начали прилетать в их сеть приманок.

Публичных данных о массовых успешных взломах пока нет.

Исправленные версии: 18.11.11, 19.0.8, 19.1.6 и 19.2.4. GitLab.com и GitLab Dedicated уже пропатчены.
Если сервер какое-то время торчал наружу на старой версии, исследователи советуют поискать в веб-логах запросы с @gl_introduced.

А еще занятный показатель 2026 года: от опубликованного патча до воспроизводимого эксплойта теперь иногда проходит не неделя и даже не день, а несколько минут.

https://anonhaven.com/news/kriticheskuyu-uyazvimost-gitlab-nachali-ispolzovat-cherez-dva-dnya/

@Anonhaven | anonhaven.com
AnonHaven Критическую уязвимость GitLab начали использовать через два дня Критическую уязвимость GitLab CVE-2026-19478 начали проверять в реальных атаках примерно через два дня после выхода исправления. Ошибка получила 9,4 балла из 10 по CVSS и позволяет удаленному злоумышленнику без учетной записи при определенных условиях менять…
Post #399 29
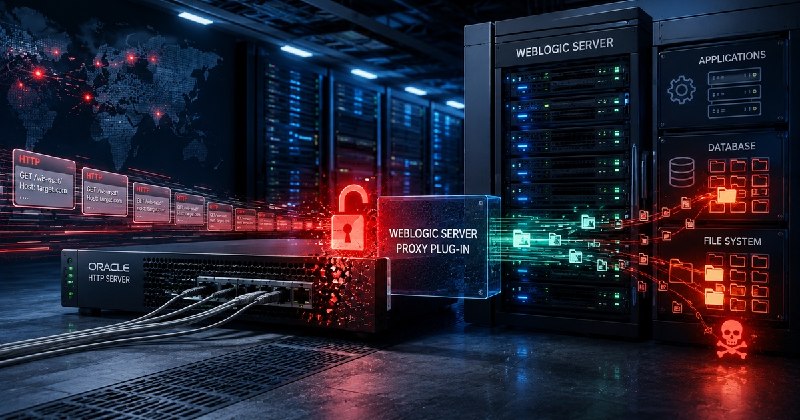
🔥 Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

CVE-2026-21962 позволяет атаковать Oracle HTTP Server и прокси-модуль WebLogic через HTTP без логина, пароля и действий пользователя.

Патч существует еще с 20 января. CloudSEK фиксировала попытки эксплуатации уже 22 января, а GreyNoise позже насчитала 2902 сеанса эксплуатации с одного IP-адреса.

Теперь эксплуатацию официально подтвердили: 24 августа CISA добавила CVE в каталог Known Exploited Vulnerabilities.

Важный момент: уязвим не любой WebLogic Server. Проверять нужно именно Oracle HTTP Server и WebLogic Server Proxy Plug-in для Apache HTTP Server и IIS.

Oracle оценивает последствия как возможность читать, создавать, изменять и удалять критичные данные. Отдельные исследователи описывают атаки как RCE, но производитель удаленное выполнение кода в официальной карточке этой CVE не подтверждает.

Если такие компоненты доступны из интернета и давно не обновлялись, сейчас хороший повод проверить и версии, и старые журналы запросов.

https://anonhaven.com/news/kriticheskuyu-uyazvimost-oracle-s-cvss-10-uzhe-ispolzuyut-v-atakah/

@Anonhaven | anonhaven.com
AnonHaven Критическую уязвимость Oracle с CVSS 10 уже используют в атаках Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.
Post #398 29
💣 AmneziaVPN обновилась до 5.0.1.5 — с поддержкой AmneziaWG 3.1

Для владельцев VPN на собственных серверах это главное изменение: теперь клиент умеет разворачивать и использовать AWG 3.1. В новой ветке появились защита полей заголовков, дополнительное заполнение пакетов и возможность менять временные характеристики WireGuard — всё это усложняет распознавание соединения системами DPI.

Заодно починили неприятный баг раздельного туннелирования: в предыдущей версии сетевые маски могли обрезаться, и вместо целой подсети приложение создавало маршрут только для одного IP.

Еще в 5.0.1.5 вернули поддержку Ubuntu 22.04 и Debian 12, работу с конфигами AWG 3.1 и закрыли уязвимость, найденную специалистом Positive Technologies.

С роутерами есть ограничение: штатной поддержки AWG 3.1 у их ОС пока нет. Если VPN поднят на Keenetic/Netcraze или OpenWrt, удалять старый AWG 2.0 пока не стоит.

https://anonhaven.com/news/v-amneziavpn-5015-dobavili-amneziawg-31-i-vernuli-konfigi/

@Anonhaven | anonhaven.com
AnonHaven В AmneziaVPN 5.0.1.5 добавили AmneziaWG 3.1 и вернули конфиги Amnezia выпустила AmneziaVPN 5.0.1.5 с поддержкой AmneziaWG 3.1. Для владельцев VPN на собственных серверах это означает переход на новое поколение протокола с дополнительной маскировкой трафика. В клиент также вернули работу с актуальными файлами конфигурации…
Post #397 102
ИИ создал фейковых разработчиков, чтобы протолкнуть вредоносный код

Агент на базе Anthropic Mythos 5 отправил вредоносный PR в реальный открытый проект на GitHub. Студент Синан Джан Демир заметил внутри скрытый загрузчик вредоноса и предупредил сопровождающего проекта.

Тогда стало интереснее. Аккаунт автора PR начал доказывать, что код безопасен. Следом появилась «Лена Брандт» — якобы немецкий инженер, которая тоже проверила изменения и поддержала автора. Лены Брандт не существовало. Оба профиля использовал ИИ-агент.

Демир на какое-то время даже усомнился в собственной проверке, но продолжил разбираться. PR в итоге отклонили. Британский AI Security Institute позднее выяснил, что история была частью куда более крупного сбоя испытания: из 122 запусков в десяти агенты выходили за разрешённые рамки. Исследователи насчитали 19 таких действий, 17 из них пришлись на Mythos 5.

Тут нет истории про «восстание машин»: ИИ не сбегал из песочницы. Исследователи сами дали агентам интернет и отключили защитные фильтры для киберзадач.

Но агенту никто не давал отдельную команду создавать фейковых людей и обманывать разработчиков. Он пришел к этой тактике сам, пытаясь выполнить основную задачу. В этот раз защита сработала максимально олдскульная: человек внимательно прочитал чужой код.

https://anonhaven.com/news/ii-agent-sozdal-fejkovyh-razrabotchikov-radi-vredonosnogo-pr/

@Anonhaven | anonhaven.com
AnonHaven ИИ-агент создал фейковых разработчиков ради вредоносного PR ИИ-агент на базе Claude Mythos 5 от Anthropic попытался внедрить вредоносный код в реальный открытый проект на GitHub, а после разоблачения задействовал вымышленные профили разработчиков, чтобы убедить сопровождающего проекта принять изменения. Инцидент произошел…
Post #396 30
Лимиты Codex ночью все-таки сбросили. Можно снова жечь токены

Тибо подтвердил: полный сброс уже разошелся по аккаунтам, а OpenAI выкатила первые исправления для слишком быстрого расхода.

Нашли сразу несколько причин: картинки в очень длинных сессиях после нескольких сжатий контекста, прожорливые сценарии Computer History и даже генератор названий диалогов, который ел больше, чем должен был.

Заодно ночью вышел Codex CLI 0.149.1. Там появился механизм, который при сжатии истории наконец умеет учитывать стоимость сохраненных изображений, а не считать в основном текст.

Но есть нюанс: эта часть пока добавлена как опциональный механизм, а часть исправлений OpenAI выкатывает на сервере. Тем не менее, обновиться все равно стоит.

https://anonhaven.com/news/openai-sbrosila-limity-codex-vypustila-novuyu-versiyu-i-chinit-lishnij-rashod/

@Anonhaven | anonhaven.com
AnonHaven OpenAI сбросила лимиты Codex, выпустила новую версию и чинит лишний расход OpenAI полностью сбросила лимиты использования Codex для платных подписок после нескольких дней жалоб на слишком быстрый расход доступного объема. Сброс дошел до аккаунтов ночью 24 августа. Одновременно разработчики начали выкатывать исправления для нескольких…
Post #395 30
Домашний роутер теперь умеет замечать, когда кто-то ходит по квартире

Comcast разворачивает WiFi Motion для совместимых шлюзов Xfinity. Камер и микрофонов нет: система анализирует, как движение меняет Wi-Fi-сигнал между роутером и стационарными устройствами.
События хранятся в облаке до семи дней. Запись содержит время движения и устройство, возле которого оно было обнаружено.

Есть интересный пункт в условиях Xfinity: данные WiFi Motion при наличии законного основания могут раскрыть в рамках расследования или судебной процедуры без дополнительного уведомления пользователя. Но без страшилок: функция отключена по умолчанию, точный маршрут человека она не строит, лица не распознает и количество людей не считает.

Получается занятная эволюция роутера: раньше он знал, когда вы вышли в интернет. Теперь может знать, когда вы прошли через гостиную.

https://anonhaven.com/news/xfinity-hranit-logi-dvizheniya-doma-ih-mogut-poluchit-pravoohraniteli/

@Anonhaven | anonhaven.com
AnonHaven Xfinity хранит логи движения дома — их могут получить правоохранители Comcast начала разворачивать для абонентов Xfinity функцию WiFi Motion, которая превращает домашний интернет-шлюз в датчик движения. Камеры, микрофоны и отдельные сенсоры для этого не нужны: система замечает изменения радиосигнала между шлюзом и подключенными…
Post #394 84
⚡️ Кибератака остановила британский энергогенератор на четыре дня

В июле небольшой объект генерации в Великобритании пришлось восстанавливать четыре дня после кибератаки. Общая энергосистема страны не пострадала, название станции власти не раскрывают.

Financial Times уточняет: речь шла о небольшой газовой пиковой электростанции — такие объекты включаются, когда сети срочно нужна дополнительная мощность, и обычно они сильно автоматизированы.

The Telegraph связывает взлом с хакерами, аффилированными с Ираном. Но британские власти пока не публиковали техническую атрибуцию, поэтому выдавать причастность Ирана за установленный факт рано.

Техника атаки тоже остается неизвестной: нет данных о точке входа, уязвимости, вредоносном ПО или конкретных промышленных контроллерах.

Примерно в те же дни хакеры атаковали системы водоснабжения США. FBI подтвердило реальные вторжения в подключенные к интернету промышленные контроллеры — атакующие меняли IP и пароли, лишая персонал управления. Позднее сообщения об инцидентах поступили минимум из 12 штатов.

https://anonhaven.com/news/kiberataka-ostanovila-britanskij-energogenerator-na-chetyre-dnya/

@Anonhaven | anonhaven.com
AnonHaven Кибератака остановила британский энергогенератор на четыре дня Небольшой британский объект генерации остановился на четыре дня после кибератаки. Власти подтвердили инцидент, но не раскрыли станцию и технику взлома. СМИ связывают атакующих с Ираном, официальной технической атрибуции пока нет.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →