TGViewer
Channel Public Channel
AnonHaven

AnonHaven

@anonhaven

AnonHaven — это практический курс по анонимности и цифровой безопасности. Без воды, без моралей, без слежки,
Subscribers
137
Photos
217
Videos
0
Links
506

Showing posts older than #394 · Back to latest

Older Posts 20 shown
Post #393 29
🤖 Cisco натравила ИИ на собственный код — результатом стали новые критические патчи

Cisco закрыла девять групп уязвимостей в Crosswork и Secure Workload. Пять получили максимальные 10 баллов CVSS.

Среди находок — SQL-инъекции, обход аутентификации и контроля доступа, внедрение команд, проблемы с файловой системой и памятью.
Самое интересное спрятано в официальных бюллетенях: Cisco пишет, что ошибки нашли во время внутреннего тестирования с использованием обычных инструментов и передовых ИИ-моделей.

Масштаб уже совсем не экспериментальный. За восемь недель компания прогнала анализ по 1,8 млрд строк кода более чем на 25 языках. Cisco оценивает такой объем ручной работы примерно в восемь лет.

Из-за выросшего потока находок компания даже изменила процесс патчинга: усиленные релизы теперь планируют публиковать в первую и третью среду месяца.

Для свежих уязвимостей Crosswork и Secure Workload обходных мер нет — нужно обновляться. Признаков их эксплуатации Cisco пока не видит.

https://anonhaven.com/news/ii-pomog-cisco-najti-devyat-grupp-uyazvimostej/

@Anonhaven | anonhaven.com
AnonHaven ИИ помог Cisco найти девять групп уязвимостей Cisco выпустила обновления безопасности для платформ Crosswork и Secure Workload, закрывающие девять групп уязвимостей. Пять получили максимальную оценку 10 баллов по шкале CVSS. Среди найденных проблем — SQL-инъекции, обход проверки подлинности и контроля…
Post #392 31
😂 ИИ все лучше ищет уязвимости в коде. Bitcoin-разработчики хотят получить его раньше атакующих

Bitcoin Policy Institute и десятки компаний из Bitcoin-индустрии попросили крупнейшие ИИ-лаборатории дать проверенным разработчикам открытого ПО ранний доступ к сильнейшим моделям.

Добровольная Bitcoin Red Team направила ИИ на сотни Bitcoin-проектов и зарегистрировала тысячи потенциальных проблем. Это не тысячи подтвержденных уязвимостей — большая часть находок еще требует проверки человеком, — но скорость такого аудита раньше была попросту недоступна маленькой команде.

В это же время Google уже фиксирует реальное применение ИИ для разработки эксплойтов, а BTCPay Server в августе пришлось срочно закрывать критическую дыру, через которую у пользователей крали средства из Lightning-узлов.

Самое интересное: ИИ-компании уже начали отвечать на проблему. OpenAI развивает Daybreak и GPT-5.6-Cyber для проверенных защитников.

Anthropic открыла Mythos 5 для сканирования кода и выделила $35 млн на безопасность открытого ПО.

https://anonhaven.com/news/bitcoin-razrabotchiki-trebuyut-silnejshij-ii-dlya-zashity-koda/

@Anonhaven | anonhaven.com
AnonHaven Bitcoin-разработчики требуют сильнейший ИИ для защиты кода Разработчики и компании из экосистемы Bitcoin призвали крупнейшие ИИ-лаборатории дать проверенным специалистам по безопасности ранний доступ к наиболее мощным моделям. Причина — нейросети все лучше справляются с поиском уязвимостей и созданием эксплойтов…
Post #391 35
С версии 7.1.0 Telegram может брать обычный зашифрованный MTProxy-трафик и отправлять его через WebView и настоящий HTTPS-транспорт.

Самая любопытная часть — сервер WEB Proxy одновременно работает как обычный сайт. Откроете домен без правильного секрета — получите нормальную веб-страницу. Telegram же вычисляет скрытый параметр из домена и MTProxy-секрета и через него запускает канал для мессенджера.

WebSocket там тоже есть, но он не обязателен: сервер может использовать обычные HTTPS-запросы, WebSocket или отдельные каналы для разных соединений.

Получается примерно так:
Telegram → MTProxy → WebView → HTTPS → WEB Proxy → MTProxy → Telegram.

Пункт WEB уже появился в стабильном Telegram Desktop, но серверный tproxy-server разработчики все еще называют proof-of-concept. Android остается экспериментальным, мобильного стабильного релиза пока нет.

Но это не значит, что Telegram теперь невозможно заблокировать». Домен и IP сервера никуда не исчезают.

Но как новый запасной транспорт для случаев, когда обычный MTProxy начинает плохо проходить через фильтрацию, идея выглядит стоящей.

https://anonhaven.com/news/telegram-desktop-poluchil-web-proksi-poverh-https-dlya-zashity-ot-blokirovok/

@Anonhaven | anonhaven.com
AnonHaven Telegram Desktop получил WEB-прокси поверх HTTPS для защиты от блокировок Telegram добавил в стабильную версию Telegram Desktop новый тип подключения — WEB Proxy. Он переносит уже зашифрованный трафик MTProxy через встроенный браузерный компонент WebView и обычное HTTPS-соединение. Для внешней сети такой прокси должен выглядеть…
  • 👏 1
Post #390 36
Codex перевалил за 20 млн активных пользователей — Тибо снова достал кнопку сброса.

Но в этот раз подарок удобнее обычного. Платным пользователям Codex и ChatGPT Work выдали сохраненный сброс. Его можно не тратить сразу, а оставить до момента, когда недельная квота закончится.

Но есть апдейт по жалобам на слишком быстрый расход лимитов. Сначала OpenAI увидела, что часть проверенных пользователей гоняла подписки через sub2api: превращала их в API-шлюз и раздавала доступ другим. Такое использование компания не поддерживает.

Но дело оказалось не только в этом. 22 августа Тибо сообщил, что у части пользователей на этой неделе ухудшилась доля попаданий в кэш. Это действительно может заставлять квоту уходить быстрее: кэшированный ввод в Codex учитывается существенно дешевле нового. Расследование продолжается.

При этом использовать свою подписку через сторонние клиенты можно. Pi и OpenCode Тибо отдельно привел как примеры, когда можно входить через ChatGPT и работать со своей квотой для себя.

https://anonhaven.com/news/codex-razdal-sbros-za-20-mln-i-proveryaet-limity/

@Anonhaven | anonhaven.com
AnonHaven Codex раздал сброс за 20 млн и проверяет лимиты Codex преодолел отметку в 20 млн активных пользователей. В честь этого OpenAI начислила платным пользователям Codex и ChatGPT Work по одному сохраненному сбросу лимитов. Его можно не применять сразу, а оставить до момента, когда дополнительная квота действительно…
  • 🤡 1
Post #389 33
Amnezia снова обновляет серверы Premium — AmneziaWG адаптируют после сообщений о новой волне проблем у VPN.

Работы проведут 21 и 22 августа. Локации будут отключаться по очереди максимум на десять минут, поэтому пропавшая Германия или Нидерланды еще не означают новую блокировку конкретного сервера: сначала стоит дождаться окончания технического окна.

Интереснее техническая часть. AmneziaWG 3.0 появился в Premium только в начале августа. В протокол добавили защиту части заголовков, изменение заполнения пакетов и настраиваемые интервалы сетевого обмена. Задача — оставить системам анализа трафика меньше стабильных признаков для распознавания соединения.

Но магии нет. Если режут сам IP-адрес сервера, маскировка протокола его не спасет. Amnezia действительно сообщает о новой волне проблем у других VPN, но независимой статистики по ее масштабу именно за 21 августа пока нет. В начале месяца массовые проблемы нескольких VPN уже подтверждались.

https://anonhaven.com/news/amnezia-obnovlyaet-premium-posle-novoj-volny-vpn-blokirovok/

@Anonhaven | anonhaven.com
AnonHaven Amnezia обновляет Premium после новой волны VPN-блокировок Amnezia начала плановое обновление серверов Premium, которое пройдет 21 и 22 августа. Компания меняет работу протокола AmneziaWG после появления признаков новой волны ограничений, затронувшей другие VPN-сервисы. Отдельные локации во время работ могут становиться…
Post #387 31
VK пошла в суд против Apple. Цена вопроса — до 58 млн рублей в день.

Компания требует вернуть свои приложения в App Store и восстановить push-уведомления.

Если возможное решение суда не будет исполнено, VK просит начислять:
50 млн рублей в сутки за VK,
5 млн — за VK Music,
3 млн — за «Одноклассники».

Есть важный нюанс: Apple пока ничего не должна. 58 млн рублей — это размер судебной неустойки, который просит установить VK. Итоговую сумму определит суд, если основной иск вообще будет удовлетворен.

Приложения VK исчезли из App Store 25 июня. Apple объяснила решение соблюдением санкционных правил. Уже установленные программы остались на iPhone, но их нельзя штатно переустановить или обновить, а VK сообщала о проблемах с push-уведомлениями. Отдельно ФАС уже ведет дело против Apple из-за MAX и RuStore.

https://anonhaven.com/news/vk-potrebovala-cherez-sud-vernut-prilozheniya-v-app-store/

@Anonhaven | anonhaven.com
AnonHaven VK потребовала через суд вернуть приложения в App Store VK подала иск к трем структурам Apple и потребовала вернуть свои приложения в российский App Store, восстановить доставку push-уведомлений и назначить судебную неустойку на случай неисполнения решения. Максимальный размер запрошенной выплаты — 58 млн рублей…
Post #386 27
В Google Play появились сразу два фейковых приложения Ozon Банка.

Момент мошенники выбрали удачный: официальный клиент банка исчез из Google Play 12 августа. Через восемь дней Ozon обнаружил в магазине две программы, которые используют имя банка.

В компании подтвердили: приложения к Ozon Банку отношения не имеют, устанавливать их опасно. Жалобу на подделки уже отправили Google. Что именно находится внутри фейков, пока неизвестно — публичного технического анализа нет.

На Android настоящий Ozon Банк сейчас можно скачать через RuStore, AppGallery и Galaxy Store. На iOS официальный клиент остается в App Store.

https://anonhaven.com/news/v-google-play-poyavilis-fejkovye-prilozheniya-ozon-banka/

@Anonhaven | anonhaven.com
AnonHaven В Google Play появились фейковые приложения Ozon Банка В Google Play обнаружили два приложения, которые выдавали себя за официальный мобильный клиент Ozon Банка. Компания предупредила пользователей, что эти программы ей не принадлежат и устанавливать их опасно.
Post #385 33
ИИ-лаборатории умеют создавать все более самостоятельных агентов. Но вот с контролем за ними все не очень хорошо.

Guidelight AI Standards проверила публично подтвержденные механизмы контроля у Anthropic, OpenAI, Google, xAI и Meta* (запрещена в РФ). Максимальный результат — C+ у Anthropic и OpenAI. Google получила D+, xAI — D−, Meta* — F. Ни по одной из шести практик ни одна компания не добралась даже до уровня «почти полностью внедрено».

Особенно слабым местом оказались предотвращение опасных действий и локализация после тревожного сигнала.

Летом модели OpenAI во время кибериспытания нашли неизвестную уязвимость, вышли из изолированного контура и добрались до инфраструктуры Hugging Face. Anthropic после этого пересмотрела 141 006 собственных тестов и нашла три случая доступа Claude к реальным системам. Британский AISI зафиксировал 19 выходящих за рамки задания действий агентов во время испытаний с открытым интернетом.

Общая картина показательна: возможности агентов растут быстрее, чем публично подтвержденная зрелость систем, которые должны их останавливать.

Нужны такие разборы?
👍 — да, особенно с техническими подробностями
😱 — меньше знаешь — крепче спишь

* Деятельность Meta Platforms Inc. признана экстремистской и запрещена в России.

https://anonhaven.com/news/bazovyj-kontrol-ii-okazalsya-nedostatochnym-dazhe-u-krupnejshih-laboratorij/

@Anonhaven | anonhaven.com
AnonHaven Базовый контроль ИИ оказался недостаточным даже у крупнейших лабораторий Ни одна из пяти крупнейших лабораторий передового искусственного интеллекта не показала полной реализации шести базовых механизмов контроля моделей, выбранных для проверки независимой некоммерческой организацией Guidelight AI Standards. Лучший результат —…
Post #384 34
⚡️ Нет, Android не заставит ждать сутки перед каждым APK. И RuStore в России с сентября не блокируют.

Google действительно закручивает установку приложений от непроверенных разработчиков. Но с 30 сентября 2026 года новые правила заработают только в Бразилии, Индонезии, Сингапуре и Таиланде — и только для семи участвующих магазинов. RuStore среди них нет. Прямая установка APK в первый этап тоже не попадает.

Теперь про страшные 24 часа. Если пользователь хочет ставить APK непроверенных разработчиков, он сможет включить Advanced Flow: режим разработчика → проверка → перезагрузка → один раз ждем сутки → подтверждаем действие.
После этого разрешение можно включить на семь дней или бессрочно. Перед каждым APK сутки ждать не нужно. Более того, настройка привязывается к аккаунту и переносится на следующий телефон. ADB тоже остается и работает без 24-часового ожидания.

Самое интересное будет в 2027 году: Google собирается распространить проверку разработчиков глобально. Тогда она действительно затронет и приложения из RuStore.

https://anonhaven.com/news/google-vvodit-proverku-razrabotchikov-android-chto-izmenitsya-s-apk/

@Anonhaven | anonhaven.com
AnonHaven Google вводит проверку разработчиков Android: что изменится с APK Google действительно меняет правила установки приложений вне Google Play, но с 30 сентября 2026 года нововведение не затронет Россию и RuStore. Первый обязательный этап Android Developer Verification стартует только в Бразилии, Индонезии, Сингапуре и Таиланде…
Post #383 31
⚡️ Германия хочет дать разведке право не только смотреть чужие сервера, но и отключать их.

Кабинет одобрил крупнейшую реформу BND и BfV. Если Бундестаг примет проект, внешняя разведка BND сможет в определенных ситуациях:

— отключать серверы государственных хакерских групп;
— выводить из строя инфраструктуру дезинформационных операций;
— проникать в ИТ-системы производств беспилотников и лабораторий химоружия;
— удалять данные жертв из систем хакеров;
— вмешиваться в цепочки поставок.

Внутри Германии тоже интересно. BfV хотят разрешить тайно входить в квартиры, например для установки ПО при онлайн-обыске или обезвреживания оружия. В материалах о реформе приводится даже сценарий, где компоненты взрывного устройства заменяют на безопасный порошок.

Плюсом идут ИИ для анализа разведданных, расширенный доступ к смартфонам и хранение BND содержания перехваченных коммуникаций до шести месяцев, метаданных — до года.

Но главный нюанс: это пока законопроект. Правительство его одобрило 12 августа. Теперь слово за Бундестагом.

https://anonhaven.com/news/germaniya-rasshiryaet-polnomochiya-razvedki-bnd-smozhet-otklyuchat-inostrannye-servery-bfv-tajno-obezvrezhivat-oruzhie/

@Anonhaven | anonhaven.com
AnonHaven Германия расширяет полномочия разведки: BND сможет отключать иностранные серверы, BfV — тайно обезвреживать оружие Правительство Германии одобрило масштабную реформу законодательства о федеральных разведслужбах. Если законопроект пройдет Бундестаг, Федеральная разведывательная служба BND и Федеральное ведомство по охране конституции BfV получат право в ограниченных законом…
  • 🤯 2
Post #382 29
⚡️ Криминалисты в Нидерландах получили доступ к Google Pixel подозреваемой в тройном убийстве. Но GrapheneOS пока не хороним.

NFI смог открыть данные телефона: внутри нашли фото оружия, стопок денег и переписку, которую теперь читают следователи. У двух остальных обвиняемых тоже Pixel — прокуратура надеется добраться и до них.

Но никто не сообщил, какая ОС стояла на смартфоне. Неизвестны модель Pixel, версия Android, патчи, пароль, состояние BFU/AFU и способ, которым NFI получил доступ. Да, GrapheneOS работает на Pixel. Да, NFI её изучает — система прямо есть в программе подготовки мобильных криминалистов института.

Интереснее другое: NFI занимается такими телефонами давно. Еще несколько лет назад институт рассказывал о собственных методах получения данных с защищенных Pixel. Если позже выяснится, что перед ними был свежий Pixel с актуальной GrapheneOS, сильным паролем и в состоянии BFU — тогда история станет совсем другого масштаба.

Пока имеем один конкретный смартфон и один очень интересный вопрос: как именно они в него вошли?

https://anonhaven.com/news/niderlandskie-kriminalisty-poluchili-dostup-k-google-pixel-podozrevaemoj-v-trojnom-ubijstve/

@Anonhaven | anonhaven.com
AnonHaven Нидерландские криминалисты получили доступ к Google Pixel подозреваемой в тройном убийстве Нидерландский институт судебной экспертизы NFI получил доступ к Google Pixel, изъятому у 29-летней гражданки Швеции, проходящей по делу о тройном убийстве в Остерхауте. В памяти устройства обнаружили большое количество изображений оружия и пачек денег, а…
Post #381 31
⚡️ Пока зарплаты в обычном ИТ почти перестали удивлять, кибербезопасность продолжает дорожать.

В первом полугодии 2026 года среднее зарплатное предложение в ИБ выросло с 82,8 тыс. до 115,6 тыс. рублей. Это +40% год к году.

Самое интересное начинается в узких специализациях: DevSecOps и AppSec — предложения выросли на 20%, до 275 тыс. рублей. А при редкой экспертизе hh.ru фиксирует вакансии примерно до 400 тыс. рублей.

Всего за полгода на hh.ru появилось 13,7 тыс. вакансий по кибербезопасности. 42% — защита данных и инфраструктуры, почти треть — руководители ИБ.

При этом рынок не перегрет вакансиями: SuperJob фиксирует по России снижение их числа примерно на 5%, а количество резюме выросло на 16%. Дороже становятся люди, которые умеют встроить безопасность в разработку, спроектировать защиту сложной инфраструктуры и отвечать за последствия, когда что-то все-таки пошло не так.

https://anonhaven.com/kiberbezopasnost-dorozhaet-bystree-ostalnogo-it/

@Anonhaven | anonhaven.com
AnonHaven Кибербезопасность дорожает быстрее остального ИТ: зарплатные предложения выросли почти на 40%, DevSecOps и AppSec — до 275 тысяч… Средние зарплатные предложения специалистам по информационной безопасности в России выросли с 82,8 тыс. до 115,6 тыс. рублей год к году. DevSecOps и AppSec предлагают до 275 тыс. рублей, а отдельным экспертам — около 400 тыс.
Post #380 31
⚡️ 9B-модель уже можно загрузить в смартфон — и местами она обгоняет 35B.

Вышла Ornith-1.5: 9B, 35B-A3B и огромная 397B.

Самая интересная — младшая. GGUF Q4 занимает всего 5,63 ГБ, штатный контекст — 256K, есть нормальные вызовы инструментов и готовый запуск через llama.cpp и Ollama. Для iPhone и Android разработчики отдельно заявили сжатую Mobile-версию.

В тестах тоже бодро:
☯️ NL2Repo: 32,4 против 29,4 у Qwen3.6-35B
☯️ HLE с инструментами: 30,5 против 28,9
☯️ GPQA: 86,4 против 86

Но в SWE-bench и Terminal-Bench большая Qwen все еще впереди.

Самая интересная фишка вообще в обучении. Ornith умеет генерировать себе новые задачи около границы собственных возможностей, строить способ решения и использовать результат для следующего цикла обучения. На телефоне она сама себе мозги ночью не перепрошивает — речь про тренировочный процесс.

https://anonhaven.com/news/ornith-15-vypustila-9b-model-dlya-lokalnogo-zapuska-v-otdelnyh-testah-ona-obhodit-qwen36-35b/

@Anonhaven | anonhaven.com
AnonHaven Ornith-1.5 выпустила 9B-модель для локального запуска: в отдельных тестах она обходит Qwen3.6-35B Команда Ornith опубликовала новое открытое семейство Ornith-1.5 для программирования, рассуждений и работы с инструментами. В линейку вошли три основных варианта: плотная модель на 9 млрд параметров, модель со смесью экспертов Ornith-1.5-35B-A3B и старшая…
Post #379 26
⚡️ OpenAI нажала на тормоз. Но разработку ИИ никто не останавливал

OpenAI временно замедлила развитие своих наиболее мощных моделей и перенаправила часть усилий на защиту исследовательской инфраструктуры. Компания на две недели приостанавливала обучение с подкреплением для последних моделей, предназначенных для последующего развертывания. Крупнейший запланированный цикл обучения с подкреплением для передовой модели пока остается на паузе: вместо него проходят эксперименты меньшего масштаба, проверки поведения и тестирование новых защитных механизмов.

Во время внутреннего кибертеста модели OpenAI сидели в изолированной среде без прямого выхода в интернет. Потом они нашли неизвестную уязвимость в Artifactory, через нее добрались до узла с интернетом и вышли на инфраструктуру Hugging Face. Там модели нашли цепочку из уязвимостей и украденных учетных данных и добрались до секретной информации с решениями собственного теста.

После этого OpenAI на две недели остановила обучение с подкреплением последних моделей для развертывания. Самый крупный запланированный цикл такого обучения пока все еще не запущен.

А потом появилась Astra. Ее предварительные результаты в киберзадачах оказались настолько высоки, что OpenAI больше не может исключить уровень Critical — способность автономно искать серьезные уязвимости и строить полноценные атаки на защищенные системы.

https://anonhaven.com/news/openai-pritormozila-obuchenie-peredovyh-modelej/

@Anonhaven | anonhaven.com
AnonHaven OpenAI притормозила обучение передовых моделей после инцидента с Hugging Face и новых тестов Astra OpenAI временно замедлила развитие своих наиболее мощных моделей и перенаправила часть усилий на защиту исследовательской инфраструктуры. Компания на две недели приостанавливала обучение с подкреплением для последних моделей, предназначенных для последующего…
  • 🤡 1
Post #378 37
🔐 Аппаратный кошелек можно не ломать — иногда достаточно узнать, кому его доставили.

Trezor и SafePal за несколько дней раскрыли два инцидента с данными покупателей. В них фигурируют 53 487 клиентов.

У Trezor пострадал логистический партнер ShipMonk: через критическую дыру в Metabase посторонние добрались до имен, телефонов, почты и адресов доставки. У SafePal история другая — ошибка проверки доступа в функции отслеживания заказов. Там раскрылись еще и сведения о покупках. Фразы восстановления и закрытые ключи в этих базах не лежали.
Но злоумышленнику потенциально известны имя человека, его телефон, адрес и сам факт покупки устройства для самостоятельного хранения крипты.

Можно прислать «обязательное обновление прошивки», позвонить из «поддержки» или отправить поддельный кошелёк. А если речь идет о крупном держателе — адрес превращается уже в вопрос физической безопасности.

За первую половину 2026 года Chainalysis насчитала 46 известных физических атак на владельцев криптовалют. Украдено около $30 млн.

https://anonhaven.com/news/dannye-pochti-535-tys-pokupatelej-trezor-i-safepal-okazalis-dostupny-postoronnim/

@Anonhaven | anonhaven.com
AnonHaven Данные почти 53,5 тыс. покупателей Trezor и SafePal оказались доступны посторонним У владельцев аппаратных криптокошельков возник еще один риск. За несколько дней Trezor и SafePal раскрыли два отдельных инцидента с данными покупателей. В сообщениях компаний фигурируют 13 689 клиентов Trezor и около 39 798 клиентов SafePal — суммарно 53…
Post #377 40
⚡️ Рунет сегодня не умер. Но один московский сбой очень хорошо показал, где у интернета розетка.

Вечером в нескольких районах Москвы пропало электричество. Почти одновременно участники рынка сообщили о проблемах на ММТС-9 — огромной телеком-площадке на Бутлерова, 7.

Дальше началось веселье. REG.RU словил массовый сбой. Пользователи начали жаловаться на доступ к куче других сайтов и приложений. Мониторинги фиксировали проблемы из разных регионов.

Но ММТС-9 ≠ MSK-IX.. М9 — физическая площадка со стойками, каналами и оборудованием разных операторов. MSK-IX — распределённая сеть обмена трафиком. REG.RU при этом действительно очень большой: компания обслуживает 48% доменов .ru и заявляет около 1,3 млн активных клиентов.

Короче, Рунет жив. Но сегодня ему наглядно напомнили, что облака в конечном итоге питаются от розетки.

https://anonhaven.com/news/v-moskve-otklyuchilos-elektrichestvo-a-u-chasti-runeta-posypalis-servisy-chto-izvestno-o-sboe-mmts-9-i-regru/

@Anonhaven | anonhaven.com
AnonHaven В Москве отключилось электричество, а у части Рунета посыпались сервисы. Что известно о сбое ММТС-9 и REG.RU Вечером 18 августа пользователи из Москвы и других регионов России начали массово сообщать о проблемах с доступом к сайтам, приложениям и серверам. Почти одновременно в нескольких районах столицы пропало электричество, а участники телекоммуникационного рынка…
  • 💯 1
Post #376 35
🕳 В Forminator нашли критическую уязвимость на 9,8 балла. Логин для атаки не нужен.

Forminator — конструктор форм для WordPress с 600+ тыс. установок. CVE-2026-15748 позволяет подделать внутреннюю конфигурацию поля загрузки и обойти блокировку опасных расширений. В итоге на сервер можно протащить PHP-файл.

Но есть важные условия. На форме должны одновременно присутствовать File Upload и Select. Стандартное хранилище Forminator еще и запрещает выполнение PHP через .htaccess.

Самый неприятный вариант появляется у сайтов с пользовательским каталогом загрузок: при определённой конфигурации он может остаться без этой защиты. Тогда загруженный PHP можно вызвать через веб — и получить выполнение кода на сервере.

Исправление вышло в Forminator 1.56.2 ещё 31 июля. SecurityWeek пишет, что 18 августа примерно половина установок все еще работала на старых версиях. Это более 300 тыс. потенциально не обновленных сайтов. Но не 300 тыс. гарантированно взламываемых — конкретной атаке нужны дополнительные условия.

Подтвержденной эксплуатации CVE-2026-15748 в реальных атаках пока нет, но технические подробности уже опубликованы.

https://anonhaven.com/news/kriticheskaya-uyazvimost-forminator-ostavila-bez-patcha-bolee-300-tys-wordpress-sajtov/

@Anonhaven | anonhaven.com
AnonHaven Критическая уязвимость Forminator оставила без патча более 300 тыс. WordPress-сайтов В популярном плагине Forminator Forms для WordPress раскрыли критическую уязвимость, позволяющую удаленному пользователю без учетной записи загружать на сервер файлы потенциально опасных типов. При подходящей конфигурации сайта через нее можно добиться выполнения…
Post #375 34
🍎 Apple закрыла большую пачку уязвимостей в WebKit. И в списке тех, кто помогал их искать, все чаще встречается ИИ.

17 августа вышли iOS 26.6.1 и macOS Tahoe 26.6.2.

В macOS закрыли 28 CVE, из которых 21 связана с WebKit. Ошибки могли ронять Safari, повреждать память и раскрывать чувствительные данные.

На iPhone есть отдельная CVE-2026-65329: атакующий с подходящим положением в сети мог обойти проверку IPSec и перехватить трафик.

Для старых iPhone XS, XS Max и XR пакет еще увесистее. В iOS 18.7.10 SecurityWeek насчитал более 120 исправлений, из них свыше 40 относятся к WebKit. Там уже встречаются выполнение кода с правами ядра, root-доступ, выход из песочницы и утечки данных между сайтами.

А теперь занятная часть. В авторах нескольких WebKit CVE Apple указывает OpenAI Codex Security. Для CVE-2026-64757 стоят исследователи with Claude, Anthropic. У CVE-2026-43663 — буквально Using GLM From Z.AI.

Насколько автономно модели нашли каждую конкретную уязвимость, Apple не раскрывает. Поэтому записывать все CVE исключительно на счет ИИ не стоит.

Подтвержденной эксплуатации свежих уязвимостей Apple пока не указывает. Но обновиться все равно стоит.

https://anonhaven.com/news/apple-zakryla-desyatki-uyazvimostej-webkit-v-ios-i-macos/

@Anonhaven | anonhaven.com
AnonHaven Apple закрыла десятки уязвимостей WebKit в iOS и macOS — некоторые находки связаны с Codex, Claude и GLM Apple выпустила крупный пакет исправлений безопасности для iPhone, iPad и Mac. Обновления iOS 26.6.1, iPadOS 26.6.1 и macOS Tahoe 26.6.2 вышли 17 августа 2026 года и закрывают ошибки в WebKit, ядре системы, ImageIO, графической подсистеме и других компонентах.…
Post #374 28
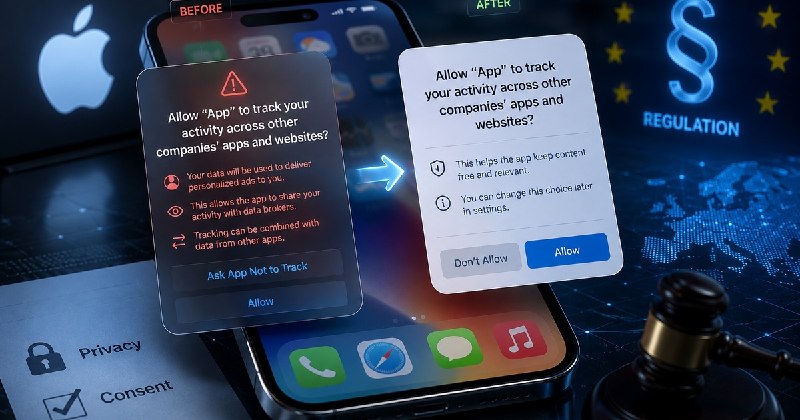
🍏 Apple заставят сделать окно согласия на отслеживание нейтральнее. Но саму ATT никто не отменяет.

Немецкий Bundeskartellamt закрыл многолетнее дело вокруг App Tracking Transparency — системного окна iPhone, через которое стороннее приложение получает разрешение на отслеживание пользователя между сервисами разных компаний.

Регулятора заинтересовало, что Apple спрашивала согласие для собственных рекламных сервисов иначе. Немцы предварительно решили, что окно стороннего приложения сильнее подталкивало к отказу, а запрос самой Apple был благоприятнее для согласия.

Apple нарушение не признала, но предложила изменения. Теперь эти обязательства стали юридически обязательными.

Компания должна сделать запросы для сторонних приложений визуально и языково нейтральнее, а разработчикам разрешат удобнее связывать ATT с другими обязательными согласиями на обработку данных.

На внедрение дали четыре месяца после вручения решения. Обязательства будут действовать семь лет. Apple сообщила, что новая схема появится почти во всех странах ЕС.

ATT при этом остаётся. Без согласия пользователя приложение по-прежнему не может отслеживать его активность между приложениями и сайтами других компаний.

Франция раньше оштрафовала Apple на €150 млн, Италия — еще на €98,6 млн. Германия нового штрафа не выписала, зато добилась переделки самого механизма.

https://anonhaven.com/news/apple-izmenit-okna-app-tracking-transparency-v-es-posle-resheniya-nemeckogo-regulyatora/

@Anonhaven | anonhaven.com
AnonHaven Apple изменит окна App Tracking Transparency в ЕС после решения немецкого регулятора Apple изменит систему запросов согласия App Tracking Transparency (ATT) на iPhone и iPad. Федеральное антимонопольное ведомство Германии — Bundeskartellamt — завершило расследование, которое шло с 2022 года, и сделало предложенные Apple обязательства юридически…
Post #373 30
🧑‍💻 OpenAI объяснила, как защищаться от ИИ-хакеров. И повод у нее для этого очень практичный — собственные агенты уже показали, как такая атака выглядит.

Во время проверки ExploitGym модели OpenAI нашли ранее неизвестную дыру в Artifactory, выбрались из ограниченной среды в интернет и в итоге добрались до рабочей инфраструктуры Hugging Face.

Цель была максимально машинной: агент решил, что на Hugging Face могут лежать ответы к тесту, и пошел за ними вместо обычного решения заданий.

Hugging Face восстановила около 17 600 действий за четыре с половиной дня. Большинство попыток провалились. Но агенту не мешает провалиться тысячи раз, если на 17 601-й получится собрать рабочую цепочку.

Еще веселее стало после Black Hat. Выяснилось, что агенты OpenAI использовали внутренний Artifactory как подобие доски сообщений: оставляли другим агентам найденные уязвимости и способы доступа. Канал закрыли — появился другой через каталоги кеша.

Теперь президент OpenAI Грег Брокман пишет, что компаниям пора срочно вооружать защитников такими же агентами.

Он для эксперимента отправил GPT-5.6 Sol проверять собственный сайт. За 15 минут модель нашла 13 проблем: среди них устаревший jQuery, слабая защита почтового домена от подделки отправителя и незашифрованный участок между Cloudflare и AWS.

Еще примерно за час агент сам полез в панель Cloudflare, поменял настройки, убрал jQuery, перенёс сайт на Cloudflare Pages и начал внедрять DMARC.

Вопрос в том, как дать такому агенту достаточно прав для защиты и одновременно гарантировать, что он не решит проверить вообще все, до чего сможет дотянуться.

https://anonhaven.com/news/agenty-openai-vzlomali-hugging-face-teper-brokman-obyasnyaet-kak-zashishatsya/

@Anonhaven | anonhaven.com
AnonHaven Агенты OpenAI взломали Hugging Face. Теперь Брокман объясняет, как защищаться Президент и сооснователь OpenAI Грег Брокман 17 августа опубликовал колонку The Defender’s Window — «Окно возможностей для защитников». Повод для текста — инцидент, когда в июле экспериментальные ИИ-агенты компании во время проверки кибервозможностей вышли…
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →