🕳 В Forminator нашли критическую уязвимость на 9,8 балла. Логин для атаки не нужен.
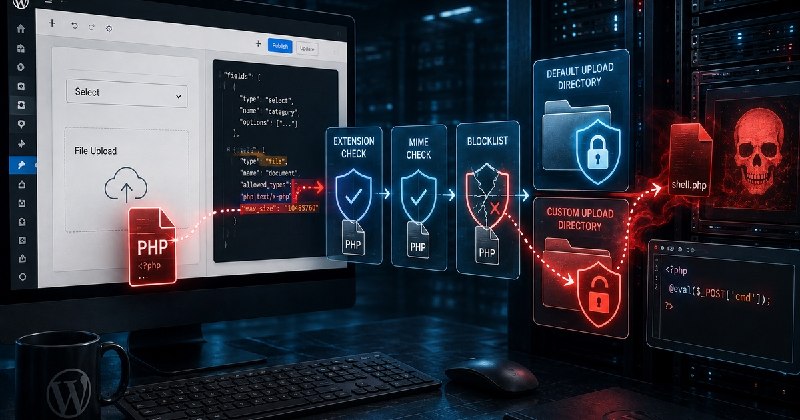
Forminator — конструктор форм для WordPress с 600+ тыс. установок. CVE-2026-15748 позволяет подделать внутреннюю конфигурацию поля загрузки и обойти блокировку опасных расширений. В итоге на сервер можно протащить PHP-файл.
Но есть важные условия. На форме должны одновременно присутствовать File Upload и Select. Стандартное хранилище Forminator еще и запрещает выполнение PHP через .htaccess.
Самый неприятный вариант появляется у сайтов с пользовательским каталогом загрузок: при определённой конфигурации он может остаться без этой защиты. Тогда загруженный PHP можно вызвать через веб — и получить выполнение кода на сервере.
Исправление вышло в Forminator 1.56.2 ещё 31 июля. SecurityWeek пишет, что 18 августа примерно половина установок все еще работала на старых версиях. Это более 300 тыс. потенциально не обновленных сайтов. Но не 300 тыс. гарантированно взламываемых — конкретной атаке нужны дополнительные условия.
Подтвержденной эксплуатации CVE-2026-15748 в реальных атаках пока нет, но технические подробности уже опубликованы.
https://anonhaven.com/news/kriticheskaya-uyazvimost-forminator-ostavila-bez-patcha-bolee-300-tys-wordpress-sajtov/
@Anonhaven | anonhaven.com
Post #376
35