TGViewer
Channel Public Channel
Компания «Актив»

Компания «Актив»

@aktivcompany

Компания «Актив». Решения в сфере информационной безопасности. Бренды Рутокен, Guardant, Aktiv.Consulting
Subscribers
2.36K
Photos
1.7K
Videos
28
Links
949
Recent Posts 19 shown
Post #1918 296
Болевой? Нулевой? Вообще-то булевой🤓

В нашем блоге на Хабре директор по научной работе «Актив» Сергей Панасенко совместно с ведущим аналитиком Мариной Скоробогатовой сделали обзор применений подхода сведения задач криптоанализа к SAT-задачам.


Задача булевой выполнимости (SAT) заключается в том, чтобы определить, существует ли набор значений переменных, при котором булева формула становится истинной. Для её решения используют специальные алгоритмы и программные средства — SAT-решатели. К SAT-задачам можно свести многие задачи, возникающие при анализе криптографических алгоритмов.

Из статьи вы узнаете:
🔵о задаче булевой выполнимости и ее применении в криптоанализе: что такое булевы формулы в КНФ и в чем суть SAT-криптоанализа;
🔵какие алгоритмы и задачи могут быть проанализированы: анализ алгоритмов блочного шифрования, аутентифицированного, поточного и других;
🔵как выполняется SAT-криптоанализ: этапы выполнения на примере анализа алгоритма блочного шифрования;
🔵примеры успешного применения: атаки на первые версии алгоритма ACORN, поиск коллизий для известных полнораундовых алгоритмов хеширования;
🔵ограничения по применению: сдерживающий фактор использования SAT-криптоанализа и основная сложность применения SAT-решателей.

🔗 Читать статью
  • 🔥 7
  • ❤ 2
  • ⚡ 1
  • 🆒 1
Post #1917 284

Forwarded from Рутокен Tech

⚡️Сертификаты больше не будут жить своей жизнью

У серверов, устройств и сервисов есть собственные цифровые паспорта — сертификаты X.509. Они удостоверяют подлинность и обеспечивают установку защищенных соединений.

Пока сертификатов немного, их ещё можно учитывать вручную. Когда счёт идёт на сотни и тысячи, начинается инфраструктурная археология: кто выпустил сертификат, где его установили, кто за него отвечает и почему он всё ещё действует после вывода сервиса из эксплуатации. А отзыв или истечение сертификатов происходит обычно в самый неподходящий момент, когда соединение уже прервано, а сервис лежит.

😀 Представляем Рутокен CLM 

Новый продукт для управления жизненным циклом технологических сертификатов. Рутокен CLM — единая точка контроля и мониторинга сертификатов, выпущенных различными центрами, а также доставки их на конечные устройства и объекты инфраструктуры. 

Что делает CLM:

⏺Находит сертификаты, сканируя сервисы и устройства
⏺Собирает найденные сертификаты в единый реестр
⏺Отслеживает отзыв и истечение сертификатов, информируя об этом ответственных лиц и владельцев сервисов
⏺Автоматически обновляет и доставляет сертификаты на конечные сервисы и устройства

Администраторам больше не требуется помнить все или вести учет в Excel — просматривать и управлять сертификатами они смогут через современный и удобный веб-интерфейс.
В результате сроки становятся предсказуемыми, обновления планируются заранее, а пятница в 18:59 остаётся просто пятницей.

👉 Подробнее о Рутокен CLM по ссылке.
  • 👍 8
  • 🔥 7
  • 🆒 4
  • 👏 1
Post #1916 475
✈️ Вступайте в нашу общую папку Инфобез

В ней уже собраны каналы игроков ИБ-рынка: Группа Астра, AVANPOST, ИнфоТеКС, Астрал.Безопасность, Axoft, РЕД СОФТ, Об ЭП и УЦ и др. А также наш канал 🤩!

📂 Что внутри?
Актуальные новости ИБ – важные события отрасли, разборы атак и нововведений.
Практика и кейсы – проверенные методики защиты, обзоры инструментов и лайфхаки.
Обучение – статьи, вебинары и курсы для постоянного прокачивания знаний.

Мы планируем развивать подборку и постепенно добавлять больше полезных каналов, чтобы она стала действительно ценным инструментом для всех, кто в теме ИБ.

Добавить папку Инфобез!


💬Telegram | 📤MAX | 💙VK | 🌐 Сайт
  • 👍 4
  • 🔥 2
Post #1915 628
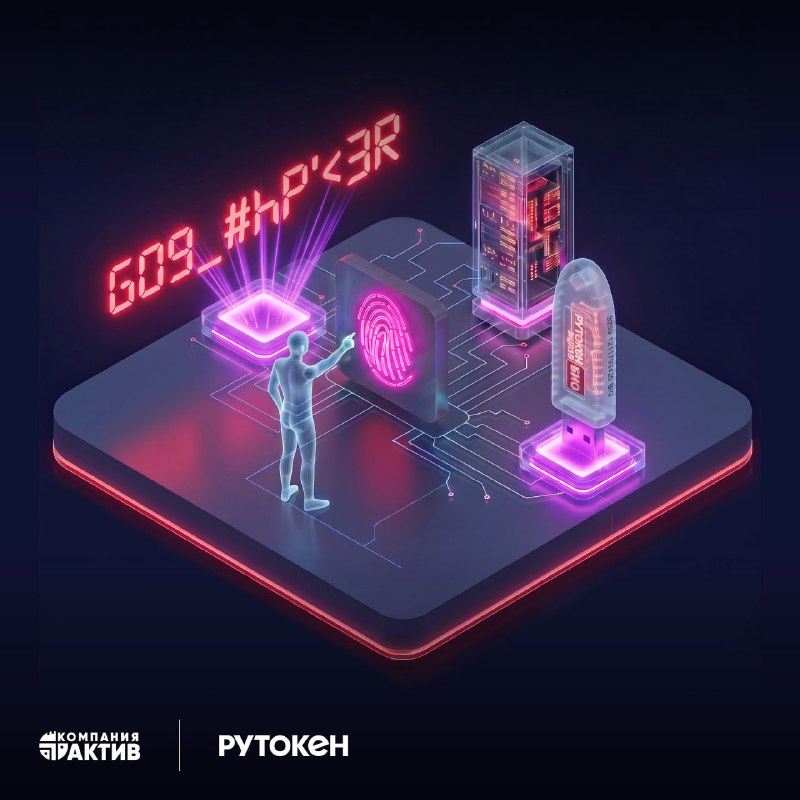
🔵 Рутокен БИО: токен, который узнаёт владельца

Компания «Актив» представляет Рутокен БИО — новое поколение USB-токенов с тремя факторами защиты:

🔵То, что у вас есть — токен.
🔵То, что вы знаете — ПИН-код.
🔵И то, что принадлежит только вам — отпечаток пальца.

Третий фактор можно подключать именно там, где выше риск несанкционированного доступа. На одном Рутокен БИО можно создать несколько ключевых пар и для каждой задать свои требования к аутентификации, с учётом критичности данных и сценария доступа.

Например, для работы в офисе оставить токен и ПИН-код, а для удалённого подключения по VPN добавить отпечаток. Так компания усиливает защиту там, где она действительно нужна, и следует принципам Zero Trust без лишних действий в повседневной работе.

Биометрические данные остаются внутри устройства: эталон отпечатка хранится и проверяется в чипе, его невозможно извлечь или изменить после регистрации.

Рутокен БИО сертифицирован как отдельное исполнение СКЗИ Рутокен ЭЦП 3.0 и доступен в нескольких форм-факторах. Также для интеграции в корпоративные приложения предусмотрен BioSDK.


💬Telegram | 📤MAX | 💙VK | 🌐 Сайт
  • 🔥 13
  • 👍 6
  • 🆒 3
  • ❤ 1
  • 🤔 1
Post #1914 586
📣 Компания «Актив» на PKI-Форуме: что покажем и о чем расскажем

С 15 по 17 сентября в Санкт-Петербурге состоится одно из ключевых отраслевых мероприятий осени — PKI-Форум Россия 2026. Компания «Актив» выступит партнером события, и мы готовим много интересного.

🎙17 сентября: сессия о PKI в прикладных системах
Коммерческий директор Компании «Актив» Дмитрий Горелов проведет сессию «PKI в прикладных системах. PKI-проекты и продукты». Эксперты рассмотрят новые требования и подходы в использовании PKI, а также обсудят актуальные вызовы в вопросах управления и учета СКЗИ.

🎙Доклад о том, как защитить электронную подпись
Также 17 сентября директор по развитию Владимир Иванов в рамках сессии «Новые отраслевые аспекты PKI» представит доклад «Ключ без права передачи или как сделать электронную подпись собственноручной» и расскажет про новую серию Рутокен БИО для аутентификации и электронной подписи.

Стенд «Актив» будет работать все три дня форума
Покажем актуальную линейку устройств Рутокен, расскажем про их возможности и ответим на любые вопросы по применению. Приходите смотреть и общаться.

🔗 Подробная программа

До встречи на PKI-Форуме!


💬Telegram | 📤MAX | 💙VK | 🌐 Сайт
  • 👏 9
  • 🔥 7
  • ⚡ 6
  • 👍 2
Post #1913 533
🛡 Когда Zero Trust начинается не с концепции, а с доступа

Т-Банк завершил пилот беспарольной аутентификации в рамках архитектуры Zero Trust. Несколько тысяч сотрудников перешли на Рутокен MFA для доступа к критичным внутренним системам и веб-сервисам.

Банк выстроил модель, в которой каждый запрос к важным информационным ресурсам подтверждается строгой многофакторной аутентификацией. Технологической платформой стала линейка Рутокен MFA на базе FIDO2/WebAuthn.

В проекте используется Рутокен MFA C Nano с USB Type-C — компактный токен, который практически не выступает из порта устройства.

Под задачи Т-Банка устройства модернизировали: добавили поддержку сертификата аттестации банка, единую политику сложности PIN-кода и дополнительный механизм идентификации пользователя по уникальному идентификатору токена.

Также отработали выдачу и сопровождение токенов, проверили сценарии доступа и подготовили основу для дальнейшего расширения строгой аутентификации.

Проект стал примером того, как Zero Trust переходит из архитектурного принципа в реальные процессы доступа крупной организации.

🔗 Подробнее


💬Telegram | 📤MAX | 💙VK | 🌐 Сайт
  • 🔥 10
  • 👍 7
  • 🎉 3
Post #1911 582

Forwarded from Рутокен Tech

🏀 Сколько карт нужно сотруднику ритейла? Теперь всего одна

В крупной сети спортивных товаров и одежды для каждой задачи был свой инструмент: карта для прохода через СКУД, магнитная карта для активации кассы и пароли к корпоративным системам.

Это не только вопрос удобства. Последние киберинциденты в российском ритейле показали, насколько быстро проблемы с ИБ отражаются на работе магазинов, выручке и репутации. Чем больше разрозненных способов доступа, тем сложнее ими управлять и контролировать действия сотрудников.

Поэтому четыре рабочих сценария объединили на смарт-карте Рутокен:
⭕️СКУД — проход в помещения
⭕️Авторизация на POS — открытие смены без ручного ввода пароля
⭕️Двухфакторная аутентификация — доступ к корпоративным системам
⭕️Электронная подпись — работа с внутренним ЭДО


Смарт-карта закреплена за конкретным человеком, поэтому операции на кассе и в информационных системах можно соотнести с их исполнителем, а от общих учётных записей отказаться.

Сейчас в компании используются более 7 000 персонализированных смарт-карт и более 2 000 считывателей. При этом существующую инфраструктуру не пришлось массово менять.

Что получили после внедрения:
✅быстрее открываются кассы и проходит авторизация сотрудников;
✅проще контролировать действия в корпоративных системах;
✅ниже риск передачи и компрометации паролей;
✅один стандарт доступа работает для разных систем и подразделений;
✅новых сотрудников проще подключать к рабочим процессам;
✅внутренние юридически значимые процессы переведены в электронный формат.


Теперь ритейлер планирует масштабировать решение на филиалы по всей России и искать новые сценарии его применения.

🔗 Подробнее о проекте
  • 🔥 12
  • 👍 7
  • 🆒 3
Post #1910 628
🤖ИИ сделал старые кибератаки дешевле, а незакрытые уязвимости — опаснее

С начала 2026 года доля целевых атак с эксплуатацией уязвимостей выросла до 9%, говорится в материале ComNews. Уязвимостей высокого уровня опасности за этот период обнаружено уже 5681 против 3818 за весь 2025 год.

Эксперты связывают рост не только с ИИ. Уязвимостей становится больше, внешний периметр компаний расширяется, а известные проблемы не всегда устраняются вовремя.

ИИ при этом заметно удешевляет уже знакомые сценарии. По данным, которые приводит Александр Михайличенко, консультант по информационной безопасности AKTIV.CONSULTING (бизнес-направление Компании «Актив»), подготовка таргетированной фишинговой кампании сократилась с 16 часов ручной работы до пяти минут. Кликабельность таких писем достигает 54% против 12% у написанных человеком.

Но принципиально новых векторов атак ИИ не создаёт. Он делает существующие инструменты быстрее и доступнее, снижая порог входа в киберпреступность.

На стороне защиты ситуация куда прозаичнее. В исследовании зрелости ИБ 52 российских компаний управление уязвимостями оказалось самой слабой из 25 категорий — 0,92 балла из 3.

По словам Александра, преимущество атакующих растёт в том числе потому, что массовый сегмент защиты всё ещё живёт в парадигме: «купили средство защиты информации, опечатали, отчитались регулятору».

Получается, ИИ действительно ускоряет атаки. Но точкой входа может стать не новая технология, а давно известная уязвимость, которую компания не успела закрыть.

🔗 Подробнее в ComNews


💬Telegram | 📤MAX | 💙VK
  • 👍 6
  • 🔥 2
Post #1909 628
📣 GuardConf 2026: где стратегия встречается с инженерной практикой

Каждое решение в разработке влияет на весь программный продукт: скорость выхода на рынок, качество, защищённость и прибыль. При этом стратегию определяют одни специалисты, а воплощают её в коде и инфраструктуре другие.

12 ноября Guardant, бизнес-направление Компании «Актив», вновь проведёт GuardConf. Приглашаем тех, кто развивает софт на уровне бизнеса и технологий. Присоединиться можно очно в Москве или онлайн.

В программе два трека:

🔵«Стратегия и управление»
Build vs Buy, экономика софта, управление рисками и техническим долгом, time-to-market и влияние ИИ на стратегию.

🔵«Инструменты разработчика»
DevSecOps и автоматизация, защита и качество кода, инфраструктурные решения, безопасная разработка и практическое применение ИИ.

GuardConf будет полезен CTO, CPO, PM, Tech Lead, руководителям разработки, инженерам и разработчикам. Будем разбирать кейсы, сравнивать подходы и обсуждать решения, которые можно применять в собственных проектах.

🔗 Регистрация уже открыта


💬Telegram | 📤MAX | 💙VK
  • 🔥 12
  • 👍 6
  • ⚡ 4
Post #1908 591
🚛 Без компьютера, специального переходника и возвращения в офис ради подписи

С 1 сентября 2026 года электронные транспортные накладные становятся обязательными для большинства перевозок. Транспортным компаниям предстоит перейти от бумажных документов к электронным и работать с ними непосредственно во время рейса.

❗️ В мобильном приложении Saby TMS появилась поддержка Рутокен ЭЦП 3.0 NFC. Сотрудник прикладывает токен к смартфону и подписывает документ прямо на погрузке или выгрузке.

Ключ электронной подписи при этом не копируется в память телефона. Криптографическая операция выполняется внутри устройства Рутокен.

Для работы понадобятся:
🔵смартфон с поддержкой NFC на iOS или Android;
🔵мобильное приложение Saby TMS;
🔵Рутокен ЭЦП 3.0 NFC с сертификатом и ключами электронной подписи.

В Saby TMS транспортные компании ведут основные документы процесса перевозки прямо во время рейса.


💬Telegram | 📤MAX | 💙VK
  • 👍 11
  • 🎉 8
  • ❤ 6
Post #1907 437

Forwarded from Рутокен Tech

⭐️ Доступ к данным — только на разрешённых ПК 

Мы выпустили Рутокен ЭЦП 3.0 Flash 5100. В одном корпусе объединены криптографический токен и флеш-накопитель на 32 или 64 ГБ.

Устройство поддерживает весь спектр возможностей флагманского токена Рутокен ЭЦП 3.0: двухфакторную аутентификацию, электронную подпись и российские криптографические алгоритмы. Флеш-память можно использовать для защищённого хранения и переноса рабочих данных.

По сравнению с предыдущим поколением появились два важных усовершенствования:
✅ Управление белыми списками ПК. В дополнение к PIN-коду администратор может разрешить доступ к данным только с определённых компьютеров. Для этого устройство проверяет «слепок» ПК.
✅ Аппаратное журналирование событий безопасности. Смена PIN-кода, генерация и удаление ключевых пар, форматирование и попытки доступа фиксируются в защищённом журнале. Изменить его содержимое нельзя.

Сценарии применения:
⭕️Работа с документами в поездках. PIN-код защищает файлы, а режим «только чтение» не позволяет потенциально вредоносным файлам попасть в память устройства при работе на недоверенном ПК.

⭕️Удалённое подключение. К корпоративной сети можно подключаться с личного компьютера с помощью загрузочного устройства типа Live-USB.

⭕️Запуск ПО без установки. Программы можно запускать прямо с устройства, если их установка в ОС ограничена, например на объектах с АСУ ТП.

⭕️Безопасный перенос данных аудита. Устройство позволяет передавать их из удалённых офисов в центральный с защитой от несанкционированного изменения.


Устройство выпускается в двух версиях: с приложением Рутокен Диск для защищённой работы с данными в Windows, Linux, включая российские ОС, и macOS; и без приложения — с одним разделом, доступным для чтения и записи.

🔗 Подробнее
  • 👍 6
  • 👏 6
  • 🔥 4
  • 🆒 3
Post #1906 1K
🧩SCA для C++: как собрать зависимости, если они живут где угодно

В Java есть Maven Central, в Python — PyPI. А в C++ зависимости могут одновременно находиться в Conan, в самописном хранилище и просто в папке рядом с кодом. Поэтому задача «собрать SBOM и регулярно проверять компоненты на уязвимости» быстро получает несколько дополнительных уровней сложности.

Георгий Крайнюков, программист Компании «Актив», рассказал на Хабре, как мы организовали непрерывный композиционный анализ наших C++-проектов на практике.

В статье:
🔵что такое SBOM и какой формат подходит лучше;
🔵анализ инструментов cdxgen, syft и conan:sbom;
🔵нюансы работы с Dependency Track;
🔵автоматизация регулярного анализа в CI-пайплайне.

Получился честный технический разбор: что сработало, что оказалось бесполезным и где без ручного труда пока всё-таки не обойтись.

🔗 Читать статью на Хабре


💬Telegram | 📤MAX | 💙VK
  • 🔥 11
  • 👍 8
  • 🆒 4
  • ⚡ 2
  • ❤ 2
Post #1905 745
🛡 Небезопасное соединение: почему браузер не доверяет сайту

Зарубежные УЦ отзывают TLS-сертификаты российских организаций. Из-за этого сайт может продолжать работать, но браузер покажет предупреждение о небезопасном соединении или ограничит доступ.

Чтобы сохранить защищённый доступ к российским онлайн-сервисам, Минцифры рекомендует установить сертификаты безопасности ведомства.

Какие нюансы есть у такого перехода, рассказал Иван Черников, руководитель продукта Рутокен CLM Компании «Актив»:

Отзывы затрагивают прежде всего госорганизации и компании под санкциями. Это не более 1% доменов в зоне .RU. Однако среди них могут оказаться популярные сервисы доставки, маркетплейсы и интернет-площадки, которыми владеют крупные компании.

Паниковать рано:
🔵Национальный удостоверяющий центр (НУЦ) работает уже несколько лет;
🔵банки и крупные организации перешли на российские сертификаты или подготовили резервные сценарии;
🔵некоторые международные УЦ, например Harica, продолжают работать с российскими сайтами

Государство параллельно укрепляет собственную инфраструктуру доверия. Федеральный закон № 210-ФЗ закрепляет функции НУЦ и придаёт ему статус государственной информационной системы (ГИС), что предполагает повышенные требования к безопасности.

Но заменить зарубежный сертификат для сайта российским недостаточно. Большинство иностранных браузеров и ОС не доверяют российским корневым сертификатам по умолчанию.

Для удобства работы пользователя с российскими сайтами есть два рабочих варианта:
🔵установить российские корневые сертификаты в систему или свой браузер;
🔵использовать Яндекс Браузер или «Атом», где они уже поддерживаются.

⬇️ Установка корневого сертификата УЦ — это не слежка и не доступ к устройству, а доверие к самому удостоверяющему центру. Поэтому важны надёжность его процедур и уровень ИБ.


🔗 Где заканчивается зависимость от зарубежных УЦ и начинаются новые вопросы, разбирают эксперты ComNews.


💬Telegram | 📤MAX | 💙VK
  • 👍 10
  • ❤ 6
  • 🤔 3
Post #1904 755
Поздравляем с праздником тех, кто уже понял задачу по фразе «там что-то не работает».

С Днём системного администратора!


Перешлите любимому сисадмину. Пусть знает: на нём держится вся инфраструктура 🙂


💬Telegram | 📤MAX | 💙VK
  • 🎉 20
  • ❤ 11
  • 🍾 8
  • 🔥 3
Post #1903 1.04K
🔐Защита, встроенная в устройство

Компания «Актив» получила сертификат ФСБ России на Рутокен Чип 3127 — Рутокен ЭЦП 3.0 3127 в форм-факторе микросхемы. Решение сертифицировано по классам КС1 и КС2, а срок действия закрытых ключей увеличен до 5 лет.

Рутокен Чип 3127 встраивается непосредственно в оборудование и становится его доверенным криптографическим ядром. Он подходит для серверов, планшетов, банкоматов и рабочих станций, а также для умных городов, IoT, биометрических устройств, АСУ ТП, интеллектуальных систем учёта и датчиков.

Рутокен Чип 3127 поддерживает следующие сценарии:

🔵Аутентификация устройств и пользователей: криптографическая проверка подлинности и защита от несанкционированного доступа.

🔵Аттестация оборудования: локальная или удалённая проверка целостности компонентов, позволяющая выявить подмену или компрометацию устройства.

🔵Неизвлекаемое хранение ключей: закрытые ключи создаются и используются внутри защищённой микросхемы.

🔵Доверенная загрузка: последовательная проверка исполняемого кода на каждом этапе запуска системы.

🔵Защита данных: хранение и шифрование информации, а также формирование производных и сеансовых ключей.

🔵Защищённые коммуникации: организация TLS- и VPN-каналов между устройствами. Поддержка протокола CRISP (ГОСТ Р 71252-2024) позволяет защищать передаваемые по открытым каналам данные от перехвата и изменения.

🔵Доверенное обновление ПО: проверка системных и прикладных образов перед установкой для защиты от подмены.


Рутокен Чип 3127 уже прошёл пилотные внедрения и применяется в реальных проектах. Один из кейсов — совместное внедрение с OVISION в биометрические СКУД, которое мы представили на Рутокен Day 2026.

Завершение сертификации открывает путь к серийному внедрению микросхемы в устройства для критически важных информационных и киберфизических систем.

🔗 Подробнее


💬Telegram | 📤MAX | 💙VK
  • 👍 15
  • 🔥 9
  • 🎉 7
  • ⚡ 1
Post #1902 888
🗣Электронное подписание теперь доступно в расширенной версии «Яндекс Браузера» для организаций на Android

Работать с государственными и корпоративными сервисами с Android-устройств стало проще✅

Теперь в расширенной версии «Яндекс Браузера» для организаций документы можно сразу подписать электронной подписью. Браузер работает с личными ключами электронной подписи, которые хранятся в устройствах Рутокен ЭЦП 3.0.

📲В момент подписания потребуется подключить Рутокен или приложить Рутокен с NFC к смартфону и подтвердить действие.

В итоге сотрудник может открыть нужный сервис, получить документ и подписать его прямо с Android-устройства, не меняя привычного рабочего процесса.

🔗 Подробнее


💬Telegram | 📤MAX | 💙VK
  • 🔥 10
  • ❤ 8
  • 🎉 5
  • 👍 3
Post #1901 698

Forwarded from AKTIV.CONSULTING

🔥 За потоком текущих задач легко потерять главное: куда развивается функция ИБ и зачем

В новом выпуске «Безопасного выхода» говорим о стратегии развития ИБ.

Гость выпуска — Андрей Абашев, руководитель по направлению методологии и развития ИБ «Норникель».

Вместе с Анастасией Харыбиной, председателем Ассоциации АБИСС, заместителем
генерального директора Компании «Актив», руководителем AKTIV.CONSULTING, обсудили стратегию развития ИБ: кто должен участвовать в её создании, для кого она пишется, какой горизонт планирования имеет смысл и когда стратегию пора пересматривать.

Из выпуска вы узнаете:
*️⃣Кому и зачем разрабатывать стратегию развития ИБ
*️⃣Какие данные нужны для создания стратегии и на какой срок ее составлять
*️⃣Как учитывать контекст, чтобы снижать риски от «черных лебедей»
*️⃣Как увязаны стратегия и тактика
*️⃣Метрики оценки эффективности

Смотреть на удобной платформе:

📺 VK Видео

📺 Rutube

📺 YouTube

🎵 Яндекс.Музыка

🎼 Podster

#подкаст #Безопасныйвыход


📤 MAX | 💬Telegram | 💙VK | 🌐Сайт | 📹Подкаст
  • 🔥 5
  • 🆒 3
  • 👍 1
Post #1900 742
🍪🌰 Запускаем отдельный канал Рутокен Tech о технологиях доверия

🔛 Подписаться
🔛 Включить звук
🔛 Разбираться в технологиях Рутокен

В канале — новости продуктов Рутокен, разбор технологий простым языком, практические кейсы и ответы на вопросы об электронной подписи, аутентификации, PKI, FIDO2, passkeys и других решениях для доверенной цифровой среды.
  • ❤ 14
  • 🎉 10
  • 🍾 6
  • ⚡ 3
  • 👍 2
Post #1899 771
⚡️Компания «Актив», SafeTech Lab и «Индид» представляют Платформу Управления Доступом

Три компании объединили технологии в области аутентификации и управления доступом, чтобы предложить российскому рынку комплексное решение для организаций с высокими требованиями к ИБ.

Платформа помогает компаниям перейти от парольной модели к строгой аутентификации на основе аппаратных средств: USB-токенов и смарт-карт. Ядро решения — корпоративный центр сертификации SafeTech CA, который обеспечивает криптографическое доверие для пользователей, устройств и сервисов.

Основные преимущества для бизнеса:

📉 Снижение рисков. Переход от паролей к строгой аутентификации повышает уровень защищенности и снижает вероятность компрометации учетных данных.

🎯 Централизованный контроль. Платформа позволяет управлять доступом к информационным системам из единого контура и обеспечивает прозрачный контроль действий пользователей.

📋Соответствие регуляторным требованиям. Решение помогает учитывать требования приказа ФСТЭК России №117, а также согласуется с международными стандартами NIST SP 800-207 (ZTA), NIST CSF и CIS Controls.

💻 Меньше нагрузки на ИТ. Автоматизация выпуска, перевыпуска, отзыва и блокировки ключевых носителей, а также управления сертификатами сокращает число инцидентов, связанных с учетными данными, и снижает парольную нагрузку на пользователей.

«Проект является наглядным примером реальной и эффективной коллаборации лидеров отечественного рынка ИБ в ответ на насущную потребность российских организаций», — отметил Андрей Тархов, директор по специальным проектам Компании «Актив».


🔗 Подробнее


💬Telegram | 📤MAX | 💙VK
  • 🔥 12
  • 👍 8
  • ❤ 4
  • 🍾 2
  • 🆒 1
Older posts →

About this channel

How can I read @aktivcompany without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Компания «Актив»: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Компания «Актив» have?
Компания «Актив» (@aktivcompany) has 2.36K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Компания «Актив» know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →