TGViewer
Channel Public Channel
Безопасно говоря

Безопасно говоря

@yndxcloudsecurity

Следим за рисками, отражаем атаки, делимся решениями. Всё о безопасности облачной инфраструктуры — практика, кейсы и инсайты от команды Yandex Cloud, которая защищает её каждый день.
Subscribers
719
Photos
237
Videos
16
Links
143

Showing posts older than #235 · Back to latest

Older Posts 10 shown
Post #234 704
▶️ Осваиваем Yandex SIEMуже через 20 минут

В 12:00 начинаем вебинар, где:

🔺 покажем, как работать с Yandex SIEM,

🔺 подробно разберём, как устроена работа аналитика в этом сервисе.

Подключиться ⤵️
  • 🔥 4
  • ❤ 3
  • 👌 2
Post #233 678
Zero Trust: от теории к внедрению

Традиционная модель «защищённый периметр» уже не работает так эффективно, как прежде.

Гибридная работа, BYOD, удалёнка, облака — всё это делает инфраструктуру сложной и уязвимой.

Теперь каждый сотрудник — потенциальная точка входа. Согласно отчётам, 66% атак связаны с удалённым доступом, а стоимость утечки данных в 2024 году достигла почти $5 млн.

Подход Zero Trust отвечает на этот вызов: он требует проверки каждого запроса, независимо от того, откуда он пришёл.

Что включает в себя Zero Trust

Zero Trust — это не один продукт, а стратегия, которая объединяет:

🔵централизованное управление доступом (IdP, MFA);

🔵микросегментацию сети;

🔵политику минимальных привилегий;

🔵постоянный мониторинг активности;

🔵контроль соответствия требованиям.

Когда сложно внедрять

Мешают наследие в инфраструктуре, ограниченные бюджеты и сопротивление пользователей.

Поэтому Zero Trust требует не только технологий, но и пересмотра процессов, прозрачной коммуникации и координации между ИБ, ИТ и бизнесом.

Как начать внедрение

Начинайте внедрение с бизнес-критичных данных и систем.

Такой подход позволяет быстро повысить уровень безопасности без полной перестройки всей инфраструктуры.

Работает phased rollout:

1️⃣ Пилот на критичных системах — IdP, MFA, сегментация.

2️⃣ Подключение основных сервисов, настройка мониторинга.

3️⃣ Расширение контроля, автоматизация, continuous compliance.

⏩ Результат: прозрачность, сниженные риски, соответствие требованиям регуляторов и устойчивая безопасность — даже в распределённой и гибридной инфраструктуре.

👍 Уже внедрили
🔥 Работает частично
  • 👍 4
  • 🔥 4
  • ❤ 2
Post #232 288

Forwarded from SourceCraft

✌️ Встраиваем безопасность в процесс разработки в прямом эфире

2 июня в 12:00 приглашаем на практический вебинар от команды SourceCraft Security. Поговорим о том, какие угрозы несёт ИИ в разработке и как правильно выстроить безопасность Agentic Development Lifecycle: от коммита до продакшена.

Разберём полный цикл безопасной разработки и фундаментальные инструменты:
🔡 Поиск секретов в коде и истории Git
🔡 SAST для поиска уязвимостей по готовым и кастомным правилам
🔡 ИИ-триаж для автоматической фильтрации False Positive
🔡 SCA и контроль рисков в зависимостях

В финале проведём розыгрыш призов среди самых активных участников.

❤️ Регистрируйтесь и добавляйте встречу в календарь.
  • 🔥 6
  • ❤ 4
  • 🤝 2
Post #231 633
ИИ-боты — что умеют, как определить и как от них защититься ⬇️

Эти боты умеют имитировать поведение реальных пользователей — и для этого используют технологии искусственного интеллекта и машинного обучения.

Они способны:

🔺решать простые капчи,

🔺эмулировать движение мыши человека,

🔺менять User-Agent и IP-адреса,

🔺соблюдать случайные интервалы между действиями,

🔺превращать ваш продукт в часть обучения для ИИ-системы конкурентов.


Обнаружить таких ботов традиционными методами сложно — приходится применять поведенческий анализ и сложные алгоритмы машинного обучения.

Именно эти методы защиты способны адаптироваться к новым тактикам атак в реальном времени.

Как определить

TLS-отпечатки JA3/JA4 — первоэтапная проверка при установлении защищенного соединения.

ИИ-боты могут идеально имитировать поведение человека на самом сайте, но идентификация по параметрам начального этапа TLS-соединения позволяет раскусить техническую начинку бота еще до того, как он начнет совершать действия на странице.

Поведенческий анализ
— поскольку ИИ-боты пытаются имитировать человека, именно анализ их поведения (паттернов, кликов, задержек) позволяет выявить скрытую автоматизацию.

Списки верифицированных ботов — надёжная защита от ИИ-краулеров. Система безопасности жестко ограничивает доступ, разрешая сбор информации только доверенным роботам.

Как защититься от ИИ-ботов

В облаке защиту от них на уровне хостинга обеспечивает провайдер.

Когда так не происходит — можно подключить Yandex Smart Web Security (SWS).

Сервис за счёт многоуровневой фильтрации трафика эффективно защищает от:
▶️DDoS на уровнях L3, L4, L7;
▶️атак из списка OWASP® Top 10;
▶️поведенческих угроз и ботов;
▶️следит за эндпойнтами API;
▶️ограничивает доступ по геопризнаку или источнику IP.

В гибридных сценариях и вне Yandex Cloud SWS подключают перед инфраструктурой в качестве обратного прокси-сервера со сменой A-записей DNS.

Сервис анализирует трафик в реальном времени с помощью машинного обучения и можно добавить свои правила фильтрации.

Подробнее о типах ботов, признаках их атаки и защите сайтов от них, рассказали в блоге

👍 если нужно больше таких постов
  • ❤ 8
  • 👍 6
  • 👏 4
  • 😎 1
Post #230 597
Как настроить ИБ, если ваша организация работает в Яндекс 360 ⬇️

Проверить, используете ли вы базовые подсказки из нашего стандарта по защите и безопасному использованию Яндекс 360.

Собрали его для администраторов, технических специалистов и специалистов по ИБ — всех, кто отвечает за безопасность информационных систем, использующих сервисы Яндекс 360.

Рекомендации касаются таких задач, как:

🔺 управление учетными записями и правами доступа;

🔺 двухфакторная аутентификация и восстановление учетных записей;

🔺 мониторинг и анализ аудитных логов;
парольная политика и управление паролями;

🔺 ограничение доступа к внешним сервисам и приложениям;

🔺защита данных и предотвращение утечек.

Посмотреть стандарт по защите и безопасному использованию Яндекс 360

👍 Используем
🤝 Все работает и так
  • 👍 8
  • ❤ 4
  • 🤝 4
Post #229 898
Осваиваем Yandex SIEM!

SIEM часто считают сложным в настройке и эксплуатации: долгое подключение, непростой язык запросов, высокий порог входа для команд.

⭐️ 4 июня приходите на наш практический вебинар, где:

🔺покажем, как работать с Yandex SIEM,

🔺подробно разберём, как устроена работа аналитика в этом сервисе.

На вебинаре обсудим:

✓основы работы с KQL — базовый синтаксис,
✓логику запросов и создание правил;
✓детектирование в SIEM и основы разработки правил;
✓поиск событий, триаж и анализ алертов в интерфейсе SIEM;
✓расследование и реагирование на инциденты;
✓типовые ошибки при запуске SIEM;

А также способы ускорить онбординг команды и быстрее получить результат от SIEM.


🗓
4 июня
12:00 мск

Регистрация
  • ❤ 8
  • 👍 3
Post #223 711
Безопасности только на уровне инфраструктуры уже недостаточно. Причина — более сложные атаки и гибридные инфраструктуры.

📍Большая часть инцидентов начинается с ошибок в конфигурациях и управлении доступами. Вот некоторые цифры из нашего исследования-анализа киберугроз в облачной среде:

▶️ на 87% выросло количество кибератак с использованием программ‑вымогателей;

▶️ на 23% — попытки кражи учётных данных;

▶️ на 58% — атаки на конфиденциальные данные;

▶️ зафиксировано в два раза больше атак на облачные и гибридные инфраструктуры, чем в первом полугодии 2025 года: всего более 50 тысяч отраженных попыток.

Платформа Yandex Cloud обеспечивает разные уровни защиты.

Базовая защита работает «из коробки».

Для безопасности высочайшего уровня нужно дополнительно настроить:
✓ контроль доступов,
✓ постоянный мониторинг,
✓ защиту веб-инфраструктуры,
✓ работу с данными и резервным копированием.


В карточках рассказываем неочевидные способы закрыть векторы атак с помощью сервисов облака.⬆️⬆️⬆️

Подробнее о каждом решении читаете здесь:
→ 
Yandex Security Deck
Yandex Cloud Detection and Response
→ 
Yandex Identity Hub

Подписывайтесь на телеграм-канал команды безопасности Yandex Cloud: следим за рисками, отражаем атаки, делимся инсайтами
  • ❤ 4
  • 👌 3
  • 🐳 3
  • 🔥 2
Post #222 504
Создаем систему защиты гибридной ИТ-инфраструктуры для «Норникеля» ⭐️

На конференции ЦИПР‑2026 «Норникель» и Yandex B2B Tech подписали соглашение по ИБ — горно-металлургическая компания создаст единую систему защиты гибридной ИТ-инфраструктуры с использованием сервисов безопасности Yandex Cloud.

«Норникель» выстроит сквозную архитектуру работы с данными с учетом внутренних стандартов безопасности компании:

1️⃣ определенная часть данных остается в закрытом контуре,

2️⃣ допустимая информация через выделенное соединение и специальную технологию Private Endpoint будет обрабатываться в Yandex Cloud.

⏩ Это сотрудничество открывает широкие возможности для формирования на уровне отрасли нового стандарта в сфере информационной безопасности.

— Алексей Мартынцев, директор Департамента защиты информации и ИТ-инфраструктуры «Норникеля»

➡️ Если вам тоже нужно подобное решение — напишите вашему менеджеру или оставьте заявку
  • 👍 7
  • 🔥 6
  • ❤ 5
  • 💯 2
Post #221 456
⏩ Как работает встроенная в платформу и инфраструктурные сервисы Yandex Cloud безопасность

⏩ Какие дополнительные средства можно использовать, что повысить ее уровень до «высочайший»


— рассказала команда инфраструктурных сервисов Yandex Cloud в посте выше ⬆️

⚡️ Больше практических кейсов и обновлений в инфраструктурных сервисах Yandex Cloud читайте в канале Infra’n’Cloud
  • ❤ 4
  • 🔥 4
Post #212 224

Forwarded from Infra’n’Cloud

Что важно понимать при работе с сервисами и платформами Yandex Cloud? Как обеспечена защита инфраструктуры платформы 🔐

В Yandex Cloud безопасность — это не только защита от внешних угроз, но и надёжность самой платформы. Она обеспечивается на уровне платформы и сервисов, в том числе инфраструктурных.

Базовые инфраструктурные сервисы платформы — вычислительные ресурсы: виртуальные машины и физические серверы, предоставляемые в аренду. Они отвечают за обработку данных. 

Чтобы защитить данные пользователей, важно обеспечивать безопасность на нескольких уровнях: встроенные механизмы и дополнительные средства, которые могут использовать сами клиенты.


Рассмотрим на примере сервисов, как работает встроенная безопасность, а также какие дополнительные средства вы можете использовать, чтобы повысить защиту данных при работе с ними. В карточках собрали ключевое, а подробнее читайте в документации ⬇️
🟣
Зоны доступности
— карточка 2.
🟣
Безопасность Yandex Cloud
— карточка 3.
🟣
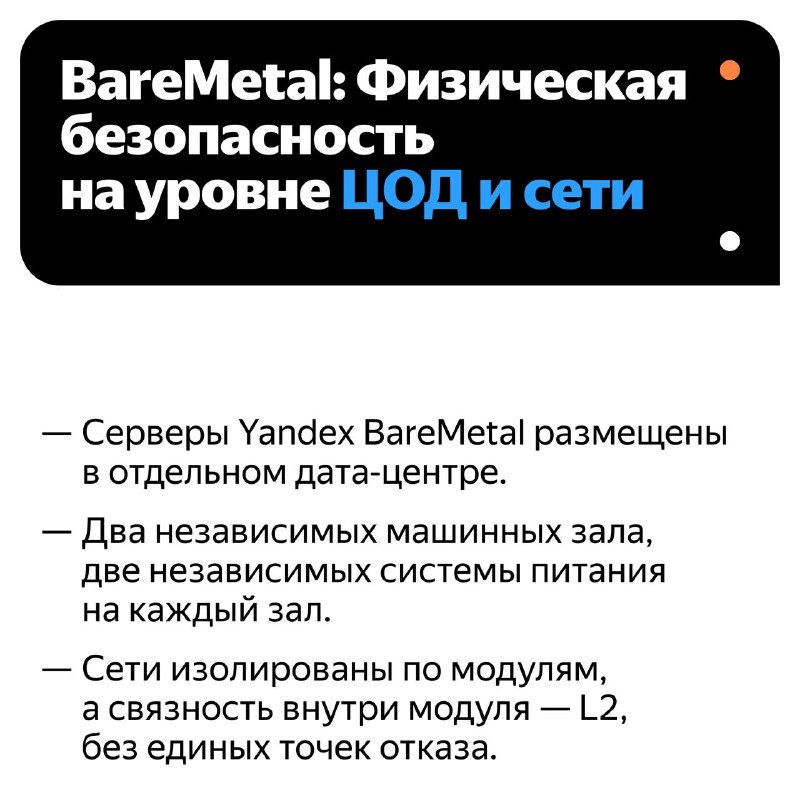
Yandex BareMetal
— карточки 4 и 5.
🟣
Шифрование в Compute Cloud
и
снимки дисков
— карточка 6.
🟣
IAM и разграничение ролей —
карточка 7.
🟣
Резервное копирование
и
работа с разными инструментами резервного копирования
— карточка 8.
🟣
Сетевая изоляция и доступы
— карточка 9.


🔥 — безопасная инфраструктура — это база
  • ❤ 5
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →