TGViewer
Channel Public Channel
Безопасно говоря

Безопасно говоря

@yndxcloudsecurity

Следим за рисками, отражаем атаки, делимся решениями. Всё о безопасности облачной инфраструктуры — практика, кейсы и инсайты от команды Yandex Cloud, которая защищает её каждый день.
Subscribers
1.08K
Photos
238
Videos
17
Links
143

Showing posts older than #141 · Back to latest

Older Posts 12 shown
Post #140 791
По-прежнему следим за рисками, отражаем атаки, делимся решениями 🦾

«Безопасно говоря» — все о безопасности облачной инфраструктуры от команды Yandex Cloud, которая защищает ее каждый день:
👁‍🗨 практика,
👁‍🗨 кейсы,
👁‍🗨 инсайты.

Собрали все остальные наши площадки в одном посте ✔️

Наш чат в Telegram

Канал в Яндекс Мессенджере

Подкаст «Безопасно говоря»
▪️YouTube ▪️RuTube ▪️VK Видео
▪️Аудиоверсии на разных платформах
  • 👍 4
  • 👀 3
  • 🤝 3
  • ❤ 1
Post #137 5.27K
Вместе с коллегами, которые работают над SolidWall WAF, обновили набор правил Yandex Ruleset в Smart Web Security 🦾

Так мы улучшили покрытие актуальных атак и снизили количество ложноположительных срабатываний.

Основные обновления:

👁‍🗨 Добавили 40 новых правил, из них 34 правила для обнаружения критичных CVE в распространенных технологиях и продуктах, включая Bitrix, Log4j, React и PostgreSQL.

👁‍🗨 Переработали часть правил из версии 0.1.0 для снижения доли ложноположительных срабатываний.

👁‍🗨 Расширили покрытие атак типа LFI, RCE и SQLi.

Новая версия правил Yandex Ruleset доступна для выбора в профиле WAF SWS.

Полный список — в описании набора правил Yandex Ruleset.

Посмотреть →
  • 🔥 11
  • 👍 7
Post #130 5.36K
Мисконфигурации и утечки данных, по данным наших исследований — это основные причины большинства атак в облаке.

К инцидентам приводит неправильная настройка сетевой связности и прав, как мы выяснили в нашем исследовании «Защита облаков в России: основные тенденции и тренды киберугроз в 2025 году».

Об основных методах компрометации облачной инфраструктуры мы рассказывали в этом посте.


Специфика ИБ в современных облаках в том, что в них хранится огромное количество различных внутренних сущностей и данных, которые постоянно меняются. И нужно уметь анализировать и проверять их в реальном времени.

Эту специфику учитывает CNAPP-подход — он собирает все инструменты безопасности воедино. Это стратегический шаг от набора точечных решений к целостной безопасности, ориентированной на разработчика и жизненный цикл облачного приложения.

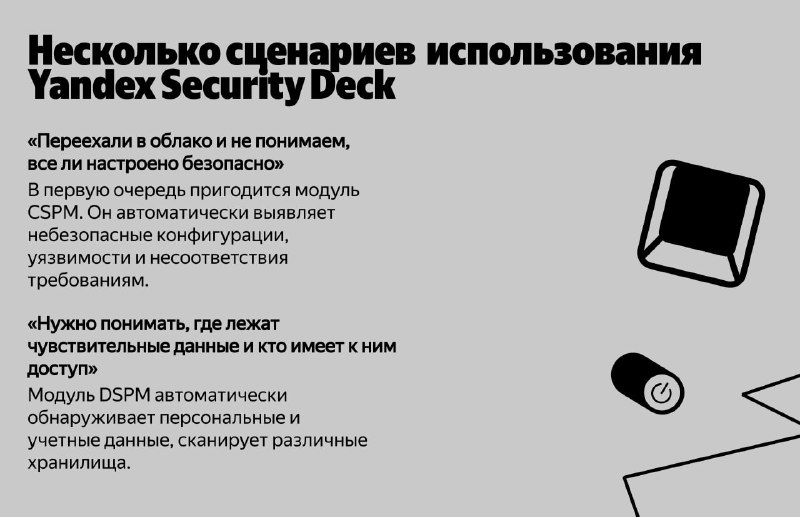
▪️Как CNAPP позволяет защищать облака в реальном времени рассказывает в нашей новой статье Рами Мулейс, руководитель команды Security Deck, Yandex Cloud — на примере Yandex Security Deck .

Некоторые тезисы собрали в карточках ✔️

Читать статью в блоге →
  • 🔥 7
  • 🤝 4
Post #129 800
Приходите на онлайн-конференцию AM Livе «Identity Security, защита учетных записей и контроль доступа»🦾

Актуален фокус на защите учетных записей, управлении доступами и мониторинге — потому что все чаще атаки начинаются не с «вируса», а с использования легитимных доступов — украденных паролей, токенов, сессий и повышенных привилегий.

В эфире — восемь спикеров, среди которых Дмитрий Лютов, менеджер продуктов безопасности Yandex Cloud. Они обсудят практику Identity Security, безопасности цифровой идентичности.

Вот некоторые темы:

💭 Из каких компонентов складывается Identity Security и как объяснить бизнесу её ценность и окупаемость.

💭 Как изменилась роль облаков и удалённой работы в рисках доступа.

💭 Какие, казалось бы, базовые вещи чаще всего проваливают безопасность учеток.

💭 Как быстро провести аудит и что делать с доступом «за периметром» — облака, удаленные устройства, подрядчики.

💭 Что такое ITDR и когда он нужен в дополнение к IAM/PAM/MFA, может ли ITDR стать «обязательным слоем» и как его увязать с SOC.

💭 Прогнозы: главные тренды для Identity Security, куда будет двигаться MFA, где ИИ/ML полезен, а где — опасен.

Подробная программа →


Дата: 18 марта
Время:
10:00 мск
✔️ Регистрация →
  • ❤ 6
  • 🔥 4
  • 🤝 3
Post #128 801
Программы Cloud Security Day «для всех» пока нет на сайте, но вам мы уже готовы о ней рассказывать ✔️

Вот о чем будут четыре из восьми докладов.

🖤 Большой секретный доклад

Расскажем о новом подходе к мониторингу событий ИБ в облаке для высоконагруженных инфраструктур.

🫧 Контроль рисков при внедрении ИИ

Безопасность ИИ — новый слой инфраструктуры. Поговорим о защите в AI Studio: контроль доступа, аудит, мониторинг моделей, и о новых продуктах для защиты ИИ-сервисов.

🫧 SOC, операционный центр безопасности, без иллюзий: что реально работает

Обнаружение, расследование и предотвращение атак в гибридной среде. Спикеры: Юрий Наместников, руководитель операционного центре безопасности (SOC); Мария Кириллова, менеджер продукта безопасности, Yandex Cloud.

🫧 Zero Trust vs Cloud trust: стандарт безопасности в гибридном окружении

Почему бизнес выбирает единую модель безопасности и как меняется роль облачного провайдера. Спикер: Александр Черток, руководитель отдела безопасности контейнерных и облачных технологий, Альфа Банк.

Еще обсудим:
🫧 безопасность в мире распределенных инфраструктур;
🫧 новые модули и функции Security Deck;
🫧 Offense vs Defense — нападение против защиты;
🫧 совместные сценарии безопасности Yandex Cloud и Яндекс 360.

Регистрация идет, присоединяйтесь онлайн и офлайн!

Дата: 16 апреля
Время: 10:00 — 18:00 мск
Зарегистрироваться →
  • 🔥 10
  • ❤ 5
  • 🤝 3
Post #127 3.97K
Рассказываем о трех новых фичах в Smart Web Security 🦾

Добавили настройку чувствительности к роботизированному трафику, управление доступом к контенту и скоростью запросов ИИ-ботов, а также возможность кастомизировать страницы ответа при блокировке запроса.

✔️ Ботменеджмент

Настройка фильтрации пригодится, если вы используете полезных ботов и хотите, чтобы ограничение активности вредоносных ботов не затрудняло работу полезных.

Для этого в сервисе доступны:
▫️Список категорий верифицированных ботов по их назначению или характеру действий (AcademicResearchBot, AISearchBot и т.д.)

▫️ Актуальные списки легитимных ботов различных сервисов и компаний (Yandex, Googlebot, Bing).

▫️ Возможность использовать признак верифицированного бота.

▫️ Условие на уровень роботности (Bot Score) от 0 (человек) до 100 (бот).

▫️ Отпечатки (FingerPrints), идентификация конкретных клиентов с помощью анализа параметров пакета приветствия.

➰ Правила фильтрации.
Для настройки фильтрации в правилах профилей безопасности и ARL доступны новые условия на трафик: признак верифицированного бота, оценка вероятности бота, имя бота, категория бота.

Подробнее в документации
→

✔️ Ограничение доступа или полная блокировка ИИ-ботов

Теперь можно полностью блокировать или ограничивать действия ИИ-ботов — регулируется доступ контенту и скорость запросов для:

AIAssistantBot
— ассистенты на базе ИИ, используются для решения широкого круга задач.

AICrawlerBot — боты для обучения и улучшения моделей ИИ. Могут собирать данные для тренировки алгоритмов машинного обучения.

AISearchBot — боты на основе ИИ, оптимизированные для интерактивного поиска и предоставления информации по запросам пользователей.

✔️ Кастомизация страниц ответа

Обновление позволяет настроить внешний вид и содержимое страниц ответа, чтобы улучшить взаимодействие с конечными пользователями.

Кастомизация ответов Smart Web Security доступна на уровне профилей безопасности и ARL, а также на уровне конкретных правил.

Подробнее в документации →

Больше всего пригодится:
❤️ Ботменеджмент
👍 Управление доступом ИИ-ботов
⚡️ Кастомизация страниц ответа
  • 🔥 7
  • ⚡ 5
  • ❤ 5
  • 👍 1
Post #126 5.62K
Near-realtime-защита внутри облака — как победить лавину ИБ-событий и превратить ее в полезные данные.

Об этом на Хабре рассказывают Владислав Архипов, архитектор команды разработки security‑сервисов в Yandex Cloud, и Юрий Наместников, руководитель Security Operation Center, Yandex Cloud.

🫧 Для команды Yandex Cloud автоматизация ИБ уже давно must have, а не желательная опция, учитывая такие факты:

Аналитик Security Operation Center (SOC) должен знать о происходящем в каждом из более 75 сервисов Yandex Cloud.

Необходимо анализировать потоковые источники данных, а не выгрузки.

Количество типовых событий безопасности, которые обрабатывала наша команда к середине 2025 года — 28 млрд в день.

Рост ИБ-событий за год составил 20%.


В статье делимся нашим опытом:

✔️ Как хронологическое хранилище помогает справляться с растущими потоками данных и что у него под капотом.

✔️ Как мы превращаем разрозненные события в стейт и храним в хронологической базе данных

✔️ В чем отличие нашего запатентованного решения от других на уровне архитектуры.

Читать на Хабре →

👀 Пойдем читать
🦄 В следующий раз рассказывайте подробности прямо здесь
  • ❤ 3
  • 🦄 3
  • 👍 2
  • 👀 1
Post #125 825
Объявляем дату Cloud Security Day. И вы узнаёте ее первыми!

🫧 В этом году ждем вас 16 апреля, онлайн и офлайн.

В этот раз мы выходим за рамки облака:

✔️ Расскажем о защите информации, веб‑приложений, инфраструктуры и учетных данных пользователей в любых средах.

✔️ Поделимся практическими кейсами и реальными сценариями.

✔️ Представим новые технологии и продукты для рынка ИБ.


❕
Регистрируйтесь на сайте, чтобы не пропустить начало →

Приходите, чтобы узнать, как:
▪️ Выстраивать стратегию безопасности для on‑premises и гибридной инфраструктуры и управлять рисками в облаке и за его пределами.

▪️Применять современные подходы и решения для защиты распределенных инфраструктур и адаптироваться к новым типам угроз.

И чтобы получить практические знания, участвовать в разборе кейсов и сценариев внедрения решений безопасности.

Следующий пост — о подробной программе Cloud Security Day. Ее вы тоже узнаете первыми 🖤
  • 🔥 11
  • ❤ 5
  • 🤝 3
  • ⚡ 2
  • ❤‍🔥 1
Post #124 702
Новые правила тарификации Yandex Security Deck

Со 2 марта модуль контроля конфигураций (CSPM) в Yandex Security Deck переходит на платную модель тарификации.

⭐️ Актуальные цены опубликованы в документации →
  • 🤝 6
  • 👍 2
Post #123 791
Что теперь умеет Yandex Cloud Detection and Response (YCDR) 🦾

Зовем на вебинар, где покажем самые важные обновления в сервисе YCDR.

Разберем:

🫆 какие новые облачные и on-premises источники событий доступны и как расширяется покрытие мониторинга;

🫆 как выстраиваются сценарии детекта для гибридной инфраструктуры с учётом Kubernetes и пользовательской активности;

🫆 какую роль играют расширенные события Audit Trails в расследованиях и анализе инцидентов;

🫆 как алерты обогащаются контекстом из Security Deck и модуля контроля данных (DSPM) для более точной приоритизации;

🫆 каким образом телеметрия из разных источников объединяется в единую картину инцидента;

🫆 за счет чего достигается снижение MTTR при использовании централизованной корреляции событий и готовых сценариев реагирования с участием экспертов Yandex Cloud.


Вебинар будет полезен CISO, руководителям SOC, архитекторам безопасности, SOC-аналитикам (L1–L3), ИБ-специалистам и DevOps-инженерам, которые отвечают за мониторинг, обнаружение и реагирование на инциденты информационной безопасности.

⭐️ Дата: 3 марта
Время: 12:00 мск
Регистрация →
  • ❤ 3
  • 🔥 3
  • 🤝 3
Post #118 4.48K
Кейс: высокий уровень безопасности и минимальное вовлечение команды с Yandex Cloud Detection and Response (YCDR).

AstraZeneca, транснациональная фармацевтическая компания, мигрировала в Yandex Cloud. Здесь с помощью YCDR настроила защиту облачной инфраструктуры и устранила ошибки конфигурации, которые возникли во время перехода в облако.

Например, YCDR помог выявить мисконфигурации уровней Critical и High. В частности, оперативно выявили и заблокировали публичный доступ к бакету Yandex Object Storage с конфиденциальными данными.

Пилотный проект занял 2,5 месяца.
Подробности — в карточках⤴️

⭐️ Результаты

Команда AstraZeneca:

1️⃣ Тратит не более 5% рабочего времени на обработку алертов — они стали максимально релевантными и не требуют лишних проверок.

2️⃣ Усилила защиту облачных ресурсов и начала устранение ошибок конфигурации еще во время миграции.

3️⃣ Контролирует действия подрядчиков и может быстро реагировать на любые потенциальные угрозы. Все операции с ресурсами фиксируются в логах и доступны для анализа.

Читать кейс в блоге →
  • 🔥 8
  • ❤ 3
  • 🤝 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →