TGViewer
Channel Public Channel
WorkMe | Центр экспертизы

WorkMe | Центр экспертизы

@workme_expert

WorkMe – это не курсы и не буткемп.
Мы – команда, которая более 6 лет собирает IT-команды для крупных компаний. И мы точно знаем, кого и за что берут.
https://workme.expert
Subscribers
112
Photos
212
Videos
26
Links
111

Showing posts older than #196 · Back to latest

Older Posts 14 shown
Post #195 41
🧐Даже опытные разработчики, зачастую, употребляют понятия "строгая" и "сильная" типизация как синонимы. Однако между ними все же есть разница.
💥Сильная типизация — про запрет неявных преобразований типов. Если попытаться сложить число и строку, программа выдаст ошибку.
Пример: Python. Если написать 1 + "2", будет ошибка.

💥Слабая типизация — язык пытается быть «удобным» и сам негласно превращает один тип в другой (приведение типов).
Пример: JavaScript. Если написать 1 + "2", он просто сделает из числа строку и выдаст "12".

💥Строгая типизация:
— типы проверяются жёстко и последовательно
— ошибки выявляются рано (часто на этапе компиляции)
— нужно заранее сказать, что переменная x — это целое число.
Примеры: Java, C++, Rust, TypeScript.

💥Нестрогая типизация:
— типы проверяются только во время выполнения
— ошибок на этапе написания кода почти не ловит
— переменная может сначала хранить число, а через секунду — массив
Примеры: Python, JavaScript, PHP.
Таким образом, сильная ≠ строгая типизация.

#Что_это_такое
  • 👍 2
  • 🤔 2
Post #194 31
Вы когда-нибудь задумывались, что происходит в тот момент, когда мы вводим пароль и нажимаем кнопку «Войти»?
Кажется, что это мгновенное действие, но на самом деле это целая цепочка технических этапов.

🔹Шаг 1. Когда вы вводите пароль, символы захватываются и обрабатываются ОС вашего устройства. На этом этапе пароль хранится временно в памяти устройства как простая строка, то есть в незашифрованном виде (plaintext). Далее логин/пароль упаковываются и отправляются браузером/приложением через HTTP POST на сервер.

🔹Шаг 2. Упакованный запрос летит не в открытом виде по сети, а передается на сервер с помощью защищенного канала TLS, чтобы избежать перехвата.

🔹Шаг 3. На этом шаге данные обрабатываются на сервере. Сервер никогда не хранит пароли в открытом виде. Вместо этого применяется хэширование (преобразование вашего пароля, например, password123, в длинную последовательность символов).

Чтобы проверить подлинность пароля, сервер берет соль (случайную уникальную строку, которая добавляется к паролю перед хэшированием) из БД и пароль из POST и считает хэш. Затем сервер сравнивает только что посчитанный хэш с хэшем из БД и выдает ответ — совпали они или нет.

🔹Шаг 4. Последний шаг — возврат ответа клиенту. Сервер отправляет обратно по тому же защищенному TLS-каналу сообщение об успехе или ошибке.

❗️На каждом из этих этапов данные могут быть перехвачены злоумышленниками, поэтому важно соблюдать правила безопасности:
— используйте только HTTPS
— не вводите пароли на подозрительных страницах
— обновляйте систему и браузер (старые версии легче атаковать)
— защищайте устройство от вредоносного ПО (антивирус и встроенная защита ОС реально работают, особенно важно для Windows и Android)
— не используйте один пароль везде (также как слово password в качестве пароля)
— используйте менеджер паролей (для генерации надежного пароля)
— включайте 2FA везде, где возможно
— не вводите пароли на чужих устройствах
— осторожно с расширениями браузера (они имеют доступ к формам)

👉А о том, где чаще всего ломается безопасность паролей, читайте тут
Дзен | Статьи Что происходит при вводе пароля: от клавиатуры до сервера Статья автора «Workme | Центр экспертизы» в Дзене ✍: Мы всё чаще говорим о безопасности данных, но редко задумываемся, что именно происходит в тот момент, когда мы вводим пароль и нажимаем кнопку...
  • 👍 3
  • 🔥 2
Post #193 34
Давайте честно: большинство платных курсов сегодня — это красиво упакованная база, которую можно найти в сети бесплатно.

💡Встречайте Getinclub — сервис, который помогает выстроить понятный и логичный план обучения.

✔️Вы указываете навыки или технологии, которые хотите освоить, и платформа определяет, к какому направлению они относятся. На основе этого формируется персональный роадмап — последовательная дорожная карта от базовых знаний к более продвинутому уровню.
Это даёт чёткий каркас обучения и избавляет от разрозненных материалов и хаотичного выбора тем.

✔️Дополнительно сервис подбирает бесплатные ресурсы для каждого этапа: статьи, документацию и видео. В итоге вы понимаете, что именно изучать, в каком порядке и где брать материалы — без лишних затрат и обещаний, которые часто дают онлайн-школы.

#Рабочее
  • 👍 4
  • 🔥 1
Post #192 46
🚀Как и обещали, публикуем первую статью из серии о самых масштабных утечках персональных данных. Начинаем с Yahoo — компании, чей кейс стал символом того, к чему приводит игнорирование кибербезопасности и как НЕ НАДО реагировать на взлом.

https://telegra.ph/Samaya-bolshaya-utechka-dannyh-v-istorii-uroki-Yahoo-01-16
Telegraph Самая большая утечка данных в истории: уроки Yahoo История утечек данных в Yahoo считается одной из самых показательных в индустрии — не только из-за масштаба, но и из-за того, как компания с ней справлялась (а точнее, не справлялась). В 2013 и 2014 годах Yahoo пережила два крупнейших взлома серверов за всю…
  • 🔥 5
Post #191 38
Скорее всего, вы уже слышали о том, что хакеры объявили о полном взломе MAX — в сеть якобы утекли данные 15,4 млн пользователей. В качестве доказательства они опубликовали технические данные депутата Госдумы Никиты Брыкина, где, среди прочего, можно увидеть номер СНИЛС и ИНН. В Max информацию опровергли и заявили, что мессенджер не хранит сведения о локации, дате рождения, электронной почте, ИНН, СНИЛС и другие персональные данные, а также отсутствуют username и «уровни аккаунтов».

❗️После реакции Max СМИ, опубликовавший информацию об утечке, заявил, что это был фейк и мессенджер никто не взламывал. Однако за время молчания MAX шума поднялось много и хейта в отношении мессенджера вновь поприбавилось…

В свете этих событий, затронем тему двухфакторной аутентификации (2FA, two-factor authentication). Это когда для входа в аккаунт нужно пройти два разных шага подтверждения личности, а не один (как просто пароль).

Обычно это выглядит так:
🔹Вы вводите логин и пароль.
🔹Потом вводите второй код/подтверждение из другого источника (код из SMS на телефон, push-уведомление в приложении «Да, это я», отпечаток пальца / Face ID и т.д.).

А какие бывают «факторы»? Все методы подтверждения делятся на три категории. Для защиты нужно сочетать элементы из разных групп:
✔️То, что вы знаете: пароль, PIN-код, девичья фамилия матери или графический ключ.
✔️То, что у вас есть: мобильный телефон (куда придет СМС), физический USB-ключ (YubiKey) или специальное приложение-генератор кодов (Google Authenticator, Яндекс.Ключ, Authy и т.д.).
✔️То, чем вы являетесь: ваш отпечаток пальца, скан лица (FaceID) или сетчатки глаза.

Массовое распространение 2FA началось в 2000-х и особенно после 2010 года, когда участились утечки баз данных. Второй фактор позволял защитить аккаунт даже в случае компрометации пароля и снизить количество успешных взломов без радикального усложнения входа.

Возможно, двухфакторная аутентификация может немного раздражать, но в современном мире это один из самых важных способов защитить ваш аккаунт.

👉Завтра читайте статью о самых масштабных утечках баз данных в истории и о последствиях, которые они имели для компаний и миллионов пользователей.

#Что_это_такое
  • 🔥 5
Post #189 34
Первая в мире веб-камера в истории была создана для того, чтобы следить… за кофейником! ☕️

В 1991 году сотрудники Кембриджского университета ленились ходить и проверять, не пуст ли кофейник.
Они прикрутили старую видеокамеру к штативу, написали простенькую программу, которая делала снимок раз в несколько секунд и выкладывала его на локальный сервер.

Трансляция была 128×128 пикселей, чёрно-белая и обновлялась раз в несколько секунд. Так любой сотрудник лаборатории мог в любой момент глянуть в браузер и понять — стоит ли идти за кофе прямо сейчас или подождать ещё пару минут.😏

Эта система работала до 2001 года, пока кофейник окончательно не сломался.😢
Так из ленивого студенческого желания не ходить лишний раз за кофе родилась первая веб-камера в мире и концепция удалённого наблюдения через интернет.

#IT_факт
  • 🔥 4
Post #185 34
🤖 АВТОПИЛОТ для вашего компьютера: Anthropic представила Cowork

Это не просто чат-бот, а полноценный ИИ-агент, который работает напрямую с ОС вашего пк и файлами.

Что умеет Cowork?
🔹 Разобрать хаос в «Загрузках», переименовать файлы и разложить их по нужным папкам.
🔹 Прочитать документы в выбранной папке, собрать из них таблицу или сделать краткую выжимку (саммари).
🔹 Редактировать ваши документы, менять их стиль или создавать новые файлы с нуля под конкретную задачу.
🔹 Интегрироваться с приложениями: Через коннекторы Claude взаимодействует с Notion, Asana и даже браузером Chrome.

Как это работает?
Вы устанавливаете приложение Claude на компьютер и указываете папку, к которой у ИИ будет доступ. Cowork сам составляет план действий и выполняет его шаг за шагом. Контроль остается за вами: например, для удаления файла программа обязательно запросит ваше разрешение.

💡Функция уже доступна подписчикам Claude Max на macOS. Пользователи других тарифов могут записаться в лист ожидания.

#Рабочее
  • 🔥 4
Post #184 33
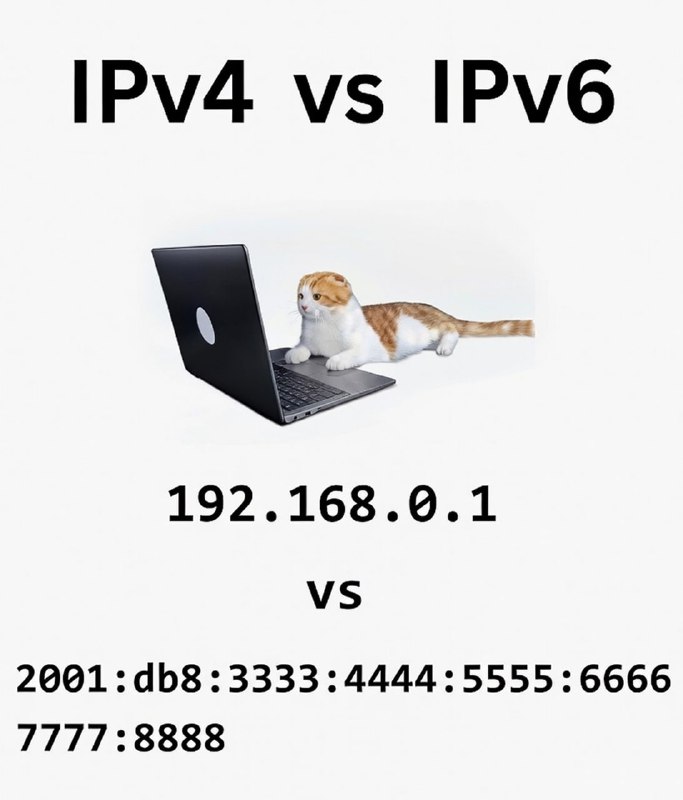
😱Вас тоже пугает вид IPv6? Зачем нужен этот странный адрес, если есть лаконичный IPv4?

А дело вот в чём: в эпоху появления IPv4 никто не мог представить, что в интернете будут не только университетские компьютеры, но и умные колонки, чайники и лампочки. Адрес сделали 32-битным — и со временем он просто закончился.

🩼Временные костыли вроде NAT (когда сотни устройств прячутся за одним публичным IP), серых адресов (когда провайдер выдает вам внутренний адрес, к которому нельзя подключиться извне) и CIDR (ювелирная нарезка остатков сетей) долго спасали ситуацию, но постепенно перестают работать.

📱IPv6 появился не только для расширения адресного пространства. Он упростил обработку пакетов, убрал необходимость в NAT, отказался от broadcast и сделал сеть не только более масштабируемой, но и безопасной (благодаря встроенному IPsec).

💡Так что IPv6 — не извращённый способ заставить пользователей тренировать память, а жёсткая необходимость, вызванная ростом интернета.

👉Подробнее тут.
  • 🔥 4
Post #182 41
Уже 9 января, а это значит, что совсем скоро вновь настанут рабочие будни.🫠
Надеемся, ты готов к новым свершениям в 2026 году!

Если в этот Новый год ты впервые — или снова — загадал войти в IT, повысить грейд или получить оффер в одном из IT-гигантов, WorkMe станет твоим надёжным помощником на этом пути! 🚀

2025 год стал апогеем перегрева IT-рынка: новичкам стало почти невозможно войти в профессию, а кандидатам с опытом теперь требуется куда больше усилий, чтобы получить хороший оффер.
2026 год не будет проще. Но невозможных задач не бывает — и мы это точно знаем.😎

Мы уже помогли десяткам начинающих специалистов начать карьеру, а опытным айтишникам — получить работу в топ-IT-компаниях. Возможно, именно ты будешь следующим? Пиши нам, чтобы вместе пройти путь до оффера!

Подписывайся на наши каналы в TГ, VK и Дзене. Разборы задач с собеседований, интервью с экспертами, советы рекрутеров, истории наших выпускников, полезные материалы и инструменты — всё, что поможет запустить или ускорить твою IT-карьеру!
  • 🔥 4
Post #181 35
Если вы с VPN "переехали" в Польшу или другую страну ЕС и зашли в TikTok, то могли увидеть пугающее уведомление про передачу данных в Китай. Звучит страшно, да? 😱

Суть конфликта: Европейский регулятор (DPC) оштрафовал TikTok на рекордные 530 млн евро. Оказалось, что вопреки обещаниям компании, данные европейцев были доступны сотрудникам в Китае. По строгим правилам GDPR — это серьезное нарушение. Теперь суд обязал TikTok честно предупреждать каждого пользователя о возможных рисках.

Здесь речь идет не о «сливе» данных государству, а о том, что компания не смогла доказать, что даже теоретический доступ полностью безопасен по стандартам GDPR. За это TikTok оштрафовали и обязали изменить процессы, а сама компания сейчас оспаривает решение в суде.

Почему такое уведомление видно только в Европе, а в России — нет? И чем вообще отличаются подходы к защите персональных данных?

👉 Обо всём этом — в полной версии статьи.
Дзен | Статьи Как TikTok "нагрешил" в Европе: передача данных в Китай и штраф в полмиллиарда Статья автора «Workme | Центр экспертизы» в Дзене ✍: Если вы пользуетесь VPN (а вы, скорее всего, пользуетесь) и однажды, с включенным сервером где-нибудь в Польше, зашли в TikTok, то смогли увидеть
  • 🔥 4
Post #178 37
Всех с наступившим Новым годом, друзья! 🎄

Помните, мы как-то делали пост про рекламу мессенджера MAX во «Зверополисе 2», где герои внезапно начинали хвалить российский чат? Так вот, российский маркетинг пошёл дальше и добрался до святого — классики новогодних каникул.

В сети появилась озвучка первой части «Один дома», где Кевин внезапно начинает рассуждать о преимуществах карты Альфа-банка😱

Мы в наших статьях неоднократно писали, что лучший маркетинг — ненавязчивый. Тот, который настолько гармонично вплетается в контекст, что вы почти не замечаете его, но при этом он откладывается в памяти и в итоге влияет на выбор так, будто вы приняли его сами.

Но по версии некоторых российских сервисов, ненавязчивый маркетинг — это когда герои внезапно начинают впаривать банковские услуги прямо посреди сцены. Новая эра импортозамещения в кино? 😂

А вы уже наткнулись на такие «улучшенные» версии фильмов?
  • 👍 4
Post #177 33
🎄1 января 2000 года весь мир ждал с особым волнением. Новое тысячелетие — событие редкое, но сильнее всего его ждали программисты. Десятилетиями ради экономии памяти годы хранили в формате 98, а не 1998. И когда 99 должен был превратиться в 00, компьютеры могли решить, что на дворе… 1900 год.

Это грозило масштабными сбоями в банках, навигации самолётов, лифтах и даже на АЭС. Однако апокалипсиса не случилось — потому что в 90-х тысячи разработчиков переписали тонны кода и заранее «пофиксили» этот костыль. Так Y2K стал, пожалуй, самым масштабным и успешным деплоем в истории.

Впереди нас ждет новая задача — 19 января 2038 года 32-битные Unix-системы исчерпают лимит секунд, и время снова может «обнулиться». Программистам опять будет чем заняться!

А пока — дорогие подписчики, поздравляем вас с Наступающим 2026 годом! 🎅
Желаем, чтобы в будущем году мы все смогли обойтись без критических багов и временных костылей. Пусть каждый ваш деплой будет успешным, а код — чистым и долговечным! 🚀
Ваша команда WorkMe✨
  • 🔥 4
Post #172 42
⛄️Понимаем тебя: понедельник, конец года, мысли уже где-то между праздниками и подарками, но традиции есть традиции — сегодня день полезного контента.

Обещаем, в этом посте не будет много нового и сложного — ведь со многим мы уже знакомы! Сегодня мы поговорим про вебхуки: разберёмся, что это такое, зачем они появились и где используются.

💡Вебхуки — это механизм взаимодействия между веб-сервисами, который позволяет автоматически отправлять данные в реальном времени при возникновении определенного события. Простыми словами, это как "обратный звонок": один сервис (издатель) уведомляет другой (подписчик) о произошедшем событии, отправляя HTTP-запрос (обычно POST с данными в формате JSON) на указанный URL.

В карточках вверху👆 вы можете понять, какие вопросы решают вебхуки, принцип их работы, а также плюсы и минусы.

А если вы хотите увидеть, как отправить запрос на регистрацию события и URL, а также понять, в каких случаях лучше использовать вебхуки, а в каких HTTP и вебсокеты, читайте полную статью здесь.
  • 🔥 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →