
О том, что такое и как работает фишинг
Первой схемой мошенничества, основанной на социальной инженерии, которую мы рассмотрим внимательнее, станет фишинг.
Фишинг – это кибер-преступление, суть которого заключается в получении доступа к личным конфиденциальным данным за счет подмены интернет-ресурса.
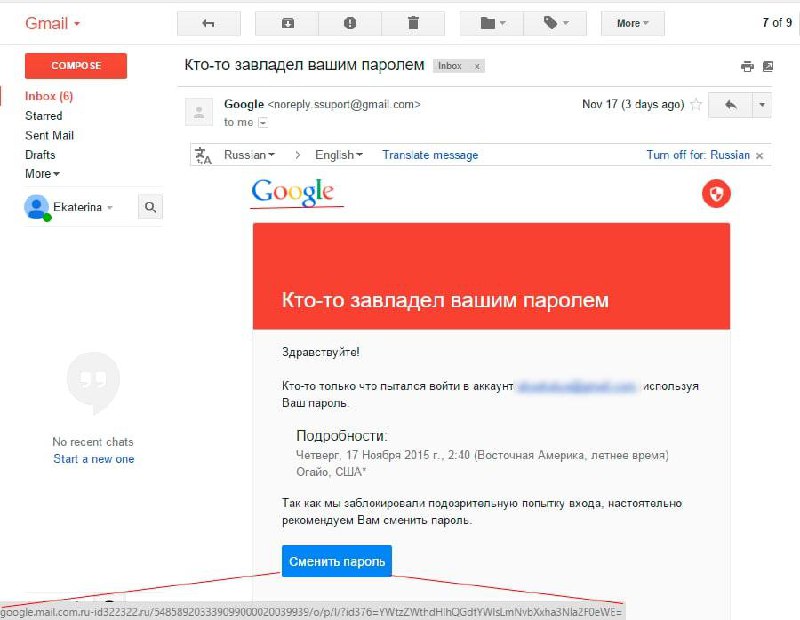
Например, нам приходит рассылка от имени нашей почтовой службы, в которой сообщается о том, что в системе безопасности была замечена попытка взлома. Нас просят перейти по ссылке и изменить свой пароль.
Такая ссылка, как правило, приводит нас на сайт, который очень похож и почти не отличим от реальной странички. Однако этот сайт является подставным. И все данные, которые мы на нем вводим, попадают в руки мошенников. После чего они получают доступ к нашему аккаунту, паролю и пр.
⚠️ Вместо почты может быть банк, аккаунты в соцсетях, сетевых магазинах, корпоративные логины и пароли и т.д. Сообщения могут приходить, как по почте, так и в смс или в мессенджерах и даже просто в телефонном звонке.
Ключевой момент фишинга – ссылка на поддельный сайт или сайт с переадресацией, что играет на нашей невнимательности и доверчивости. Иногда злоумышленники дублируют реальную официальную рассылку, сразу же направляя повторное письмо, в котором все ссылки заменены на вредоносные. Еще встречаются случаи, когда подменяют не сам сайт, а целую Wi-Fi сеть 🤪 Ага!
К чему приводит?
▪️Само открытие ссылки может еще ничего и не дать атакующим (если мы говорим о фишинге, а не о чем-то другом, например, о заражении компьютера троянским вирусом сразу после клика по ссылке).
▪️А вот ввод наших персональных данных, их подтверждение, замена или обновление приведут к тому, что они попадут не в те руки и затем будут использованы для любых целей: вывода денег, создания новой атаки на контакты из нашей сети, кражи аккаунта и много чего еще.
Как бороться?
📍Запоминаем, что практически никакая официальная служба не станет требовать введения личных данных в ответ на свою рассылку или сообщение.
📍Используем антивирус и современные интернет-браузеры, которые по умолчанию могут распознать фишинговые атаки.
📍Заходим на сайты компаний из сомнительных сообщений самостоятельно, а не по предоставленным ссылкам.
📍Обращаем внимание на персональные обращения, грамматику и внешний вид сайта.
Часто в реальных рассылках указываются наши имена или иные данные, которые, скорее всего, могут знать только подлинные отправители. А в фишинговом спаме частенько встречаются опечатки и ошибки. Сами же поддельные сайты схожи с официальными, но все-таки отличаются деталями.
📍Перепроверяем все, что можем: если нам кажется, что письмо буквально оказывает на нас давление, заставляя предпринять что-то прямо сейчас, это звоночек. Тогда, например, обращаемся в компанию напрямую за уточнением.
📍Не доверяем событиям, которые слишком хороши, чтобы быть правдой. Например выигрыш в лотерее или получение наследства. Бесплатный сыр часто находится в мышеловке, а здоровый скепсис еще никому не вредил.
#защита
P.S. Если у вас был подобный опыт, поделитесь им, пожалуйста, в комментариях.
Post #440
1.02K
- 👍 1