TGViewer
Channel Public Channel
ВАЙЛТ™

ВАЙЛТ™

@whilet_ru

ВАЙЛТ™ — IT-проект, разработанный помогать

Целая система, в которой есть всё необходимое для IT-специалистов, маркетологов и бизнеса

Всё о ген. директоре и проекте -> klicks.ru/my

Главный домен проекта -> вайлт.рф
Subscribers
1.17K
Photos
1.4K
Videos
114
Links
849

Showing posts older than #2448 · Back to latest

Older Posts 20 shown
Post #2447 492
👀 Ой, а чей контакт тут у нас есть?)

ВАЙЛТ™ совместно с агентством Lookes запустил проект «Важные контакты»

Ты владелец маркетинговой студии или просто фанат? — тогда тебе точно нужно протестировать наше приложение

Ну а совсем скоро в текстовом режиме будет добавлена система заработка ⭐️ за добавление контактов уже в новом году...

И чего ты ждешь? Личный контакт Ильи Exile еще можно получить абсолютно бесплатно, успевай!
  • ❤ 9
  • 👍 6
  • 👏 4
Post #2445 471
#Мем
  • 🤣 6
  • 🔥 2
  • 😁 2
Post #2443 578
Можно ли еще верить своим глазам? Правда о глубоких фейках

Представьте: вы видите видео, где ваш любимый актер произносит речь, которую он никогда не говорил. Или получаете от начальника голосовое сообщение с приказом перевести деньги, но его голос звучит чуть-чуть «не так». А что, если на днях в сети всплыло «скомпрометирующее» видео политика, которое спустя часы эксперты признают подделкой, но новость уже разлетелась, как wildfire. Добро пожаловать в эпоху глубоких фейков, где реальность стала гибкой, а доверие к цифровому контенту — самым дефицитным ресурсом.

От голливудских спецэффектов к приложению на смартфоне

Еще недавно технология, позволяющая бесшовно «надевать» лицо одного человека на другого, была уделом дорогих голливудских студий. Помните молодого Арнольда Шварценеггера в «Терминаторе: Генезис»? Это был сложный и трудоемкий процесс.

Сегодня все изменилось. Благодаря искусственному интеллекту, в частности *генеративно-состязательным сетям* (проще говоря, двум нейросетям, которые соревнуются друг с другом, одна создает подделку, а другая пытается ее обнаружить), этот инструмент стал доступен каждому. В сети.... Подробнее в ВК Сообществе

ВКонтакте | Telegram
  • ⚡ 2
  • ❤ 2
  • 🔥 2
Post #2442 457
#Мем
  • 🤣 7
  • 😁 4
  • ❤ 2
Post #2441 549
Представьте, что ваш аккаунт — это квартира. Пароль — это замок на двери. Кажется, надежно? Но что, если злоумышленник подсмотрит ключ (подберет или купит утекший пароль в сети), или мастер-ключ взломает сам замок? Дверь откроется, и все ваше цифровое имущество окажется в чужих руках: переписка, фото, доступ к банкам, рабочие документы. Страшно? Именно так и происходит тысячи раз каждый день.

Но есть способ поставить не просто замок, а целую систему охраны. Это двухфакторная аутентификация (2FA, или двухэтапная проверка). Ее смысл гениально прост: чтобы войти, вам нужно подтвердить, что это действительно вы, с помощью двух разных «факторов».

Что это за факторы?

1. Что-то, что вы знаете — это ваш пароль.
2. Что-то, что у вас есть — это ваш телефон, на который приходит одноразовый код, или специальное приложение-генератор.

Получается, даже если кто-то украл ваш пароль, без второго «ключа» — кода с вашего телефона — он не сможет зайти. Это как если бы вор нашел ключ от двери, но перед ним еще опустилась бы стальная решетка, код от которой знаете только вы.

Почему это нужно включать прямо сейчас, а не «потом»

«У меня нет врагов», «Мой аккаунт никому не интересен», «Это слишком сложно» — это самые опасные иллюзии. Ваши данные интересны не лично вам, они интересны как товар. Вашу почту могут взломать для рассылки спама, соцсеть — для шантажа друзей, игровой аккаунт — чтобы продать виртуальные ценности. А уж доступ к почте — это часто ключ ко всем остальным сервисам через функцию «восстановление пароля».

Включая 2FA, вы защищаете не только аккаунт. Вы защищаете свою репутацию, деньги, личные воспоминания и спокойный сон.

Как это работает на практике: три главных способа

Давайте разберемся, как обычно выглядит этот второй шаг. Самые распространенные методы:

1. СМС-коды. Самый простой, но не самый надежный способ. Вы вводите логин и пароль, сервис отправляет вам на привязанный номер код в сообщении. Главный минус — уязвимость к SIM-свопу (мошенники могут перехватить ваш номер). Лучше, чем ничего, но рассматривайте это как минимальную защиту.

2. Приложения-аутентификаторы. Это золотой стандарт. Вы устанавливаете на телефон приложение (типа Google Authenticator, Microsoft Authenticator, Authy). При включении 2FA сервис покажет вам QR-код, вы его сканируете — и приложение начинает генерировать шестизначные цифровые коды, которые обновляются каждые 30 секунд. Коды существуют только в вашем приложении, их не перехватить через SMS. Этот метод я рекомендую как основной.

3. Ключи безопасности (аппаратные ключи). Самый надежный уровень — физический USB-брелок (например, YubiKey) или специальный ключ с поддержкой NFC/BLUETOOTH. Вы просто вставляете его в порт или подносите к телефону в момент входа. Подделка или удаленный перехват такой аутентификации практически невозможны. Идеально для защиты самого ценного: основная почта, финансовые сервисы.

Лайфхаки для комфортного использования 2FA

- Не выбрасывайте резервные коды! Когда включаете 2FA, почти каждый сервис выдаст вам набор одноразовых резервных кодов. Распечатайте их или сохраните в надежном месте (например, в менеджере паролей). Они спасут вас, если телефон потеряется или сломается.
- Используйте приложения с...

Telegram | ВКонтакте
  • ❤ 2
  • 👍 2
Post #2439 505
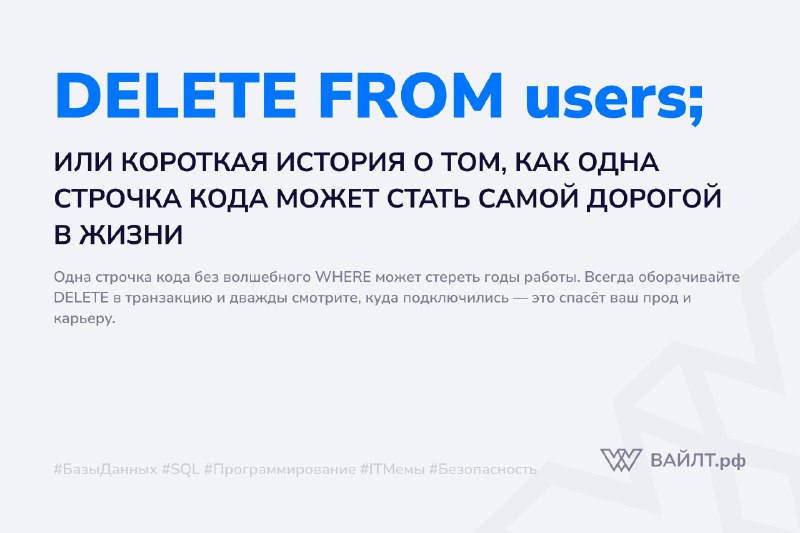
Вы когда-нибудь задумывались, сколько силы может заключаться в нескольких словах? В мире баз данных есть одна фраза, от которой у опытных разработчиков холодеет кровь. Всего два слова: DELETE FROM. А когда к ним добавляется название таблицы без волшебного условия WHERE, это превращается в цифровой эквивалент нажатия красной кнопки с надписью «Ничего не трогать!».

Почему это так страшно?
Представьте себе библиотеку с тысячами томов. Вы — библиотекарь, и вам нужно убрать все книги, изданные до 1990 года. Вы составляете аккуратный список, методично проходите по полкам, отбираете нужные экземпляры. Это — DELETE FROM books WHERE year < 1990. А теперь представьте, что вместо этого вы подходите к первому стеллажу и просто смахиваете на пол все книги подряд. Все. Без разбора. Современные романы, редкие антикварные издания, новые поступления — всё летит в одну кучу. Это и есть тот самый запрос без WHERE.

В цифровом мире последствия ещё масштабнее. Таблица users — это обычно сердце любого продукта. Это не просто логины и пароли. Это история заказов, персональные настройки, подписки, платежные данные, годы накопленной статистики. И всё это может исчезнуть в миллисекунды. Буквально. Один неверный запрос — и вместо выборочного удаления тестового аккаунта вы получаете идеально чистую, пустую таблицу. Тишина. Digital-мёртвая тишина.

Как это происходит в реальной жизни?
Сценариев множество, и все они банальны до ужаса. Разработчик устал после долгого дня, его глаза слипаются, а завтра — сдача проекта. Он подключился к базе, чтобы почистить мусорные данные. В соседнем окне — локальная база для тестов. В другом — продовая. Небольшая невнимательность, быстрое переключение между вкладками, и... запрос улетает не туда.

Или другой частый случай: новичок в команде. Ему дают задание — удалить неактивных пользователей. Он открывает документацию, гуглит синтаксис SQL, находит пример: DELETE FROM таблица WHERE условие. Но в спешке, в попытках быстрее разобраться, он сначала пробует простой запрос, чтобы «посмотреть, как работает». Только забывает дописать ту самую важную часть с WHERE. А ещё хуже — копирует рабочий запрос, редактирует его, и в процессе случайно стирает условие, оставляя роковую конструкцию.

Бывает и чисто техническая ошибка. Скрипт для очистки данных, который должен был выполняться с параметром --where="id=123", запускается без этого параметра. Или в ORM (системе для работы с базой через код) неправильно строится запрос, и вместо User.delete(where: { inactive: true }) выполняется User.delete_all().

История из первых уст
Алексей, тимлид с восьмилетним стажем, до сих пор с содроганием вспоминает один случай из своей практики. «Это был четверг, около шести вечера. Мы готовились к большому обновлению. Один из джунов работал над скриптом миграции данных. В теории всё было просто — перенести старые логи в архивную таблицу и удалить их из основной. Мы всё проверили, но...»

«Но в коде была опечатка. Вместо того чтобы удалять данные FROM temp_logs WHERE archived=true, скрипт пытался удалить их FROM transaction_logs. А условия WHERE не было вообще. Сработала защита на уровне базы — каскадное удаление. За логами потянулись связанные записи. За три секунды мы потеряли 40% данных о ....

Подробнее в ВКонтакте.

Telegram | ВКонтакте
  • ❤ 4
  • 👍 3
  • 😁 2
Post #2438 456
Новый сервис успешно запущен!

security.whilet.ru

Мы разработали приложение, отвечающее за безопасность ваших данных.

W.Безопасность — Ваш цифровой защитник.

Почему нам можно доверять свои данные?
Согласно официальным документам нашего проекта, мы не передаём информацию третьим лицам.
А ещё, у проекта есть система управления и безопасности Восток-1.

Как мы защищаем данные в Восток-1?
— Данные на сервере проходят строгую валидацию
— Защита от кликджекинга (Clickjacking) и межсайтового скриптинга (XSS)
— Защита от DDoS
— Шифрование согласно российским стандартам рекомендованным ФСБ ГОСТ (Магма + Кузнечик)
— Сквозное шифрование (End-to-End Encryption)
— Регулярные независимые аудиты безопасности
— Аварийная процедура реагирования на инциденты

Мы не имеем доступа к вашим данным и уверяем, что расшифровать их невозможно без мастер-пароля.

Вскоре разработаем расширение в браузер, и мобильное приложение. Следите за новостями.

W.Security — Ваши данные в безопасности
  • 🎉 3
  • 👍 2
  • ❤ 1
Post #2436 483
Представьте: вы заходите в магазин, полный товаров, но дверь настолько узкая, что в нее еле протискивается один человек. Внутри нет ценников, а кассир тратит минуты на поиск каждого товара в толстой бумажной книге. Надолго вы там задержитесь? Скорее всего, нет. Именно так ваши пользователи видят медленный сайт. В цифровом мире, где внимание измеряется секундами, каждая задержка в загрузке — это потерянные клиенты, читатели и деньги.

Если ваш сайт стал похож на этого неповоротливого продавца, не отчаивайтесь. Чаще всего проблема не в чем-то одном, а в серии мелких недочетов. Давайте вместе пройдемся по пути, который проходит ваш пользователь, и найдем эти «узкие места», чтобы превратить ваш ресурс в скоростную трассу.

Начните с диагноза: что и где болит?
Прежде чем пить таблетки, нужно понять болезнь. Нельзя ускорять то, что нельзя измерить. Для начала проведите простой «медосмотр» вашего сайта с помощью бесплатных и доступных инструментов.

PageSpeed Insights от Google — ваш лучший друг. Он не просто выдаст баллы для мобильных и десктопных устройств, но и детально распишет, что именно тормозит загрузку. Он разделит проблемы на две категории: «Полевые данные» (как ваш сайт ведет себя у реальных пользователей) и «Диагностические данные» (что можно улучшить прямо сейчас).

GTmetrix или WebPageTest — это более продвинутые клиники. Они покажут вам красивый и наглядный водопад загрузки (Waterfall), где видно, какой именно элемент (картинка, скрипт, шрифт) заставляет браузер ждать дольше всего. Увидев, что один огромный скрипт блокирует отображение страницы, вы уже будете знать, с чего начать лечение.

Главные виновники тормозов и как с ними бороться
После диагностики вы, скорее всего, столкнетесь с одними и теми же «преступниками». Давайте познакомимся с ними поближе.

1. Тяжеловесные изображения
Это самая распространенная и легко решаемая проблема. Большие, неоптимизированные фотографии — как если бы вы перевозили всю мебель из дома на пикник. Зачем? Современные камеры снимают в высоком разрешении, но для экрана смартфона это избыточно.

Лайфхак: используйте «новый формат старых картинок». Конвертируйте ваши PNG и JPEG в современные форматы, такие как WebP. Этот формат обеспечивает потрясающее качество при значительно меньшем размере файла. Большинство конструкторов сайтов и плагинов для CMS (как WordPress) делают это автоматически или в один клик. Не забывайте и о простых вещах: указывайте ширину и высоту (атрибуты width и height) для изображений в HTML-коде. Это предотвратит неприятный сдвиг макета (Cumulative Layout Shift — CLS), когда текст прыгает вниз, внезапно уступая место подгрузившейся картинке.

2. Засоренный код и медленный сервер
Представьте, что ваш сайт — это машина. Можно залить в нее самое лучшее топливо (контент), но если двигатель (сервер) старый, а багажник забит хламом (ненужные плагины и скрипты), быстрой езды не получится.

Что делать?
Во-первых, обратите внимание на хостинг. Если вы используете дешевый виртуальный хостинг с десятками «соседей», не удивляйтесь медленной работе. Переход на VPS или более качественный тариф может стать самым значительным улучшением. Во-вторых, проведите «генеральную уборку» в админ-панели. Деактивируйте и удалите плагины и темы, которые вы не используете. Каждый лишний плагин — это дополнительный запрос к базе данных и лишний килобайт кода.

3. Враг производительности — ре...

Полная статья в VK Сообществе

Telegram | ВКонтакте
  • 👍 4
  • ❤ 1
Post #2433 424
Для многих специалистов в сфере информационных технологий рабочий день представляет собой непрерывное взаимодействие с цифровым миром. Несколько мониторов, бесконечные потоки кода, тикеты в системах управления задачами и десятки открытых вкладок браузера становятся привычной средой. Утро часто начинается с проверки уведомлений на смартфоне, а вечер заканчивается бесцельным скроллингом лент новостей. Постоянное пребывание в онлайн-пространстве, несмотря на кажущуюся нормальность для профессии, таит в себе риск эмоционального истощения и снижения продуктивности.

Первыми сигналами надвигающегося выгорания часто становятся рассеянность, стойкое чувство усталости, не проходящее после отдыха, и повышенная тревожность в отсутствие гаджетов под рукой. Мозг, привыкший к постоянной стимуляции, с трудом переключается в режим покоя. Именно в этот момент осознание необходимости цифрового детокса становится ключевым шагом на пути к восстановлению.

Началом изменений обычно служит...

Полная статья в VK Сообщетсве
  • 🔥 3
  • ❤ 1
Post #2432 406
Представьте такую ситуацию: вы днём в интернете посмотрели несколько моделей беговых кроссовок, а вечером, заходя в соцсети, видите на них рекламу. Или зашли на новостной портал, а он приветствует вас по имени. Возникает ощущение, что за вами следят. И это ощущение не обманчиво. Но происходит это не по воле всемогущего «Большого Брата», а благодаря сложной, но очень продуманной системе технологий, которые работают под капотом вашего браузера.

Давайте разберёмся, как же именно сайты вас «узнают» и запоминают.

Волшебные печеньки, которые помнят всё

Самый известный инструмент для этого — куки (cookies). Это не лакомство, а маленькие текстовые файлы, которые сайт оставляет в памяти вашего браузера. Работают они как пропуск или визитная карточка.

Допустим, вы впервые заходите в интернет-магазин. Сайт не знает, кто вы, и выдает вам стандартную версию. Вы добавляете товар в корзину, выбираете язык интерфейса «русский» и, возможно, вводите логин. В этот момент сайт отправляет в ваш браузер несколько «куки» — файлов, где сохраняется эта информация: «Корзина: кроссовки, размер 42», «Язык: ru», «ID пользователя: 12345».

Когда вы через час возвращаетесь на сайт, ваш браузер вежливо показывает эти «пропуска» серверу. Тот считывает их и говорит: «А, это снова вы, пользователь 12345! Вот ваша корзина, всё на месте, и интерфейс на русском». Это так называемые файлы cookie первого лица — они нужны в первую очередь для вашего же удобства, чтобы сайты работали корректно.

Однако есть и другая сторона — сторонние куки. Их размещают не сами сайты, а рекламные компании, которые имеют кнопки «лайк», виджеты комментариев или просто рекламные баннеры. Представьте, что на сайте про кроссовки стоит кнопка «Поделиться в Facebook». Эта кнопка тоже может оставить свою куку. И если эта же рекламная сеть есть на тысячах других сайтов, она начинает собирать информацию о ваших путешествиях по интернету: «Пользователь 12345 интересовался кроссовками, потом читал про велосипеды, а теперь смотрит туры в Турцию». Именно сторонние куки — главный двигатель таргетированной рекламы, которая преследует вас повсюду.

Цифровой отпечаток: ваш невидимый паспорт

Но что, если вы удалите куки? Проблема решена? Увы, нет. Существует куда более хитрый и стойкий механизм — цифровой отпечаток браузера (browser fingerprinting).

Полная статья в VK сообществе
  • ❤ 3
  • 👍 1
Post #2431 330
В мире IT грейды — джун, миддл, сеньор — это не просто слова в трудовой книжке или заголовок в резюме. Это своего рода язык, на котором говорят о зрелости специалиста, о его глубине понимания решаемых задач и, что немаловажно, о его ценности на рынке. Но как часто мы задаемся вопросом: «А кто я на самом деле?» Загвоздка в том, что объективная самооценка — одна из самых сложных задач в карьере. Давайте вместе разберемся, как снять розовые очки (или, наоборот, избавиться от излишней самокритики) и нарисовать себе четкую карту пути к следующему уровню.

1. Джун: Ученик, вступивший на путь
Представьте себе, что вы пришли в спортзал впервые. Вы знаете названия основных тренажеров, но как правильно составить программу, какую поставить штангу и как избежать травм — понятие смутное. Так же и джун-разработчик. Он уже знает синтаксис языка, может написать код, но его главная черта — потребность в руководстве.

Портрет джуна: Ваша зона ответственности — это задачи, которые вам четко поставили. Вы прекрасно справляетесь с написанием кода по готовому ТЗ, но когда возникает непонятная ошибка, вы первым делом идете к миддлу или сеньору. Вы еще не до конца видите картину целиком: как ваша кнопка на фронтенде влияет на логику бэкенда и почему нельзя просто проигнорировать тот странный лог в консоли.

Объективная проверка:
Задайте себе вопрос: «Могу ли я самостоятельно завершить небольшой, но целостный функционал?». Не просто «написать код», а разобраться в задаче, возможно, уточнить непонятные моменты у аналитика, написать код, протестировать его, исправить ошибки и довести до коммита без постоянных пинков извне. Если ответ «да, но с редкими подсказками» — вы на верном пути. Если же каждая вторая задача упирается в тупик, из которого вас может вывести только коллега, — вы еще в начале пути джуна.

Полная статья в VK Сообществе
  • ❤ 3
  • 👍 1
  • 👎 1
Post #2430 366
Представьте, что вы покупаете автомобиль, но вместо привычного гладкого кузова видите прозрачный капот, под которым видны все провода, шестерёнки и двигатель. Вам не только показывают, как всё устроено, но и вручают набор инструментов, позволяющий модифицировать двигатель, перекрасить салон или добавить турбонаддув. А главное — вам разрешают поделиться своими улучшениями с другими владельцами таких же машин. Это и есть философия открытого исходного кода в мире программного обеспечения.

Что скрывается за магическими словами «исходный код»?

Если упростить, то любая программа — это набор инструкций, написанных на специальном языке, понятном программистам. Это и есть исходный код, своего рода «цифровой чертёж» или «рецепт» программы. Обычное, проприетарное программное обеспечение (например, Windows или Photoshop) поставляется пользователю в готовом виде — в виде непрозрачного исполняемого файла. Вы можете использовать программу, но заглянуть «под капот» и понять, как она работает, нельзя. Это как получить готовый торт, не зная рецепта.

Программное обеспечение с открытым исходным кодом (Open Source Software, OSS) действует наоборот. Его создатели публикуют тот самый «цифровой чертёж» для всеобщего обозрения. Любой человек может не только бесплатно скачать и использовать программу, но и изучить её код, предложить исправления, усовершенствовать её или создать на её основе что-то новое.

Почему это круто? Магия сообщества и доверия

На первый взгляд, идея раздавать результаты своего труда бесплатно кажется странной. Но именно в этом и заключается гениальность Open Source. Это не про благотворительность, а про коллаборацию, скорость и невероятную устойчивость.

Представьте, что над одним проектом работает не одна команда из десяти человек, а тысячи разработчиков со всего мира. Кто-то находит ошибку (баг), другой — тут же предлагает решение, третий — переводит интерфейс на новый язык, а четвёртый — адаптирует программу для работы на специфическом оборудовании. Такой коллективный разум...

Полная статья в ВК Сообществе
  • ❤ 1
  • 🔥 1
Post #2428 355
Представьте себе обычное рабочее утро: вы проверяете почту, пролистываете уведомления от коллег, рассылки и вдруг видите сообщение от службы безопасности вашей компании или, например, от банка. Текст тревожный: «Ваша учетная запись была заблокирована из-за подозрительной активности. Немедленно подтвердите свои данные, чтобы избежать потери доступа». Сердце замирает, рука сама тянется кликнуть на ссылку... Стоп! С большой вероятностью вы стали мишенью для фишинга.

Фишинг — это не просто спам, это изощренная мошенническая схема, призванная выманить у вас конфиденциальную информацию: логины, пароли, данные банковских карт. Злоумышленники маскируются под доверенные организации, играя на наших страхах и чувстве срочности. Но любая, даже самая искусная подделка, выдает себя мелочами. Давайте научимся их видеть.

1. Тревожный звонок: подозрительный адрес отправителя.
Это первое, на что стоит взглянуть, прежде чем впадать в панику. Мошенники часто используют адреса, очень похожие на настоящие, но с незаметными на первый взгляд ошибками. Вместо security@bank.ru может прийти письмо с адреса security@bánk.ru (с использованием иностранной буквы) или security@bank-ru.support. Всегда внимательно изучайте строку «От кого». Если есть сомнения, не отвечайте на письмо, а найдите официальный контактный адрес на сайте организации и напишите туда.

2. Слишком личное — и оттого подозрительное — обращение.
Корпоративные сервисы, банки и соцсети почти всегда обращаются к вам по имени и фамилии. Если в письме вы видите безликое «Уважаемый клиент!», «Дорогой пользователь!» или, что еще хуже, ваш собственный email в качестве приветствия («Здравствуйте, ivan.petrov@mail.com!»), это яркий красный флаг. Это значит, что у мошенников просто нет ваших полных данных.

3. Давление и срочность: ловушка для вашего спокойствия.
Фразы вроде «Счет будет заблокирован в течение 24 часов!», «Немедленно подтвердите данные!», «Последнее предупреждение!» — классический прием фишеров. Они создают искусственный стресс, чтобы вы перестали мыслить критически и действовали быстро, не успев...

Полная статья в ВК Сообществе
  • ❤ 1
  • 👍 1
Post #2427 306
Представьте, что вы каждый день выходите на главную площадь города и через мегафон рассказываете незнакомцам о том, где работаете, показываете фотографии своих детей, сообщаете, когда уезжаете в отпуск, и даже делитесь названием своей любимой кофейни, где бываете каждое утро. Звучит как абсурд? Но именно это миллионы из нас делают ежедневно в социальных сетях, даже не задумываясь. Мы сами, по собственной воле, превращаем свою жизнь в открытую книгу, а потом удивляемся, откуда берутся спам-звонки, взломанные аккаунты и мошеннические схемы.

Цифровой портрет: больше, чем просто фото

Каждое наше действие в соцсети — это кирпичик в построении нашего цифрового досье. Выкладывая, казалось бы, безобидное фото с утренней пробежки в парке, мы не просто хвастаемся здоровым образом жизни. Мы сообщаем миру свой точный маршрут, расписание и привычки. Отмечаясь в ресторане или кофейне, мы фиксируем свои геолокационные предпочтения. Пост о выгорании на работе или радостный твит о завершении большого проекта рисуют картину нашего профессионального статуса и эмоционального состояния.

Все эти данные, собранные воедино, представляют огромную ценность. И не только для маркетологов, которые покажут вам релевантную рекламу беговых кроссок. Злоумышленники могут использовать эту информацию для фишинговых атак. Представьте: вы только что написали в Facebook, что устали от работы, а через час вам на почту приходит письмо от «службы поддержки» с предложением «новой, высокооплачиваемой вакансии». Вы скорее кликнете на ссылку, ведь это попадает в болевую точку. Это не магия, это целенаправленная работа с вашим цифровым следом.

Геометка — это не просто «я тут был»

Одна из самых коварных функций — геометки. Мы любим отмечать красивые места, но редко задумываемся о последствиях. Постоянные отметки дома, работы, школы ребенка создают точную карту вашей повседневной жизни. Публикуя фото из отпуска в режиме реального времени с геометкой «Мальдивы, райский отдых», вы буквально кричите всему интернету: «Моя квартира пустует!». Даже если ваш профиль закрыт, доверять настройкам приватности на 100% не стоит — всегда есть риск утечки или человеческого фактора.

Квизы и тесты: невинная забава или троянский конь?

«Узнай, какого ты персонажа из «Игры престолов»?», «Какой твой духовный цвет?». Эти забавные викторины маскируют под собой мощный инструмент сбора данных. Чтобы получить результат, вы часто предоставляете приложению доступ к своему профилю, а иногда и к списку друзей. Отвечая на, казалось бы, безобидные вопросы («Как звали вашего первого питомца?», «Какая девичья фамилия вашей матери?»), вы можете добровольно передавать мошенникам ответы на секретные вопросы для восстановления пароля к вашей же электронной почте или банковскому аккаунту.

Лайфхаки для осознанного присутствия в сети

Как же оставаться в соцсетях, не превращаясь в прозрачную мишень? Несколько простых, но эффективных привычек помогут значительно повысить вашу цифровую гигиену.

Прежде всего, проведите цифровую уборку. Просмотрите свои старые посты и фото. То, что было безобидным десять лет назад, сегодня может нести скрытую угрозу. Удалите или скройте из общего доступа фотографии документов, билетов, автомобильных номеров и те, что слишком четко раскрывают место вашего жительства.

Настройте приватность точечно. Не ограничивайтесь выбором «Для всех» или «Только друзья». В настройках большинства соцсетей можно контролировать, кто видит ваш список друзей, кто....

Продолжение в VK сообществе
  • 🔥 2
  • ❤ 1
Post #2426 349
В мире разработки существует особая, почти мистическая реальность, параллельная нашему упорядоченному миру чистого кода и лучших практик. Это реальность, где старые проекты шепчут свои тайны, а в глубинах version control system таятся сущности, которых боятся даже самые смелые инженеры. Здесь правят бал два главных героя: Код-призрак и Программист-медиум.

Феномен Кода-призрака

Представьте себе: вы только что присоединились к новой команде, полны энтузиазма и готовы покорять вершины. Вам дают первую задачу — добавить небольшую функцию в старый, но критически важный модуль. Вы находите нужный файл, открываете его... и ощущаете, как по спине пробегает холодок.

Вы видите код. Он компилируется. Он проходит все тесты. Он работает на продакшене уже пять лет. Но вы не понимаете ни единой строчки. Переменные названы a1, b2, c3. Логика состоит из вложенных циклов с условиями, которые, кажется, нарушают законы математики. Здесь нет комментариев, а история в Git показывает лишь одну древнюю запись с сообщением "fix" от пользователя unknown_user, который давно покинул компанию.

Это и есть Код-призрак. Он незримо витает в ядре вашего приложения, не подчиняясь обычным законам программирования. Он как чёрный ящик: данные входят, результат выходит, но то, что происходит внутри, — тайна, покрытая мраком. Попытка изменить даже самую незначительную его часть часто приводит к цепной реакции непредсказуемых багов, словно вы потревожили древнее проклятие.

Пример? Пожалуйста. Функция, которая должна проверять валидность email, вместо регулярного выражения использует побитовые операции с символами. Она работает для 99% случаев, но вы не можете понять почему, и мысль о том, чтобы добавить поддержку нового домена, вызывает у вас панику.

Рождение медиума

Не каждый разработчик способен вступить в диалог с таким призраком. Обычный программист, столкнувшись с ним, либо попытается переписать всё с нуля (что чревато новыми ошибками и бесконечными циклами регрессии), либо впадёт в ступор. Но есть особая каста — Программисты-медиумы.

Это не официальная должность, а скорее призвание. Медиум — это не гений-одиночка, пишущий идеальный код с первого раза. Это терпеливый детектив, археолог и психолог в одном лице. Его сила не в написании нового, а в понимании старого.

Их главный инструмент — не IDE, а глубокое смирение. Они отбрасывают своё эго и не говорят: «Какой идиот это написал?». Вместо этого они задают вопрос: «При каких условиях и в какой момент это казалось кому-то хорошей идеей?». Они понимают, что за каждым странным решением стоит контекст: жёсткий дедлайн, устаревшая версия библиотеки, специфичный баг, который нужно было срочно исправить.

Арсенал медиума: искусство общения с призраками

Работа медиума — это целый ритуал, состоящий из нескольких этапов.

Первым делом — тихое наблюдение. Прежде чем что-то менять, медиум тратит часы на то, чтобы просто понаблюдать за поведением кода-призрака. Он прогоняет его с разными входными данными, изучает логи, смотрит, как он взаимодействует с другими частями системы. Он ищет закономерности, аномалии, «призрачные баги», которые появляются и исчезают. Это похоже на установку камер в доме с привидениями, чтобы понять, когда и где они проявляются.

Следующий шаг — создание защитного кокона. Медиум никогда не лезет в живой код без страховки. Он окружает призрак плотным кольцом автоматических тестов. Сначала это будут простые интеграционные тесты, которые фиксируют текущее поведение системы. «Вот такие данные на входе — вот такой результат на выходе». Это создаёт «контролируемую среду обитания» для призрака. Если после ваших изменений тесты начинают падать, вы сразу это поймёте.

Затем наступает время....
Полная статья в VK сообществе
  • ❤ 2
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →