TGViewer
Channel Public Channel
Whitehat Lab

Whitehat Lab

@wh_lab

Авторский канал об информационной безопасности. Здесь свежие CVE и разбор уязвимостей, инструменты и методики Red Team, внутренняя инфраструктура, практические заметки #nav
Контакты: https://whlab.ru
По рекламе: https://telega.in/c/wh_lab или @exited3n
Subscribers
3.5K
Photos
534
Videos
1
Links
590

Showing posts older than #373 · Back to latest

Older Posts 16 shown
Post #371 2.24K
⚙ChromeAlone - A Browser C2 Framework

Инструмент для превращения Chromium браузеров в C2 имплант 👍😅

💻 Repo

#c2 #chromium #chromealone #redteam

✈️ Whitehat Lab 💬Chat
  • 🔥 4
Post #370 1.01K
Комментаторы с Реддита фигни не скажут 😂😅

#ai

✈️ Whitehat Lab 💬Chat
  • 😁 9
Post #369 1.07K
💻 evil-winrm-py 1.4.0

Аналог одноименной утилиты написанный на 😰 Python

Установка:

uv tool install --python 3.12 'git+https://github.com/adityatelange/evil-winrm-py'


💻 Repo
💻 Docs

#soft #python

✈️ Whitehat Lab 💬Chat
  • 🔥 2
Post #367 1.6K
💻 How to recover from a Golden gMSA attack

This article describes an approach to repairing the credentials of a group Managed Service Account (gMSA) that are affected by a domain controller database exposure incident


🔗 Link

#windows #ad #gmsa

✈️ Whitehat Lab 💬Chat
Post #366 1.11K

Forwarded from Ralf Hacker Channel (Ralf Hacker)

У SpecterOps очередная крутая статья про сбор данных из ADWS.

https://specterops.io/blog/2025/07/25/make-sure-to-use-soapy-an-operators-guide-to-stealthy-ad-collection-using-adws/

Что еще полезного: как использовать утилиту SoaPy, конвертировать данные в формат BloodHound, ну и конечно как обнаружить этот самый сбор данных домена.

#ad #pentes #redteam #enum #bloodhound #soap
SpecterOps Make Sure to Use SOAP(y) - An Operators Guide to Stealthy AD Collection Using ADWS Learn how to perform stealthy recon of Active Directory environments over ADWS for Red Team Assessments
  • ❤ 2
Post #364 1.14K
🧙😅 Давным-давно в далёкой-далёкой галактике... В бытность моей молодости, когда деревья были выше и трава зеленее 😅

Всех причастных с днем! 🥳🥳🥳

Сегодня пятница, всем разрешаю бахнуть пивка, главное холодненького 🍺🍺🍺


#sysadm

✈️ Whitehat Lab 💬Chat
  • ❤ 10
  • 😁 1
  • 🏆 1
Post #363 1.23K
💻 Площадки с задачами по программированию на различных ЯП

🔗 Codewars
🔗 Codeforces
🔗 LeetCode
🔗 Codebattle
🔗 Coderun
🔗 Hackerrank
🔗 Codinggame

В свое время пользовался Codewars, огромное количество задач различных сложностей

#coder #codewars #coderun #programming

✈️ Whitehat Lab 💬Chat
codebattle.hexlet.io Hexlet Codebattle • Game for programmers Free online game for programmers. No ads, registration from github. Solve Tasks with the bot, friends or random players.
  • ❤ 2
Post #361 1.15K
👩‍💻 Promptfoo: LLM evals & red teaming

Developer-friendly local tool for testing LLM applications

😉 Test your prompts and models with automated evaluations
😉 Secure your LLM apps with red teaming and vulnerability scanning
😉 Compare models side-by-side
😉 Automate checks in CI/CD
😉 Share results with your team


💻 Repo
📔 Docs
🔗 Site

#llm #ai

✈️ Whitehat Lab 💬Chat
Post #360 1.11K
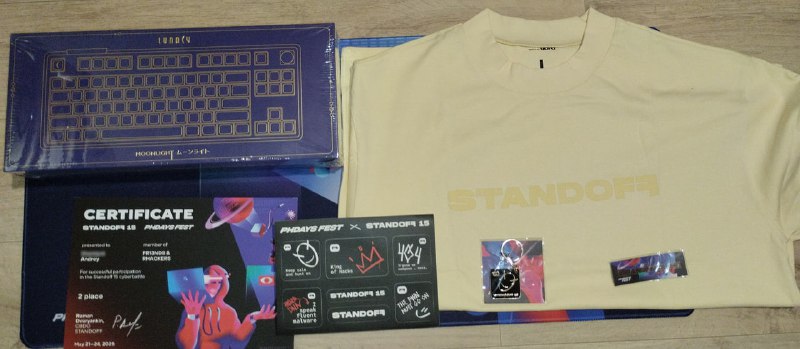
Размер ковра - мое почтение 👍😅

#standoff

✈️ Whitehat Lab 💬Chat
  • 🔥 8
Post #358 1.44K
💻 FLOSS v3.1.1

Кроссплатформенный инструмент для статического анализа, автоматического извлечения и деобфускации строк из бинарных файлов. Если по простому, то это strings на стероидах 👍😅

💻 Repo
💻 Usage
💻 Releases

#floss #strings #reverse

✈️ Whitehat Lab 💬Chat
Post #357 3.42K
🐧 Linux Threat Hunting Persistence

Автор статьи демонстрирует, как искать признаки присутствия злоумышленника (persistence) в Linux с помощью open source инструментов и стандартных средств ОС

Рассмотренные методы сохранения доступа:

▪️SSH Keys
▪️Crontab
▪️Bashrc
▪️APT
▪️Privileged user & SUID bash
▪️Malicious Systemd
▪️Hunting LKM Rootkits
▪️LD_PRELOAD rootkit
▪️PAM Backdoor
▪️ACL
▪️init.d
▪️Motd
▪️Mount process for hide any pid
▪️Webshells
▪️rc.local


🔗 Article

#linux #persistence #threathunting

✈️ Whitehat Lab 💬Chat
  • ❤ 5
  • 🔥 2
Post #356 1.11K
💻 CVE-2025-53770 SharePoint Vulnerability Scanner

A comprehensive security scanner designed to identify SharePoint instances vulnerable
to CVE-2025-53770, which involves a deserialization vulnerability in SharePoint's
ExcelDataSet component that allows remote code execution and machine key extraction

This scanner incorporates real-world attack patterns observed in active exploitation
campaigns and provides detailed confidence scoring based on machine key extraction,
secondary payload deployment, and SharePoint component processing indicators


JSON Output (-o results.json)

[
{
"host": "sharepoint.example.com",
"url": "https://sharepoint.example.com/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx",
"scan_time": "2025-07-21T10:30:00.123456",
"vulnerable": true,
"status_code": 200,
"response_size": 15432,
"error": null,
"response_time": 1.23
}
]


💻 Repo

#sharepoint #scanner #cve #poc

✈️ Whitehat Lab 💬Chat
GitHub GitHub - ZephrFish/CVE-2025-53770-Scanner: ToolShell scanner - CVE-2025-53770 and detection information ToolShell scanner - CVE-2025-53770 and detection information - ZephrFish/CVE-2025-53770-Scanner
Post #354 868

Forwarded from Just Security

Zero-day в SharePoint (CVE‑2025‑53770)

18 июля эксперты Eye Security зафиксировали масштабную атаку на on‑prem SharePoint, включающей цепочку из CVE‑2025‑49706 и CVE‑2025‑49704, теперь уже получившей идентификатор CVE‑2025‑53770. Эксплойт позволяет внедрить web‑shell без авторизации.

• Эксплуатация происходит через POST запрос к /_layouts/15/ToolPane.aspx с Referer=/_layouts/SignOut.aspx.
• Сохраняется файл spinstall0.aspx - дампер, извлекающий ValidationKey, позволяя создавать псевдо‑валидные ViewState‑токены с помощью ysoserial и получать RCE.
• Массовое сканирование показало десятки заражённых серверов в первой волне (~18 июля) и второй (~19 июля) .


По данным Eye Security:
• Первая волна: IP 107.191.58.76 (~18 июля, 18:06 UTC)
• Вторая волна: IP 104.238.159.149 (~19 июля, 07:28 UTC)


Комментарий Microsoft:
Обнаружено активное использование уязвимости. Патч пока отсутствует. SharePoint Online не затронут. Рекомендации: подключить Defender + AMSI‑интеграцию, отключить сервер от Интернета до выхода обновления.

Наш комментарий:

Наши аналитики SOC уже столкнулись с попытками эксплуатации данной уязвимости, необходимо принять следующие меры:

1. Изолируйте все on‑prem SharePoint-серверы.
2. Испольлуйзете Defender + AMSI в SharePoint‑окружение и проведите сканирование.
3. Проверьте IIS‑логи на запросы со следующими метриками:
• POST /layouts/15/ToolPane.aspx?DisplayMode
• Referer /layouts/SignOut.aspx
• GET /layouts/15/spinstall0.aspx
4. Сделайте поиск по файлу spinstall0.aspx
5. При обнаружении следов копрометации запустите процесс расследования инцидента.

Источники:

• research.eye.security
• SANS Internet Storm Center
• SecurityWeek
Eye Research SharePoint Under Siege: ToolShell Exploit (CVE-2025-49706 & CVE-2025-49704) On the evening of July 18, 2025, Eye Security was the first in identifying large-scale exploitation of a new SharePoint remote code execution (RCE) vulnerability chain in the wild. Read how we found it & what we did afterwards.
  • ❤ 1
  • 👍 1
Post #347 1.45K
🦙 BruteForceAI v1.0.0

Автоматизированный AI LLM брутфорсер
Поддерживает локальную LLM(Ollama), так и облачную(Groq)

Вчера провел тестирование, и на примере Ollama покажу как установить и запустить на 💻 Windows

Нам понадобится:

➡️ Ollama - OllamaSetup.exe
➡️ playwright
➡️ requests
➡️ PyYAML

Установка:

pip install PyYAML
pip install requests
pip install pytest-playwright
playwright install chromium

git clone https://github.com/MorDavid/BruteForceAI.git
cd .\BruteForceAI\

# Ставим Ollama из setup файла

ollama serve
ollama pull llama3.2:3b
ollama run llama3.2


Для проверки работоспособности:

curl http://localhost:11434/api/generate -d '{"model":"llama3.2", "prompt":"Hello"}'


Работает в 2х режимах: анализ и атака
Указываем ссылки с формами авторизации и он сам соберет все необходимые данные для проведения последующей атаки

Подготовим необходимые файлы:

targets.txt
usernames.txt
passwords.txt


Тестирование проводил на классическом DVWA (admin:password по умолчанию)

Приступим:

python .\BruteForceAI.py analyze --urls .\targets.txt --llm-provider ollama --llm-model llama3.2 --force-reanalyze

python .\BruteForceAI.py attack --urls .\targets.txt --usernames .\usernames.txt --passwords .\passwords.txt --force-retry --dom-threshold 25


Интересная опция --dom-threshold со значением по умолчанию 100, конкретно на примере DVWA при успешном логине мы получаем 38 и соответственно он пройдет мимо и не отметит результат как успешный, потому указал вручную --dom-threshold 25


Используйте --debug и --verbose для подробного вывода и отладки
Все данные сохраняет в bruteforce.db используя SQLite3, для очистки python .\BruteForceAI.py clean-db

💻 Repo

P.S. Пользоваться сам конечно же не буду 😅 Но может кому-то это будет полезно и интересно

#llm #bruteforce #ai #pentest #web

✈️ Whitehat Lab 💬Chat
  • ❤ 4
  • 👍 3
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →