
Что случилось
Вчера, 20го июня, один из самых известных игроков mev поля, Jared пострадал от атаки на его mev-бота, потери составили 15кк$. Джаред объявил 1кк$ баунти за возврат полной суммы + отказ от преследования. Атакован был JaredFromSubway.eth - это один из MEV-ботов Джареда, который специализируется на сендвич атаках.
Что случилось поподробнее
Хакеры изготовили ловушку специально для MEV-ботов, в которую попался самый эффективный. При этом бот не был взломан, бот был обманут. Вообще говоря, такие боты настроены на извлечение максимальной прибыли. Это могут быть как арбитражные возможности, что в целом легально, так и сендвич атаки, что ни разу не легально. Про механизм и принципы работы таких ботов я писал тут
Что случилось вообще подробно жесть
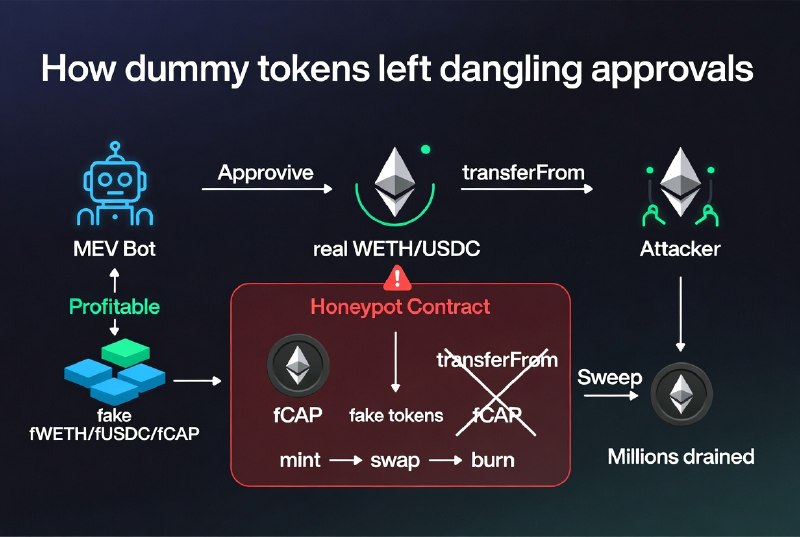
1) Атакующий разворачивает десятки контрактов, которые выглядят как стандартные обертки: fWETH, fUSDC, fUSDT + Uniswap пулы на эти токены. Точнее сказать, эти контракты имплементировали стандартные интерфейсы юнисвапа. Пары выглядели ликвидными. Пары были как фейк+нормальный токен, так и фейк+фейк.
2) Эти пулы оценивались MEV-ботом как предоставляющие возможность для арбитража. Потому что они ее предоставляли! Атакующие специально создавали транзакции обмена, которые было выгодно бэкранить. Для каждого свапа на новом контракте бот апрувил свои реальные средства: WETH, USDC, USDT. И поначалу апрувы расходовались либо в ноль, либо частично. Контракт становился "проверенным".
3) Со временем бот соприкасался со всё большим количеством этих контрактов.
4) Контракты имели скрытый механизм. Поскольку токены фейковые, то изменения балансов стали производиться с помощью
mint/burn операций, без transferFrom операций, на который давался апрув, т.е. апрувы копились. Важно! Результат этих операций все равно оставался положительным для бота.
5) По прошествии нескольких недель атакующий прошелся по всем апрувам и забрал максимум, который был доступен.
Что мы из этого можем вынести
Но в той агентской нейросетевой реальности, в которой мы оказались, как мне кажется, на первый план выйдут агенты, способные к мониторингу в реальном времени на разных уровнях. Начиная с анализа кодовых баз и заканчивая транзакциями в реальном времени и в ретроперспективе.
Источники:
- тред от Quit
- пост от Startup Fortune
- транзакцию и адреса можно посмотреть в треде у Владимира officer_secret
https://t.me/web3securityresearch