
Безопасность в Web3 в Q1 2026. Куда мы катимся?
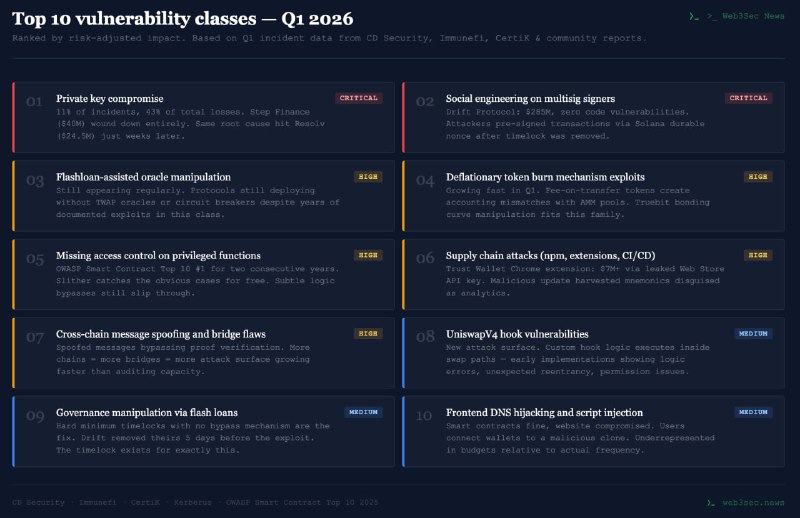
В первом квартале 2026 года было похищено 450kk$+, причем 285 из них потерял DRIFT и этот взлом был сделан без затрагивания кода контрактов, только социальная инженерия с кражей приватных ключей
Если говорить о взломах, связанных с кодом, то в них было похищено 169kk$ в 55 инцидентах. При этом ни один из взломов не был zero-day, то есть каждый из этих взломов мог быть предотвращен. Внутри этих 169 миллионов 43% (64.5) средств были украдены через компрометацию приватных ключей
Таким образом, два самых опасных вектора в Q1:
- Private Key Compromise
- Social Engineering on Multisig Signers
Помимо хорошо известных аудиторам:
- Flashloan-Assisted Oracle Manipulation
- Deflationary Token Burn Mechanism Exploits
- Missing Access Control on Privileged Functions
- Cross-Chain Message Spoofing and Bridge Logic Flaws
- UniswapV4 Hook Vulnerabilities
- Governance Manipulation via Flash Loans
В топ-10 присутствуют два типа атак, которые эксплуатируют области, как правило не подвергающиеся анализу безопасности в web3 компаниях:
- Supply Chain Attacks (npm, Browser Extensions, CI/CD)
- Frontend DNS Hijacking and Script Injection
Что касается AI, то его используют как атакующие, так и защитники. Новые инструменты появляются каждую неделю, но серебряной пули пока не существует.
Способность AI анализировать большие кодовые базы/большое количество кодовых баз помогает обеим сторонам. То, что раньше было экономически невыгодно для взлома, теперь может подвергаться атакам, поскольку малодоходность отдельной атаки компенсируется количеством этих атак. В то же время на контест площадки льется большое количество AI-assisted отчетов об уязвимостях. На своем опыте могу сказать, что агенты зачастую ставят High там, где по факту Low/Informational, что добавляет работы судьям.
AI помогает персонализировать фишинг, а агентские фреймворки - огромное поле для атак, которое еще толком не исследовано. Вы слышали про промпт инъекции? Скорее всего да. А про инъекции памяти? Если нет, то почитайте перевод статьи
Как должна выглядеть системная защита в 2026:
- Уровень 1. Операционная защита. Проверка подписантов, процедуры управления ключами, временные блокировки операций без механизмов обхода и тд
- Уровень 2. Мониторинг цепочки поставок и фронтенда: проверка целостности DNS, обнаружение изменений в JS/фронтенде, аудит зависимостей npm, проверка доступа к CI/CD, мониторинг конфигурации доменов.
- Уровень 3. Мониторинг в режиме реального времени. Аномальные транзакции, мониторинг говернанса, проверка транзакций перед исполнением, автоматическое реагирование.
- Уровень 4. Проверка кода. Аудит контрактов, автосканирование, баг баунти, формальная верификация.
На данный момент внимание протоколами в основном уделяется 4 уровню и в какой-то мере 3, но самые крупные потери в Q1 произошли на уровне 1.
Для тренировки защиты и реагирования на инфраструктурные атаки можно начать с этого репозитория SEAL
Источники:
- Web3SecNews
- Security Alliance
https://t.me/web3securityresearch
Post #82
426
- ❤ 6