
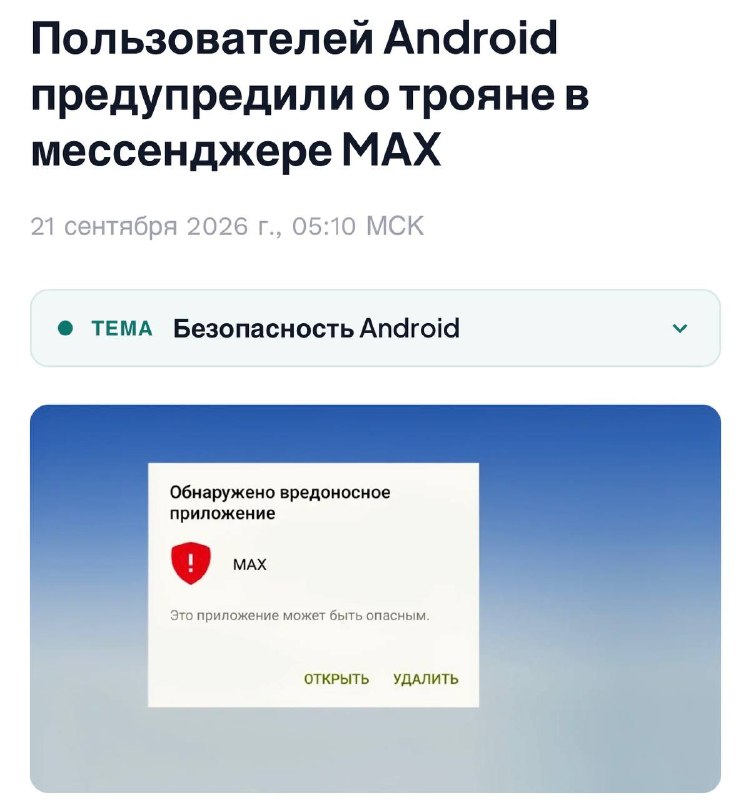
Новый троян атакует пользователей MAX
Мошенники всё активнее используют MAX в своих схемах. По данным Dr.Web, во II квартале 2026 года атаки на пользователей мессенджера заметно участились.
Злоумышленники изучают профили жертв и подбирают правдоподобный предлог, чтобы человек сам перешёл по ссылке, сообщил код или установил приложение.
Один из опасных вариантов вредоноса, Android.SpyMax, маскируется под обычные приложения, обновления или «защитные» программы. Dr.Web отмечает, что такие трояны могут использоваться как шпионские и банковские вредоносы. В России их нередко распространяют именно через социальную инженерию: человека убеждают установить программу якобы для защиты аккаунта, банка или проведения безопасной операции.
Отдельная проблема в том, что вредонос может прийти под видом обычного APK-файла. Центр безопасности MAX отдельно предупреждает, что мошенники маскируют APK под обновления, банковские и служебные приложения.
SCAM LIST - подписаться
Post #1944
1.33K
- 😁 6
- ❤ 3
- 🤣 2