TGViewer
Channel Public Channel
white2hack 📚

white2hack 📚

@w2hack

Кибербез. Книги, гайды, how to, ликбез. Аналитика, тренды, карьера, эвенты. Этичный хакинг и защита своих данных

🔊 Связь t.me/w2hack?direct
💬 Чат https://t.me/+VdkEIWudTi5m3dsA
💡 Консультация https://consult.ivanpiskunov.com
🏛 Обмен -- private --
Subscribers
13K
Photos
4.9K
Videos
142
Links
2.3K

Showing posts older than #6508 · Back to latest

Older Posts 18 shown
Post #6505 2.27K
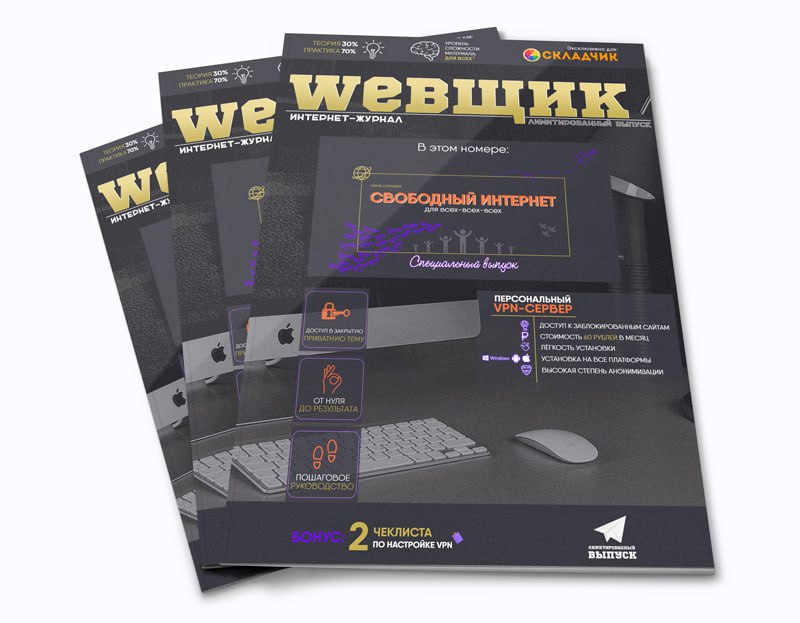
Свободный интернет для всех-всех-всех, Webщик, 2024

Блокировки наших любимых сайтов ужесточаются с каждым днtм. Руки цензоров уже дотянулись до тех ресурсов, без которых сложно представить современный интернет. Нам хотят навязать чьё-то искажtнное видение "правильных" источников контента, якобы защищая нас от т.н. нежелательной информации...

Конечно, мы бесконечно благодарны им за заботу, но в то же время не забыли, что в эту игру можно играть в обе стороны. И каждая трясущаяся рука регулятора, которая жадно тянется перекрыть нам доступ к Youtube, непременно получит по пальцам толстым свёртком из современных VPN-технологий!

Я рад вам презентовать спец. выпуск "Свободный интернет для всех-всех-всех 2024", который позволит каждому складчику даже с минимальным уровнем знаний, создать персональное решение вопроса с этими надоедливыми блокировками!

#privacy
  • 👍 5
  • 🫡 4
  • ❤ 1
  • 🔥 1
Post #6503 2.36K
  • 🤡 12
  • 🤔 8
  • 🤷‍♂ 1
  • 👍 1
  • 🤣 1
  • 🤝 1
  • 🙉 1
Post #6500 2.8K
eWAPTX v2.Elearn Web Application Penetration Testing eXtreme, INE Security, 2024

The eWPTX is our most advanced web application penetration testing certification. This 100% practical and highly respected certification validates the advanced skills necessary to conduct in-depth penetration tests on modern web applications.

❗️Official page

Password: Hide01 or GREEN_ARMOR or GREENARMOR

#education #web
  • 👍 4
  • ❤ 3
  • 🤔 1
Post #6498 6.89K
⚠️Attacking Docker Collection ⚠️ by Reza Rashidi, 2024

Attacking Docker involves exploiting vulnerabilities, misconfigurations, and weaknesses in various components of the Docker ecosystem, including Docker Engine, container images, orchestration platforms (e.g., Kubernetes), and the underlying host system. Attackers may leverage techniques such as container breakout, privilege escalation, denial-of-service (DoS), image tampering, and lateral movement to compromise Docker environments and gain unauthorized access to sensitive data or resources.

- Privileged Container;
- Exposed Container APIs;
- Container Escape;
- Container Image Tampering;
- Insecure Container Configuration;
- Denial-of-Service (DoS);
- Kernel Vulnerabilities;
- Shared Kernel Exploitation;
- Insecure Container Orchestration;
- Insecure Container Images;
- References.

#SecDevOps
  • 👍 5
  • 🔥 5
  • ❤ 1
Post #6497 2.37K
📕Авторская брошюра "Zero 2 Hero. Шанс на лучшую жизнь, который дал Кибербез", авторская редакция, w2hack, 2025©

Брошюра автора рассказывает реальную историю пути восхождения к вершине, от парня из глубинки до эксклюзивного технического специалиста, владельца стартапа и человека, сделавшего себя самостоятельно. Живые кейсы, семплы, подсказки и лайфхаки, реально отработанные техники (само)обучения, мотивация и вдохновение - все это на страницах брошюры уже скоро!

📕Брошюра - мемуары от автора канала W2Hack выйдет в Январе 2025 года!

📕𝐓𝐫𝐮𝐞 𝐬𝐭𝐨𝐫𝐲. 𝐅𝐫𝐨𝐦 0 𝐭𝐨 1 𝐛𝐲 𝐈𝐯𝐚𝐧 𝐏𝐢𝐬𝐤𝐮𝐧𝐨𝐯, 𝐰2𝐡𝐚𝐜𝐤, 2025©

#info #great
  • 👍 22
  • 🤡 11
  • 🔥 8
  • 🎉 4
  • ❤‍🔥 1
  • 🤔 1
Post #6496 2.09K
My Journey to Becoming a MILLIONAIRE in Cybersecurity by Tech with Jono (YT channel), 2024

📕 Original Video Description:
This video will be about my journey on becoming a millionaire as a Cybersecurity professional. The numbers are generated based on my current figures. Hope you guys enjoy this video!

📕 Русскоязычное описание видео:
Автор видео рассказывает о том как стал миллионером благодаря старту в кибербезопасности. Сразу спойлер: разбогател он не от "бешенных" зарплат в БигТехе, а благодаря грамотному подходу, финансовой грамотности и личным верным действиям.

⚠️The main point of this case:
Actually, Initial first capital you can really be made by working as a professional in BigTech or other companies where there is a demand for IT and cybersecurity. However, In employment is always the ceiling, Yep, it will allow you not to die of hunger, but is unlikely to make you rich man. Therefore, money savings must be force to work, namely investing in securities and other financial instruments. While you sleep, your money works and brings income, unlike when you earn money being in the office from 9 AM to 6 PM. So, invest, save what you already have and multiply it. In during a few years, you can "retire" or invest in your own product! Do not waste money on momentary pleasures and dubious assets. Your money is your faithful friends, you take care of them, and they in return - about you!

⚠️Главная мысль и общий посыл видео:
Первоначальный капитал действительно можно сделать работая как профессионал в БигТехе или других компаниях, где есть спрос на Ит и кибербез. Однако, найм это всегда потолок, это даст не умереть с голоду, но вряд ли сделает богатым. Поэтому накопления необходимо пустить в работу, а именно инвестировать в ценные бумаги и другие финансовые инструменты. Пока ты спишь, твои деньги работают и приносят доход, в отличии от того когда ты зарабатываешь находчсь в офисе с 9 АМ до 6 PM. Инвестируй, сохраняй и преумножай. Через несколько лет ты можешь «выйти на пенсию» или вложиться в свой продукт! Не продрачивай деньги на сиюминутные удовольствия и сомнительные активы. Твои деньги – твои верные друзья, ты заботишься о них, а они в ответ - о тебе

📌 Time codes:
0:37 My salary ranges and job responsibilities
3:53 Salary Projections with average annual increase
5:46 Speed up the process with annual target increase
6:49 You need to get into this investment strategy
9:09 My current aggressive strategy
10:28 IMPORTANT TAKEAWAY POINTS

#great
  • 👍 3
  • 🤔 3
  • 😁 2
  • ❤‍🔥 1
  • 👏 1
Post #6495 2.07K
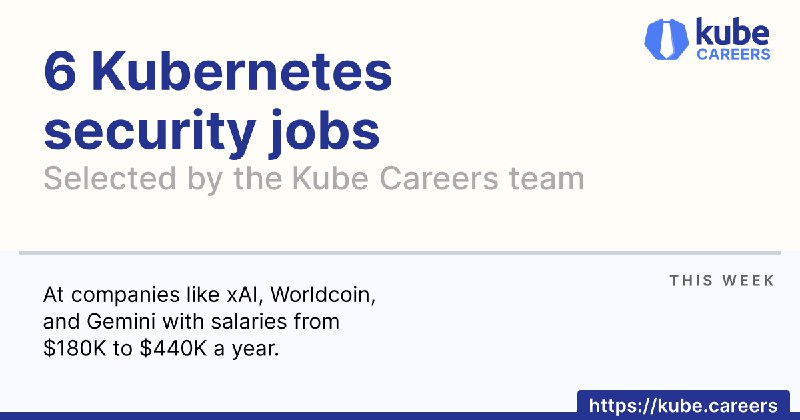
This week's 6 best Kubernetes vacancies that focus on security are:

DevSecOps Engineer with xAI
💰 $180K to $440K a year
🏠 From the office in San Francisco / Palo Alto, CA, USA
→ https://kube.careers/t/c7cf5fcf-05bc-4e15-948b-f58c1c47fd9f?s=55

DevSecOps Engineer with Worldcoin
💰 $236K to $323K a year
🏠 From the office in San Francisco, CA, USA
→ https://kube.careers/t/e824f971-4831-4329-8dfd-2edcce0c9ed5?s=55

DevSecOps Engineer with Gemini
💰 $248K to $310K a year
👨‍💻 Remote from the United States
→ https://kube.careers/t/03598248-6bcb-4117-85b1-ecba6edb3070?s=55

DevSecOps Engineer with Uniswap Labs
💰 $264K to $294K a year
🏠 From the office in New York, NY, USA
→ https://kube.careers/t/3d7c0bd7-abd8-4526-a376-458f65018709?s=55

Security Architect with Adobe Inc.
💰 $191.7K to $345.7K a year
🏠 From the office in Seattle, WA / San Francisco / San Jose, CA, USA
→ https://kube.careers/t/b6de3faf-adb8-462a-9dd9-260446149b27?s=55

#analytics #world
  • ❤‍🔥 3
  • 👍 2
  • 🔥 2
  • 🤔 1
Post #6492 2.8K
Тестирование на проникновение и анализ безопасности. Базовый уровень, Академия АйТи, читает Боронин Сергей, 2024

Пентест - метод оценки безопасности компьютерных систем или сетей средствами моделирования атаки злоумышленника. В ходе теста на проникновение специалист действует как настоящий хакер: находит уязвимые места, «проходит» их и получает доступ к нужной информации. В рамках курса рассматриваются шаги, используемые для взлома и защиты от него в рамках различных технологий и инструментов, применяемых PEN-тестерами (аудиторами безопасности), также слушатели получают представление о разных способах и методах атак на корпоративные сети и другие информационные ресурсы

Успешное окончание курса позволит специалистам:
⛳️ Проводить тестирование на проникновение
⛳️ Минимизировать риски незащищённости цифровых систем
⛳️ Обнаруживать и эксплуатировать уязвимости систем
⛳️ Отражать кибератаки и поддерживать безопасность IT-систем
⛳️ Прогнозировать риски
⛳️ Тестировать уровень защиты ИС
⛳️ Готовить отчетность по результатам проверки

❗️Скачать с Yandex Cloud

#education #pentest
  • 🔥 6
  • ❤‍🔥 4
  • 👏 4
  • 👍 3
  • 🤡 3
Post #6489 2.12K
Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей, Олег Скулкин, 2023

«Шифровальщики» – это программы, которые находят уязвимости в сетях предприятий, чтобы потом с помощью этих уязвимостей внедриться в сеть, завладеть ценной для предприятия информацией и далее вымогать деньги из руководства компании. Разумеется, программы эти создаются людьми, которые могут как объединяться в преступные группы, так и действовать поодиночке. В последние годы происходит рост кибератак именно с помощью программ-шифровальщиков. К сожалению, этот тренд не обошел и Россию – здесь количество таких атак только за 2021 год выросло более чем в три (!) раза.

Именно поэтому так кстати в русском переводе выходит книга Олега Скулкина, выдающегося эксперта не только в российской, но и в международной цифровой криминалистике. Автор рассказывает обо всем, что касается шифровальщиков, – от истории атак до цифровых улик. Посреди его повествования вполне естественно выглядят фрагменты программного кода, а кое-где – цветные скриншоты.
По мнению автора (а это мнение основано на более чем десятилетнем опыте работы в сфере информационной безопасности), сети и деньги предприятия можно уберечь, если понимать жизненный цикл атак программ-вымогателей – об этом цикле подробно рассказывается во второй главе книги, а также в последней главе, где автор помогает читателям научиться реконструировать универсальный жизненный цикл атаки, которому подчиняются все шифровальщики, какими бы индивидуальными особенностями они ни отличались.

#book #forensic
  • 👍 7
  • 🤔 3
  • ❤‍🔥 1
Post #6488 1.87K
Ты получил рутовый доступ на одну linux машину в корпоративном периметре. У тебя есть несколько часов\дней до того как вторжение обнаружат или пофиксят баг который привел к текущей возможности. Что ты будешь делать? - написать в компанию и продать баг за деньги? или начать смещение внутри сети пуская корни? что можно сделать если рут возможен только на этой машине?


#talk
  • 🤔 9
Post #6487 2.18K
Awesome Linux attack and forensic purplelabs

This page is a result of the ongoing hands-on research around advanced Linux attacks, detection and forensics techniques and tools

❗️ GitHub
⛳️
PurpleLabs Playground

#forensic #linux #ctf
  • 👍 8
  • 👨‍💻 1
Post #6484 2.23K
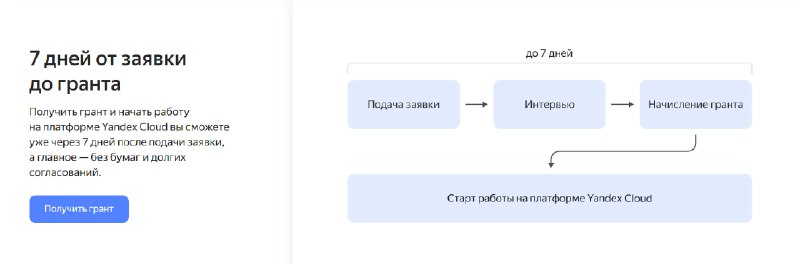
Получите грант до 1 миллиона рублей на IT-инфраструктуру в Yandex Cloud и доступ к другим сервисам Яндекса на особых условиях

Требования к участникам:

✅ Ваша компания занимается разработкой и реализацией цифровых продуктов или программное обеспечение является частью вашего продукта/услуги для рынка. При этом исключительные права на программное обеспечение принадлежат вам, а не предоставлены вам на основании лицензии сторонней компанией-разработчиком.
✅ Ваша компания является коммерческой организацией.
✅ Ваша компания не является образовательным или государственным учреждением, ИТ, аутсорсинговой или консалтинговой компанией, маркетинговым/диджитал агентством.
✅ Ваша компания не занимается майнингом криптовалюты.
✅ Ваша компания ранее не участвовала в программе Yandex Cloud Boost.
✅ Ваша компания является новым клиентом Yandex Cloud.
✅ Ваша компания зарегистрировала бизнес-аккаунт в Yandex Cloud.

❗️Официальный сайт
⛳️Предложение студентам и аспирантам

#startup
  • 🤔 6
  • 🤡 3
  • 👍 2
  • 😁 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →