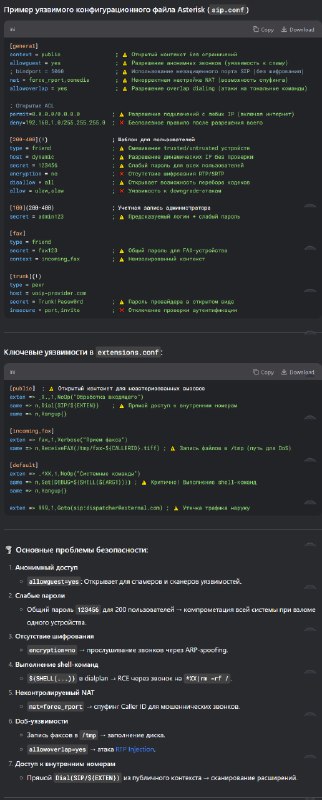
Пример уязвимого конфигурационного файла для VoIP АТС на базе некоммерческого продукта Asterisk (sip.conf) для компании среднего размера с 200-та активными пользователя
В каждой строке указаны ключевые security weak для базового конфига sip.conf А теперь предложи в комментарии к посту свой вариант фикса
Дополнительно:
❗️Официальный гайд вендора о безопасном конфигурировании
❗️Real-time Communications (RTC) security resources focused on VoIP, WebRTC and VoLTE
❗️Asterisk Security Framework
🔽🔽W2Hack special for curiously people🔽🔽
#defensive #hardeing
Post #7441
2.26K