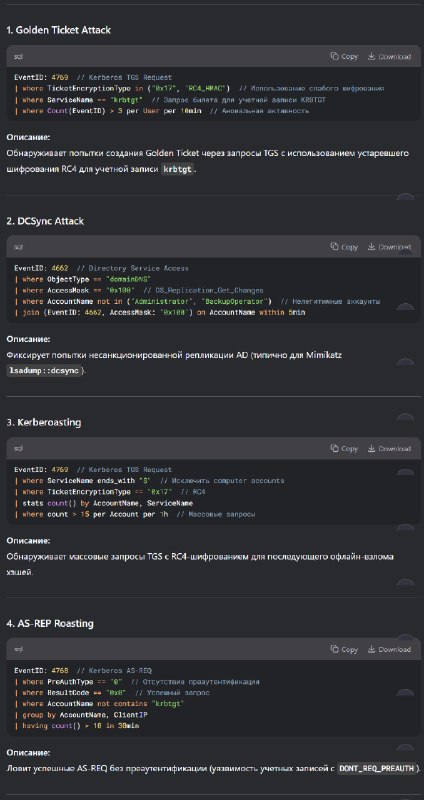
Пример правил детектирования cсмых распространенных атак на Active Directory для популярных SIEM систем
Приведенные ниже правила сформулированы в общем виде (KQL-подобный синтаксис) и могут быть адаптированы под конкретные SIEM: Splunk, QRadar, Microsoft Sentinel, Elastic SIEM.
Основные атаки на AD и соответствующие индикаторы:
1. Brute Force (Account Lockouts)
2. Pass-the-Hash/Ticket
3. Golden Ticket
4. DCSync Attack
5. Kerberoasting
6. Account Enumeration
7. Suspicious Delegation Changes
8. Suspicious Group Membership Changes
Для каждого типа атаки мы предложим одно или несколько правил.
🚩 Внимание! В основе правил лежат события Windows (Event IDs). Предполагается, что SIEM собирает события с контроллеров домена и рабочих станций.
Дополнительно:
❗️Дампы событий Active Directory Kill Chain Attack & Defense
❗️Датасеты от SpecterOps
❗️APT Attack Samples
❗️Sentinel AD Attack Dashboard
Полный конфиг выложен pdf файдом под постом
🔽🔽W2Hack special for curiously people🔽🔽
#windows #defensive
Post #7433
3.11K