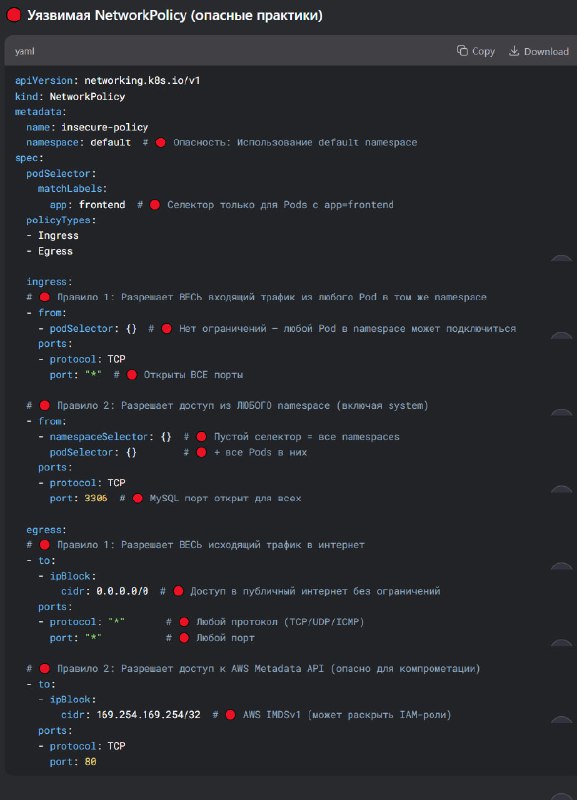
Пример небезопасной network policy в default namespace для pod'ов в среде AWS (via K8s)
В примере указан базовый конфиг с построчными комментариями некоторых weak безопасности. А теперь в комментарии предложи свое видение - какие строки изменить\добавить команды или параметры что бы сделать этот конфиг максимально безопасным!
🔻 YAML файл с исходником смотри ниже 🔻
#SecDevOps
Post #7420
2.75K