TGViewer
Channel Public Channel
#! VulnCity

#! VulnCity

@vulncity

🔒 VulnCity
HTTPS://vulncity.com
Subscribers
247
Photos
36
Videos
1
Links
47

Showing posts older than #90 · Back to latest

Older Posts 20 shown
Post #89 254
🔴ا Persistence در لینوکس | Red Team Series
اگه هدفت اینه توی یه لینوکس جا خوش کنی :
تو این مقاله ۱۴ تکنیک عملی Persistence رو بررسی کردیم — از ساخت کاربر تا Git Hooks و APT Backdoor.
هر تکنیک:
✅ کد اجرایی داره
✅ با MITRE ATT&CK (TA0003) مپ شده
✅ روش Detection برای Blue Team داره

🔗 مقاله کامل رو بخون

🆔 @vulncity
  • ❤ 2
Post #86 253
🔴ا Exchange Server از دید Red Team

ا Microsoft Exchange یکی از پرتکرارترین نقاط ورود در حملات واقعیه — چون مستقیم رو به اینترنته، به AD وصله، و سطح حمله چندلایه داره.
در این مقاله پوشش دادیم:
🔹 آسیب‌پذیری‌های معروف: ProxyLogon، ProxyShell، ProxyNotShell
🔹 شناسایی سرورها با Shodan و استخراج اطلاعات داخلی از NTLMSSP
🔹 ا Username Harvesting با MailSniper
🔹 ا Password Spray روی OWA، EAS و EWS
🔹 دامپ GAL با exchanger.py و Impacket

📃 مشاهده مقاله در سایت

🆔 @vulncity
  • ❤ 2
Post #85 241
اگه تونستید ریپوی زیر رو بالا بیارید.
https://github.com/koala73/worldmonitor

چیز جالبیه با API های مختلف یه داشبورد کامل پیاده سازی کرده و همچنین با AI اومده بین این اخبار که شامل اخبار سیاسی و اقتصادی و .. میشه ارتباط برقرار میکنه


🆔 @vulncity
  • ❤ 4
Post #84 199
در مورد wp2shell به زودی هم مقاله میزارم توی سایت
هم اینکه Exploit هایی که عمومی شده رو میزارم که راحت بتونید استفاده کنید

🆔 @vulncity
  • ❤ 4
Post #83 240
یه سایتی هست به آدرس Onion.run که میتونی لینک‌های .onion رو بدون استفاده از Tor باز کنی.
کافیه اخر لینک Onion کلمه .run رو اضافه کنی.
(ترجیحا با VPN باهاش کار کنید)

🆔 @vulncity
  • ❤ 4
Post #82 220
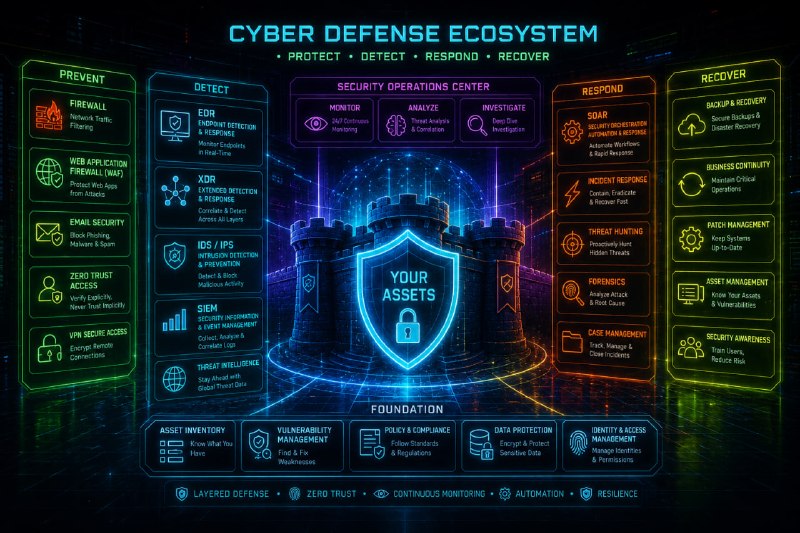
📛Modern Defense Architecture

معماری دفاعی مدرن از فیلتر ساده‌ی مرز شبکه (Firewall) به هفت لایه‌ی به‌هم‌پیوسته تکامل یافته؛ هر نسل شکاف دید نسل قبل را پر کرده: AV فایل‌محور شد، EDR رفتار In-memory را پوشاند، SIEM لاگ‌ها را متمرکز کرد، NDR ترافیک East-West را دید، UEBA بُعد هویت و Baseline رفتاری کاربر را افزود، و XDR همه‌ی این سیگنال‌ها را در یک روایت واحد End-to-End جمع کرد. برای Red Team این یعنی موفقیت دیگر «دور زدن AV» نیست، بلکه باید همزمان از دید EDR، NDR، UEBA و XDR بی‌صدا عبور کرد.

📃 مشاهده مقاله در سایت

🆔 @vulncity
  • ❤ 3
Post #81 205
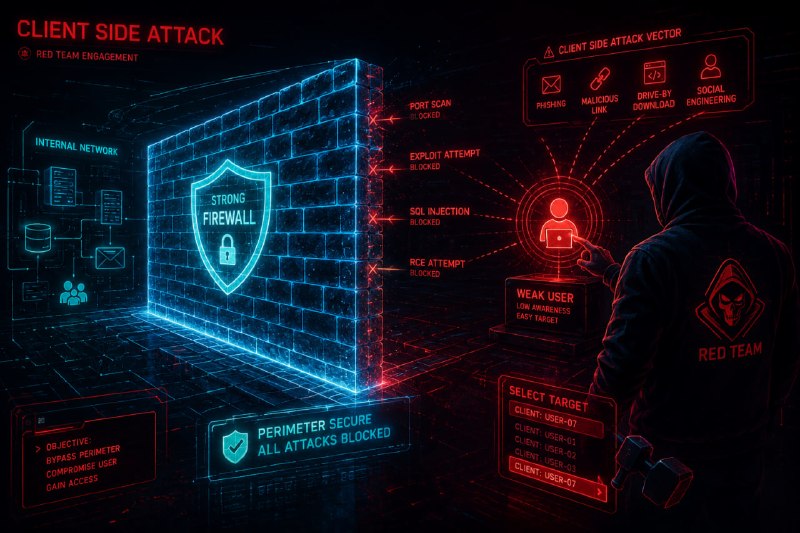
🤦🏻‍♂️ Initial Access By Client Side Attack

ا Client-Side Attack در Red Team: با مسدود شدن مسیرهای مستقیم نفوذ، مهاجمان به لایه‌ی کاربر روی می‌آورند — از LNK Icon Smuggling و WSH Abuse گرفته تا VBA Stomping و HTML/SVG Smuggling، همگی با سوءاستفاده از فرمت‌های «کم‌خطر تلقی‌شده» و LOLBinهای امضاشده‌ی ویندوز.

بیشتر حملات واقعی زنجیره‌ای‌اند (Decoy + Launcher + LNK/Macro در یک ZIP)، نه تک‌مرحله‌ای؛ به همین دلیل شناسایی مؤثر باید بر پایه‌ی Process Tree Correlation باشد نه Signature تکی.

📃 مشاهده مقاله در سایت

🆔 @vulncity
  • ❤ 2
Post #80 610
🫆 Data Leakage — APT73 (Eraleign)

1- دوستان برید توی پنل کاربری
2- توی سرویس Vulndark
3- توی بخش گروه ها سرچ کنید eraleign
4- گروه eraleign (apt73) رو باز کنید
5- توی بخش URL های مرتبط با این گروه چند لینک Onion هست
6- این لینک‌ها رو با مرورگر Tor باز کنید

داده های خوبی گیرتون میاد 👁

ورود به Vulndark

🆔 @vulncity
  • 👍 6
Post #79 304
وقتی داده‌های شرکتت داره تو دارک‌وب فروخته می‌شه، تو داری گزارش ماهانه می‌نویسی.

‏VulnDark — بخش جدید VulnCity — یه نگاه مستقیم به چیزیه که اکثر تیم‌های امنیتی ایران هیچ‌وقت نمی‌بیننش:
🔴 مارکت‌های فعال دارک‌وب
🔴 گروه‌های باج‌افزار و آخرین قربانی‌هاشون
🔴 دیتابیس‌هایی که Leak شدن — شاید دیتای شما هم باشه
این اطلاعات جای دیگه‌ای به فارسی پیدا نمی‌کنی.
‏Threat Intelligence دیگه فقط برای شرکت‌های بزرگ نیست.
‏🔗 https://vulncity.com/vulndark

@vulncity
  • ❤ 2
  • 👍 1
Post #78 312
✅ ثبت نام سایت چند روزی مشکل داشته و امروز مشکل رو رفع کردیم
  • 🙏 1
Post #77 344
اگه دنبال یه جای مشخص برای مدیریت و نقشه کشیدن شبکه هستی، NetDraw عالیه؛ خیلی راحت پورت‌ها، VLANها و دستگاه‌ها رو بصری و زنده
مدیریت می‌کنه

Netdraw.io

🆔 @vulncity
  • 👍 1
Post #76 297
#! VulnCity 🔐ا Privilege Escalation با Access Token Manipulation یکی از تکنیک‌های مهم Post-Exploitation در ویندوز است که از مکانیزم‌های داخلی خود سیستم‌عامل سوءاستفاده می‌کند. در این تکنیک، مهاجم با دستکاری یا جعل Access Token می‌تواند هویت یک پردازش با دسترسی بالاتر…
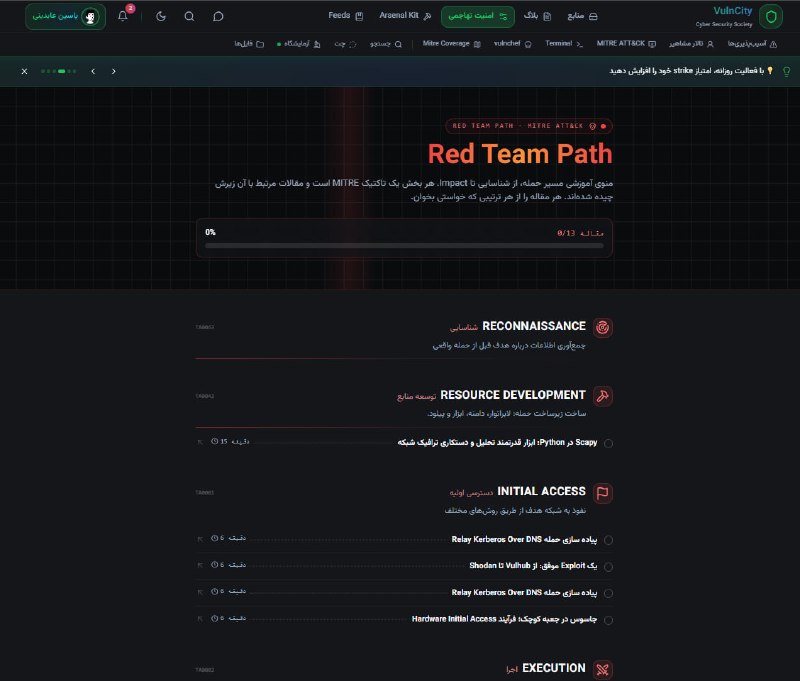
دوستان سلام به همه
توی سایت یه صفحه ای رو طراحی کردیم به نام Red Team Path که توی این صفحه مقالات مرتبط با امنیت تهاجمی هست.
محتوای مقالات فرقی با صفحه اصلی مقالات نداره ولی صرفا مرتب سازی شده بر اساس تکنیک‌های Mitre و شما میتونی به ترتیب مقالات رو بخونی و بری جلو.

مشاهده صفحه RedTeam Path

🆔 @vulncity
  • ❤ 2
Post #75 221
🔐ا Privilege Escalation با Access Token Manipulation یکی از تکنیک‌های مهم Post-Exploitation در ویندوز است که از مکانیزم‌های داخلی خود سیستم‌عامل سوءاستفاده می‌کند.

در این تکنیک، مهاجم با دستکاری یا جعل Access Token می‌تواند هویت یک پردازش با دسترسی بالاتر را به‌دست آورده و سطح دسترسی خود را تا SYSTEM ارتقا دهد.

در این مقاله، ساختارهای داخلی ویندوز از جمله EPROCESS، TOKEN و Privilegeها بررسی شده و دو رویکرد اصلی شامل Token Theft/Impersonation و Token Privilege Manipulation به‌صورت مفهومی تشریح شده‌اند.

همچنین نحوه استفاده از Windows API برای کار با توکن‌ها و اجرای پردازش‌ها با Security Context جدید مورد بررسی قرار گرفته است.

در بخش پایانی نیز روش‌های شناسایی و مقابله، از جمله پایش APIهای حساس، اصل Least Privilege و استفاده از قابلیت‌های امنیتی ویندوز معرفی شده‌اند.

📌 درک معماری Access Token برای تیم‌های Red Team و Blue Team در طراحی سناریوهای واقعی، شناسایی رفتارهای مشکوک و پیاده‌سازی دفاع مؤثر، اهمیت بالایی دارد.

مطالعه کامل مقاله

🆔 @vulncity
  • 🔥 2
Post #73 216
🔐 تکنیک Persistence با Shim Cache
یکی از روش‌های پیچیده حفظ دسترسی در Windows که از Application Compatibility Framework سوءاستفاده می‌کند.
⚙️ نحوه کار:
با ایجاد Shim Database سفارشی (.sdb) و نصب آن از طریق sdbinst.exe، مهاجم می‌تواند DLL مخرب را به برنامه‌های هدف تزریق کند. این Persistence پس از Reboot هم باقی می‌ماند و به دلیل استفاده از قابلیت‌های داخلی Windows، سطح مخفی بودن بالایی دارد.

مشاهده مقاله کامل در سایت


🆔 @vulncity
  • 🔥 2
  • 👍 1
Post #72 192
مسیر رایج یک مهاجم را از دسترسی اولیه تا Lateral Movement و برقراری ارتباط با C2 و در نهایت استخراج داده‌ها

🆔 @vulncity
Post #71 194
عزیزان قابلیت دانلود مقالات به فرمت pdf, md فراهم شد

🆔 @vulncity
  • ❤ 1
  • 🔥 1
Post #70 168
#! VulnCity 🔥سرویس WMI؛ یکی مکانیزم‌های Persistence در ویندوز ا WMI فقط یک API مدیریتی ویندوز نیست؛ یک Subsystem قدرتمند برای Query، Eventing و Automation است که سال‌هاست توسط مهاجمان برای Persistence و Lateral Movement مورد سوءاستفاده قرار می‌گیرد. در این مقاله به‌صورت…
https://vulncity.com/article/persistence-در-ويندوز-با-wmi
Post #69
#! VulnCity pinned «دوستان عزیز سلام ما تو Vulncity داریم یه پلتفرم بزرگ و خفن برای امنیت سایبری می‌سازیم؛ جایی که می‌تونید از دوستان متخصص و کاردرست مشاوره بگیرید، جدیدترین آسیب‌پذیری‌های روز رو چک کنید، خودتون مقاله بنویسید و با یه نقشه راه اصولی، مسیر هک و امنیت رو خیلی راحت‌تر…»
Post #68 303
دوستان توی سایت ثبت نام کنید و با فعالیت روزانه vulcoin جمع کنید به زودی قراره رویداد های آنلاین رو شروع کنیم ☕️

ثبت نام در سایت

🆔 @vulncity
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →