TGViewer
Channel Public Channel
InfoSec VK Hub

InfoSec VK Hub

@vk_security

Как устроена безопасность VK:
инженерные решения, процессы, внутренние платформы и практический опыт команды информационной безопасности.

AppSec
Bug Bounty
AI Security
InfraSec
и другие направления BigTech
Subscribers
3.13K
Photos
352
Videos
24
Links
197

Showing posts older than #27 · Back to latest

Older Posts 17 shown
Post #26 1.16K
Ну и продолжая тему Bug Bounty, не можем не зафорсить исследование на Хабре, которе мы запустили вместе со Standoff Bug Bounty 👾

Для нас Bug Bounty – это уже больше, чем программа по поиску уязвимостей. 10 лет уже в этом "бизнесе" 😎 Мы дорожим нашим коммьюнити багхантеров, и нам всегда очень интересно узнавать, что их мотивирует, что нравится в программах, а чего не хватает.

Ну и конечно, нам бы хотелось узнать, что другие знают и думают про багхантинг 🤔

Поэтому будем очень рады, если вы поделитесь своим мнением 👉
https://habr.com/ru/specials/849390/

#bugbounty
  • 🔥 10
  • 👨‍💻 2
Post #25 9.61K
А сегодня смотрим блиц с Юрой circuit Ряднина.

Итак, вопросы те же:

🔗 Kill Chain или низко висящие фрукты?
🏖 Отдых на ивенте для багхантеров или поиск багов?
🤫 Приватка или паблик?
👾 Самая первая бага и самая большая выплата?

а вот ответы… 👀 вас, возможно, удивят.

PS: кстати, а как вам выпуск подкаста с багхантерами? Уже успели посмотреть? Если нет, то впереди выходные – запасайтесь попкорном и го смотреть 🍿

📱 VK Видео | 📱YouTube | 📺 RUTUBE

#bugbounty
  • 🔥 13
  • 👍 3
  • 😎 3
Post #24 7.81K
Нам так понравилось общаться с багхантерами, что мы попросили каждого гостя подкаста ответить еще на несколько вопросов в формате блиц.

👀 Сегодня смотрим и слушаем, что Алексей Трофимов (он же kwel), ответил на вопросы:

🍎 Низко висящий фрукт или Kill Chain?
😎 Приватка или паблик?
🍿 Охота за багами или отдых на ивенте?
🤓 Самая первая бага, за которую получил вознаграждение
💲 Самая большая выплата

#bugbounty
  • 🔥 15
  • ❤ 4
Post #23 5.22K
Встретились как-то три багхантера и пентестер…

Так бы мог начаться какой-нибудь анекдот, но нет – это про новый выпуск Портрет багхантера в подкасте «Рынок уязвимостей» от Global Digital Space.

Мы пригласили Юрий Ряднина (circuit), Алексей Трофимов (Kwel), Дмитрий Прохоров (ratel_xx), чтобы поближе познакомиться с их личными историями, узнать о том, что их больше всего мотивирует в Bug Bounty, а что приносит разочарование и «боль».

И конечно, в выпуске обсудили:
🔹 Триаж, программы и платформы
🔹 Раскрытие отчетов
🔹 Этика и конкуренция в сообществе
🔹 Новое поколение багхантеров
🔹 Советы начинающим от профи

Ведущий этого выпуска – Сергей Зыбнев, пентестер и основатель проекта poxek.

Смотрите выпуск на платформах:

📱 VK Видео | 📱YouTube | 📺 RUTUBE

Подключайтесь! Будет интересно как новичкам, так и профи. 👉

#bugbounty #подкаст
  • ❤ 16
  • 🔥 8
  • 🤡 2
Post #22 1.18K
Форум КИБЕРТЕХ (7-8 октября, Кластер «Ломоносов»)

Мы участвуем в большом форуме по кибербезопасности — КИБЕРТЕХ 2024 🌐

🛡 Сегодня Илья Борисов, директор департамента по методологии ИБ, примет участие в дискуссии «Киберкультура как инструмент защищённости бизнеса».

Когда и где?
7 октября, 15:00, зал «Атом»

🛡 А завтра мы соберем CISO крупнейших российских big tech-компаний на дискуссию про «ИБ в технологических компаниях», чтобы обсудить актуальные вопросы индустрии:

🔹 Новые технологии и лучшие техники защиты продуктов и пользователей
🔹 Безопасность и ТТМ – как обеспечить безопасность продуктов и кода, не отставая от рынка
🔹 HighLoad – новые требования рынка
🔹 Автоматизация и новые технологии (AI, ML) – кейсы и тренды в ИБ
🔹 Поиск и работа с уязвимостями
🔹 По каким правилам живут в big tech

Модератором дискуссии выступит Антон Карпов, вице-президент, директор по информационной безопасности VK.

Когда и где?
8 октября, 12:15, зал «Кинетика»


#эксперты
  • 🔥 5
  • ❤ 3
Post #21 1.06K
Вот нашли вы все уязвимости, а что дальше?

Иван Василевич из команды VK Pay недавно выступал на конференции по безопасности платежных систем #PAYMENTSECURITY, которая уже традиционно собирает на несколько дней профессионалов финтеха, ИБ и хакинга. Расскажем вам немного про доклад Ивана – про процессы работы с уязвимостями, а точнее, про задачи, которые стоят перед командой информационной безопасности после выявления источников уязвимостей.

❓ Что делать, когда получены отчеты от SAST, DAST, ручного и автоматизированного анализа кода, пентестов, внутренних аудитов и Bug Bounty?

Со стороны может показаться, что этого вполне достаточно для выхода на новый уровень безопасности продукта. Но нет, говорит Иван, нельзя так просто взять и сгрузить все найденные уязвимости в администраторов и команды разработки.

💬Поделимся советами Ивана, как комплексно ускорить процесс устранения уязвимостей.

Итак, извлеченные уроки:

✔️Задачи должны быть максимально детальными и конкретными:
Точное описание уязвимости с определением ее уровня критичности помогут выстроить правильный диалог с IT и командами исполнителей.

✔️Сроки исправления должны быть обоснованными:
Ввод в действие нового требования регуляторов, аудит, пентест – всё это нужные обоснования, нельзя приходить к командам разработчиков с позиции силы.

✔️В задачах нужно указывать вид потенциального ущерба и риска для компании:
Чтобы бизнес- и техлидам были очевидны причины и необходимость устранения уязвимостей.

✔️Задачи должны быть правильно оценены и иметь обоснованный приоритет с учётом контекста:
Ресурсы IT-команд, как правило, всегда ограничены и попасть в план на исправление могут только самые критичные задачи, поэтому нужно рассчитывать приоритет исходя из потенциального ущерба с учетом рисков. Задачи с низкой критичностью оставляем в конце бэклога, но периодически его пересматриваем.

✔️Все участники процесса должны однозначно понимать задачу:
Всегда важно говорить на одном языке с исполнителями и принимающими решения о взятии задачи в бэклог.

✔️Время на устранение уязвимостей планируется заранее и по периодам:
Когда уязвимость приносят внезапно и без запланированного техдолга, то приходится сдвигать остальные планы. Но не всегда это приемлемо.

✔️Индивидуальный подход к каждому участнику ещё никому не повредил:
регулярные встречи для обсуждения статуса, работы с проектными менеджерами, kind reminders и максимум взаимопонимания с командами продукта позволят ускорить процесс и повысить ценность задач для исполнителей.

Если вам стало интересно узнать еще больше про процессы работы с уязвимостями, голосуйте за статью на Хабре:

👍🔥❤️ - будут засчитываться за голос

#эксперты #доклады
  • ❤ 3
  • 👍 1
Post #20 883
Bounty pass#2: Olymp – 18 дней до завершения олимпиады для багхантеров

Что такое Bounty pass ❓
В 2024 году VK Bug Bounty исполнилось 10 лет, и по этому поводу мы запустили уникальную программа лояльности для багхантеров. Здесь нет фиксированных максимальных выплат и лимита на накопительный бонус. Можно сказать, мы хакнули систему.

А что такое Bounty pass#2: Olymp? 🔍
На протяжении 2024 года мы объединяем багхантеров в разные соревнования по поиску багов. Сперва они все вместе заполняли прогресс-бар и открывали уникальные события в Bounty pass#1: Progress, а сейчас соревнуются по количеству сданных отчетов в личном зачете Olymp. Неизменно одно – это увеличенные вознаграждения с каждым новым отчетом.

Круто?! А знаете, как это работает? 👀
Каждый багхантер получает +5% к стоимости вознаграждений с каждым новым оплачиваемым отчётом. И эти бонусы накапливаются и еще плюсуются. Смотрите, как они это делают.

Олимпийски призеры 🥇🥈🥉
Мы регулярно обновляем таблицу олимпийцев, отмечая успех каждого призера. Сегодня мы поздравляем ratel_xx и bratka с завоеванным золотом и rohack – с серебром. А еще приветствуем новых бронзовых призеров zorkiy и AlexShev! 👏

Всего сейчас в таблице 22 призера, но до завершения Olymp – 21 октября, еще больше 2-ух недель.
Так что у вас еще есть все шансы, чтобы принести призовые отчеты, накопить бонус и получить уникальные наборы мерча. А если набагхантите больше всех, то еще и +10% для каждого оплачиваемого отчёта с октября 2024-го по октябрь 2025 года.

Заходите в программы VK Bug Bounty на платформах Standoff, BI.ZONE и Bugbounty.ru – тут много всего интересного!

#bugbounty #bountypass #olymp
  • 👍 5
  • ❤ 1
Post #19 1.09K
CyberCamp 2024 (3-5 октября) стартует уже завтра 🤘

Три дня киберучений для Blue, Red и Yellow команд! 600 участников в корпоративной и студенческой лиге в этом году будут расследовать все аспекты Kill Chain. Мы будем болеть за наших ребят из SOC – команду ЭкзеКьюти, из фракции "синих". 🧢

💥 И завтра же в 12:55 наш DevSecOps-инженер – Александр Карпов выступит с докладом Коммитить нельзя сканировать: как мы боремся с секретами в коде.

О чем будет доклад ❓

🔹как проверять каждый новый коммит в GitLab на наличие секрета менее, чем за 5 минут
🔹какие точки контроля выбрать: CI/CD jobs, Git, server-side или web hooks
🔹какие подводные камни существуют
🔹как выстроить flow поиска секретов, чтобы разработчикам было максимально комфортно и понятно

Советуем послушать этот доклад – там будет много практических рекомендаций и полезных замечаний от нашей DevSecOps-команды. 😎

▶️ Присоединяйтесь к трансляции на платформе CyberCamp.

#эксперты #доклады
  • 🔥 7
Post #17 984

Forwarded from Мыслить как безопасник

🎩 Запись моего доклада с форума "Экономическая безопасность бизнеса 2024"

Наконец подъехала запись и фотоматериалы 😎

➡️ Смотреть: https://rutube.ru/video/private/215be2ec86477e4111ebd5ea245e42f6/?r=wd&p=XjjRw0b4JvgYDbqx08HPdQ

Напомню, что суть была в том, чтобы покопаться в понятиях "разных разведок" (корпоративной, деловой, бизнес и прочее), разобраться есть ли в них фундаментальная разница, а также поговорить про то, кто в компаниях должен выполнять подобные функции. Ну и, конечно, рассмотрели примеры из практики. Приятного просмотра!

#asc_public #asc_видео #asc_osint #asc_security

📱 Канал | 🌐 ВК | 🔷 Сайт
  • 🔥 6
  • ❤ 2
Post #16 1.02K
20 сентября наш эксперт Никита Артемов выступал на мероприятии «Экономическая безопасность бизнеса 2024» с докладом про разные виды разведки — конкурентную, деловую и бизнес. 🕵️‍♂️

Посмотрите запись его выступления — там вы найдете ответы на вопросы про отличия всех этих видов разведки, какие риски для бизнеса снижает каждое из направлений, кто в компании решает подобные задачи, а также познакомитесь с реальными кейсами. 😮
  • 🔥 4
  • ❤ 3
Post #13 1.24K
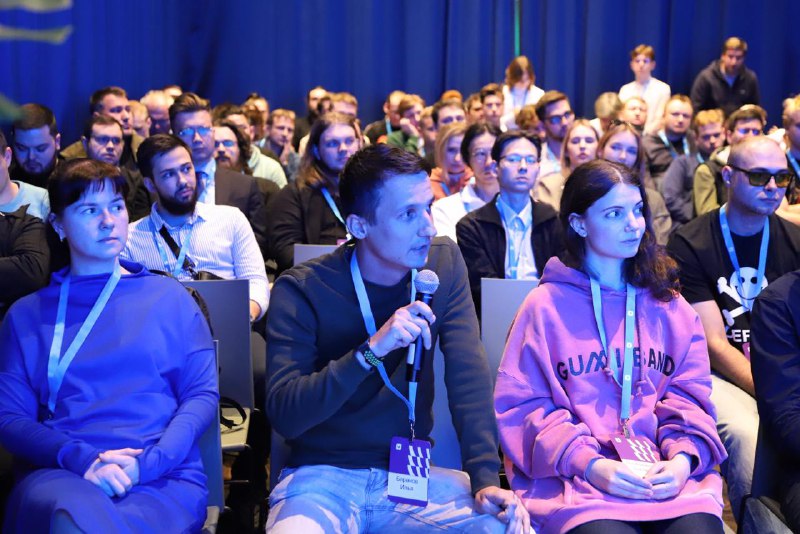
Благодарим всех, кто вчера был на нашем митапе VK Security Confab, – ваши вопросы и вовлеченность просто 🔥🔥🔥

Чтобы сохранить ваши воспоминания о том, как это было – ловите:

📌 Презентация Тимофея Таликина про работу с уязвимостями в коде
📌 Презентация Ильи Сидельникова про сканирование контейнеров в кластерах k8s
📷 И конечно, фотографии с мероприятия

Были рады познакомиться, пообщаться и обменяться идеями 🙋‍♂️🙋‍♀️

Ждем вас на будущих мероприятиях! 👋

#confab #эксперты #доклады
  • ❤ 13
Post #11 984
Коллеги из Купер.тех (ex.SberMarket Tech) позвали нас на Frontend Meetup,
и мы сказали — а почему бы и нет?


⭐️ Наш DevSecOps-инженер — Александр Карпов, расскажет на митапе про механизмы GitLab, которые помогают практически сразу обнаруживать секреты в коде, и продемонстрирует, как это знание повлияло на нашу работу с коммитами.

📌 26 сентября в 19:00, присоединяйтесь к онлайн-трансляции.

#эксперты #доклады
sbermarket.timepad.ru Frontend Meetup | Купер.тех (ex SberMarket Tech) / События на TimePad.ru 26 сентября соберемся на митап, где поговорим про фронтенд-разработку.
  • 🔥 4
Post #10 1.1K
🖥 На CNews вышла статья про бизнес и Bug Bounty:
почему компании переходят на краудсорсинговый подход для обеспечения безопасности, что им дают программы по поиску багов и какие процессы управления уязвимостями внутри компании предполагают.

Личный опыт, как говорится, - лучшая рекомендация, поэтому в статье собраны комментарии от экспертов российского рынка Bug Bounty.

🔹Петр Уваров, руководитель направления VK Bug Bounty, прокомментировал, как в программах VK масштабируется исправление уязвимостей, полученных в Bug Bounty, и как это влияет на итоговую выплату. Об этом и другом читайте в статье ⤵️

#bugbounty
Post #9 1.23K
24 сентября пройдет онлайн-конференция «IT. Право. Безопасность», традиционно на стыке 3 больших тем, которая соберет множество ИБэшников, юристов и других специалистов.

Тамара Чечёткина расскажет про кибербуллинг: почему это серьезная проблема, кто может стать жертвой, как распознать агрессию и как защитить себя в сети.

📌24 сентября, 10:00 (МСК), присоединяйтесь

#эксперты #выступления
Post #8 1.58K
Мы особенно ценим личное общение и обмен лучшими практиками, а осень — самое время собираться сообществом и делиться новостями. ☕️

24 сентября в московском офисе VK пройдет наш второй митап VK Security Confab. В этот раз сфокусируемся на решениях от команды DevSecOps:

• Тимофей Таликин расскажет о том, как мы работаем с уязвимостями в коде, выстраиваем процесс триажа и обучаем разработчиков;
• Илья Сидельников покажет принципы сканирования контейнеров в кластерах k8s, сценарии обработки срабатываний и архитектуру решения.

А после — поделимся новостями, обменяемся опытом и просто отдохнём на афтепати.

Митап пройдёт 24 сентября в 19:00 в московском офисе в Skylight, регистрируйтесь!

#митап #confab
Post #6 10.8K
👋 Привет! Это канал команды информационной безопасности VK.
Здесь мы будем делиться новостями, анонсами мероприятий и ссылками на открытые вакансии. И конечно, обсуждать нашу программу Bug Bounty.
  • 🤡 10
  • 🔥 5
  • 🫡 4
  • 🤪 1
Post #1
Channel created
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →