


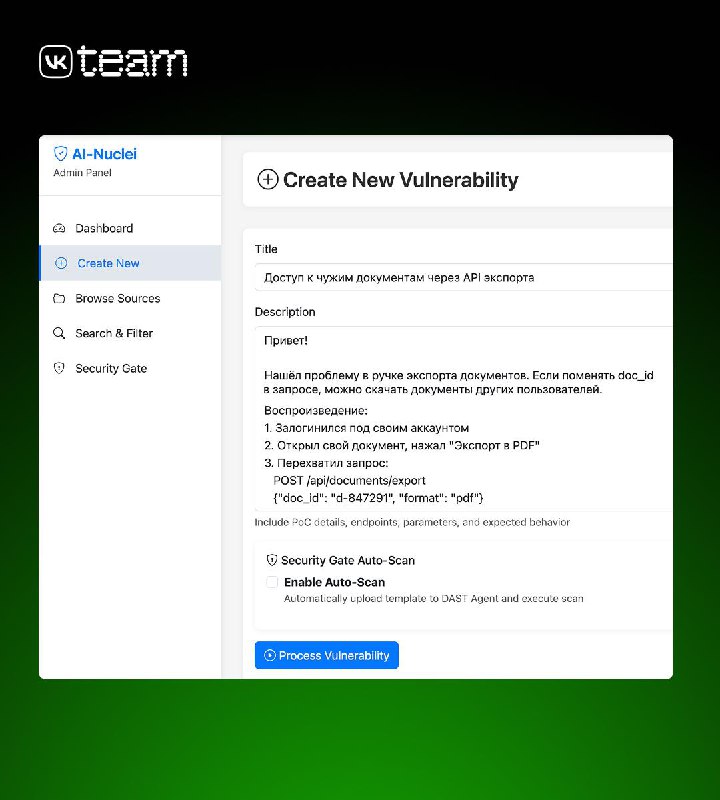


Продолжая тему автоматизации Nuclei с помощью LLM, мы решили пойти дальше. Если в прошлый раз входом были JSON-схемы VK API, то теперь входом стали отчёты об уязвимостях: текст, curl, логи, скриншоты и простые описания.
👉 В сегодняшнем посте покажем, как мы превратили это в стабильную генерацию шаблонов без лишних галлюцинаций.
🔹 Представьте: вам прилетают десятки отчётов об уязвимостях — от багхантеров, пентестеров, внутренней команды. Формат у каждого свой: где-то curl, где-то скриншоты, где-то «просто словами».
И дальше начинается то, что обычно никто не любит: нужно быстро превратить находки в автопроверки, чтобы уязвимости не возвращались после следующего релиза. А писать Nuclei-шаблон на каждый отчёт вручную — процесс медленный и ресурсозатратный.
Но задача оказалась сложнее, чем «скормить отчёт LLM и получить готовый YAML».
🔹Три реальные проблемы:
🔹Классификация. Один и тот же кейс можно трактовать как
IDOR / Authorization Bypass / Info Disclosure — а от этого зависит структура шаблона.🔹Извлечение PoC. Эндпоинт и параметры могут быть
в тексте, в curl, в кусках логов, а иногда — вообще спрятаны в формулировках.🔹Доказуемость. LLM иногда галлюцинирует
(эндпоинты/параметры). Нужен контроль: каждое поле должно подтверждаться фрагментом исходного отчёта.
Вот как мы выстроили процесс
▫️Собрали pipeline с разделением этапов:
классификация → извлечение → валидация → генерация.
XSS → payload + признак отражения, IDOR → original/modified endpoint, SSRF → internal target.▫️Внедрили
Evidence Tracking: модель обязана указать точную цитату из отчёта для каждого извлечённого поля → это резко снижает галлюцинации▫️Добавили анонимизацию:
домены/IP/email → плейсхолдеры → обратная подстановка.
▫️Запустили бенчмарки качества: тестовые отчёты + эталонные шаблоны, чтобы не ломать качество при смене промптов/модели▫️Сделали Web-интерфейс и API: аналитик
вставляет описание → через ~10 секунд получает шаблон.
🔹 Вот что у нас получилось:
🔹время создания шаблона сократилось с 15–30 минут до секунд;
🔹покрытие выросло — теперь мы быстрее превращаем отчёты в регрессионные проверки;
🔹команда меньше занимается copy-paste, больше — анализом и улучшением защиты.
Что думаете? Приходилось ли вам автоматизировать подобные рутинные задачи?
VK Security | Буст этому каналу
#эксперты #кейс #appsec