TGViewer
Channel Public Channel
ViperNułł

ViperNułł

@vipernull

ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools.

Pv ; @Cintaxed
‌
Subscribers
1.81K
Photos
105
Videos
2
Links
147

Showing posts older than #402 · Back to latest

Older Posts 20 shown
Post #400 523

Forwarded from ☢️🧑🏻‍💻OT Sentinel | ICS/OT Security🧑🏻‍💻☢️

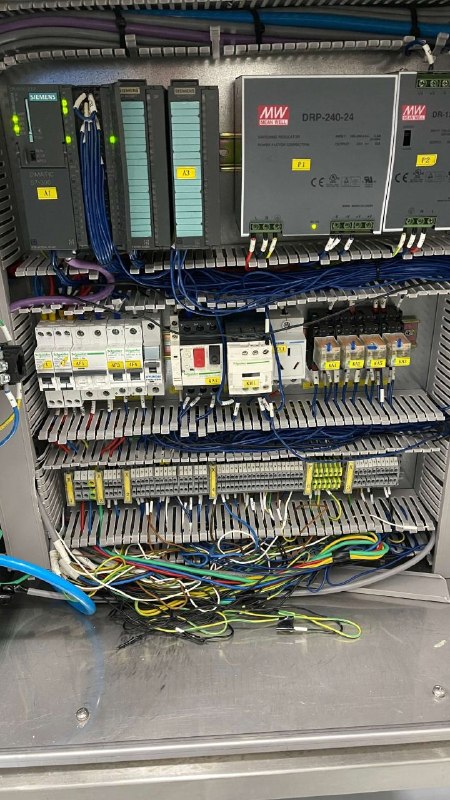
امنیت OT از همین تابلوها شروع می‌شه...

اگه بخوام این تصویر رو از دید امنیت سیستم‌های کنترل صنعتی نگاه کنم، چیزی که اینجا می‌بینیم صرفاً یه PLC و چندتا رله و کنتاکتور نیست؛ اینجا عملاً یکی از نقاطیه که دستور دیجیتال تبدیل به عمل فیزیکی می‌شه.

بالای تابلو یه Siemens SIMATIC S7-300 داریم و کنارش ماژول‌های ورودی/خروجی قرار گرفتن. سمت راست هم منابع تغذیه 24VDC دیده می‌شن. پایین‌تر که بیایم، می‌رسیم به تجهیزات حفاظتی، کنتاکتورها، رله‌های واسط و ترمینال‌هایی که ارتباط کنترلر با بخش‌های مختلف سیستم رو برقرار می‌کنن.

یعنی خیلی ساده مسیر تقریباً این شکلیه:

PLC → I/O → Relay/Contactor → Field Equipment → Process

چیزی که برای من توی چنین تابلوهایی مهمه اینه که امنیت رو فقط پشت مانیتور و داخل شبکه نبینیم.

مثلاً ممکنه روی شبکه صنعتی VLAN داشته باشیم، Firewall گذاشته باشیم، دسترسی‌ها رو محدود کرده باشیم و حتی ترافیک شبکه رو هم مانیتور کنیم؛ ولی اگه کسی بتونه بدون کنترل مناسب به خود تابلو یا تجهیزات مهندسی دسترسی پیدا کنه، بخش مهمی از این لایه‌های امنیتی عملاً دور زده می‌شن.
  • ❤ 8
Post #396 864
سرقت اطلاعات ۱۲۰۰ نفر در میوه و تره‌بار

رئیس #پلیس_فتا تهران از شناسایی و انهدام یک باند حرفه‌ای #کلاهبرداری با استفاده از دستگاه‌های اسکیمر خبر داده و می‌گوید که اطلاعات بانکی یک‌هزار و ۲۰۰ نفر از شهروندان در یکی از غرفه‌های میدان میوه و تره‌بار شهرداری تهران کپی و افشا شده بود.
مجرمان اسکیمری در پوشش مشاغل مختلف در قالب پیک رستوران، متصدی جایگاه سوخت، فروشندگان سیار، کارگران غرفه‌های میادین میوه و تره‌بار و سایر مشاغل خدماتی با در اختیار گرفتن کارت بانکی مشتریان، اطلاعات آن را کپی کرده و سپس کارت را خالی می‌کنند.

پ.ن: ظاهراً این روزها خرید چند کیلو میوه هم بدون احراز هویت دومرحله‌ای ریسک داره!

https://t.me/ViperNull
Telegram ViperNułł ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools. Pv ; @Cintaxed ‌
  • 👍 14
  • 🔥 12
  • ❤ 10
  • ❤‍🔥 9
Post #389 914
دوستان سلام یکم اومدیم درباره dhcp بگیم
در اصل DHCP برای اختصاص آیپی 4 مرحله داره:
discover:
کلاینت هنوز Ip نداره پس میاد یه broadcast میزنه:
Source IP: 0.0.0.0
Destination: 255.255.255.255

که میگه ایا DHCP سرور موجود هست یا نه.
مرحله دوم DHCP offer هستش:
dhcp answer -> ip پیشنهاد میده -> less time -> network setting
مرحله سوم:
DHCP Request:
کلاینت میگه من این آیپی انتخاب کردم
Option 50: 192.168.1.100
مرحله 4 :
ack
سرور تایید میکنه که میگه ip برای اون کلاینت هستش و تمام
yiaddr = 192.168.1.100
در اینجا dhcp ما یه سری options داره که پایین میزارم:
53: DHCP Offer
54: DHCP Server Identifier (IP server)
51: Lease Time
1 : Subnet Mask
3 : Router (Gateway)
6 : DNS Server
15: Domain Name
58: Renewal Time
59: Rebinding Time
فلو خلاصه شده کار :
DISCOVER → OFFER → REQUEST → ACK
  • ❤ 7
  • 👍 2
Post #388 618

Forwarded from VSEC Academy

اگر خاطرتون باشه یه چالش در حوزه ی Forensics قرار داده بودم ( فایل ویدیویی که اطلاعاتی داخل اون پنهان شده بود ) ؛ یک نفر تنها تونستن با خطای ۱۰ بایت اطلاعات رو استخراج کنن ( با دریافت راهنمایی در خصوص فرمت اطلاعات ) ولی موفق به رمزگشایی یا حتی شناسایی الگوی رمزنگاری نشدن ، کد برنامه رو داخل گیت هاب گذاشتم ، به این روش ساده میتونید اطلاعات حتی "حجیم" رو داخل یک فیلم با حجم 1.5 گیگابایتی پنهان کنید ؛ چون رمزنگاری استاندارد نبود و الگوی خاصی تولید نمیکرد حتی MCP ها هم متوجه نوع داده و آنومالی نمیشدن.


کاربرد این ابزار : در صورت بدخواهانه بدافزارها میتونن اطلاعات رو رمزنگاری و با ارسال ویدیو داخل شبکه حساسیت کمتری ایجاد کنن و در صورت خیرخواهانه ، اگر شما اطلاعاتی دارید که تمایل ندارید کسی حتی با اجبار و دریافت رمز به اونها دسترسی پیدا کنه میتونید اونها رو تکه تکه کرده و داخل چند فیلم با رمز عبورهای متفاوت ذخیره کنید ؛ اینطوری اطلاعات امن خواهد بود و کسی هم متوجه حضور آنها نخواهد شد ( فکر کنم منظورم رو گرفتید ! ).


پ.ن : این ابزار علاوه بر PDF هر فایلی رو میتونه در ورودی قبول کنه ، محدودیتی وجود نداره ولی چون من اولین بار برای پنهان سازی PDF کد رو نوشتم دیگه تغییرات ندادم و اسامی همونها باقی موندن مهمتر اینکه در صورت استفاده حتما" مکانیزم رمزنگاری رو تغییر بدید ( مقادیر ماتریکس ) و فقط به پسورد اتکا نکنید.


⭐️ اگر به دردتون خورد و براتون جالب بود یه ستاره به پروژه ( داخل گیت هاب ) منو مهمون کنید :)


https://github.com/NIKJOO/ShadowBox
GitHub GitHub - NIKJOO/ShadowBox: Hide encrypted PDFs ( any files ) inside MP4 video files using a custom stream cipher without breaking… Hide encrypted PDFs ( any files ) inside MP4 video files using a custom stream cipher without breaking playback. - NIKJOO/ShadowBox
  • ❤ 6
Post #385 645
سلام دوستان حالتون چطوره
یکی از روشای پرسیستنس توی لینوکس استفاده از فایلای socket , service هستش
حقیقتا یک service unit با پسوند .sservice مشخص میکنه که یه پردازش باید چطوری اجرا بشه و مدیریتش چطور باشه و ...
مثلا:
[Unit]
Description=System Update Monitor

[Service]
ExecStart=/usr/local/bin/updater
Restart=always

[Install]
WantedBy=multi-user.target

باید این فایل داخل مسیر /etc/systemd/system/ باشه و برای فعال سازیش میتونیم از دستور :
systemctl enable updater.service

برای اجراش شدنش اجرا کنیم.
یکی از روش پیشرفته ترش socket activation هستش که از فایل .socket به systemd اجازه میده به جای سرویس خودش روی یه سوکت listen کنه تا وقتی اتفاقی افتاد سرویس مربوطه اجرا کنه مثلا:
[Socket]
ListenStream=5555
Accept=no

[Install]
WantedBy=sockets.target

و بعدش یه سرویس میسازیم برای اجرا شدن اون وقتی سوکت فعال میشه:
[Unit]
Description=Healthcheck Service

[Service]
ExecStart=/usr/local/bin/healthcheck.sh
StandardInput=socket
StandardOutput=socket
StandardError=socket

اگه اسم هایی که براشون انتخاب میکنیم هم نام باشن مثل mmd.socket , mmd.service بهتره چون systemd به صورت پیش فرض هم نام هارو pair میکنه
systemctl enable mmd.socket  
systemctl start mmd.socket
  • ❤ 8
Post #383 716
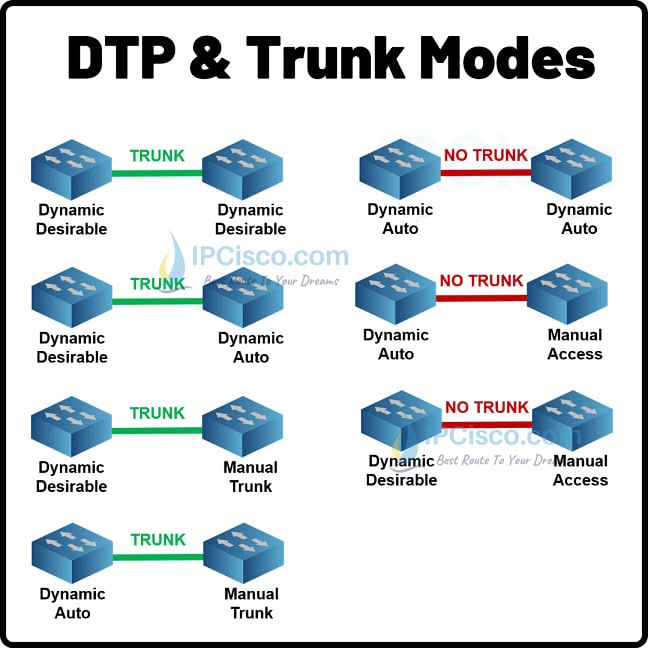
ViperNułł سلام دوستان حالتون چطوره DTP پروتوکلی هستش که به سویچ ها اجاره میده بدون نیاز به پیکربندی های استاتیک وضعیت سویچ پورت ها رو Negotiate کنن تا به یکی از حالت های زیر تبدیل بشه:ACCESS PORTS و TRUNK PORTS پروتوکل DTP به ضورت دیفالت روی تمام اینترفیس های سویچ…
  • ❤ 8
Post #382 694
سلام دوستان حالتون چطوره

DTP پروتوکلی هستش که به سویچ ها اجاره میده بدون نیاز به پیکربندی های استاتیک وضعیت سویچ پورت ها رو Negotiate کنن تا به یکی از حالت های زیر تبدیل بشه:ACCESS PORTS و TRUNK PORTS
پروتوکل DTP به ضورت دیفالت روی تمام اینترفیس های سویچ های سیسکو enable هستش .
ما تا الان سویچ ها رو با صورت استاتیک با استفاده از دستورات switchport mode trunk یا mode access پیکربندی میکردیم
(یه نکته ریز بگم بریم ادامش دوستان با دستور show interfaces < > switchport تنظیمات مربوطه بهشو به ما نشون میده)
قبل از رفتن سراغ بقیه بحث بگم trunk چیه تا توی حاله ای از ابهامات نیوفتیم . داش ترانک یعنی اینکه این پورت معمولا برای اتصال دو تا سویچ به یکدیگه یا اتصال به روتر استفاده میشه. پورت ترانک میتونه تمام ترافیک vlan ها رو از طریق یه کابل عبور بده
بریم برای ادامه
حالت DTP DYNAMIC DESIRABLE :
توی این حالت به صورت مستمر تلاش میکنه که با سویچ ها یه لینک ترانک تشکیل بده.اگه اینترفیس مقابل روی حالت static access ست شده باشه لینک ترانک تشکیل نمیشه و به عنوان access port کار میکنه .
حالت DTP DYNAMIC AUTO:
زمانی کار میکنه که سویچ متصل به اون به صورت مستمر درحال تلاش برای ترانک کردن باشه یه جورایی میشه گفت اگه قبلی به این وصل باشه با هم میتونن ترانک بشن برن سر خونه زندگیشون و سویچ جدید متولد بشه.
پروتوکل DTP با تجهیزاتی مثل router , pc , ... یه ترانک تشکیل نمیده و تو این حالت فقط سویچ در حالت access قرار میگیره.

〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️
Join channel
Telegram ViperNułł ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools. Pv ; @Cintaxed ‌
  • ❤ 8
Post #380 773
memprocfs.pdf118.4 KB
دوستان سلام
یه مقداری داشتم کار میکردم این ابزارو دیدم چیز جالبی بود یه ریسرچ ریزی کردم و جالب بودش و امیدوارم برت شماهم جالب باشه
〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️
Join channel
  • ❤ 6
Post #376 898
دوستان سلام
موقع بوت شدن سیستم کرنل سخت افزار ها شناسایی میکنه و راه اندازیشون میکنه . از اونجایی که کرنل لینوکس رابط های شبکه فیزیکی و به طور خودکار اسم های عمومی بعشون میده که بعدا systemd تغییرشون میده.برای اینترفیسا چیزایی هستش که پایینه:
eth0: Ethernet
wlan0: WiFi
wwan0: Cellular/Mobile
ppp0: point-to-point protocol
br0: Bridge
vmnet0 :Virtual machines
در حالت عادی کرنل اسمای کوچیک مثل eth0 , wlan0 و ... درست میکنه ولی systemd میاد اونا رو دقیق میکنه مثل wwp0s20f0u2i12 . ول جدیدا اینطور شده برای اترنت از همون en (enp031f4)استفاده میشه یا برای wlan ها از wl استفاده میشه و ....
میتونیم en ها و wl هایی که هستن رو اسلات هاشون و عملکرد pci اونا رو با دستور lspci ببینیم:
$ lspci
...
00:1f.6 Ethernet controller: Intel Corporation Ethernet Connection (4) I219-LM (rev 21)
02:00.0 Network controller: Intel Corporation Wireless 8265 / 8275 (rev 78)
...
معمولا اسم هایی که اول دارن یه مقدار طولانی هستش چون خودکار صورت میگیره مثلا wwp0s20f0u2i12 ولی داشمون systemd میاد تغییر میده و ... :
Feb 16 19:20:22 pc1 kernel: e1000e 0000:00:1f.6 enp0s31f6: renamed from eth0
Feb 16 19:20:23 pc1 kernel: iwlwifi 0000:02:00.0 wlp2s0: renamed from wlan0
Feb 16 19:20:23 pc1 kernel: cdc_mbim 2-2:1.12 wwp0s20f0u2i12: renamed from wwan0
بحث اینجاست systemd چطور اسم جدیدو میسازه؟
برای حل این مشکل ساب سیستم systemd به کمک systemd-udevd میاد . این دیمون به جای نام گذاری رندوم میاد موقعیت فیزیکی . کارت روی مادربورد نگته میکنه و فرمولش اینطور هست:
دو حرف اول خب برای نوع تکنولوژی استفاده شده هستش:
wireless => wl
wwan = ww
ethernet => en
حروف بعدی که داره اینطور هست:
pX => pci bus
sY => slot
fY => function
مثلا enp0s31f6 روی اترنت هست و p0 روی pci شماره 0 قرار داره و s31 در اسلات 31 مادربورد هست و f6 فانکشن شماره 6 قرار داره
بالا بهش اشاره کردیم وقتی اسم اون اینترفیس rename میشه چطور هست و توی فارنزیک میتونه کمکمون کنه . اگه بخوایم interface name هایی که داریم کوتاه و سنتی مثل eth0 , ... باشه میتونیم توی بوت لود net.iframe = = 0 بزاریم و غیر فعالش کنیم


〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️
Join channel
Telegram ViperNułł ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools. Pv ; @Cintaxed ‌
  • ❤ 8
Post #375 883
مخفف ldap در اصل lightweight directory access protocol
پروتوکلیه برای ذخیره جست و جو و مدیریت و بیشتر برای کاربران و گروه ها و سیستم ها و احراز هویت استفاده میشه
ساده ترین تعریف براش مثل یک تلفن سازمانی هستش که برای دیتابیس هویتی عمل میکنه
مثلا اسم و پسورد ایمیل و ... داخل ldap نگهداری میشن
ldap مهم ترین پیاده سازیش داخل اکتیو دایرکتوری هستش!
اکتیو دایرکتوری در اصل از ldap , kerberos , dns ترکیب شده است.
دیتایی که داخل ldap قرار داره تشکیل شده از object هستش که نام های اونا user m group , computer , printer , ou هستش


مفاهیم اصلی ldap :
# 1. DN (Distinguished Name)
ادرس کامل یک object رو به ما میده
برای مثال:

cn=Ali,ou=Users,dc=company,dc=local
CN => name object
OU => دسته بندی سازمانی
DC => قسمت های دامنه
 

company.local or dc=company,dc=local`w
در واقع روی پورت های 389 , 636 کار میکنه

اطلاعاتی که میشه از ldap گرفت =>
- user list
- groups
- computers
- domain admins
- password policy
- SPN accounts
- service accounts

〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️〰️
Join channel
Telegram ViperNułł ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools. Pv ; @Cintaxed ‌
  • ❤‍🔥 7
  • ❤ 2
  • 👍 1
  • 🔥 1
Post #356 1.93K
ViperNułł http://Cybermap.kaspersky.com https://t.me/ViperNull
کسپرسکی ملیون ها کاربر داره و متورهای تشخیص کسپرسی اون تهدید هایی که روی  تجهیزاتش تشخیص میدن رو لاگ میکنه و ارسال میشه به زیرساخت ابری کسپرسکی و CyberMap تشکیل داده میشه
و CyberMap تمام حملات جهان هم‌نیست بخشی از حملات مربوط که توسط زیرساخت‌ها و کاربران کسپرسکی دیده شدن ازین وب سایت میتونین این CyberMap رو ببینید

https://t.me/ViperNull
  • 🔥 5
  • 👎 1
Post #354 1.5K
How to Detect PowerShell Encoded Commands in Microsoft Sentinel (KQL)
A working SOC analyst's guide to detecting PowerShell -EncodedCommand abuse using KQL in Microsoft Sentinel. Production-ready detection rules with tuning notes.

http://socauthority.com/blog/how-to-detect-powershell-encoded-commands-sentinel-kql/


🎖https://t.me/ViperNull
Socauthority How to Detect PowerShell Encoded Commands in Microsoft Sentinel (KQL) A working SOC analyst's guide to detecting PowerShell -EncodedCommand abuse using KQL in Microsoft Sentinel. Production-ready detection rules with tuning notes.
  • ❤ 3
  • 👎 1
Post #350 1.43K

Forwarded from CyberSecurity Shield (Pouyan Zamani)
سلام و درود
شب بخیر
یه کم دیگه قطع بمونیم، احتمالا expire میشیم:
AI Threat Intelligence:

https://promptintel.novahunting.ai/

با تشکر از مهدی میرسلطانی عزیز ❤️🌹
promptintel.novahunting.ai PromptIntel - IoPC Registry A collaborative threat intelligence platform for tracking and defending against adversarial AI prompts. Discover Indicators of Prompt Compromise (IoPC) and protect your AI systems.
  • 👍 4
  • 👎 1
Post #346 1.19K

Forwarded from ViperNułł (amir)

ViperNułł https://t.me/ViperNull
♦️Six step incedent response process

🐍-سلام‌امروز قراره راجب ۶ تا مرحله و فرایندی که باید طی بشه تا به یه حادثه امنیتی  پاسخ داده بشه صحبت بکنم.

خب اول از همه بهتره بدونیم که پاسخ به یه رخداد امنیتی یعنی چی؟
پاسخ به یه رخداد امنیتی یعنی مجموعه ای از فرایند ها و رویه ها که ما انجام میدیم تا باعث
Identification incident
containment  incident
Eradication incident
Recovery
و درنهایت
Post-incident-analysis

اون حادثه امنیتی بشه .
برای مثال ؛

فرض کنید یه گزارشی از تیم نتورک دریافت کردید مبنی بر infect شدن یه سیستم توسط یه malwear  یا تیم امنیتی تشخیص داده که dns tunneling صورت گرفته و درحال exfilter data هستش خب 🔥
وظیفه تیم incident respons  اینه که به اون incident رخ داده پاسخ بده و دراین شرایط پاسخ به یه رخداد به شکل زیر ادامه پیدا میکنه؛


1.آمادگی ( preparation):
این مرحله قبل از وقوع یه رخداد امنیتی هستش
ما باید تیم رو اماده کنیم ، وظیفه هر شخص توی تیم مشخص بشه ، چک لیست داشته باشیم ، از قبل مانور ها و تمرین هایی کرده باشه تیم،
و از همه مهم تر از قبل باید ابزار هامون اماده باشه

و یه نکته ما بلخره باید از یه جایی متوجه بشم که یه incident رخ داده ما باید تمام اون ابزار های ditection و نیرو( soc ) رو شبکمون داشته باشه تا به بهترین شکل یه رخداد امنیتی را تشخیص بدیم

2. شناسایی (Identification):
توی این مرحله ما اول باید برسی بکنیم اون گزارش false positive یا true positive که با بررسی لاگ‌ها، ترافیک شبکه، و سیستم آلوده برای تأیید حمله
و بعد از اون باید scoping تعیین دقیق محدوده‌ی رخداد صورت بگیره مثال؛
چقدر حادثه بزرگ بوده تا کجا ها پیش رفته و الان درچه مرحله ای هست ( طبق فریم ورک mitr&Attacks ) و چه سیستم های infect شدن و کدوما نشدن کدوما اولیت پاسخ دهی بالایی دارن ، تخمین خسارت و.. که باعث جمع اوری data and evidence ها میشه که بهتر بشناسیم فعالیت ها و رفتار های مخرب رو

3. مهار (Containment):
قرنطینه کردن سیستم آلوده، قطع ارتباط با اینترنت یا DNS خارجی برای جلوگیری از نشت بیشتر داده‌ها ، درواقع ما توی این مرحله تاثیر حمله رو کم میکنیم تا باعث جلوگیری از پیشرفت هکر توی شبکه بشه
که به دوصورت
Short term ;
محار کوتاه مدت مثل  قط ارتباط - مسدود کردن - محدود کردن - که توی کوتاه مدت جلوگیری کنیم از گسترش
Long term ;
محار بلند مدت مثل پچ کردن بازنگری و..

4. پاک‌سازی (Eradication):
حذف بدافزار، بستن آسیب‌پذیری‌ها، و حذف مسیرهای ارتباطی مهاجم مثل دامنه‌های مخرب اگه یوزری ساخته پاک بشه اگه بکدوری هست از بین بره
درواقع remediation هدف بازیابی کامل سیستم و رفع ریشه ای اون حادثه و اسیب پذیری هستش


5. بازیابی (Recovery):
بازگرداندن سیستم به وضعیت پایدار، بررسی کامل برای اطمینان از حذف تهدید
نکته ؛ بکاپ بازگردانده شده برسی بشه که الوده نباشه

6. تحلیل نهایی (Lessons Learned):
مستندسازی حادثه، بررسی نقاط ضعف، و تقویت سیستم‌ها برای جلوگیری از رخدادهای مشابه در آینده


ممنون میشم اگه موردی موندش داخل کامنت ها بهم بگین

چنل تلگرام؛
https://t.me/ViperNull
Telegram ViperNułł ViperNull | Exploring the world of network security. Dive into cybersecurity with in-depth content on penetration testing, defensive strategies, vulnerability analysis, and powerful security tools. Pv ; @Cintaxed ‌
  • ❤‍🔥 7
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →