Авторский канал по ВАЙБ КОДИНГУ
Ссылка для друзей: https://t.me/+ll3pbl442dNkZmYy
Cотрудничество: @devmangx
РКН: https://clck.ru/3RRVfk
Post #2873
10.1K
Реально 😆
 ВА
@vibecoding_tg
Showing posts older than #2874 · Back to latest


auto-fix в облаке.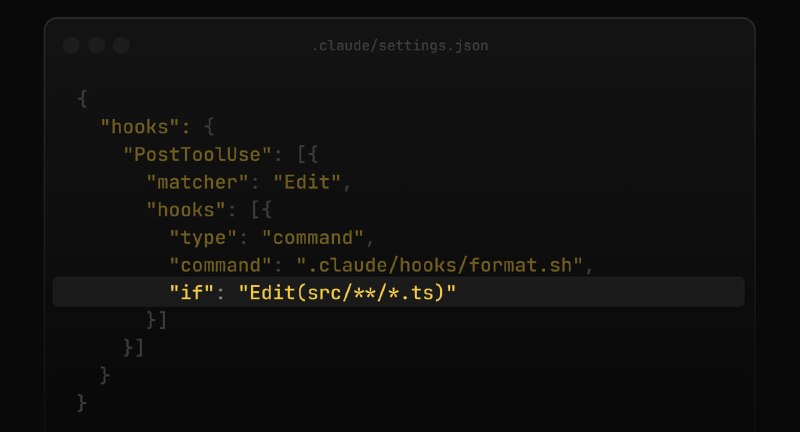
if в хуках.


.claude/CLAUDE.md, кастомным командам, skills, агентам и правам доступа, а также по их корректной настройке..claude как «чёрный ящик». Они знают, что она существует. Видели, как она появляется в корне проекта. Но никогда её не открывали — не говоря уже о том, чтобы понять, за что отвечает каждый файл внутри..claude — это центр управления тем, как Claude ведёт себя в вашем проекте. В ней хранятся ваши инструкции, кастомные команды, правила доступа и даже «память» Claude между сессиями. Когда вы понимаете, что где лежит и зачем это нужно, вы можете настроить Claude Code так, чтобы он работал именно так, как требуется вашей команде.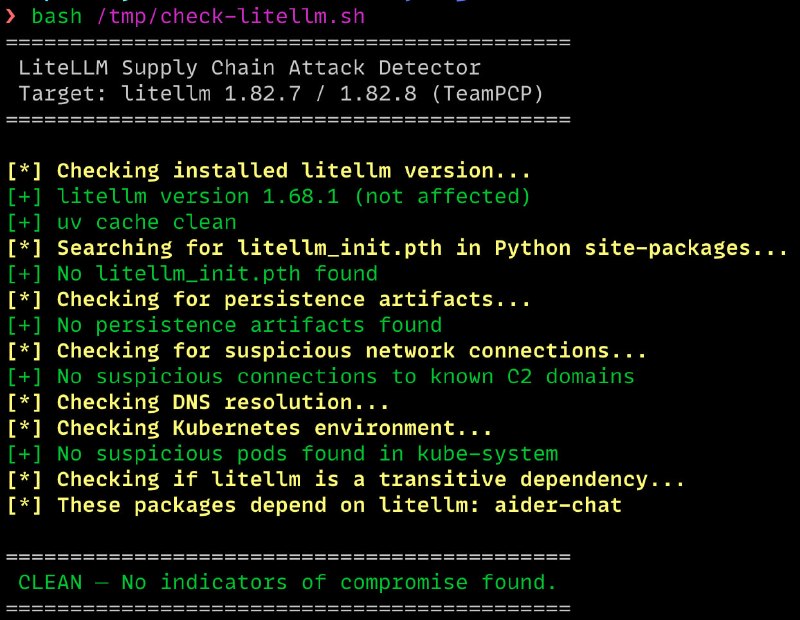
litellm — Python-библиотека для унифицированной работы с API разных LLM была отравлена.pip install - и твои SSH-ключи, AWS/GCP/Azure креды, K8s Secrets, пароли от БД, криптокошельки, все API-ключи из .env — всё это упаковывается, шифруется через AES-256 и отправляется POST-запросом на поддельный домен http://models.litellm.cloud. Если обнаруживается среда K8s , то дополнительно разворачивается привилегированный Pod на каждом узле для латерального распространения.litellm_init.pth размером 34 КБ. В Python .pth — это файлы конфигурации путей, которые автоматически обрабатываются модулем site при старте интерпретатора. Если строка начинается с import — она просто выполняется. Атака использует это поведение:import os, subprocess, sys; subprocess.Popen([sys.executable, "-c", "import base64; exec(base64.b64decode('...'))"], stdout=subprocess.DEVNULL, stderr=subprocess.DEVNULL)litellm и не нужно вызывать никакие функции. Запускаешь pip, python -c, IDE поднимает language server, или pytest гоняет тесты — достаточно старта Python-интерпретатора, и вредоносный код уже выполняется. Установил — значит уже скомпрометирован. Всё происходит незаметно/home, /opt, /srv, /var/www, /app, /data, /tmptpcp.tar.gz и уходит наружу~/.config/sysmon/sysmon.pyhttp://checkmarx.zone за командами/tmp/pglog и исполняетlitellm, бэкдор остаётся.pip install --require-hashes тоже не спасает — вредоносный файл легитимно прописан в RECORD, хэши совпадают, потому что пакет опубликован с украденного, но валидного PyPI-токена.litellm, он тянется как зависимость в 2000+ пакетов (например, DSPy, MLflow, Open Interpreter и др.). По данным Mandiant, уже заражено 1000+ SaaS-окружений, прогноз — до 10 000..pth запускал подпроцесс, а тот при старте снова обрабатывал тот же .pth, вызывая рекурсивный запуск и фактически fork bomb. Это сожрало память у одного пользователя Cursor — так всё и вскрылось. Как отметил Karpathy: если бы код был чуть аккуратнее, атаку могли бы не замечать неделями.litellmlitellm==1.82.61.82.7 или 1.82.8 — считай, что все креды утекли. Срочно ротируй всё. 🔨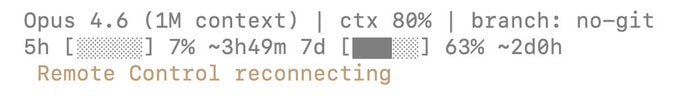
statusLine в settings.json — и внизу появится статус-бар в реальном времени: версия модели, использование контекста, git-ветка, длительность сессии и доля квоты за 7 дней.! -» затем введите любую bash-команду
claude --enable-auto-mode, затем переключение — Shift+Tab.

/init, созданную на основе отзывов сообщества.settings.json:"CLAUDE_CODE_NEW_INIT": "1"
CLAUDE.md, skills и hooks.