TGViewer
Channel Public Channel
Кибербезопасность с УЦСБ

Кибербезопасность с УЦСБ

@uralsecurity

19 лет экспертного опыта УЦСБ в безопасном применении информационных технологий

www.ussc.ru
Subscribers
2.97K
Photos
787
Videos
101
Links
499

Showing posts older than #851 · Back to latest

Older Posts 15 shown
Post #850 1.24K
🛡 Зрелый SOC — какой он?

В интервью для CISOCLUB Константин Мушовец, директор УЦСБ SOC, рассказал:

▪️Чем зрелый SOC отличается от простого мониторинга событий и почему у него должны быть полномочия на реагирование?
▪️Какие инциденты требуют от SOC быстрых и самостоятельных решений в условиях атак с использованием ИИ и автоматизации?
▪️Какие задачи имеет смысл автоматизировать, а где зона ответственности остается за аналитиками L2/L3?
▪️Что заказчик должен подготовить заранее, чтобы SOC работал без задержек?
▪️Какими метриками измерять результат совместной работы с SOC и MTTD/MTTR?

Смотрите в видео🔼

#USSC_expert
  • 🔥 8
  • ❤ 1
  • 👍 1
Post #849 1.36K
Внутренняя инфраструктура 79% компаний уязвима для захвата 📉

По итогам проведенных нами тестирований на проникновение в 2025 году внутренняя инфраструктура большинства компаний оказывалась уязвимой для захвата. В 79% внутренних тестов нам удавалось полностью захватить контроль над доменом Active Directory.

А методы социнженерии сработали в 94% кампаний — действия хотя бы одного из сотрудников позволили потенциальному злоумышленнику проникнуть во внутреннюю сеть.

🛡О реальных векторах атак в 2025 году, ключевых трендах и прогнозах на 2026 год рассказываем на Хабре

#USSC_expert
  • 👍 12
  • 🔥 6
  • ❤ 3
  • 👀 2
  • 👌 1
  • 🤝 1
  • 👾 1
Post #846 1.58K
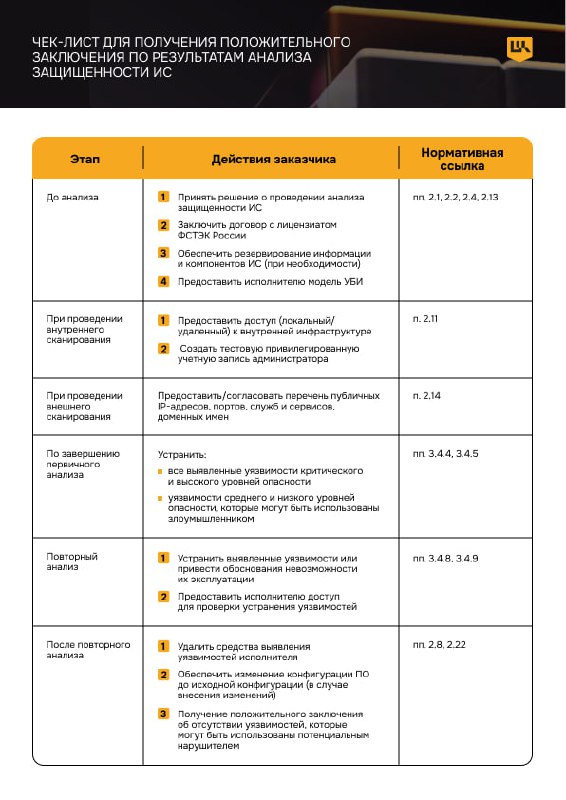
ФСТЭК утвердил новую Методику анализа защищенности ИС

Документ задает практичный и гибкий формат проведения оценки:

▪️Учитываются не только «классические» ИС, но и ИИ-компоненты, контейнерные среды и микросервисная архитектура

▪️Используется риск-ориентированный подход: критичность уязвимостей оценивается экспертно

▪️Экспертная оценка выявленных уязвимостей проводится в контексте модели угроз заказчика (оператора)

Наши эксперты подготовили подробный разбор документа — оставили его здесь.

А чтобы помочь вам правильно подготовиться к анализу защищенности ИС и точно получить положительное заключение, мы подготовили чек-лист 🔼

Если у вас остались вопросы, задавайте их в комментариях.

#USSC_expert
  • 🔥 17
  • 👍 13
  • ❤ 9
  • 👾 1
Post #845 995

Forwarded from AM Live

Если безопасность нельзя измерить — ею невозможно управлять.

В новой серии интервью с SOC FORUM, Валентин Богданов, генеральный директор УЦСБ, разбирает кибербезопасность без иллюзий: почему дорогой стек не гарантирует защиты, куда сместились атаки в 2026 и какие метрики показывают реальную зрелость ИБ.

Сегодня атакующие редко идут «в лоб» через периметр. Они заходят через цепочку поставок, мелких подрядчиков и забытые сервисы. А фишинг всё ещё остаётся самым коротким маршрутом к крупному инциденту. При этом угрозы растут быстрее, чем бюджеты и команды.

В выпуске разбираем:
— цепочки поставок и подрядчики: почему они становятся главным обходом периметра и как это закрывать
— базовые настройки и IT‑гигиена: какие мелочи чаще всего превращаются в инциденты и почему их упускают даже крупные компании
— масштабирование защиты при дефиците кадров: роль SOC, Red Team, SOAR и управляемых сервисов в современной ИБ
— практические метрики зрелости: как оценивать защиту реально, а не по отсутствию атак

Гость: Валентин Богданов, генеральный директор УЦСБ
Ведущая: Олеся Афанасьева, AM Live

Смотреть выпуск:

📺 Youtube

📺 RuTube

📺 ВК Видео
  • 🔥 10
  • ❤ 3
Post #844 1.21K
💻 29 ноября стало известно о новой критической уязвимости CVE-2025-55182 в серверном компоненте React (RSC) и в ряде производных проектов и фреймворков.

Она получила максимальную оценку опасности: CVSS 10.0.

Из-за отсутствия проверки перед парсингом метадаты злоумышленник может заставить сервер интерпретировать входную строку в POST-запросе как команду.

При успешной эксплуатации уязвимости атакующий без какой-либо авторизации может удаленно выполнить произвольный код — то есть фактически захватить сервер.

🛡 Чтобы посмотреть, как эксплуатируется уязвимость, мы развернули тестовую среду на React 19.0.0 и показали последствия в нашей новой статье на Хабре
  • 🔥 9
  • 👍 7
  • ❤ 1
Post #843 1.05K
Врываемся на финишную прямую 2025 с хорошими новостями⚡️

УЦСБ укрепил позиции и занял 14-е место в рейтинге TAdviser Security 100: Крупнейшие ИБ-компании России. По итогам 2024 наша выручка выросла на 17% год к году.

Мы благодарны за доверие и очень ценим, что на рынке растет спрос на реальную безопасность — ту, что встроена в процессы и помогает снижать риски.

#USSC_rating #УЦСБ
Post #842 1.13K
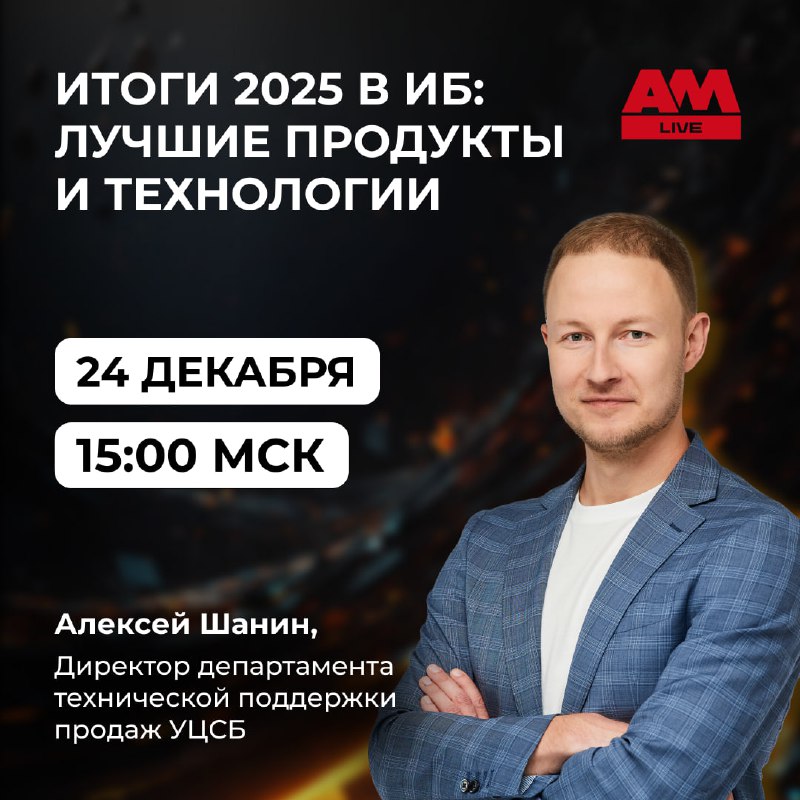
⚡️ Этот год устроил отрасли ИБ настоящий стресс-тест: рост кибератак, взломы подрядчиков, ужесточение требований регуляторов и срочный переезд на отечественный софт.

🔥 24 декабря в эфире AM Live обсудим, какие решения помогли справиться со всеми испытаниями и что стоит закладывать в следующий год, когда ресурсы на вес золота.

От нас выступит Алексей Шанин, директор департамента технической поддержки продаж 🛡

Регистрация

#USSC_expert #AM_Live
Post #840 974

Forwarded from Индид

Звездный розыгрыш ⬜️ x 🛡

В преддверии новогодних праздников мы совместно с партнером УЦСБ решили порадовать нашу аудиторию и запустить розыгрыш 10 000 «Звезд» (Telegram Stars).

Для участия достаточно быть подписанным на каналы Индид и УЦСБ

26 декабря в 15:00 (МСК) подведем итоги и опубликуем список победителей в нашем канале.

Пусть эти звезды станут приятным предновогодним сюрпризом и поводом чаще заглядывать в Telegram за полезным контентом в области безопасности айдентити.
  • 🎄 1
Post #838 983

Forwarded from Конференция IT IS conf

🗓 Вас приглашают на встречу:
🎨 19 июня 2026 — 🧑🧑🧑🧑


Друзья, предлагаем заранее забронировать дату в календаре под нашу ежегодную конференцию о трендах в ИБ и ИТ — IT IS conf.

Мы обновили формат деловой программы. Вас ждет еще больше пользы, реальных кейсов и живого диалога с ведущими экспертами отрасли.

В центре внимания, по традиции, окажутся самые актуальные вопросы, ответы на которые мы найдем вместе с вами🔥

Так что отмечайте 19 июня в своем расписании и регистрируйтесь на IT IS conf прямо сейчас 🔗
  • ❤ 2
  • 🔥 2
Post #831 987
🎁Предновогодняя суета — идеальная погода для мошенников: пока мы выбираем подарки, они выбирают жертву

В карточках собрали самые популярные схемы злоумышленников, которые играют на нашем желании найти выгодное предложение и приобрести товары в сжатые сроки.

🔎А на Хабре подробно рассказали, как проверять интернет-магазины и что делать, если вы все же стали жертвой мошенников.

#USSC_expert
  • 🔥 1
  • 🎄 1
Post #830 993
FAQ КИИ_декабрь 2025.pdf8.1 MB
📜 Аналитики УЦСБ подготовили новую серию ответов на актуальные вопросы КИИ

В этом выпуске:

Категорирование
▪️IP-телефония оператора аэропорта и муниципальные ИС: в каких случаях они относятся к объектам КИИ и могут быть признаны значимыми?
▪️Нужно ли операторам связи проводить повторное категорирование по новой редакции Правил?
▪️Как правильно заполнять п. 1.7 сведений и выбирать типовой отраслевой перечень?

Импортозамещение
▪️Что относится к ПО для собственных нужд и требуется ли его включение в Реестр российского ПО, если оно используется на значимых объектах КИИ?
▪️Можно ли учитывать такое ПО в плане перехода на российское ПО и использовать на ЗОКИИ в нескольких юрлицах?
▪️Какие требования к эксплуатации и сопровождению действуют после включения ПО в Перечень ПО для собственных нужд?

Все предыдущие ответы можно посмотреть по ссылке

#КИИ_УЦСБ
  • 🔥 14
Post #829 855
💻 Когда происходит киберинцидент, счет идет на минуты

Успешное расследование зависит не только от инструментов и логов, но и от слаженности команды, грамотной фиксации следов и способности быстро выдвигать и проверять гипотезы.

Как действовать в первые часы? Что делать, если журналы удалены, а вредонос уже стер свои следы? Где взять данные, как строить цепочку атаки и какие выводы сделать, чтобы не наступить на те же грабли снова?

🔥 Уже завтра в прямом эфире AM Live директор УЦСБ SOC Константин Мушовец и другие эксперты отрасли обсудят реальные кейсы технических расследований, полезные инструменты, приемы цифровой криминалистики, а также расскажут о системных ошибках, которые всплывают после атак.

Регистрация

#USSC_expert #AM_Live
  • 🔥 11
  • 👍 9
  • 🆒 1
Post #827 874
📸📸📸

18 декабря встречаемся на вебинаре «Экспресс-усиление ИБ: практические шаги и приемы»

Расскажем, как в короткие сроки повысить защищенность критических узлов ИТ-инфраструктуры за счет уже имеющихся механизмов ИБ.

На реальном кейсе из транспортной отрасли покажем, какие риски остаются незакрытыми в компаниях и какие меры действительно работают. Дадим рекомендации для самостоятельного внедрения и разберем варианты действий в условиях дефицита ресурсов или компетенций.

🔗Регистрация

#УЦСБ_вебинар
  • ❤ 1
Post #826 878
⚡️ Длинные праздничные выходные — время повышенных киберрисков.

Инфраструктура работает в ограниченном режиме, ключевые специалисты отсутствуют, а злоумышленники, напротив, активизируются, рассчитывая незаметно взять контроль над системами. Их цель — нанести удар уже после каникул, в самый разгар работы бизнеса.

💼 УЦСБ SOC ежегодно фиксирует в этот период всплеск фишинговых атак, попыток взлома периметра и внедрения вредоносного ПО.

Чтобы помочь вам усилить защиту на время праздников, мы подготовили практичный чек-лист 📜

🔎Смотрите его на нашем сайте и сохраняйте, чтобы не потерять

#USSC_expert #УЦСБ_SOC
  • 🔥 1
  • 👀 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →