TGViewer
Channel Public Channel
Кибербезопасность с УЦСБ

Кибербезопасность с УЦСБ

@uralsecurity

19 лет экспертного опыта УЦСБ в безопасном применении информационных технологий

www.ussc.ru
Subscribers
2.97K
Photos
789
Videos
101
Links
501

Showing posts older than #657 · Back to latest

Older Posts 18 shown
Post #656 1.24K
🔥 УЦСБ вошел в рейтинг крупнейших поставщиков ИТ-решений для ритейла 2024 по версии CNews Analytics

Выручка компании в сегменте розничной торговли выросла на 35%. Рост обеспечили увеличение числа Заказчиков и поставок оборудования в крупные торговые сети.

✨ Среди значимых проектов — сотрудничество с федеральной компанией «Дикси».

Команда Центра кибербезопасности провела анализ защищенности мобильных приложений, пентесты и оценку зрелости процессов безопасной разработки. Заказчик получил не просто отчеты, а четкие рекомендации, которые легли в основу стратегии развития ИБ.

Подробнее об этом кейсе читайте на нашем сайте.

Доверие крупнейших игроков рынка – главный драйвер нашего развития 📈

#USSC_rating
Post #655 1.15K
⚡️С 1 сентября 2025 года начинают действовать нормы, которые меняют подход к работе с обезличенными ПДн. Это результат реализации закона № 233-ФЗ, а также проектов Минцифры и Роскомнадзора.

Вводятся новые требования: от конкретных методов обезличивания до запрета на совместное хранение информации.

А еще — появится новая ФГИС, в которой доступ к наборам данных будет возможен только в рамках закрытого контура платформы, исключающего их передачу за ее пределы.

🛡 Мария Шарапова, аналитик УЦСБ, рассказала о ключевых изменениях и подготовила рекомендации для компаний — в новой статье на портале Anti-Malware.

#USSC_expert
Post #654 976
🛡 УЦСБ – официальный партнер БеКон – конференции по БЕзопасности КОНтейнеров и контейнерных сред

Приглашаем на наш стенд, где мы рассказываем про DevSecOps и делимся кейсами комплексных проектов: от аудита и выстраивания процессов до сопровождения и подготовки к сертификации ФСТЭК и ФСБ.

Ждем вас!
  • 🔥 6
Post #652 1.07K
📜 По данным отчета «Cloud-Native Security & Usage 2024» 82% контейнерных образов, используемых в prod-средах, содержат высокие или критические уязвимости в пакетах, для которых уже доступны исправления.

Поэтому безопасное и своевременное обновление компонентов — ключевой этап в жизненном цикле конвейера CI/CD.

🛡 В новой статье на Хабре мы подробно рассказали про один из подходов авоматизации данного процесса при помощи Copacetic — инструмента для точечного патчинга уязвимостей, основанный на Go и Buildkit.

Он позволяет быстро обновлять контейнерные образы без полной пересборки и поддерживает расширяемость с помощью плагинов для интеграции с другими сканерами уязвимостей.

Читать статью

#USSC_expert
  • ❤ 1
Post #651 1K
Друзья, подписывайтесь на канал IT IS conf, если хотите быть в курсе последних новостей ✅

Совсем скоро там появится полная программа мероприятия📜
Post #648 1.25K

Forwarded from Конференция IT IS conf

Хотите не просто слушать, а практиковаться?

20 июня на IT IS conf будет работать Мастерская Центра кибербезопасности УЦСБ 🧑 – техническая секция, где участники вместе со спикером выполняют задания и тестируют ИБ-решения.

Вас ждут:
▪️8 воркшопов
▪️Индивидуальные рабочие места
▪️Полное погружение в ИБ-процессы: от разведки до реакции на инциденты
▪️Разбор свежих кейсов
▪️Обратная связь от экспертов в реальном времени

Только 24 места на каждый воркшоп — чтобы сохранить интерактивность и погружение. Мастерская доступна офлайн-участникам после подтверждения регистрации.

*Программа формируется и может быть скорректирована

🔗 Ознакомиться с информацией подробнее и зарегистрироваться можно на сайте
  • ❤ 1
Post #647 1.14K
⚡️Новая техника взлома корпоративных сетей через центр сертификации AD CS

Для использования уязвимости ESC16 в Active Directory Certificate Services (AD CS) достаточно получить доступ к одной учетной записи с нужными правами — дальше дело за малым: несколько команд, и злоумышленник получает привилегированный доступ ко всей инфраструктуре, включенной в домен AD.

🔒 Чтобы защитить корпоративную сеть, необходимо:

1️⃣ Проверить, установлено ли обновление KB5014754 (май 2022) или более поздние версии.

2️⃣ Включить расширение SID Security Extension в настройках AD CS. Оно позволяет идентифицировать пользователя по его уникальному номеру, а не по другим атрибутам, значения которых могут изменить преступники.

AD CS остается одним из самых частых векторов компрометации доменов AD. Это уже шестнадцатая описанная техника повышения привилегий, использующая этот компонент, и будут появляться новые. В связи с этим необходимо регулярно проверять настройки AD CS и устранять недостатки конфигурации,

— Дмитрий Зубарев, заместитель директора Аналитического центра УЦСБ 🛡

Провести внутренний пентест и выявить возможные уязвимости, в том числе в центре сертификации, могут специалисты Центра кибербезопасности УЦСБ. После проверки Заказчик получит детальный отчет с рекомендациями по устранению обнаруженных уязвимостей и перечнем потенциальных векторов атак. 

#USSC_expert
Post #645 966
📈 Российский рынок платформ для корпоративных коммуникаций стремительно развивается.

На фоне ухода зарубежных вендоров отечественные разработчики активно создают новые решения, которые смогут заменить привычные Microsoft Exchange, Teams, Outlook и Zoom.

Но хватает ли у них зрелости? А главное — какие из них действительно можно использовать здесь и сейчас?

🔥 30 мая в прямом эфире AM Live обсудим рынок российских корпоративных коммуникаций и выясним:

▪️Как меняется зрелость отечественных решений в 2025 году?
▪️Как выбрать платформу под свои задачи?
▪️Реально ли собрать стабильную и безопасную экосистему без иностранных компонентов?
▪️Какие риски и проблемы чаще всего возникают при миграции и как их избежать?

🛡 Среди спикеров – Филипп Филиппов, менеджер по развитию решений УЦСБ.

Зарегистрироваться

#USSC_expert #AM_Live
  • ❤ 1
Post #644 1.1K
Информационную безопасность можно сравнить с живым организмом: она развивается, нуждается в регулярной профилактике и своевременном лечении.

🛡А как SOC помогает сохранять ее киберздоровье — обсудим на вебинаре.

Вы узнаете:

✨ Как собрать ИБ-анамнез: какие предпосылки инцидента могут быть в вашей инфраструктуре, как их выявлять и когда обращаться к специалистам

✨ Какие шаги необходимо предпринять в первые минуты после обнаружения инцидента

✨ Как Доктор SOC обследует вашу инфраструктуру через мониторинг основных показателей ИБ и помогает поддерживать высокий уровень безопасности — назначает витамины для СЗИ, ставит прививки и проводит закаливание через фишинговые тесты и кибертренировки

Регистрируйтесь на вебинар по ссылке.

До встречи в эфире!

#УЦСБ_вебинар
Post #643 1.23K
FAQ КИИ_май 2025.pdf2.2 MB
📜 Аналитики УЦСБ подготовили ответы на актуальные вопросы КИИ за май 2025 года

В этом выпуске вы узнаете:

▪️В каких случаях требуется использовать сертифицированные СРК и какие у них преимущества?

▪️Какие требования предъявляются для подключения к технической инфраструктуре НКЦКИ?

▪️Что такое Центр мониторинга и управления сетью связи общего пользования и как с ним взаимодействовать?

▪️Какие изменения вносятся в приказ ФСТЭК России №236? Что необходимо направить после утверждения изменений?

Если у вас остались вопросы, задавайте их в комментариях 💬

📎Все предыдущие ответы можно посмотреть по ссылке.

#КИИ_УЦСБ
Post #642 1.16K
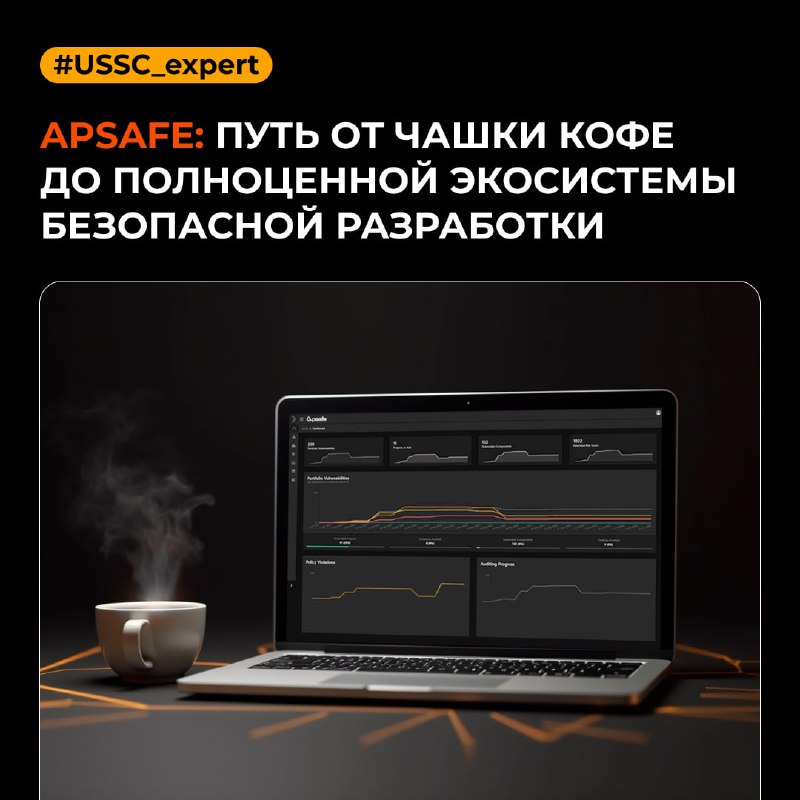
💡 А почему бы не сделать DevSecOps как сервис?

Именно этот вопрос, обсуждаемый двумя коллегами во время кофе-брейка, положил начало созданию Apsafe 🧑 — платформы для непрерывного анализа защищенности приложений.

Сейчас это полноценная экосистема, которая позволяет нам закрыть потребности Заказчиков в рамках парадигмы DevSecOps и обеспечить защиту каждого этапа разработки: от постановки задачи до развернутого приложения.

🛡 Мы поделились историей о том, как все начиналось, через что прошли, с какими сложностями и ошибками столкнулись — и что делаем сейчас, чтобы Apsafe продолжал развиваться и совершенствоваться: от создания MAST и Fuzzing-фермы до встраивания ML в SAST и LLM для AppSec.

🔗 Читайте статью на Хабр

#USSC_expert
  • 👍 1
Post #641 1.22K
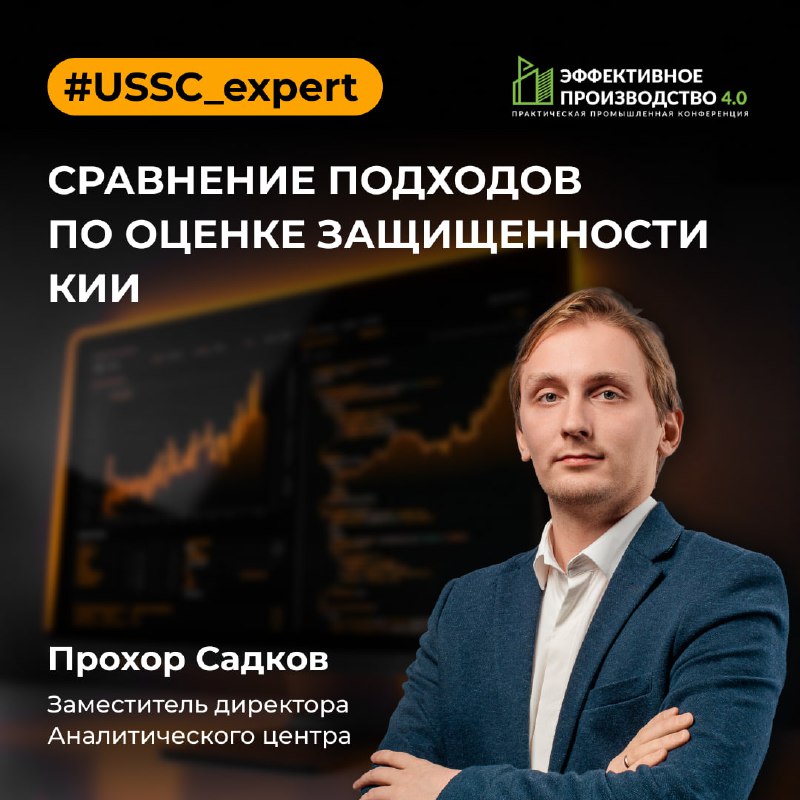
🔒 Как оценить защищенность КИИ так, чтобы и регулятор был доволен, и ваша инфраструктура — реально защищена?

Прохор Садков, заместитель директора Аналитического центра УЦСБ, подготовил доклад, который поможет определить, какой подход стоит выбрать исходя из требований законодательства, отрасли работы компании и задач, которые необходимо решить.

Эксперт расскажет о методах оценки защищенности, требованиях нормативных документов, применимых к ЗОКИИ, сравнит подходы к тестированию на проникновение и даст советы, как провести анализ эффективнее.

📜 Прохор выступит 26 мая в 11:00 – 12:30 в рамках деловой программы конференции «Эффективное производство»‎, которая пройдет 26-28 мая в Москве.

Доклад также можно посмотреть на онлайн трансляции, необходима предварительная регистрация 🔗

Присоединяйтесь!

#USSC_expert
Post #640 1.1K
🔎 Законы и требования регуляторов меняются, поэтому важно вовремя адаптироваться

В новом апрельском обзоре аналитики УЦСБ собрали последние изменения в правовом поле ИБ и ИТ отраслей.

Главное:

▪️Изменения в 187-ФЗ
▪️Методические указания по категорированию КИИ в сфере связи
▪️Требования и методы обезличивания ПДн при формировании составов данных
▪️Изменения в образовательных стандартах по ИТ-специальностям
▪️Деятельность ТК 362
▪️Перечень НПА для разработки СКЗИ и многое другое

Предыдущие обзоры по хештегу:
#УЦСБ_аналитика
  • ❤ 1
Post #639 1.15K
Встречаемся на PHDays!

🛡 В треке Лайфхаки SOC с докладом «Доступный рецепт playground на опенсорсе» выступят эксперты УЦСБ — аналитик Вячеслав Титенко и системный инженер Тимур Фарзалиев.

▪️23 мая
▪️17:00–17:30 (МСК)
▪️Лужники, зал №18 «Королев» или онлайн

Добавьте выступление в календарь, чтобы не пропустить.
Post #638 1.09K
22-24 мая 2025 года в Обнинске в Технической академии пройдет конференция «Росатом/Современные технологии»

🛡 В деловой части программы руководитель направления безопасной разработки Евгений Тодышев выступит с докладом «Атаки и защита средств оркестрации».

В своем выступлении он разберет реальные случаи взлома Kubernetes-кластеров и практические способы защиты, расскажет про открытые управляющие интерфейсы Kubernetes, уязвимости в контейнерах и способы их эксплуатации.

⚡️ Особое внимание будет уделено конкретным мерам защиты – настройке прав доступа, сетевой изоляции и мониторингу подозрительной активности.

Подробнее о конференции
  • 🔥 1
Post #637 1.34K
Чек-лист.pdf1.1 MB
❗️ Центр кибербезопасности УЦСБ зафиксировал новую волну хакерских атак группировки BO Team на российские компании

💻 Группировка BO Team рассылает письма с угрозами и требованиями перевода средств в биткоинах. Преступники сообщают, что ИТ-инфраструктура компании подверглась атаке, и если не заплатить выкуп, бизнесу будет нанесен значительный ущерб — вплоть до полной потери данных и вывода систем из строя.

Мы не рекомендуем вступать в переговоры и платить выкуп, так как злоумышленники часто не выполняют обещания и даже после оплаты шифруют инфраструктуру или публикуют украденные данные. Кроме того, каждый перевод группировкам — это поддержка киберпреступности.

🛡 Наши эксперты подготовили чек-лист на случай подозрения компрометации ИТ-инфраструктуры компании. Сохраняйте себе и делитесь с коллегами 🔗

🧑 Также вы можете обратиться в Центр кибербезопасности УЦСБ за помощью в проверке и настройке систем защиты вашей ИТ-инфраструктуры.

#USSC_expert
  • ⚡ 2
  • 👍 2
Post #636 1.11K
Работа в УЦСБ – это возможность влиять на безопасность и устойчивость инфраструктур самых разных уровней.

🔎 Рассказываем, в поиске каких специалистов мы находимся сейчас:

▪️Инженер ИБП

▪️Начальник сектора интегрированных систем безопасности

▪️MlSecOps

▪️Помощник руководителя в Коммерческий департамент

▪️Инженер по системам кондиционирования

Напоминаем: вы также можете порекомендовать своего друга или знакомого и получить за это вознаграждение!

Читайте условия на нашем карьерном сайте

#USSC_team
  • 🔥 1
Post #635 1.08K
💡IoT это не только «умные» лампочки и розетки, это производственные линии, энергосети, медицинские устройства и транспортные системы. Количество подключенных «вещей» уже превысило 15 млрд, и к 2030 году их станет втрое больше, чем людей на планете.

За последние два года количество атак на IoT-устройства выросло почти на 400%. Чаще всего они совершались через стандартные ошибки безопасности:

▪️Использование учетных записей по умолчанию
▪️Слабый механизм аутентификации пользователей
▪️Использование незащищенных каналов связи для доступа/обмена данными
▪️Использование уязвимых версий прошивок
▪️Недостаточная сегментация сети
▪️Отсутствие контроля физической безопасности устройств
▪️Отсутствие мониторинга и анализа

🛡 Ведущий специалист по анализу защищенности УЦСБ Роман Денисенко рассказал почему IoT-системы сегодня — главная цель киберпреступников.

Читайте на Cyber Media

#USSC_expert
  • 👍 1
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →