⚡️Новая волна атак от группировки Head Mare (Rainbow Hyena): вредоносные письма маскируют под комплекты документов
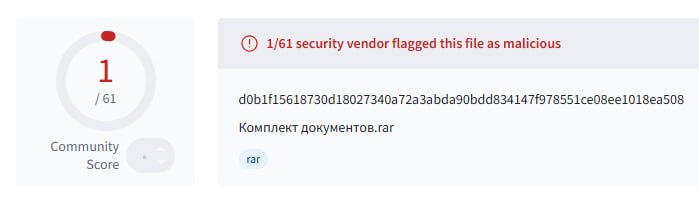
Злоумышленники рассылают вредоносные письма с темой «Договор №1120187311701010128000310/7091 АО НПК «****» от 26.02.2026», а во вложении прикрепляют архив «Комплект документов.rar», содержащий файлы с расширением .lnk.
Их запуск приводит к выполнению PowerShell-команд, пользователю показывается документ-приманка, а в целевую систему загружается дроппер. После этого атакующие могут установить бэкдор и, в частности, настроить SSH-туннель с ежедневным запуском через планировщик задач.
Для закрепления в инфраструктуре группировка также начала использовать RuDesktop — ПО для защищенного удаленного доступа и управления ИТ-инфраструктурой.
✨ Как защититься?
▪️Провести аудит почтовых ящиков на наличие подозрительных писем с темой «Договор №1120187311701010128000310/7091 АО НПК «****»», и вложением «Комплект документов.rar». Если они есть — перепроверить отправителя по альтернативным каналам связи
▪️Проверять вложения с помощью антивирусного ПО перед открытием
▪️Внедрить на почтовом шлюзе комплексное антивирусное решение, которое обеспечит проверку всех входящих и исходящих писем до их доставки пользователю
▪️Проинформировать сотрудников, что LNK-файлы из почты открывать нельзя, даже если тема письма или отправитель кажутся знакомыми
Кибербезопасность с УЦСБ 🛡| Наш сайт 🔗| Мы в МАХ 💬
Post #949
883