Post #1500
2.15K
Channel Public Channel
 网络
- Subscribers
- 7.95K
- Photos
- 109
- Videos
- 3
- Links
- 654
Showing posts older than #1501 · Back to latest
Older Posts 19 shown
Post #1498
2.06K
Loveble 可以直接给你个域名部署上线,非常适合产品经理、UI 设计师等需要构建最小可用版本的人员使用。
还有一些很有意思的特性:
1. 支持一键接入各类 llm 模型;
2. 支持快速修改系统主题色和 UI 元素;
3. 支持在线监控生成的 AI 应用使用情况。
点击使用 :https://lovable.dev
lovable.dev Create account Create account for Lovable 还有一些很有意思的特性:
1. 支持一键接入各类 llm 模型;
2. 支持快速修改系统主题色和 UI 元素;
3. 支持在线监控生成的 AI 应用使用情况。
点击使用 :https://lovable.dev
Post #1497
2.42K
Forwarded from HomeBot
🚨 安全资讯:
Extending Burp Suite for fun and profit – The Montoya way – Part 9 - HN Security
【📰 文章类型】:技术教程/工具扩展指南
【⚠️ 威胁级别】:低
【⚙️ 技术摘要】:Burp Suite 2025.9.5 引入“自定义扫描检查”功能,支持使用类Java语言编写扫描规则,替代BChecks,具备更强功能(如响应时间、字节数组操作),可直接在插件界面开发、测试、管理,适用于非复杂场景。
【🎯 潜在影响】:提升渗透测试效率,降低扩展开发门槛,但需防范恶意插件滥用或误配置导致的误报/漏报风险。
查看原文
Extending Burp Suite for fun and profit – The Montoya way – Part 9 - HN Security
【📰 文章类型】:技术教程/工具扩展指南
【⚠️ 威胁级别】:低
【⚙️ 技术摘要】:Burp Suite 2025.9.5 引入“自定义扫描检查”功能,支持使用类Java语言编写扫描规则,替代BChecks,具备更强功能(如响应时间、字节数组操作),可直接在插件界面开发、测试、管理,适用于非复杂场景。
【🎯 潜在影响】:提升渗透测试效率,降低扩展开发门槛,但需防范恶意插件滥用或误配置导致的误报/漏报风险。
查看原文

Post #1495
2.09K
【📰 文章类型】:威胁情报报告
【⚙️ 技术摘要】:攻击者利用BYOVD技术,通过伪装的Baidu Antivirus驱动(CVE-2024-51324)终止EDR进程,结合PowerShell脚本禁用安全服务、删除卷影副本,并部署DeadLock勒索软件,采用时间密钥的自定义流加密算法加密文件。
【🎯 潜在影响】:企业系统面临数据加密、业务中断、恢复困难及勒索风险,尤其对依赖EDR和备份的组织构成严重威胁。
查看原文
【⚙️ 技术摘要】:攻击者利用BYOVD技术,通过伪装的Baidu Antivirus驱动(CVE-2024-51324)终止EDR进程,结合PowerShell脚本禁用安全服务、删除卷影副本,并部署DeadLock勒索软件,采用时间密钥的自定义流加密算法加密文件。
【🎯 潜在影响】:企业系统面临数据加密、业务中断、恢复困难及勒索风险,尤其对依赖EDR和备份的组织构成严重威胁。
查看原文

- ❤ 1
Post #1494
2.08K
【📰 文章类型】:网络安全威胁情报平台界面展示
【⚙️ 技术摘要】:ThreatCluster 是一个实时网络安全威胁情报平台,提供按时间、类型(如勒索软件、零日漏洞、钓鱼等)过滤的威胁动态,支持个性化订阅与自定义信息流,当前无活跃威胁数据。
查看原文
【⚙️ 技术摘要】:ThreatCluster 是一个实时网络安全威胁情报平台,提供按时间、类型(如勒索软件、零日漏洞、钓鱼等)过滤的威胁动态,支持个性化订阅与自定义信息流,当前无活跃威胁数据。
查看原文

- ❤ 1
Post #1493
2.39K
【📰 文章类型】:开源安全工具/反检测技术
【⚙️ 技术摘要】:通过Native API绕过hook,精准修复ntdll.dll的.text节,避免加载第二个ntdll,使用NtOpenFile、NtCreateSection、NtMapViewOfSection等原生调用实现无痕内存替换,并通过NtUnmapViewOfSection彻底释放映射,防止EDR检测。
查看原文
GitHub GitHub - hwbp/NTDLL-Unhook: proper ntdll .text section unhooking via native api. unlike other unhookers this doesnt leave 2 ntdlls… proper ntdll .text section unhooking via native api. unlike other unhookers this doesnt leave 2 ntdlls loaded. x86/x64/wow64 supported. - hwbp/NTDLL-Unhook 【⚙️ 技术摘要】:通过Native API绕过hook,精准修复ntdll.dll的.text节,避免加载第二个ntdll,使用NtOpenFile、NtCreateSection、NtMapViewOfSection等原生调用实现无痕内存替换,并通过NtUnmapViewOfSection彻底释放映射,防止EDR检测。
查看原文
Post #1492
2.52K
【📰 文章类型】:网络安全模拟训练平台介绍
【⚠️ 威胁级别】:低
【⚙️ 技术摘要】:SCADABreach 是一个用于ICS/OT安全培训的交互式模拟环境,集成Linux终端、日志分析、事件响应、钓鱼与勒索软件调查、电网监控等功能,支持动态新闻与实时警报,旨在提升SOC人员在电力系统中的实战能力。
【🎯 潜在影响】:无实际威胁,仅为教育用途;但可有效提升操作人员对工业控制系统攻击的识别与响应能力,增强电网安全防御水平。
查看原文
Scadabreach SCADA Breach — Cybersecurity Simulation Game Defend the national power grid from a coordinated cyberattack. Are you ready? 【⚠️ 威胁级别】:低
【⚙️ 技术摘要】:SCADABreach 是一个用于ICS/OT安全培训的交互式模拟环境,集成Linux终端、日志分析、事件响应、钓鱼与勒索软件调查、电网监控等功能,支持动态新闻与实时警报,旨在提升SOC人员在电力系统中的实战能力。
【🎯 潜在影响】:无实际威胁,仅为教育用途;但可有效提升操作人员对工业控制系统攻击的识别与响应能力,增强电网安全防御水平。
查看原文
- ❤ 2
Post #1491
3.51K
Sysmon vs Microsoft Defender for Endpoint, MDE Internals 0x01
Microsoft Defender for Endpoint Internals 0x02 — Audit Settings and Telemetry
Microsoft Defender for Endpoint Internals 0x03 — MDE telemetry unreliability and log augmentation
Microsoft Defender for Endpoint Internals 0x04 — Timeline telemetry
Microsoft Defender for Endpoint Internals 0x05 — Telemetry for sensitive actions
Microsoft Defender for Endpoint Internal 0x06 — Custom Collection

Post #1490
4.49K
Post #1489
4.56K

Post #1488
4.23K

Post #1487
4.04K
2505.23803v1.pdf1.3 MB
基于LLM的网络钓鱼电子邮件检测多代理系统
Post #1486
4.05K
Post #1485
4.81K
最近在思考安全能力指标建设,这篇文章可以参考:https://mp.weixin.qq.com/s/_83EDjRaGDSGrl4l9RPQKQ
Post #1484
4.91K
Post #1482
5.38K
🚀 MineContext(by 火山引擎)
开源项目地址:https://github.com/volcengine/MineContext
一个 本地隐私优先的 AI 助手框架,能自动捕获用户的数字上下文(如截图、链接、文档),并在后台生成摘要、待办、洞察等信息,主动辅助而非被动问答。
主要特性:
🧠 主动感知与推送:自动总结、提醒、再现上下文
🧩 模块化架构:采集 → 处理 → 存储 → 检索 → 生成
🔒 隐私优先:数据全在本地
🤖 支持多模型(如 Doubao、OpenAI)
开源项目地址:https://github.com/volcengine/MineContext
一个 本地隐私优先的 AI 助手框架,能自动捕获用户的数字上下文(如截图、链接、文档),并在后台生成摘要、待办、洞察等信息,主动辅助而非被动问答。
主要特性:
🧠 主动感知与推送:自动总结、提醒、再现上下文
🧩 模块化架构:采集 → 处理 → 存储 → 检索 → 生成
🔒 隐私优先:数据全在本地
🤖 支持多模型(如 Doubao、OpenAI)

- ❤ 1
Post #1481
3.79K

redis 的洞,前置条件是未授权
Post #1480
4.38K
🔵 CyberBlue – 开源蓝队实战训练平台
一键部署完整 SOC / 蓝队实验环境,集成 Wazuh、Velociraptor、MISP、TheHive、Caldera、Suricata、CyberChef 等 15+ 安全工具。
支持威胁检测、取证分析、情报管理、自动化响应等全流程演练。
🚀 适合:蓝队训练、攻防演练、SOC 教学、CTF 实验室
⚙️ 快速部署:
git clone https://github.com/CyberBlu3s/CyberBlue.git
cd CyberBlue && chmod +x cyberblue_install.sh && ./cyberblue_install.sh
📎 项目地址:
👉 https://github.com/CyberBlu3s/CyberBlue

- ❤ 1
Post #1477
3.32K
Forwarded from 黑洞资源笔记
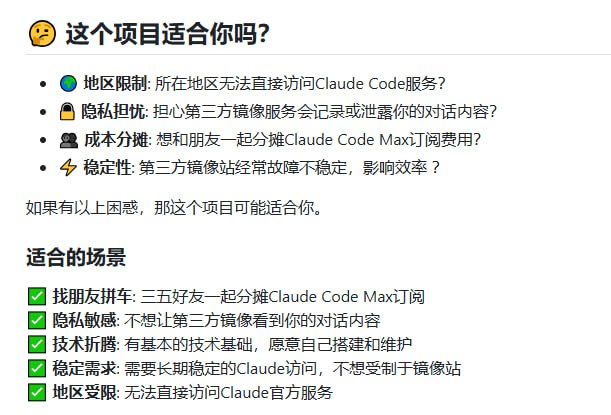


使用Claude Code、OpenAI、Gemini等大模型订阅,通常要面对多账号管理、接口不统一、费用难分摊等难题,效率和隐私都难保障。
Claude Relay Service 是一个开源自建中转服务,支持多账号统一接入,API Key分发管理,拼车共享订阅费用,数据全程走自家服务器,隐私安全有保障。
核心功能包括:
- 多账户管理,自动轮换账号,避免封禁风险;
- 统一API网关,兼容Claude、OpenAI、Gemini多种接口;
- 详细使用统计,费用透明,分摊更高效;
- 智能切换和性能优化,保证访问稳定流畅;
- 支持HTTP/SOCKS5代理,灵活部署;
- 一键脚本快速安装,Docker环境友好。
适合:
- 地区受限无法直连官方服务;
- 关注隐私不想用第三方镜像;
- 多人拼车分摊订阅费用;
- 希望长期稳定高效使用Claude及相关AI服务的技术用户和团队。