
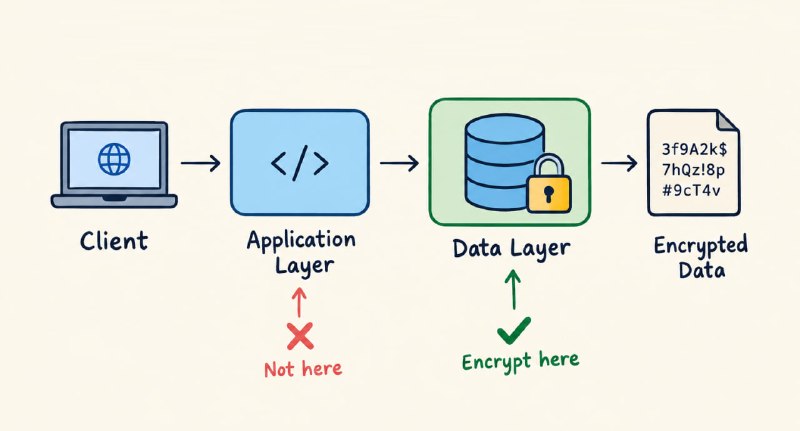
واقعیت اینه که encryption باید در لایه دیتا باشه نه در لایه application.
هدف encryption محافظت از داده در حالت ذخیره شده (data at rest) هستش.
اگر encryption رو فقط داخل application انجام بدیم
- همه سرویسها باید منطق رمزنگاری رو بدونن
- مدیریت کلیدها سختتر هستش
- احتمال فراموش شدن encryption در یک مسیر جدید وجود داره
- سرویس های دیگه که مستقیم به دیتابیس وصل می شن ممکنه داده رو بدون رمز نگاری ذخیره کنن
این جدا از چالش پرفورمنس کوری هستشا :) اون داستان های خودش رو داره
@thisisnabi_dev
Post #1618
3.24K
- 🔥 25
- 👍 15
- ❤ 3